🛡️ Executive Summary
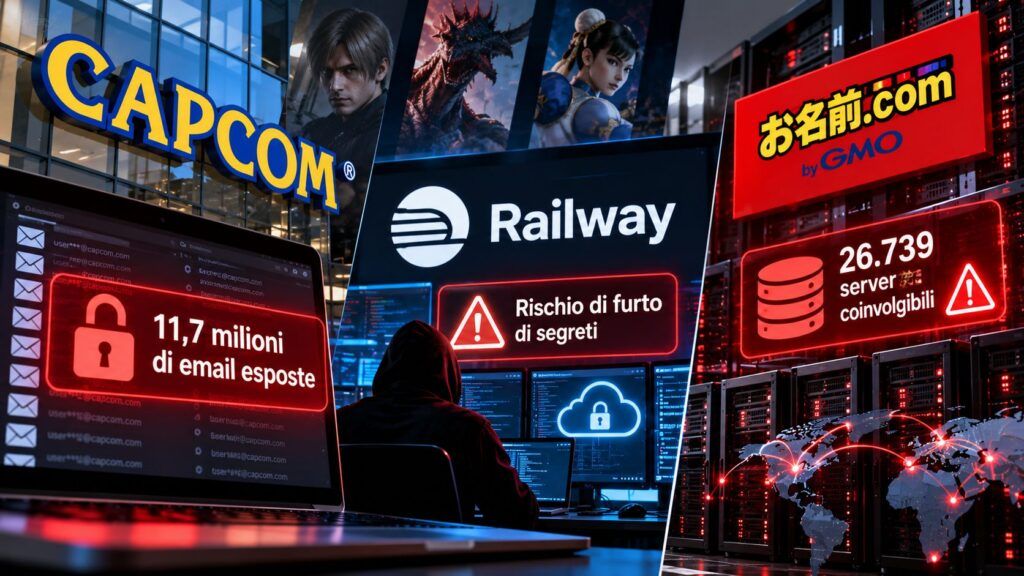
- Capcom conferma la violazione di 11.774.247 record CAPCOM ID, con indirizzi email e metadati di accesso esposti, 43 profili con ulteriori dati personali e 196 password modificate abusivamente.
- Railway segnala un accesso non autorizzato alle variabili d’ambiente, con possibile esposizione di chiavi API e credenziali decifrate. La società dispone la rotazione preventiva dei segreti.
- Onamae Desktop Cloud subisce un’intrusione con programmi malevoli: fino a 26.739 server potenzialmente interessati e sospensione dei servizi per contenere la compromissione.
Capcom, Railway e GMO Internet affrontano tre incidenti di sicurezza che mettono a rischio identità digitali, credenziali applicative e infrastrutture cloud. Il produttore giapponese di videogiochi ha confermato l’esposizione di oltre 11,7 milioni di record CAPCOM ID, mentre Railway ha avvertito gli sviluppatori della possibile sottrazione di variabili d’ambiente contenenti chiavi API e credenziali utilizzate dai servizi ospitati. In Giappone, Onamae Desktop Cloud ha individuato programmi malevoli negli ambienti dei clienti, sospendendo progressivamente i server dopo avere identificato 26.739 istanze potenzialmente interessate. Non emergono elementi che colleghino direttamente le tre operazioni, ma gli incidenti mostrano conseguenze differenti della compromissione dei servizi centralizzati: esposizione delle informazioni degli utenti, perdita di controllo sui segreti applicativi e interruzione delle infrastrutture affidate a un fornitore esterno.
Cosa leggere
Capcom conferma oltre 11,7 milioni di record esposti e 196 account compromessi
La violazione più ampia per quantità di informazioni riguarda CAPCOM ID, il sistema di identità unificata che permette agli utenti di accedere ai servizi web e alle funzionalità online di alcuni videogiochi dell’azienda giapponese. Capcom ha individuato attività sospette il 19 ottobre 2026, confermando successivamente che un soggetto non autorizzato aveva avuto accesso alle informazioni degli iscritti. La società ha comunicato la compromissione di 11.774.247 record a livello globale, comprendenti indirizzi email, data di creazione dell’account, data dell’ultimo accesso, numero complessivo dei login e indirizzo IP utilizzato durante l’ultima autenticazione. Per 43 account l’esposizione comprende anche data di nascita, genere, Paese o regione e nickname, mentre per 196 account gli attaccanti sono riusciti a modificare le password, costringendo Capcom a effettuare un reset delle credenziali interessate. L’avviso ufficiale pubblicato su CAPCOM ID conferma l’accesso non autorizzato e il coinvolgimento delle informazioni personali, precisando che l’azienda ha avviato un’indagine e interventi di prevenzione. Capcom dichiara inoltre di non avere rilevato la sottrazione delle password originariamente impostate dagli utenti né il coinvolgimento delle informazioni relative alle carte di credito. La modifica abusiva di una password non equivale alla prova che quella password sia stata letta o sottratta, distinzione importante per qualificare correttamente la dinamica dell’incidente. I servizi CAPCOM ID sono rimasti disponibili e l’azienda ha confermato l’assenza di conseguenze dirette sulla possibilità di giocare, mentre le notifiche ai soggetti interessati vengono inviate progressivamente.
Il problema per milioni di utenti non riguarda soltanto la disponibilità dei propri account, perché la combinazione tra indirizzo email, cronologia degli accessi e indirizzo IP costituisce un patrimonio informativo utilizzabile per campagne di phishing mirate. Gli attaccanti potrebbero costruire comunicazioni apparentemente riconducibili al servizio CAPCOM ID, sfruttando l’esistenza di un incidente reale per convincere le vittime a inserire credenziali su siti fraudolenti. Si tratta di un rischio conseguente all’esposizione delle informazioni, non della prova che tali campagne siano già iniziate. Capcom ha segnalato l’incidente alle autorità giapponesi e ha invitato gli iscritti a diffidare delle comunicazioni inattese contenenti collegamenti o allegati. Il meccanismo ricorda il rischio emerso dopo il data breach di Trenitalia, dove le informazioni degli utenti potevano alimentare campagne di ingegneria sociale, pur trattandosi di eventi indipendenti.
Leggi anche: TeamSystem, data breach su Contabilità in Cloud: esfiltrati IBAN e movimenti
Railway teme la sottrazione delle chiavi API utilizzate dagli sviluppatori
L’incidente Railway introduce una superficie di attacco differente, perché il bersaglio non è principalmente l’anagrafica degli utenti ma il sistema che conserva le credenziali necessarie al funzionamento delle applicazioni cloud. Il 21 ottobre, Railway ha individuato attività anomale sui sistemi che memorizzano le variabili d’ambiente dei clienti, comunicando che un soggetto non autorizzato potrebbe aver avuto accesso a variabili cifrate e, in alcuni casi, anche ai loro contenuti decifrati. Le environment variables vengono comunemente utilizzate per conservare chiavi API, password dei database, credenziali di registri privati e parametri di collegamento ai servizi esterni, evitando di inserirli direttamente nel codice sorgente. Nel comunicato di sicurezza pubblicato da Railway, la società precisa che l’indagine iniziale suggerisce un impatto limitato a una parte degli utenti, ma raccomanda comunque la rotazione immediata di tutte le variabili d’ambiente e delle credenziali sensibili memorizzate sulla piattaforma. Railway ritiene che l’intrusione possa appartenere a una serie di operazioni dirette contro fornitori tecnologici con l’obiettivo di raggiungere società che offrono servizi di inferenza AI. Questa interpretazione viene presentata dal fornitore come ipotesi investigativa e non dimostra, da sola, l’identità degli attaccanti o l’effettiva compromissione di specifiche piattaforme di intelligenza artificiale.
La gravità potenziale deriva dalla capacità delle chiavi sottratte di funzionare come credenziali già autorizzate all’interno di infrastrutture esterne. Una chiave API utilizzata per interrogare un modello AI può consentire consumi non autorizzati e costi imprevisti, mentre credenziali valide per database, repository o servizi cloud possono aprire percorsi di accesso ulteriori rispetto alla piattaforma inizialmente compromessa. La dinamica è tecnicamente distinta dalle vulnerabilità Vite che esponevano segreti AWS, Azure e Terraform, ma produce una conseguenza analoga: informazioni concepite per restare confinate nell’ambiente di sviluppo diventano potenziali strumenti di accesso alle infrastrutture operative. Railway ha temporaneamente sospeso i deployment durante l’indagine, per poi avviare il ripristino progressivo delle funzionalità. La società ha inoltre annunciato comunicazioni individuali agli utenti per i quali verrà accertata una compromissione, senza pubblicare inizialmente un numero definitivo di account effettivamente coinvolti.
La rotazione delle credenziali Railway coinvolge GitHub, AWS e servizi AI
La risposta all’incidente non si esaurisce con la modifica delle password di accesso alla dashboard Railway. Il fornitore ha pubblicato istruzioni dedicate alle integrazioni con database, servizi cloud, piattaforme AI e sistemi di sviluppo, chiarendo che una credenziale potenzialmente sottratta rimane utilizzabile finché non viene revocata o sostituita dal servizio che la riconosce. Railway ha anche invalidato direttamente le credenziali dei bucket di storage gestiti sulla piattaforma e i token GitHub conservati per le integrazioni, richiedendo agli sviluppatori di ridistribuire i servizi dipendenti dalle nuove credenziali e riconnettere gli account dove necessario. La procedura ufficiale di ripristino per bucket e GitHub distingue la rotazione effettuata direttamente dal fornitore dagli interventi che devono essere completati dai clienti. In particolare, i token GitHub impiegati per accedere ai registri privati devono essere revocati anche presso GitHub se rimangono validi sul servizio originario. Per le integrazioni AWS, Railway raccomanda la revisione delle attività CloudTrail, dei privilegi IAM e delle risorse eventualmente create durante la finestra di esposizione; per i servizi AI, occorre verificare richieste, consumi e fatturazione associati alle chiavi utilizzate.
Il problema dimostra perché la semplice sostituzione di una password non garantisca automaticamente la chiusura dell’incidente: chi ha ottenuto un token può continuare a utilizzarlo attraverso API e servizi collegati finché resta autorizzato. La presenza di 543.699 credenziali GitHub ancora valide nei dataset analizzati per l’addestramento AI rappresenta un precedente differente, ma evidenzia il valore operativo dei segreti digitali quando escono dal perimetro previsto. Railway deve quindi essere valutata non soltanto come fornitore di hosting, ma come punto di concentrazione di autorizzazioni utilizzate da applicazioni, database e servizi esterni.
Onamae Desktop Cloud ferma i server dopo l’installazione di programmi malevoli
In Giappone, GMO Internet ha confermato una compromissione dell’infrastruttura Onamae Desktop Cloud, servizio che fornisce ambienti server remoti utilizzati anche per l’esecuzione continuativa di applicazioni finanziarie e strumenti di trading automatizzato. Il 20 ottobre 2026 il fornitore ha individuato programmi non autorizzati installati in alcuni ambienti dei clienti, riconducendo l’attività a un accesso effettuato da terzi. Il successivo avviso di sicurezza pubblicato da Onamae.com quantifica in 26.739 i server potenzialmente interessati, specificando che le informazioni conservate negli ambienti coinvolti potrebbero essere state consultate. Il dato non significa che siano state dimostrate 26.739 installazioni di malware: la società conferma la presenza di programmi malevoli in una parte degli ambienti, mentre il totale rappresenta il perimetro potenziale dell’incidente. GMO dichiara di non avere individuato, alla data della comunicazione, evidenze di divulgazione dei dati personali custoditi dal fornitore o di abuso delle informazioni eventualmente consultate. Le informazioni di pagamento non risultano coinvolte e la società precisa di non conservare direttamente i dati delle carte di credito.
Per contenere ulteriori conseguenze, dalle ore 4:00 locali del 21 ottobre GMO ha avviato lo spegnimento progressivo dei server, estendendo l’interruzione a tutti i piani Desktop Cloud e senza comunicare inizialmente una data certa per il ripristino. La misura trasforma l’incidente in un problema di continuità operativa, particolarmente delicato per chi utilizza macchine remote per applicazioni che richiedono esecuzione persistente. I clienti sono invitati a modificare immediatamente le credenziali conservate sui server, comprese quelle eventualmente riutilizzate su altri servizi, e a prestare attenzione a comunicazioni fraudolente che sfruttino l’interruzione per richiedere informazioni sensibili. Il caso presenta conseguenze differenti rispetto al ransomware contro IDCF Cloud che aveva coinvolto 495 clienti e reso determinante il recupero dai backup: Onamae non ha attribuito pubblicamente l’incidente a un ransomware e non ha confermato un’esfiltrazione. In entrambi gli scenari, tuttavia, la disponibilità delle infrastrutture affidate a terzi dipende dalla capacità del provider di contenere la compromissione senza compromettere l’integrità degli ambienti dei clienti.
Continua con:
Cloudflare Containers espone dati tra tenant: il bug rompe l’isolamento cloud
Shai-Hulud espande la caccia: 469 percorsi per rubare segreti da AI, cloud e CI/CD
Tre incidenti differenti mostrano le conseguenze della concentrazione digitale
La convergenza temporale dei tre incidenti non autorizza a ipotizzare un’unica campagna criminale, ma permette di distinguere altrettanti livelli di esposizione. Capcom ha confermato una fuga di informazioni personali su vasta scala, con rischi principalmente legati alla riservatezza e all’utilizzo abusivo dei dati degli utenti. Railway ha documentato un possibile accesso a credenziali applicative, un problema capace di estendere il rischio a servizi esterni senza che sia necessario compromettere separatamente ogni piattaforma collegata. Onamae ha invece accertato l’installazione di software malevolo e sospeso infrastrutture operative, privilegiando il contenimento dell’incidente rispetto alla disponibilità immediata del servizio. Per gli utenti italiani di CAPCOM ID diventa importante riconoscere eventuali comunicazioni fraudolente, mentre le aziende che utilizzano Railway devono verificare le integrazioni e completare la rotazione dei segreti senza attendere necessariamente la conferma individuale di una compromissione. Gli amministratori di ambienti hosting e desktop remoti devono assicurarsi che copie di sicurezza, credenziali amministrative e procedure di ripristino non dipendano esclusivamente dal fornitore interessato.
Il dato strutturale è che un’identità digitale, una chiave API e un server virtuale non rappresentano risorse isolate quando vengono gestiti attraverso piattaforme centralizzate. Una compromissione può propagare le proprie conseguenze oltre il sistema inizialmente raggiunto, attraverso autorizzazioni già concesse, applicazioni dipendenti e informazioni utilizzabili in attacchi successivi. Le tre vicende richiedono risposte diverse, ma convergono sulla stessa necessità: verificare quali dati e privilegi siano realmente affidati a ciascun servizio, mantenere capacità autonome di revoca delle credenziali e predisporre procedure di continuità che non dipendano dalla disponibilità del provider compromesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.