🛡️ Executive Summary
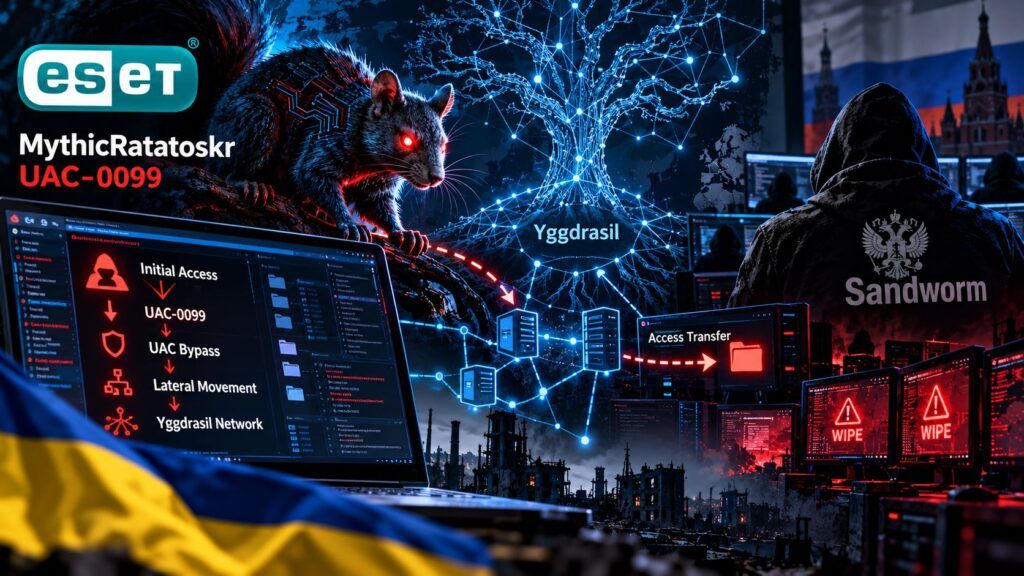
- UAC-0099 compromette un’azienda ucraina della logistica cerealicola il 16 luglio 2025, installa MATCHBOIL e MATCHWOK e introduce il giorno successivo la backdoor MythicRatatoskr.
- MythicRatatoskr nasconde il comando e controllo nella rete mesh Yggdrasil, utilizzando comunicazioni IPv6 cifrate, trasferimento di file, acquisizione di schermate e funzionalità proxy SOCKS5.
- Sandworm esegue il 17 settembre 2025 un attacco distruttivo con SDelete, distribuito attraverso le Group Policy di Active Directory. ESET valuta con alta confidenza il passaggio di accesso tra i due gruppi.
UAC-0099 ha aperto la strada a Sandworm all’interno di un’azienda ucraina della logistica cerealicola, trasformando un’intrusione inizialmente orientata allo spionaggio in un’operazione di distruzione dei dati. La ricostruzione pubblicata da ESET il 22 ottobre 2026 documenta un attacco iniziato il 16 luglio 2025 attraverso un messaggio di spearphishing, proseguito con l’installazione di una backdoor precedentemente sconosciuta e culminato due mesi dopo in un’operazione di cancellazione dei sistemi. Il malware, battezzato MythicRatatoskr, utilizza Yggdrasil, una rete mesh decentralizzata basata su IPv6, per raggiungere il server di comando e controllo senza dipendere da un normale indirizzo Internet direttamente visibile. La scoperta evidenzia una possibile divisione operativa tra gruppi allineati agli interessi russi: uno conquista e mantiene l’accesso, l’altro interviene per distruggere i sistemi della vittima.
Cosa leggere
UAC-0099 entra il 16 luglio e prepara l’infrastruttura per Sandworm
La sequenza ricostruita dagli analisti Anton Cherepanov e Peter Strýček di ESET comincia il 16 luglio 2025 alle 06:59, quando su un computer di un’azienda ucraina della logistica cerealicola viene eseguita un’attività pianificata denominata pdfopentask. Il processo avvia un payload PowerShell conservato nel file temporaneo temporarydoc.txt; circa un minuto dopo compare MATCHBOIL, downloader associato a UAC-0099, che provvede a distribuire MATCHWOK, una backdoor già documentata dal CERT-UA. La ricerca originale pubblicata da ESET attribuisce questa fase a UAC-0099 con alta confidenza, sulla base degli strumenti osservati e della corrispondenza con le precedenti operazioni del gruppo. Il 17 luglio alle 09:28 viene introdotto un ulteriore eseguibile, identificato come MythicRatatoskr, successivamente distribuito anche su altri computer dell’organizzazione attraverso un server OpenSSH SFTP. La vicinanza temporale tra le attività porta ESET a ritenere altamente probabile che la catena MATCHWOK abbia consentito l’installazione della nuova backdoor. Il risultato è particolarmente significativo alla luce della precedente analisi sull’evoluzione di MATCHBOIL e sull’industrializzazione degli accessi di UAC-0099. Il gruppo sviluppa da anni strumenti per ottenere esecuzione di codice e mantenere il controllo dei sistemi compromessi, modificando downloader, tecniche di offuscamento e meccanismi di persistenza. La nuova ricerca aggiunge un elemento operativo finora non documentato pubblicamente: l’accesso ottenuto da UAC-0099 può essere trasferito a un altro gruppo per realizzare un’operazione distruttiva, anziché limitarsi alla raccolta di informazioni.
Leggi anche: Earth Sirrush evolve da quattro anni: UAC-0099 spia l’Ucraina
MythicRatatoskr utilizza Yggdrasil per occultare il comando e controllo
MythicRatatoskr è una backdoor sviluppata in Go che utilizza una soluzione particolare per comunicare con i propri operatori. Invece di raggiungere direttamente un normale server Internet attraverso un dominio o un indirizzo IP pubblico, il malware entra nella rete Yggdrasil, un’infrastruttura mesh che realizza una rete IPv6 cifrata sopra le connessioni Internet tradizionali. I nodi possono comunicare attraverso un sistema di instradamento decentralizzato che utilizza chiavi crittografiche Ed25519 per identificare i partecipanti e proteggere il traffico. Il malware incorpora un elenco di 32 peer pubblici, ne seleziona casualmente tre e li utilizza per entrare nella rete, raggiungendo successivamente il proprio server di comando e controllo attraverso HTTPS sulla porta 443. Il server si trova quindi all’interno della rete overlay, rendendo meno immediata la sua identificazione attraverso i normali strumenti di monitoraggio perimetrale.
La particolarità non deve essere confusa con l’anonimato. Yggdrasil non nasce come rete anonima, ma come progetto di connettività decentralizzata e resiliente; la difficoltà per i difensori deriva dalla separazione tra gli indirizzi dei nodi utilizzati per entrare nella mesh e l’indirizzo effettivo del server controllato dagli attaccanti. ESET ha ricostruito la topologia della rete, individuando il nodo C2 vicino al centro dell’albero di instradamento e identificandone tre peer pubblici. Il malware genera inoltre una nuova coppia di chiavi a ogni avvio, modificando di conseguenza il proprio indirizzo IPv6 nella rete Yggdrasil, e utilizza una configurazione che limita le informazioni esposte agli altri nodi. Alcuni campioni introducono un ritardo iniziale di dieci minuti prima della connessione, una scelta che secondo gli analisti potrebbe ridurre la probabilità di rilevamento durante l’analisi automatizzata. La rete Yggdrasil non è malevola in sé: l’elemento nuovo è il suo impiego come infrastruttura C2 in un’operazione attribuita a gruppi allineati a uno Stato.
La backdoor acquisisce schermate, trasferisce file e crea tunnel SOCKS5
Le capacità operative di MythicRatatoskr comprendono esecuzione di comandi attraverso cmd.exe, navigazione del filesystem, acquisizione di screenshot, trasferimento di documenti e gestione di connessioni proxy. Durante il primo contatto con il server, la backdoor comunica informazioni relative all’utente, al nome del computer e alle interfacce di rete locali, ricevendo un identificativo utilizzato nelle interazioni successive. La configurazione viene conservata in un file JSON cifrato con AES-256-CFB, utilizzando una chiave incorporata nell’eseguibile. Il servizio Windows impiegato per la persistenza assume il nome ieupdate, mentre gli artefatti osservati da ESET comprendono eseguibili presentati con nomi compatibili con componenti di sistema o applicazioni legittime, tra cui updater.exe, WindowsDefenderSvc.exe, OneDriveLiveUpdater.exe e krbtman.exe. L’utilizzo di nomi apparentemente ordinari rende indispensabile verificare percorso, firma digitale, hash e comportamento del processo prima di attribuirgli una funzione legittima.
Un secondo elemento riguarda la presenza di due modalità di proxying. MythicRatatoskr incorpora una funzione per creare una connessione reverse SOCKS5 attraverso Yggdrasil e consente di esporre porte TCP locali attraverso la rete mesh. Gli investigatori hanno inoltre trovato un server SOCKS5 autonomo, sviluppato in Go e denominato internamente bindProxy, configurato per ascoltare sull’indirizzo locale 127.0.0.1:33690. ESET ritiene probabile che questo componente sia stato distribuito attraverso MythicRatatoskr, pur non potendo stabilire con certezza perché gli operatori abbiano utilizzato un secondo strumento quando la backdoor disponeva già di funzionalità proxy. Una possibilità è che il proxy integrato non funzionasse come previsto. La combinazione permetteva comunque di creare percorsi di comunicazione attraverso i sistemi compromessi, aumentando le opzioni disponibili per gli operatori dopo l’accesso iniziale.
Gli analisti hanno trovato anche un possibile indizio di una variante per sistemi Unix-like: alcuni campioni contengono percorsi come %LocalAppData%/Temp/.crond e /tmp/.test_config, insieme a nomi di configurazione che iniziano con un punto. Non è stata tuttavia documentata una variante Linux effettivamente distribuita. La presenza di questi riferimenti suggerisce che gli sviluppatori potrebbero aver lavorato a una versione multipiattaforma, ma resta un’ipotesi derivata dall’analisi del codice.
Sandworm cancella i dati il 17 settembre attraverso Active Directory
La fase conclusiva dell’operazione viene osservata il 17 settembre 2025, quando ESET rileva attività di cancellazione dei dati all’interno della stessa organizzazione. Gli attaccanti distribuiscono SDelete, utilità utilizzata per eliminare file e sovrascrivere dati, attraverso le Group Policy di Active Directory. La tecnica consente di sfruttare l’infrastruttura di amministrazione centralizzata per raggiungere più sistemi con un’unica operazione, trasformando una funzione normalmente destinata alla gestione delle postazioni in uno strumento di distruzione. ESET attribuisce questa fase a Sandworm con alta confidenza, sulla base della corrispondenza con le tattiche, tecniche e procedure già osservate nelle operazioni del gruppo. La ricerca non quantifica pubblicamente i dati cancellati né il numero complessivo dei computer resi inutilizzabili, elementi che non possono quindi essere ricostruiti attraverso semplici ipotesi.
Sandworm è comunemente associato all’Unità 74455 del GRU russo ed è noto per attacchi distruttivi contro infrastrutture ucraine, compresi quelli che hanno provocato blackout nel 2015 e nel 2016, oltre alla diffusione di NotPetya nel 2017. L’operazione contro la società della logistica cerealicola mostra una continuità nella scelta degli obiettivi strategici, ma introduce una differenza nella gestione della fase iniziale: l’accesso non sarebbe stato ottenuto direttamente con strumenti riconducibili a Sandworm, bensì attraverso UAC-0099. La distinzione si collega alle precedenti attività del gruppo, tra cui la campagna con falsa VPN utilizzata da Sandworm contro personale IT ucraino, ma non dimostra che tutti gli attacchi del gruppo adottino il medesimo modello di cooperazione.
ESET attribuisce il passaggio di accesso ma non il controllo della backdoor
Il passaggio più importante della ricerca riguarda la separazione tra gli elementi tecnici osservati e l’attribuzione delle responsabilità. ESET assegna con alta confidenza a UAC-0099 la fase iniziale, a Sandworm quella distruttiva e ritiene altamente probabile che il primo gruppo abbia trasferito l’accesso al secondo. Non è invece possibile stabilire se MythicRatatoskr sia stata controllata prevalentemente da UAC-0099 oppure da Sandworm. Anche l’allineamento di UAC-0099 agli interessi russi viene valutato con un livello di confidenza medio, principalmente in funzione delle vittime selezionate e delle attività condotte. La conclusione più solida non è quindi l’esistenza di un comando unificato già dimostrato, ma la presenza di un passaggio operativo di accesso tra due gruppi con capacità e obiettivi differenti.
Il precedente più vicino è la collaborazione documentata da ESET tra Gamaredon e Turla, due attori allineati alla Russia che hanno condiviso accessi nell’ambito di operazioni di spionaggio. Nel caso MythicRatatoskr, tuttavia, l’esito è differente: la compromissione culmina nella distruzione dei dati di un’impresa della logistica, un settore rilevante per la continuità economica e per le esportazioni ucraine. Il rapporto non dimostra che i due gruppi abbiano sviluppato congiuntamente la backdoor, né che il suo utilizzo sia stato osservato presso altre organizzazioni. L’unica compromissione MythicRatatoskr documentata nella ricerca riguarda la società ucraina analizzata, circostanza che limita la possibilità di estendere automaticamente il caso a una campagna più ampia.
Continua con:
UAC-0099 usa GuardBreaker per aggirare le difese Windows
Russia colpisce i data center ucraini: 100mila utenze senza Internet
Yggdrasil e Active Directory mostrano due livelli della guerra cibernetica
La scoperta di MythicRatatoskr evidenzia due problemi distinti per la difesa delle infrastrutture aziendali. Il primo riguarda la visibilità sulle comunicazioni di rete: un malware capace di entrare in una mesh IPv6 e raggiungere un server C2 interno all’overlay può sfuggire ai controlli costruiti esclusivamente attorno a domini e indirizzi pubblici di comando e controllo. Il secondo riguarda la fiducia accordata agli strumenti amministrativi: una volta raggiunti privilegi sufficienti, gli operatori possono utilizzare Active Directory Group Policy e software legittimo come SDelete per distribuire azioni distruttive. Per i difensori diventa quindi necessario correlare eventi sugli endpoint, creazione di servizi Windows, attività PowerShell, installazione di proxy, connessioni anomale verso peer Yggdrasil e modifiche delle policy di dominio, utilizzando gli indicatori tecnici pubblicati da ESET senza classificare automaticamente tutti i nodi pubblici della rete mesh come infrastrutture criminali.
MythicRatatoskr non rappresenta soltanto una nuova famiglia di malware, ma un esempio concreto di come la compromissione iniziale possa essere separata dall’operazione finale. UAC-0099 dispone degli strumenti per penetrare e mantenere l’accesso, mentre Sandworm possiede una lunga esperienza nelle operazioni distruttive contro obiettivi ucraini. La relazione individuata da ESET indica che l’efficacia di un attacco può dipendere dalla combinazione di capacità sviluppate da gruppi differenti, anche quando non è possibile dimostrare un controllo operativo comune. In questo scenario, la difesa deve concentrarsi non soltanto sull’identificazione della singola backdoor, ma soprattutto sulla progressione dell’intrusione, sui movimenti attraverso la rete e sull’eventuale trasferimento del controllo verso operatori capaci di provocare danni irreversibili.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.