📌 In Sintesi
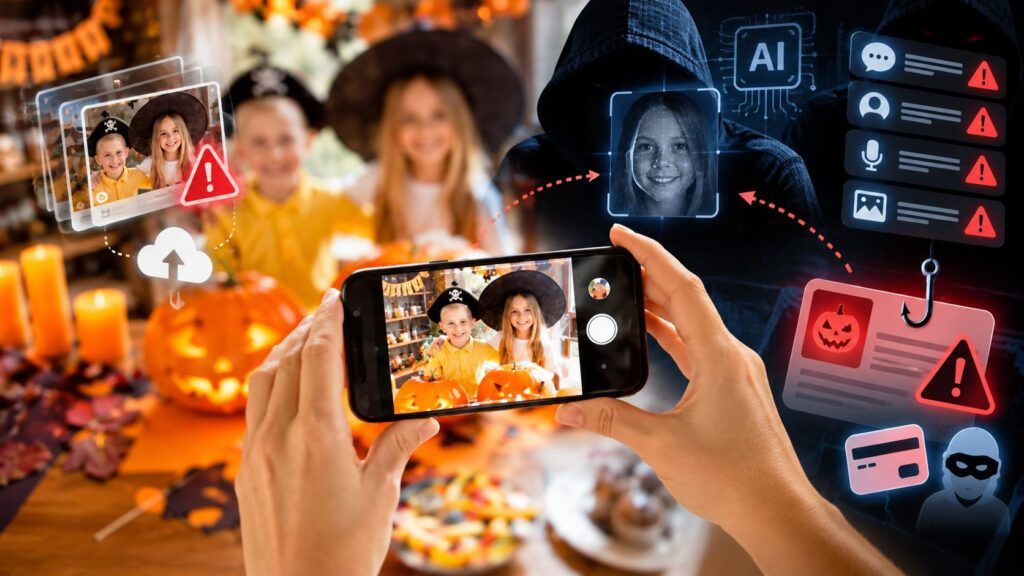
- Il Garante privacy invita i genitori a limitare la pubblicazione di fotografie dei figli sui social, perché le immagini possono essere conservate, riutilizzate e acquisite da sistemi di intelligenza artificiale.
- Anche le fotografie condivise nelle chat possono essere inoltrate senza autorizzazione. Particolare attenzione è richiesta quando compaiono minori appartenenti ad altre famiglie.
- Halloween diventa un’occasione per ricordare i rischi di phishing, falsi negozi online e notifiche di spedizione fraudolente, oltre all’importanza dell’autenticazione a due fattori.
Halloween 2026 riporta al centro il problema della privacy dei minori e delle truffe digitali, attraverso un vademecum del Garante per la protezione dei dati personali dedicato alle famiglie e agli utenti dei servizi online. Le fotografie dei bambini travestiti da fantasmi, streghe e zombie possono diventare contenuti permanenti sul web, mentre offerte commerciali apparentemente convenienti e notifiche di consegna possono nascondere tentativi di sottrarre credenziali e informazioni bancarie. L’Autorità richiama soprattutto l’attenzione sulle conseguenze della condivisione sui social e nelle applicazioni di messaggistica, evidenziando un elemento spesso sottovalutato: una fotografia pubblicata oggi può essere riutilizzata domani senza che il minore abbia mai potuto decidere della propria esposizione digitale.
Cosa leggere
Halloween e foto dei bambini: il Garante mette in guardia dall’intelligenza artificiale
Il vademecum ufficiale Halloween in privacy richiama i genitori alla prudenza nella pubblicazione di fotografie e video dei figli, soprattutto quando le immagini vengono diffuse attraverso social network e profili accessibili a un pubblico ampio. Il problema non riguarda soltanto la possibilità che sconosciuti scarichino una fotografia, ma anche la sua acquisizione da parte di sistemi di intelligenza artificiale, l’eventuale riutilizzo in contesti diversi e la difficoltà di ottenere una cancellazione completa dopo che il contenuto è stato copiato o redistribuito. Il Garante invita quindi a evitare, quando possibile, la pubblicazione delle immagini oppure a limitarne la visibilità ai soli amici. Una precauzione ulteriore consiste nel rendere irriconoscibili i volti attraverso pixel, sfocature o emoticon, riducendo l’esposizione dell’identità del bambino. Queste misure non garantiscono però un anonimato assoluto: elementi come ambienti, nomi, abbigliamento e altri dettagli possono permettere di identificare una persona anche quando il viso non è visibile. La questione rientra nel fenomeno dello sharenting, al quale il Garante dedica una pagina informativa specifica. Il tema assume ulteriore importanza nel contesto delle iniziative europee per la protezione dei minori e contro gli abusi digitali, che evidenziano quanto sia difficile recuperare il controllo dei contenuti una volta entrati nell’ecosistema delle piattaforme.
Leggi anche: Minori online, Apple rafforza le protezioni mentre altri Paesi cambiano approccio
WhatsApp e gruppi familiari non garantiscono il controllo delle fotografie
L’attenzione deve riguardare anche le fotografie condivise attraverso WhatsApp e altre applicazioni di messaggistica, dove il carattere apparentemente privato delle conversazioni può creare una falsa percezione di sicurezza. Il Garante ricorda che un’immagine inviata in una chat può essere salvata, inoltrata, stampata oppure pubblicata nuovamente su altri servizi, soprattutto quando il gruppo comprende persone che non si conoscono direttamente. La situazione diventa ancora più delicata quando nelle fotografie compaiono bambini appartenenti a famiglie diverse, come avviene frequentemente durante feste scolastiche, eventi organizzati e incontri fra amici. In questi casi l’Autorità raccomanda di acquisire il consenso di chi esercita la responsabilità genitoriale prima di procedere alla diffusione. La scelta di condividere la fotografia del proprio figlio non autorizza automaticamente a pubblicare anche le immagini degli altri minori presenti. Una precauzione suggerita consiste nell’utilizzare, dove disponibile, la funzione «Visualizza una sola volta», che limita alcune possibilità di conservazione e inoltro. La funzione, tuttavia, non impedisce ogni forma di acquisizione, poiché il contenuto potrebbe essere ripreso utilizzando un altro dispositivo. Il messaggio è coerente con le precedenti indicazioni del Garante sulla protezione della privacy nei social network: la riservatezza non dipende esclusivamente dalle impostazioni dell’applicazione, ma anche dalle scelte di chi riceve i contenuti.
Sconti di Halloween e falsi negozi: come riconoscere i messaggi fraudolenti
La seconda parte del vademecum riguarda le campagne di phishing e le frodi commerciali associate alle festività, quando la ricerca di costumi, decorazioni e prodotti promozionali può aumentare l’attenzione verso offerte particolarmente convenienti. Il Garante invita a diffidare di messaggi che promettono sconti straordinari, buoni acquisto oppure omaggi subordinati all’apertura di un collegamento, alla compilazione di un questionario o all’inserimento di informazioni personali e bancarie. Queste comunicazioni possono arrivare attraverso email, SMS e applicazioni di messaggistica, utilizzando il richiamo commerciale come pretesto per indirizzare la vittima verso siti contraffatti o indurla a scaricare programmi malevoli. L’Autorità suggerisce di verificare l’identità del venditore, controllare l’esistenza delle promozioni e cercare autonomamente i contatti ufficiali prima di procedere con l’acquisto. Anche gli errori grammaticali e le anomalie grafiche possono rappresentare segnali di rischio, benché non siano criteri sufficienti per riconoscere tutte le frodi: un negozio falso può presentare un’interfaccia professionale e riprodurre fedelmente quella di un marchio conosciuto. Il problema si inserisce nel quadro delle campagne malevole individuate in Italia dal CERT-AGID, comprese le truffe via SMS e i malware bancari. La raccomandazione principale rimane evitare di fornire informazioni finanziarie attraverso pagine raggiunte da comunicazioni inattese.
False consegne, malware e autenticazione a due fattori
Un’altra minaccia riguarda le false notifiche di spedizione, particolarmente frequenti nelle campagne fraudolente costruite intorno agli acquisti online. Gli utenti possono ricevere un messaggio che segnala un pacco bloccato, un indirizzo incompleto oppure una consegna da confermare, accompagnato da un collegamento attraverso il quale effettuare l’operazione richiesta. Il Garante raccomanda di non aprire link sospetti e non installare applicazioni suggerite attraverso notifiche inattese, soprattutto quando non è stato effettuato alcun ordine. Per verificare una spedizione occorre raggiungere autonomamente il sito ufficiale del negozio o del corriere, senza utilizzare il collegamento contenuto nel messaggio. La prevenzione comprende anche l’aggiornamento tempestivo di computer e smartphone, il mantenimento delle protezioni antimalware e l’attivazione dell’autenticazione a due fattori sugli account di posta elettronica, social network e servizi digitali. Il secondo fattore aggiunge una protezione rispetto alla sola password, ma non elimina completamente il rischio di furto delle sessioni o di truffe nelle quali la vittima viene indotta ad autorizzare personalmente un accesso fraudolento. L’attenzione deve quindi estendersi alla verifica delle richieste ricevute e alla protezione dei dispositivi utilizzati quotidianamente.
Continua con:
Meta e il business delle truffe online ignorato dalle istituzioni italiane
La privacy dei bambini non può dipendere soltanto dalle impostazioni dei social
Il messaggio più importante del vademecum riguarda la responsabilità degli adulti nella costruzione dell’identità digitale dei minori. Una fotografia condivisa per celebrare Halloween può sembrare un contenuto innocuo, ma la sua diffusione contribuisce a creare una traccia personale che il bambino potrebbe non desiderare in futuro. La possibilità di limitare il pubblico, oscurare i volti o utilizzare messaggi temporanei riduce alcuni rischi, senza annullare la perdita di controllo derivante dalla condivisione. Allo stesso modo, aggiornamenti di sicurezza e autenticazione a due fattori rappresentano strumenti importanti contro le frodi, ma non sostituiscono la verifica delle comunicazioni ricevute. Il Garante riconduce quindi la protezione della privacy a un principio semplice: valutare le conseguenze prima di pubblicare, inoltrare o comunicare dati personali. Halloween diventa così un’occasione per richiamare famiglie e utenti a una responsabilità che dovrebbe accompagnare l’utilizzo dei servizi digitali durante tutto l’anno.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.