🛡️ Executive Summary
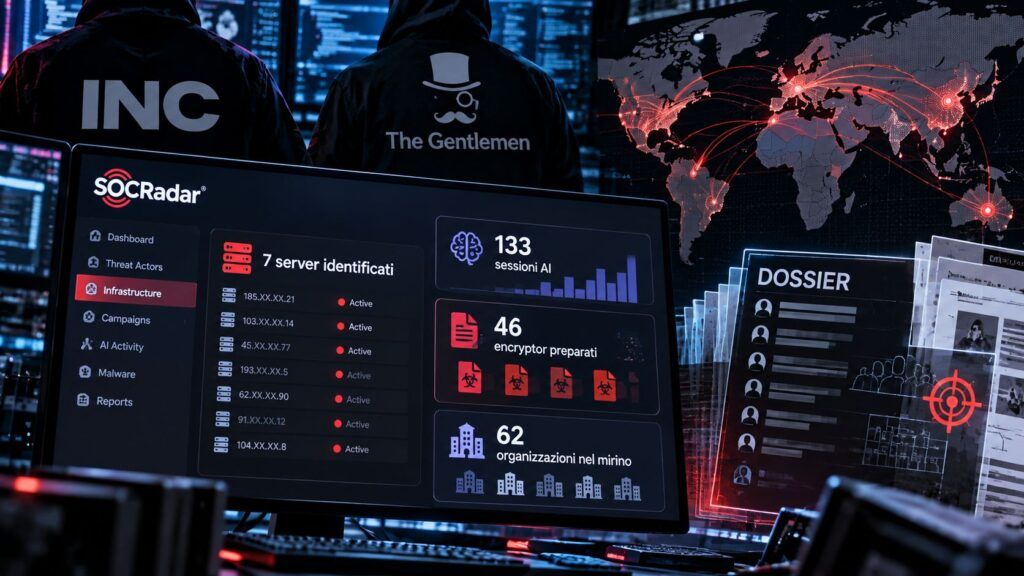
- SOCRadar identifica sette server esposti, 8.257 messaggi in 133 sessioni AI e oltre 23.920 dollari spesi in API.
- Phantom coordina ricognizione, accessi e strumenti offensivi con supervisione umana; 46 encryptor INC erano preparati per sei vittime.
- I dossier contengono 62 organizzazioni con livelli di compromissione differenti. Non è dimostrata un’alleanza formale fra INC e The Gentlemen.
Una grave falla nella sicurezza operativa degli affiliati di INC Ransomware e The Gentlemen ha permesso a SOCRadar di ricostruire un’infrastruttura criminale in cui l’intelligenza artificiale coordina ricognizione, intrusioni ed estorsioni. Da sette server esposti sono emersi il codice del framework Phantom, una knowledge base delle vittime, 133 sessioni AI e 46 build personalizzate del ransomware INC. La ricerca, pubblicata il 20 ottobre 2026 e aggiornata il 23, documenta un modello nel quale l’operatore umano autorizza le attività e i modelli generano comandi, analizzano risultati e preparano le fasi successive. Non tutte le 62 organizzazioni citate nei registri risultano compromesse: il materiale distingue ricognizioni, accessi iniziali e incidenti avanzati.
Cosa leggere
Sette server esposti svelano la memoria operativa degli affiliati
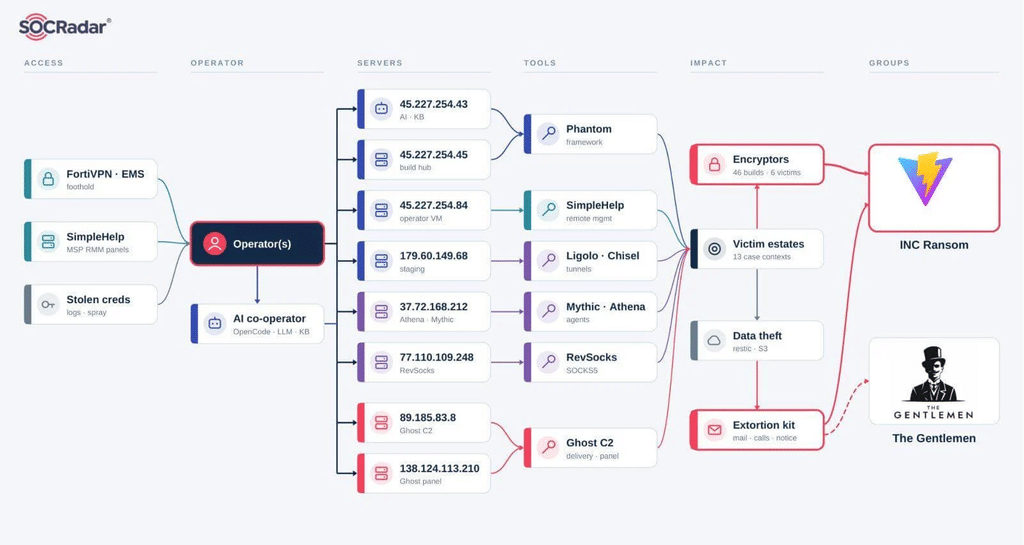
La ricerca originale di SOCRadar parte dal server 45.227.254[.]43, accessibile attraverso directory aperte contenenti log, credenziali, istruzioni e codice sorgente. Da questo nodo i ricercatori hanno individuato sei ulteriori sistemi, impiegati per lo sviluppo dei payload, la gestione delle macchine virtuali, i collegamenti C2 e i tunnel di accesso alle reti compromesse. Molti erano ospitati nell’AS267784 di Flyservers S.A. e conservavano registrazioni di attività comprese tra luglio e settembre 2026. L’elemento insolito è la concentrazione delle informazioni: gli operatori affidavano a una knowledge base persistente credenziali rubate, risultati di scansione, note sulle vittime e progressi operativi. Questa memoria permetteva di riprendere una campagna senza ricostruire il contesto, ma l’esposizione del server l’ha trasformata in una traccia investigativa. SOCRadar ha recuperato 8.257 messaggi in 133 sessioni OpenCode e tre versioni della knowledge base. Il precedente utilizzo di Cursor negli attacchi ransomware Aur0ra aveva già evidenziato come l’esposizione delle conversazioni con un agente AI potesse rivelare le procedure degli aggressori.
Leggi anche: INC ransomware sfrutta due zero-day SonicWall SMA per ottenere accesso root
OpenCode e Phantom trasformano i modelli commerciali in strumenti operativi
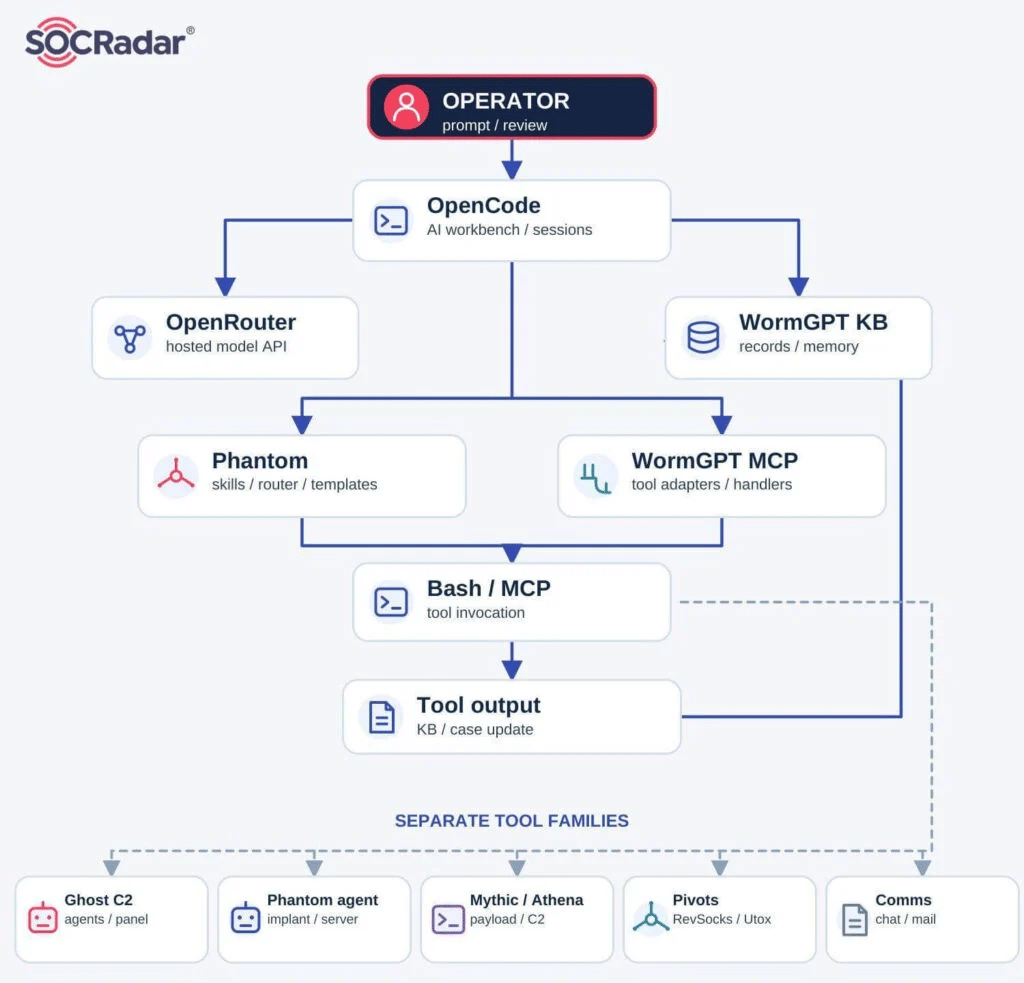
Gli affiliati utilizzavano OpenCode come interfaccia e modelli commerciali distribuiti attraverso OpenRouter, fra cui Claude Opus 4.6 e Kimi K3. L’AI era incaricata di pianificare ricognizioni, proporre tecniche, produrre comandi, risolvere errori e analizzare dati sottratti, ma doveva chiedere l’approvazione dell’operatore prima di procedere. Si tratta dunque di automazione supervisionata, non di una campagna integralmente autonoma. Il nome WormGPT compariva nei prompt e nei server MCP, ma SOCRadar precisa che non identificava necessariamente un modello autonomo privo di protezioni: era anche una persona costruita attraverso istruzioni.
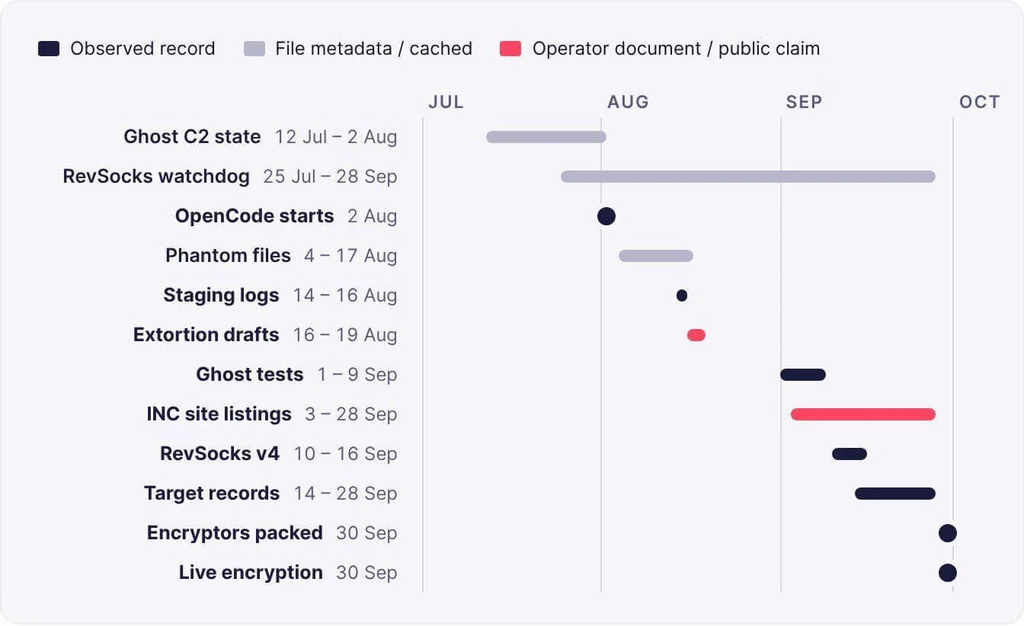
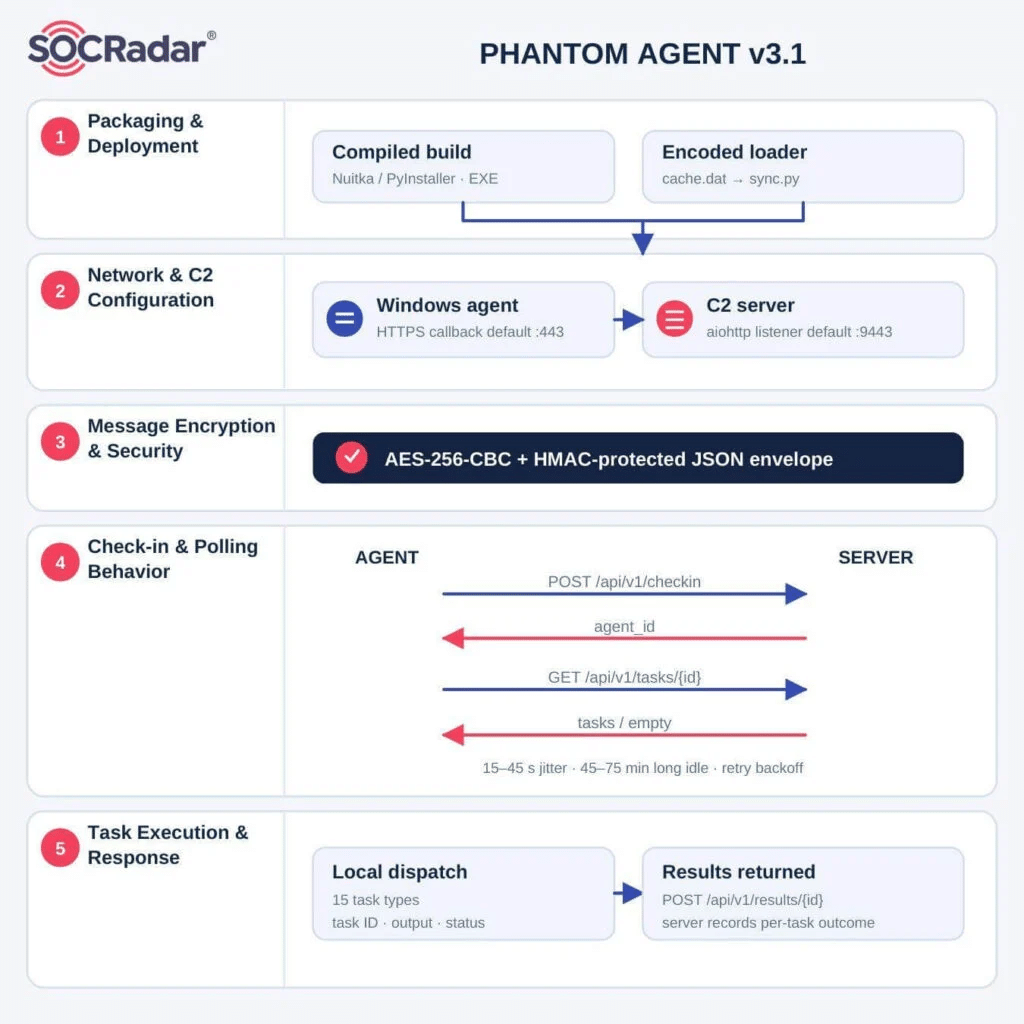
Quando i modelli rifiutavano richieste, gli aggressori tentavano di riformularle come verifiche di sicurezza autorizzate. Il framework Phantom aggiungeva 18 moduli, un orchestratore autopilot e agenti Python e Go camuffati da componenti Windows Update. I ricercatori hanno identificato 32 server MCP, affiancati da Ghost C2, RevSocks e strumenti destinati a ostacolare gli EDR. Una guida per i partner pubblicizzava un’infrastruttura ancora più ampia, ma le capacità dichiarate non sono tutte state verificate. Su un account OpenRouter, la spesa registrata superava 23.920 dollari: un costo operativo che testimonia quanto l’AI fosse centrale nella campagna, senza dimostrarne l’efficacia in ogni tentativo.
FortiClient EMS, SimpleHelp e cPanel moltiplicano gli accessi
L’accesso iniziale dipendeva soprattutto da servizi amministrativi esposti e credenziali compromesse. Nei registri degli operatori compaiono 2.236 obiettivi FortiClient EMS associati a CVE-2026-35616, con 108 account amministrativi creati e 4.140 endpoint gestiti; sono cifre tratte dagli archivi criminali, non compromissioni tutte verificate indipendentemente. Gli aggressori descrivevano la modifica di script VPN per distribuire payload agli endpoint amministrati. Per SimpleHelp, associato a CVE-2024-57727, i documenti riportano scansioni di 4.922 server, 427 password amministrative ottenute e 242 IP interessati. Le credenziali di tecnici MSP potevano aprire l’accesso a più aziende clienti, facendo di un singolo strumento remoto un moltiplicatore dell’attacco.
Il rischio dell’abuso di SimpleHelp come strumento di accesso remoto persistente era già emerso in precedenti intrusioni. Compaiono inoltre oltre 49 compromissioni rivendicate di piccoli hosting provider attraverso CVE-2026-41940 in cPanel/WHM. Altre vulnerabilità, comprese ZeroLogon, PrintNightmare e falle SonicWall, risultano tentate, preparate o studiate: non tutte sono state sfruttate con successo. Nelle reti raggiunte, gli operatori cercavano privilegi elevati, credenziali e documenti finanziari, usando tunnel per l’esfiltrazione. Un caso mostra come una password riutilizzata avrebbe consentito l’accesso a VPN, server, strumenti RMM, backup e gestione della sicurezza.
Quarantasei encryptor INC e dossier estorsivi preparati con l’AI
Sui server erano conservate 46 build dell’encryptor INC destinate a sei vittime, con chiavi e identificativi personalizzati per Windows e Linux. Tre pacchetti erano stati preparati il 30 settembre per una possibile distribuzione il 1° ottobre 2026. SOCRadar ha osservato uno screenshot della cifratura in corso su una workstation, ma non ha confermato che tutte le build siano state effettivamente distribuite.
L’AI sosteneva anche una strategia estorsiva basata sui documenti sottratti: l’analisi di bilanci, clienti e obblighi regolatori serviva a stimare le richieste di riscatto e a preparare contatti con dirigenti, clienti e partner. Nel caso Aidon, la richiesta documentata passava da 15 milioni a 4 e poi 2,5 milioni di euro dopo un errore nell’identificazione della società madre; l’eventuale relazione con la successiva pubblicazione sul leak site non è dimostrata. Per Leo Schachter Diamonds sono emerse comunicazioni firmate The Gentlemen e un piano di vishing. Un dominio imitativo destinato ai clienti di Trulite veniva invece utilizzato per aumentare la pressione reputazionale. Non risultano prove recuperate di riscatti effettivamente incassati.
Continua con:
FortiBleed e CitrixBleed 2 alimentano ransomware INC, Lynx e Anubis
Sessantadue organizzazioni nei dossier, ma non altrettanti attacchi riusciti
SOCRadar ha identificato 62 organizzazioni, 36 statunitensi: quattro presenti in liste pubbliche di estorsione, quattro nella fase di cifratura o estorsione, 14 con compromissione del dominio, 28 con accesso iniziale e 12 soltanto esaminate durante la ricognizione. Industria, manifattura ed energia rappresentano il 16,1% degli obiettivi, mentre sanità e farmaceutica raggiungono il 14,5%. I dati sostengono l’esistenza di un’infrastruttura condivisa, ma non dimostrano un’alleanza formale fra INC e The Gentlemen: SOCRadar considera più plausibile un fornitore di strumenti e servizi utilizzato da affiliati differenti. Per le imprese italiane la conseguenza concreta riguarda la protezione delle console MSP, RMM e VPN, la ricerca di account amministrativi non autorizzati, la rotazione delle credenziali, l’MFA e l’isolamento dei backup. Il caso dimostra che l’AI può accelerare la gestione di campagne ransomware senza eliminare errori e fallimenti umani. Anzi, la memoria centralizzata degli agenti è diventata la prova decisiva contro i loro stessi operatori.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.