🛡️ Executive Summary
- Jamf prepara per il quarto trimestre 2026 nuovi controlli sugli account AI personali utilizzati attraverso Safari, Chrome, Edge e Firefox, con la possibilità di bloccare l’invio di documenti aziendali.
- Microsoft e AWS intervengono sulle attività degli agenti: Edge for Business applica regole DLP, mentre Bedrock AgentCore Browser permette di limitare siti, download e utilizzo delle credenziali.
- Il rischio principale riguarda le sessioni già autenticate: proteggere la password non impedisce a un agente AI di leggere informazioni o compiere operazioni non autorizzate dopo l’accesso.
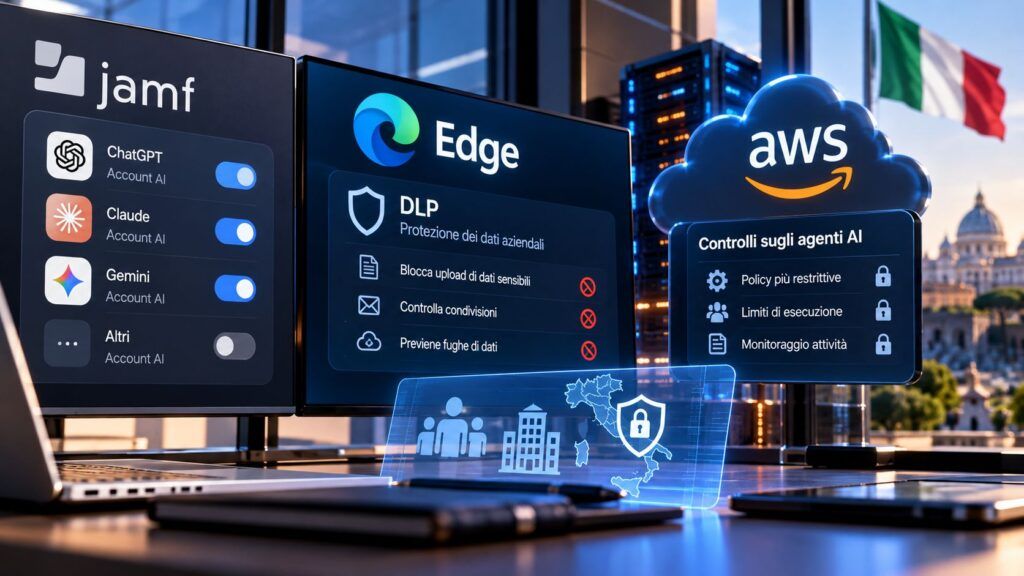
Il browser aziendale sta diventando il punto meno controllato nell’adozione dell’intelligenza artificiale, perché permette di accedere a chatbot e agenti senza installare applicazioni riconoscibili dai sistemi di gestione dei dispositivi. Jamf prepara nuovi controlli per identificare gli account AI personali e bloccare il caricamento di documenti aziendali; Microsoft integra la prevenzione della perdita di dati in Edge for Business, mentre AWS applica policy di sicurezza ai browser utilizzati dagli agenti autonomi. Le tre soluzioni affrontano rischi differenti, ma evidenziano una trasformazione comune: non basta censire il software installato quando un assistente può leggere pagine riservate, usare sessioni autenticate e trasferire informazioni attraverso una normale scheda Web.
Cosa leggere
I browser diventano il punto cieco della sicurezza AI aziendale
Un dipendente può aprire ChatGPT o Claude attraverso il browser, autenticarsi con un account personale e inviare un documento aziendale senza installare nuovi programmi. Un inventario MDM delle applicazioni, da solo, non è in grado di descrivere questo passaggio; proxy, gateway e sistemi di sicurezza Web possono rilevarne alcuni aspetti, ma la visibilità effettiva dipende dalle configurazioni e dal traffico protetto. Il problema cresce quando l’AI non si limita a elaborare un file caricato dall’utente: un agente può attraversare più schede, leggere pagine di applicazioni SaaS e compilare moduli in una sessione già autorizzata. Un contenuto ostile può inoltre tentare di manipolarne le istruzioni attraverso prompt injection. La distinzione fra accesso legittimo e operazione consentita emerge nelle tecniche BioShocking AI che manipolano i browser intelligenti attraverso scenari fittizi, sfruttando l’interpretazione delle informazioni da parte del modello. Le policy rivolte ai soli programmi installati sono quindi insufficienti per governare attività svolte interamente in un browser, soprattutto quando l’assistente dispone delle autorizzazioni dell’utente.
Leggi anche: Claude Duet sfida ChatGPT Dots e Meta Muse: chi controlla i tuoi account?
Jamf prepara il blocco degli account AI personali direttamente nel browser
Nel comunicato ufficiale del JNUC 2026, Jamf distingue AI Governance già disponibile sui Mac gestiti dalle nuove funzioni destinate ai browser, la cui disponibilità generale è prevista nel quarto trimestre 2026. Il sistema annunciato dovrà riconoscere l’utilizzo di account personali di servizi AI su Safari, Chrome, Edge e Firefox, mostrando le regole aziendali e intervenendo al momento dell’azione, per esempio impedendo l’upload di file riservati verso un profilo non autorizzato. Jamf promette anche dettagli su dispositivo, utente e comando, oltre a stime dei consumi dei servizi AI senza acquisire il contenuto dei prompt o delle risposte. Le funzionalità di controllo nel browser non devono però essere presentate come già distribuite a tutte le organizzazioni: si tratta di una roadmap con rilascio previsto, distinta dagli strumenti di inventario oggi operativi. Questo sposta la governance dal divieto generico di usare l’AI alla capacità di distinguere account aziendali, servizi personali e operazioni rischiose, senza pretendere di leggere indiscriminatamente ogni conversazione dei dipendenti. Per gli amministratori dei sistemi Apple diventa possibile costruire controlli applicati al comportamento degli utenti, superando la semplice gestione delle applicazioni installate.
Microsoft Edge applica la DLP, ma la navigazione agentica esclude l’Europa
Microsoft ha adottato una strada diversa con Edge for Business e Microsoft Purview: il browser può applicare regole di Data Loss Prevention per ostacolare copie, incollature, caricamenti e riassunti di pagine protette da parte di Copilot. La documentazione ufficiale di Microsoft per l’AI nel browser aziendale descrive inoltre una modalità agentica nella quale l’amministratore stabilisce su quali siti Copilot possa agire e l’utente mantiene la possibilità di interrompere l’esecuzione. Questa navigazione agentica è però ancora in anteprima limitata e non è disponibile nello Spazio economico europeo, anche quando l’organizzazione dispone delle licenze Microsoft 365 richieste. Non va confusa con le protezioni DLP già applicabili ad altre funzioni Edge e Copilot. L’evoluzione richiama il precedente sul supporto WebMCP e sull’accesso dei browser agli strumenti degli agenti: permettere al browser di svolgere operazioni aziendali richiede regole distinte da quelle usate per una semplice ricerca o sintesi testuale. Per un’azienda italiana, quindi, la disponibilità tecnica dipende dalla specifica funzione e dalla regione, non soltanto dal marchio Microsoft. Controllare la lettura di una pagina e autorizzare un agente a modificarne i contenuti sono due livelli di rischio differenti, che richiedono configurazioni e verifiche separate.
AWS limita i siti visitabili dagli agenti e blocca download e password
Sul versante dell’automazione server-side, AWS ha già introdotto in Amazon Bedrock AgentCore Browser il supporto a oltre 100 policy Chrome Enterprise. Nella documentazione tecnica di AWS vengono indicati esempi concreti: limitare i domini visitabili, disabilitare il gestore di password, impedire download non necessari e configurare certificati di autorità aziendali per i servizi interni. Le policy obbligatorie sono applicate all’ambiente browser e prevalgono sulle preferenze della singola sessione, riducendo il rischio che un agente cambi autonomamente le proprie condizioni operative. La disponibilità include anche regioni AWS europee, come Francoforte, Irlanda, Parigi e Stoccolma, ma non rende automaticamente conformi alla normativa europea tutte le configurazioni. Il limite operativo emerge dopo l’autenticazione: un agente può eseguire un’azione dannosa pur non conoscendo la password dell’utente. La recente integrazione di 1Password for Agents riduce infatti l’esposizione delle credenziali ai modelli, non sostituisce la verifica delle autorizzazioni su file, pagamenti e messaggi. La separazione tra privilegi del browser e poteri dell’agente diventa quindi essenziale per limitare gli effetti di istruzioni errate o manipolate.
Continua con:
Docker Sandboxes, due falle aprono il confine tra agenti AI e sistema host
PixelLeak: agenti AI pubblicano screenshot interni su GitHub
Aziende e PA italiane devono controllare le operazioni, non soltanto gli accessi
Per le imprese e le pubbliche amministrazioni italiane, il problema non si risolve scegliendo un browser diverso o vietando indiscriminatamente ChatGPT. Occorre prima distinguere i servizi AI consentiti, gli account personali e professionali, le categorie di documenti che possono uscire dall’organizzazione e gli agenti autorizzati a compiere operazioni attive. Le sessioni automatizzate dovrebbero essere limitate ai domini indispensabili, con privilegi minimi, registrazioni verificabili, conferme sulle azioni irreversibili e possibilità di revoca. La tecnologia da sola non sostituisce le valutazioni su privacy, trasferimento dei dati e responsabilità dei fornitori. La proposta AWS e Keyfactor di identità crittografiche per agenti AI indica come applicare controlli anche oltre il browser, mentre i casi di sottrazione delle sessioni mediante estensioni Chrome mostrano perché resti fondamentale proteggere gli accessi umani. La nuova superficie d’attacco è la combinazione tra sessione autenticata, contenuto Web e capacità decisionale dell’agente: governarla significa controllare non soltanto chi entra, ma anche che cosa può fare una volta entrato. Senza questa distinzione, anche un’infrastruttura correttamente autenticata può trasformare un’autorizzazione legittima in una perdita di dati o in un’operazione non prevista.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.