🛡️ Executive Summary
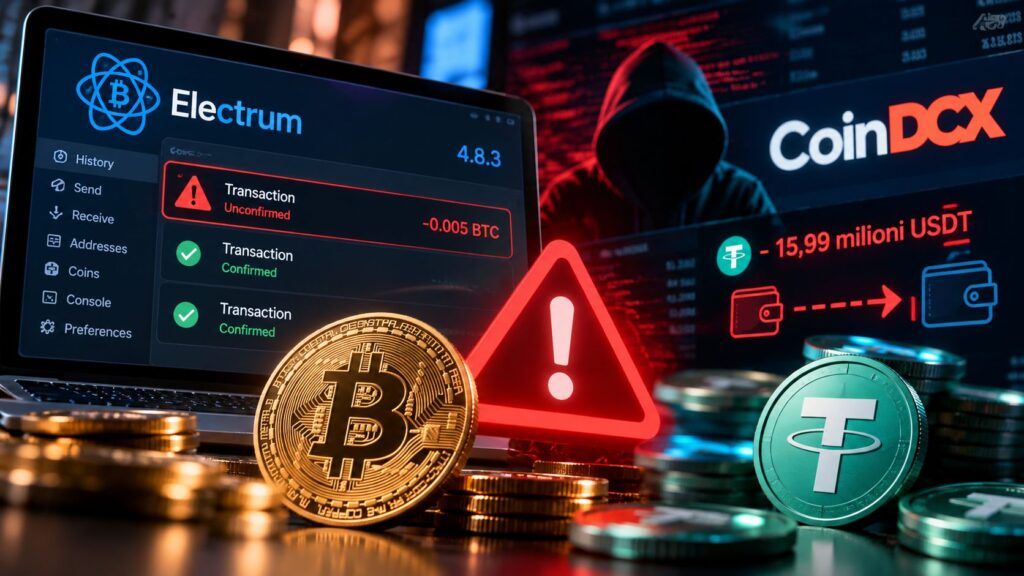
- Electrum corregge nella versione 4.8.3 una vulnerabilità sfruttata da server malevoli per sostituire transazioni Bitcoin e indurre gli utenti a firmare pagamenti fraudolenti.
- CoinDCX conferma una perdita di 15,99 milioni di USDT dopo il malfunzionamento di un sistema che doveva trasferire depositi da wallet precedentemente compromessi.
- I due incidenti mostrano rischi differenti: fiducia nelle informazioni ricevute dal wallet, verifica delle transazioni e protezione delle infrastrutture di custodia.
Un wallet Bitcoin può mostrare una transazione falsa e convincere il proprietario ad autorizzare involontariamente il trasferimento dei propri fondi. È quanto accaduto con Electrum, che il 24 ottobre 2026 ha corretto una vulnerabilità sfruttata attraverso server malevoli e già associata ad almeno un furto confermato. Contemporaneamente, l’exchange CoinDCX ha riconosciuto la perdita di 15,99 milioni di USDT attraverso infrastrutture di deposito precedentemente compromesse che avrebbero dovuto essere dismesse. Due incidenti indipendenti, con responsabilità e modalità tecniche differenti, che riportano al centro una questione fondamentale per chi possiede criptovalute: avere il controllo delle chiavi private non significa necessariamente controllare le informazioni sulle transazioni, mentre affidarsi a un intermediario significa dipendere anche dalla sicurezza dei suoi processi interni.
Cosa leggere
Electrum mostra transazioni Bitcoin false e induce gli utenti a firmarle
La vulnerabilità corretta in Electrum 4.8.3 sfrutta una caratteristica architetturale dei wallet leggeri, che interrogano server esterni per ottenere informazioni sulle transazioni non ancora confermate. Un server malevolo poteva intercettare una transazione legittima appena inviata dall’utente, impedirne la propagazione alla rete Bitcoin e sostituirla nella cronologia del wallet con una seconda transazione costruita dall’attaccante. Quest’ultima utilizzava gli stessi input, ma indirizzava i fondi verso un diverso destinatario, controllato dal criminale. Le firme della transazione sostitutiva erano invalide, ma Electrum non le verificava prima di mostrare il pagamento come non confermato. Il passaggio decisivo arrivava quando il proprietario cercava di accelerare il trasferimento attraverso Replace-by-Fee (RBF), funzione che consente di sostituire una transazione Bitcoin non confermata con un’altra che prevede una commissione maggiore. In quel momento il wallet poteva utilizzare la transazione fraudolenta come base per generarne una nuova, questa volta firmata validamente dall’utente, rendendo effettivo il trasferimento all’indirizzo dell’attaccante. Il meccanismo è descritto nell’advisory di sicurezza originale pubblicato dagli sviluppatori Electrum, che identifica come vulnerabili le versioni precedenti alla 4.8.3. Non si tratta quindi del tradizionale furto delle seed phrase né dell’installazione di un malware sul computer: l’attacco manipolava le informazioni mostrate da un’applicazione legittima, inducendo il proprietario a firmare autonomamente il pagamento fraudolento. Il caso introduce una dinamica diversa rispetto alle false estensioni Firefox utilizzate per sottrarre seed e chiavi private, perché il criminale non aveva bisogno di conoscere direttamente il segreto crittografico del wallet.
Leggi anche: CryptoJS espone wallet per 5,7 milioni, KHunt vive nei database Oracle
Due segnalazioni e un furto confermato: anche Trezor compare nell’incidente
Gli sviluppatori Electrum hanno ricostruito una sequenza iniziata l’11 ottobre 2026, quando un utente ha segnalato privatamente che la cronologia del wallet mostrava una transazione differente da quella effettivamente autorizzata. Il primo caso coinvolgeva un portafoglio multisignature 2-of-3 con due dispositivi Trezor: il proprietario aveva verificato il pagamento originale sugli hardware wallet, ma successivamente aveva osservato nella cronologia una transazione diretta verso un indirizzo sconosciuto. Non risultava una perdita di fondi in quel caso, perché la transazione manipolata non era stata nuovamente firmata. La seconda segnalazione, arrivata il 18 ottobre, ha invece documentato una sottrazione effettiva dopo che l’utente aveva aumentato la commissione della transazione fraudolenta. Un dettaglio rende particolarmente interessante la tecnica utilizzata: gli indirizzi controllati dagli attaccanti erano stati generati per presentare gli stessi ultimi quattro caratteri degli indirizzi legittimi, riducendo la probabilità che un controllo superficiale individuasse la sostituzione. In uno degli episodi la transazione falsa prevedeva una commissione nulla, una configurazione che poteva spingere il proprietario a intervenire per accelerare un pagamento apparentemente bloccato. Electrum ha pubblicato la correzione il 24 ottobre, introducendo la verifica delle firme per gli input appartenenti al wallet prima di accettare nella cronologia le transazioni non confermate. Gli sviluppatori precisano che la misura non equivale alla validazione completa di ogni transazione in ingresso, ma interrompe il percorso offensivo documentato. Non è stato comunicato l’importo sottratto alla vittima né il numero complessivo dei server malevoli, mentre la presenza di almeno un furto effettivo distingue questa vulnerabilità da un semplice exploit teorico. Il coinvolgimento di Trezor nel primo episodio non dimostra una compromissione del dispositivo hardware: il problema riguardava la successiva gestione delle informazioni sulle transazioni nel software Electrum.
CoinDCX perde 15,99 milioni di USDT attraverso wallet che dovevano essere dismessi
Il secondo incidente mostra un problema differente, legato non alla manipolazione dell’interfaccia di un wallet personale, ma alla gestione delle infrastrutture di deposito di un exchange. CoinDCX ha confermato una perdita di 15,99 milioni di USDT dopo aver individuato movimenti anomali collegati a indirizzi appartenenti a un sistema operativo precedentemente compromesso nel luglio 2025. La piattaforma aveva dichiarato dismessa quell’infrastruttura, ma alcuni utenti continuavano a utilizzare i vecchi indirizzi per effettuare depositi. Per evitare che le somme venissero perse, CoinDCX accreditava comunque i fondi sui rispettivi conti e utilizzava un servizio automatico, denominato sweeping, per trasferire le criptovalute dai wallet precedenti all’infrastruttura attiva. Il processo, tuttavia, ha smesso di funzionare per un determinato periodo, consentendo l’accumulo di fondi negli indirizzi esposti. Nel comunicato ufficiale pubblicato da CoinDCX il 25 ottobre, l’azienda riconosce che l’incidente ha prodotto una perdita assorbita direttamente dall’exchange, sostenendo che i saldi dei clienti, i wallet attivi e le operazioni di trading non siano stati compromessi. Il dato deve essere attribuito alla società, senza confondere la perdita economica aziendale con un furto accertato ai danni dei depositi dei clienti. La vicenda evidenzia comunque una criticità strutturale: disattivare un’infrastruttura dopo una compromissione non garantisce che ogni processo applicativo abbia smesso di utilizzarla, soprattutto quando sistemi legacy e servizi automatici continuano a interagire con indirizzi che dovrebbero essere esclusi dalle operazioni ordinarie. È una dinamica che amplia il quadro dei precedenti incidenti contro Trust Wallet e Unleash Protocol, dove la sicurezza dei fondi dipendeva da componenti e responsabilità differenti.
Il vero rischio per chi possiede criptovalute è fidarsi delle informazioni sbagliate
Gli incidenti Electrum e CoinDCX non condividono una stessa vulnerabilità né dimostrano l’esistenza di una campagna coordinata. Il collegamento riguarda piuttosto la distanza fra il controllo apparente dei fondi e la sicurezza effettiva delle operazioni. Nel primo caso il proprietario manteneva le chiavi necessarie ad autorizzare il trasferimento, ma riceveva informazioni manipolate da un server esterno; nel secondo la gestione dei depositi dipendeva da un intermediario che aveva mantenuto processi operativi collegati a indirizzi precedentemente compromessi. Il rischio assume particolare importanza nei sistemi che automatizzano una parte crescente delle operazioni, perché gli utenti tendono a considerare attendibile ciò che compare nella cronologia del wallet o nell’interfaccia dell’exchange. L’assenza di un avviso di sicurezza non rappresenta però una garanzia che la transazione sia corretta. Per Electrum la misura prioritaria consiste nell’aggiornamento alla versione 4.8.3 o successiva, accompagnato dalla verifica completa dell’indirizzo di destinazione e dell’importo prima di firmare qualsiasi pagamento, compresi quelli effettuati per aumentare una commissione. Gli sviluppatori precisano che i client connessi esclusivamente a server attendibili, compresi quelli gestiti direttamente dal proprietario, non erano esposti alla specifica manipolazione descritta nell’advisory. Per gli utenti degli exchange, invece, è fondamentale utilizzare gli indirizzi di deposito effettivamente indicati dalla piattaforma e non riutilizzare automaticamente quelli salvati in precedenza. I due casi mostrano inoltre perché la custodia delle criptovalute richieda verifiche diverse rispetto alla sicurezza delle normali applicazioni finanziarie: una firma digitale può essere perfettamente valida anche quando il proprietario è stato ingannato sul contenuto dell’operazione che sta autorizzando.
Continua con:
Ledger, chip spia negli hardware wallet ruba le recovery phrase via LTE
Ledger ferma le vendite in Asia: l’attacco esce da CryptoBilis
La sicurezza dei wallet deve proteggere anche ciò che l’utente sta firmando
La correzione di Electrum arriva dopo la conferma di un furto reale e dimostra che una debolezza nella gestione delle transazioni non confermate può essere trasformata in una sottrazione di fondi senza compromettere direttamente le chiavi private. CoinDCX mostra invece quanto possano essere costosi i problemi di gestione delle infrastrutture precedentemente violate, anche quando l’azienda sostiene di aver isolato i propri sistemi principali. Sono situazioni diverse, ma entrambe mettono in discussione l’idea che la sicurezza di un portafoglio digitale possa essere ridotta alla sola protezione della password o della seed phrase. La verifica del destinatario, dell’importo, della versione software e dell’infrastruttura utilizzata costituisce una parte essenziale della protezione dei fondi, soprattutto quando i trasferimenti non possono essere annullati dopo la conferma sulla blockchain. Per gli utenti italiani la conseguenza è immediata: chi utilizza Electrum deve verificare di aver installato la versione corretta, mentre chi opera attraverso servizi custodial deve controllare indirizzi e comunicazioni ufficiali prima di trasferire denaro. La fiducia nelle criptovalute non può dipendere esclusivamente dalla solidità della blockchain quando le decisioni dell’utente vengono prese attraverso applicazioni, server e intermediari che possono introdurre errori, manipolazioni o vulnerabilità proprie.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.