🛡️ Executive Summary
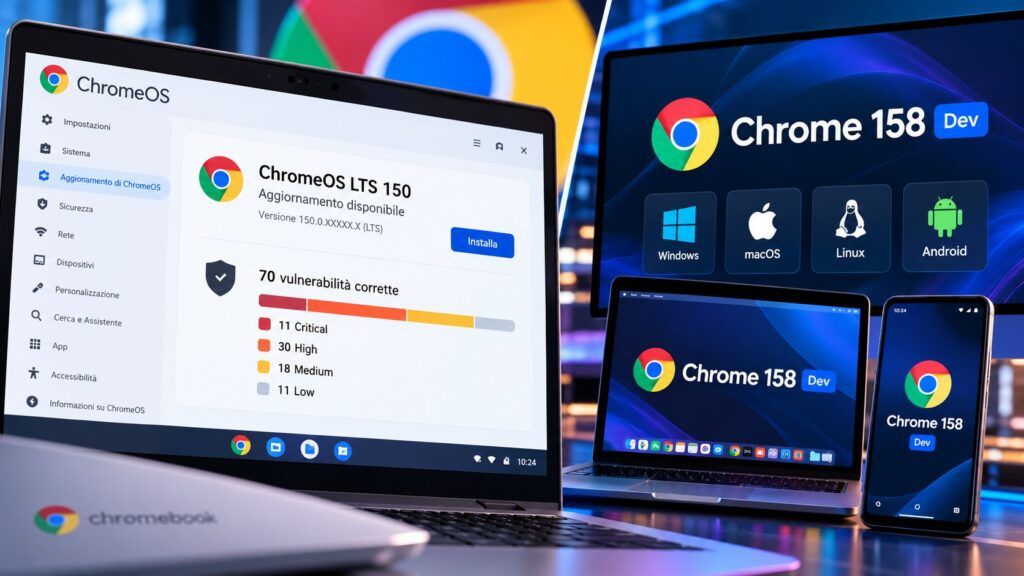
- Google distribuisce ChromeOS LTS 150.0.7871.287, piattaforma 16700.68.0, con 70 vulnerabilità elencate nel bollettino, di cui 11 Critical.
- Le correzioni più gravi interessano Accessibility, SVG, CSS, PDF, Media, Network, Paint, Prerender, Track e Navigation, con numerosi problemi di gestione della memoria.
- Chrome 158 entra in una nuova fase di sviluppo con le build Dev 158.0.8117.2 su desktop e 158.0.8117.0 su Android, senza sostituire il canale Stable.
ChromeOS LTS 150 riceve un aggiornamento di sicurezza particolarmente esteso mentre Chrome 158 Dev avanza contemporaneamente su desktop e Android. Il 26 ottobre 2026 Google ha annunciato la distribuzione della versione 150.0.7871.287 di ChromeOS, accompagnata dalla piattaforma 16700.68.0, con un bollettino che comprende 70 vulnerabilità, di cui 11 classificate Critical. Tre giorni prima, il 23 ottobre, il team Chrome aveva aggiornato anche i canali sperimentali del browser per Windows, macOS, Linux e Android. Le comunicazioni descrivono due percorsi distinti: da una parte il consolidamento della sicurezza nei dispositivi ChromeOS gestiti a lungo termine, dall’altra l’evoluzione del codice Chromium destinato alle successive generazioni del browser.
Cosa leggere
ChromeOS LTS 150 corregge 70 vulnerabilità, comprese 11 Critical
La nuova versione ChromeOS LTS-150 viene distribuita progressivamente sulla maggior parte dei dispositivi compatibili con il canale Long Term Support. Secondo il bollettino ufficiale pubblicato da Google, l’aggiornamento incorpora una selezione di correzioni di sicurezza che coprono numerosi componenti del browser integrato. L’elenco comprende 11 vulnerabilità Critical, 56 High e tre Medium, una distribuzione che rende evidente la rilevanza dell’intervento anche per le organizzazioni che utilizzano Chromebook e dispositivi ChromeOS Flex in ambienti amministrati centralmente. La presenza di una base numericamente precedente rispetto alle versioni più recenti di Chrome non significa che il ramo sia abbandonato: il modello LTS prevede infatti il mantenimento di una generazione software consolidata, nella quale vengono integrate correzioni selezionate senza imporre continuamente l’adozione delle nuove versioni principali. Questo approccio consente alle aziende e agli istituti scolastici di preservare compatibilità applicativa e prevedibilità degli aggiornamenti, pur richiedendo un monitoraggio puntuale delle patch effettivamente distribuite. Il pacchetto del 26 ottobre interessa componenti utilizzati per elaborare pagine web, contenuti multimediali, documenti PDF, operazioni di rete e funzionalità di accessibilità, dimostrando che la superficie di attacco di ChromeOS non coincide soltanto con il sistema operativo, ma comprende l’intero motore Chromium e le sue integrazioni.
Leggi anche: Chrome 156 corregge 353 falle, Chrome 157 arriva già su Windows
Le falle Critical colpiscono memoria, PDF, navigazione e rendering
L’analisi delle vulnerabilità evidenzia una concentrazione di problemi legati alla gestione della memoria, particolarmente delicati nei componenti che elaborano contenuti provenienti da pagine web e documenti esterni. Tra le falle Critical figurano CVE-2026-113279, classificata come memory corruption in Accessibility, e CVE-2026-113271, una use-after-free nello stesso sottosistema. Il motore di rendering è coinvolto attraverso CVE-2026-113072, relativa alla corruzione della memoria nell’elaborazione CSS, CVE-2026-113280 in Paint e CVE-2026-110148 nel componente SVG. Ulteriori vulnerabilità Critical interessano il visualizzatore PDF con CVE-2026-110136, la gestione delle comunicazioni con CVE-2026-110161 in Network e i componenti Media, Prerender, Track e Navigation, rispettivamente identificati da CVE-2026-110151, CVE-2026-110922, CVE-2026-106347 e CVE-2026-106358. Una use-after-free si verifica quando un componente continua a utilizzare un’area di memoria dopo il suo rilascio, creando condizioni che, a seconda del contesto e delle mitigazioni presenti, possono determinare arresti anomali o forme più gravi di compromissione. Le vulnerabilità High ampliano ulteriormente il perimetro, coinvolgendo GPU, WebRTC, ServiceWorker, IndexedDB, Bluetooth, FileSystem e gestione delle password. Compaiono inoltre problemi di autorizzazione in WebUI e FileSystem e una scrittura fuori dai limiti in ServiceWorker. La classificazione Critical indica la gravità potenziale, non la prova che una determinata CVE sia stata sfruttata in attacchi reali: nel bollettino Google non presenta queste correzioni come una serie di zero-day attivamente sfruttate.
Chrome 158 Dev arriva su Windows, macOS, Linux e Android
Parallelamente alla manutenzione del canale LTS, Google continua lo sviluppo della generazione successiva di Chromium. Il Chrome Dev for Desktop Update del 23 ottobre porta il browser alla versione 158.0.8117.2 su Windows, macOS e Linux, mentre il bollettino dedicato ad Android conferma la disponibilità della versione 158.0.8117.0 attraverso Google Play. Le due build appartengono alla stessa generazione principale, ma mantengono numerazioni differenti per piattaforma. Google rimanda ai registri Git delle modifiche e alla documentazione Chromium per gli approfondimenti tecnici, senza attribuire a queste comunicazioni una nuova funzionalità dominante o un elenco specifico di vulnerabilità corrette. Non sarebbe quindi corretto presentare Chrome 158 Dev come un aggiornamento di sicurezza equivalente alla release LTS di ChromeOS, né descriverlo come una versione stabile già distribuita alla generalità degli utenti. Il canale Dev serve a verificare modifiche, compatibilità e regressioni prima delle successive promozioni, e può introdurre comportamenti ancora soggetti a revisione. La distanza fra ChromeOS LTS 150 e Chrome Dev 158 esprime proprio questa differenza operativa: il primo privilegia una base consolidata con correzioni selezionate, mentre il secondo anticipa il codice su cui Google sta sviluppando le generazioni future del browser. La coesistenza delle due linee non rappresenta un ritardo anomalo, ma una caratteristica della strategia di aggiornamento multi-canale adottata dal produttore.
Continua con: ChromeOS corregge falle Critical: Chrome 156 accelera verso Stable
Per le aziende la priorità è verificare la versione effettivamente installata
Le comunicazioni Google hanno implicazioni differenti per amministratori e utenti. Chi gestisce dispositivi ChromeOS nel canale LTS deve verificare il completamento della distribuzione della build 150.0.7871.287, perché il mantenimento di una versione a lungo supporto non elimina la necessità di installare tempestivamente le correzioni. In particolare, le vulnerabilità che interessano PDF, contenuti multimediali, navigazione e rendering coinvolgono componenti utilizzati durante le normali attività online, rendendo importante controllare che gli aggiornamenti previsti siano stati applicati e che i dispositivi abbiano completato gli eventuali riavvii richiesti. Le organizzazioni che sperimentano Chrome 158 Dev devono invece concentrarsi sulla compatibilità delle applicazioni web, delle estensioni, delle policy aziendali e dei meccanismi di autenticazione, senza considerare la versione sperimentale un sostituto automatico del canale Stable. Il nuovo ciclo conferma un problema ricorrente nella gestione della sicurezza dei browser: il numero di versione più elevato non identifica necessariamente il ramo più appropriato per una postazione produttiva, così come una versione LTS precedente non deve essere giudicata esclusivamente dalla distanza numerica rispetto a Dev. Nel caso specifico, la notizia prioritaria è la disponibilità delle 70 correzioni selezionate per ChromeOS LTS, mentre Chrome 158 rappresenta l’avanzamento parallelo della piattaforma Chromium. Per le flotte gestite, il controllo della build installata e della corretta applicazione delle patch rimane quindi più importante della semplice rincorsa alla versione principale più recente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.