🛡️ Executive Summary
- CISA inserisce CVE-2026-109618 e CVE-2026-109619 nel catalogo KEV il 26 ottobre, riconoscendo lo sfruttamento attivo di PHP2Shell.
- CERT-AGID rileva 168 URL della pubblica amministrazione che dichiarano versioni PHP aggiornate, mentre 467 restano potenzialmente vulnerabili nel nuovo monitoraggio.
- PHP distribuisce una seconda serie di pacchetti Windows per correggere CVE-2026-111497, vulnerabilità del decoder Brotli che interessa anche Node.js, Python e .NET.
PHP2Shell entra ufficialmente nel catalogo delle vulnerabilità sfruttate attivamente dalla CISA, mentre in Italia il CERT-AGID registra i primi segnali di aggiornamento dei servizi web della pubblica amministrazione e il PHP Security Team deve distribuire una seconda correzione di emergenza per Windows. Il 26 ottobre 2026 segna un passaggio importante nella gestione della crisi: le due vulnerabilità critiche del runtime PHP non rappresentano più soltanto un rischio teorico, 168 indirizzi istituzionali precedentemente segnalati dichiarano ora versioni aggiornate e la scoperta di CVE-2026-111497 nel decoder Brotli allarga l’emergenza alle dipendenze software utilizzate da applicazioni e servizi costruiti con tecnologie differenti.
Cosa leggere
CISA conferma lo sfruttamento di PHP2Shell e inserisce due CVE nel KEV
La decisione della Cybersecurity and Infrastructure Security Agency statunitense modifica il livello di priorità assegnato a CVE-2026-109618 e CVE-2026-109619, entrambe classificate con punteggio CVSS 4.0 pari a 9,2. Nell’aggiornamento ufficiale del 26 ottobre, l’agenzia inserisce entrambe nel catalogo Known Exploited Vulnerabilities, riconoscendo l’esistenza di evidenze di sfruttamento nel mondo reale. La scadenza di remediation indicata per le agenzie federali civili statunitensi è il 29 ottobre 2026, nell’ambito della direttiva BOD 26-04, che attribuisce particolare importanza alla correzione delle vulnerabilità sfruttate su sistemi esposti e alle verifiche forensi per identificare eventuali compromissioni precedenti.
- CVE-2026-109618 – PHP Memory Corruption Vulnerability
- CVE-2026-109619 – PHP Stale Internal Request-State Vulnerability
L’inserimento nel KEV non significa che ogni installazione PHP vulnerabile sia stata compromessa, ma supera la precedente distinzione tra semplice disponibilità di exploit e attacchi effettivamente osservati. Le evidenze comprendono anche 35 esecuzioni di shell documentate su tre honeypot PHP, che dimostrano la capacità di ottenere esecuzione di comandi nei sistemi di test colpiti. Le due vulnerabilità presentano cause differenti: la prima riguarda la corruzione della memoria in condizioni di esaurimento delle risorse, mentre la seconda interessa il riutilizzo di uno stato interno non valido tra richieste successive. Il rischio maggiore rimane associato ad Apache mod_php, dove è stato dimostrato un percorso di attacco prima dell’esecuzione del codice applicativo.
Leggi anche: PHP2Shell attaccato prima delle patch, GitLab corregge una RCE CVSS 10
CERT-AGID registra 168 aggiornamenti ma 467 URL restano esposte
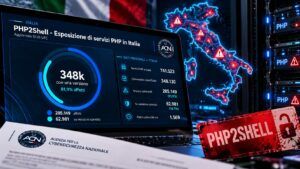
La nuova ricognizione pubblicata dal CERT-AGID il 26 ottobre consente di misurare l’evoluzione dell’esposizione della pubblica amministrazione italiana. Il controllo ha esaminato nuovamente 22.371 URL censite nell’Indice delle Pubbliche Amministrazioni, delle quali 20.117 raggiungibili. Rispetto alle 650 URL inizialmente classificate come potenzialmente vulnerabili il 22 ottobre, 168 dichiarano ora una versione PHP aggiornata, pari al 25,8% del gruppo originario. Altre 453 continuano a indicare versioni potenzialmente vulnerabili, mentre 17 non rendono più identificabile la versione e 12 non rispondono nei tempi previsti dal controllo. La seconda ricognizione individua inoltre 14 nuovi casi, portando a 467 il numero complessivo delle URL potenzialmente vulnerabili, con una diminuzione del 28,2% rispetto alla prima rilevazione. Il miglioramento rappresenta un segnale positivo, ma non permette di certificare che tutte le amministrazioni abbiano effettivamente applicato le patch: l’analisi utilizza informazioni HTTP passive e non verifica direttamente i pacchetti installati.
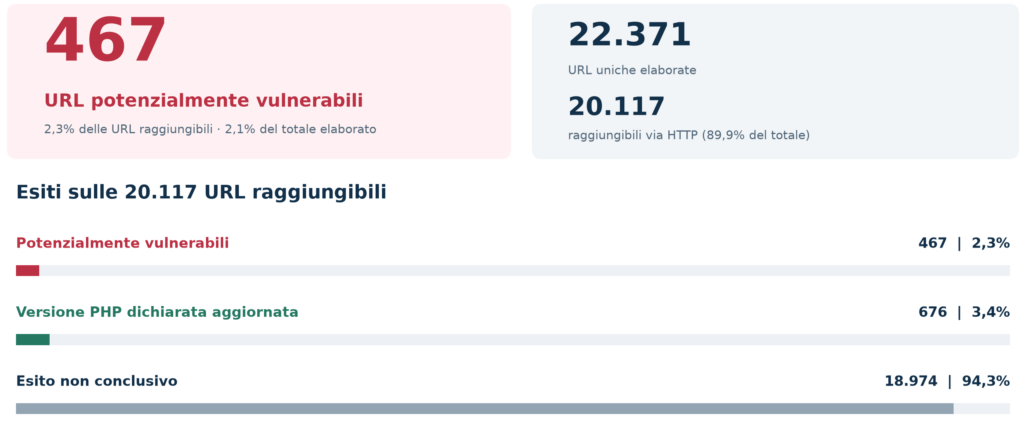
Il risultato assume maggiore significato se confrontato con la prima ricognizione sulle 650 URL della pubblica amministrazione, perché mostra contemporaneamente la riduzione delle esposizioni dichiarate e i limiti della loro osservabilità. Le URL che espongono versioni PHP considerate aggiornate scendono infatti da 1.409 a 676, soprattutto perché 918 indirizzi hanno smesso di comunicare la versione attraverso gli header HTTP, probabilmente in seguito a modifiche centralizzate dell’infrastruttura di pubblicazione. Nascondere la versione non equivale ad aggiornare il runtime, così come una numerazione apparentemente precedente non dimostra necessariamente una vulnerabilità quando il fornitore ha applicato backport di sicurezza. Il dato va inoltre distinto dalla rilevazione nazionale del CSIRT Italia su 285.149 servizi PHP potenzialmente vulnerabili, costruita su un perimetro di osservazione differente. Le due misurazioni non possono essere sommate né confrontate come se descrivessero il medesimo campione.
PHP distribuisce una seconda patch Windows per correggere Brotli
La gestione dell’emergenza si complica con un aggiornamento distinto dalle vulnerabilità originarie PHP2Shell. Il 26 ottobre il PHP Security Team annuncia una seconda distribuzione dei pacchetti ufficiali Windows, cinque giorni dopo gli aggiornamenti del 21 ottobre, per correggere CVE-2026-111497, una vulnerabilità di scrittura fuori dai limiti del buffer nel decoder Brotli. L’annuncio pubblicato nell’archivio ufficiale PHP identifica le nuove build 8.5.12-1, 8.4.27-1, 8.3.36-1 e 8.2.35-1, tutte contenenti Brotli 1.2.1. Le versioni del codice PHP non cambiano rispetto alle release precedenti, perché la modifica interessa una dipendenza incorporata nei pacchetti Windows. Il suffisso -1 diventa quindi essenziale per distinguere gli archivi corretti da quelli distribuiti pochi giorni prima.
La vulnerabilità può essere raggiunta attraverso l’estensione cURL quando un’applicazione abilita la decompressione automatica delle risposte HTTP, funzionalità disattivata per impostazione predefinita in cURL ma attivabile dalle librerie applicative. Una risposta Brotli appositamente costruita può provocare corruzione della memoria durante la decompressione, creando le condizioni per arresti anomali, esposizione di dati o potenziale esecuzione di codice. La presenza della libreria vulnerabile non significa automaticamente che ogni applicazione sia sfruttabile: occorre che dati compressi controllabili dall’attaccante raggiungano il percorso di decompressione interessato. Il secondo intervento non annulla le correzioni già distribuite per PHP2Shell, ma dimostra perché gli amministratori debbano distinguere la versione dell’interprete dalla composizione effettiva dei pacchetti. Su Windows, il semplice comando php -v non permette di riconoscere il nuovo rebuild, rendendo necessario controllare l’archivio installato, la documentazione di rilascio e le dipendenze incluse.
HTTP2Shell attraversa Node.js, .NET e Python attraverso la stessa libreria
Il problema Brotli, chiamato anche HTTP2Shell, Node2Shell o Broccoli2Shell, non nasce esclusivamente nell’ecosistema PHP. La vulnerabilità interessa il decoder scritto in C e può propagarsi ai prodotti che incorporano una versione vulnerabile della libreria o utilizzano implementazioni derivate. Nell’advisory di sicurezza del progetto Node.js viene spiegato che un passaggio non valido tra blocchi compressi può essere interpretato come necessità temporanea di ricevere ulteriori dati, anziché come errore definitivo. Il decoder continua così ad accumulare input oltre un buffer interno di otto byte, provocando una scrittura fuori dai limiti consentiti. Le correzioni Node.js sono disponibili nelle versioni 22.23.4, 24.22.1 e 26.12.1. Anche i pacchetti Python Brotli e brotlicffi dispongono di aggiornamenti, rispettivamente 1.2.1 e 1.2.1.0, mentre le applicazioni che incorporano direttamente il componente richiedono verifiche indipendenti dall’aggiornamento della libreria di sistema.
Microsoft è intervenuta con aggiornamenti straordinari per .NET 8, 9 e 10, oltre alle build interessate della generazione 11. Nell’advisory pubblicato dal progetto .NET vengono indicate come corrette le versioni 8.0.33, 9.0.22 e 10.0.14. Microsoft precisa che ASP.NET Core e HttpClient non abilitano automaticamente la decompressione Brotli nelle configurazioni predefinite e che l’esposizione dipende dall’utilizzo delle funzionalità vulnerabili con dati non affidabili. HTTP2Shell non indica inoltre una vulnerabilità limitata al protocollo HTTP/2: il difetto appartiene al decoder e può essere raggiunto attraverso diversi percorsi applicativi. La disponibilità di Proof of Concept e dimostrazioni controllate di esecuzione di codice documenta la sfruttabilità tecnica, ma non equivale a una conferma di campagne criminali attive contro CVE-2026-111497.
Continua con:
PHP2Shell, 22,6 milioni di istanze esposte: CERT-AGID pubblica i test
Per i gestori dei server la priorità è verificare le patch realmente installate
La contemporanea presenza di vulnerabilità nel runtime PHP e in una libreria condivisa impone una verifica che superi il semplice aggiornamento del CMS o dell’applicazione web. Per PHP2Shell, le release corrette restano 8.5.12, 8.4.27, 8.3.36 e 8.2.35, fermo restando che i pacchetti Windows devono incorporare anche il successivo rebuild Brotli. Gli amministratori devono identificare gli interpreti effettivamente utilizzati dai servizi, controllare le eventuali correzioni distribuite dai fornitori Linux, riavviare i worker PHP e verificare che le immagini container contengano i componenti aggiornati. Per le applicazioni Node.js, Python e .NET il controllo deve comprendere le copie delle librerie incorporate, perché sostituire un pacchetto nel sistema operativo non corregge necessariamente un’applicazione compilata o distribuita con dipendenze proprie.
La priorità operativa non riguarda però soltanto l’installazione degli aggiornamenti. L’inserimento di PHP2Shell nel KEV rende necessaria anche una verifica retrospettiva delle compromissioni, attraverso la conservazione e l’analisi dei log HTTP, degli errori del runtime, dei processi avviati dai servizi web e delle eventuali anomalie successive alle richieste sospette. Le protezioni WAF possono ridurre l’esposizione a specifiche tecniche offensive, ma non sostituiscono la correzione del software e non dimostrano che un attaccante non abbia già ottenuto accesso. Per la pubblica amministrazione italiana, il miglioramento rilevato dal CERT-AGID costituisce dunque un primo indicatore dell’attività di risposta, non una certificazione di sicurezza. La differenza decisiva è quella tra un servizio che dichiara una versione aggiornata e un’infrastruttura della quale sia stata verificata l’effettiva correzione, comprese le dipendenze e l’assenza di persistenza malevola.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.