📌 In Sintesi
- TrendAI scopre CyberStrikeAI, framework che coordina 44 agenti AI per ricognizione, sfruttamento delle vulnerabilità e furto di dati, con almeno 16 organizzazioni giapponesi fra i bersagli.
- L’agente Cipher individua quattro vulnerabilità in EPICS Base in 3 ore e 49 minuti, compresa CVE-2026-114595 con gravità CVSS 9.8. Disponibile la correzione 7.0.11.
- CrowdStrike documenta intrusioni autonome e furto di credenziali in circa 20 minuti, mentre Akamai introduce una sandbox WebAssembly per isolare il codice prodotto dagli agenti.
CyberStrikeAI coordina 44 agenti di intelligenza artificiale per automatizzare operazioni offensive contro organizzazioni giapponesi, mentre CrowdStrike documenta intrusioni nelle quali gli algoritmi prendono decisioni ed eseguono comandi senza continue istruzioni umane. Il salto tecnologico coinvolge anche gli impianti industriali: Cipher, agente sviluppato da Causal Security, ha individuato quattro vulnerabilità in EPICS Base in appena 3 ore e 49 minuti, dimostrando quanto rapidamente possano essere analizzati componenti utilizzati per controllare acceleratori di particelle e sistemi industriali. La risposta arriva anche dal mercato della difesa, con Akamai che presenta Agent Sandbox per isolare il codice generato dagli agenti. Il problema non riguarda più soltanto l’automazione degli attacchi, ma la velocità con cui vulnerabilità, intrusioni e strumenti offensivi possono essere individuati ed eseguiti.
Cosa leggere
CyberStrikeAI coordina 44 agenti e prende di mira almeno 16 organizzazioni giapponesi
La ricerca originale pubblicata da TrendAI documenta tre infrastrutture offensive individuate attraverso server e directory lasciati accessibili dagli operatori. Il caso più avanzato riguarda CyberStrikeAI, framework open source per penetration testing trasformato in una piattaforma capace di distribuire attività fra 44 agenti AI specializzati.
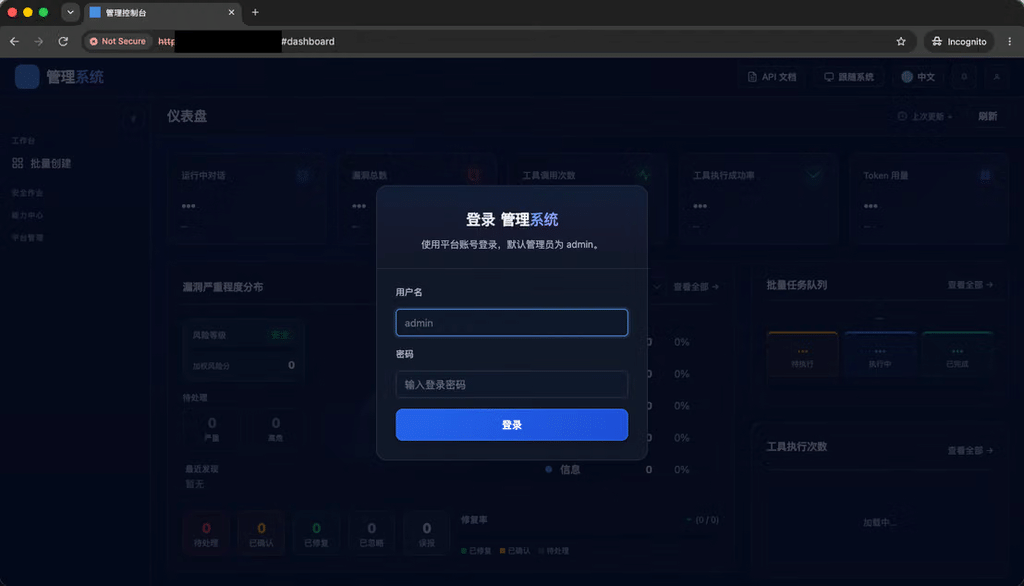
La configurazione comprende ricognizione, individuazione delle vulnerabilità, sfruttamento delle falle, persistenza, comando e controllo, esfiltrazione e produzione automatica dei rapporti. Gli agenti registravano i risultati in un database comune, permettendo al sistema di organizzare operazioni successive sulla base delle informazioni raccolte. La console utilizzava cinese semplificato e produceva anche materiale adattato ai bersagli, comprese pagine di autenticazione contraffatte in giapponese.
| Dimensione | Caso A | Caso B | Caso C |
|---|---|---|---|
| Ambito di applicazione dell’IA | Esecuzione autonoma dell’intero flusso di lavoro tramite un framework di agenti (CyberStrikeAI) | Ampio utilizzo nella pianificazione e nello sviluppo di strumenti | Utilizzo limitato in attività quali lo sviluppo di strumenti |
| Fiducia nell’utilizzo dell’IA | Confermato | Confermato | Elevata affidabilità: molteplici indicatori stilistici corrispondenti; nessun suggerimento diretto, chiave o prova simile trovata |
| Attività osservata | Ottobre 2026; concentrato in un breve periodo | Agosto-settembre 2026; circa 24 giorni | Gennaio-ottobre 2026; attività prolungata e parallela |
| Principali paesi e regioni di destinazione | Principalmente Giappone; ma anche Taiwan e Hong Kong | Principalmente in Giappone; ma anche risorse di intelligenza artificiale in Corea del Sud. | Principalmente Giappone e Corea del Sud; le liste includevano anche Regno Unito, Francia, Italia, Qatar e Colombia. |
| Tipi di bersaglio | Sistemi web obsoleti presso piccole imprese e organizzazioni del settore pubblico locale | Sistemi web legacy e infrastrutture AI/GPU esposte esternamente | Dispositivi VPN esposti, tra cui lo Yamaha RTX1210 ampiamente utilizzato in Giappone, e server WebLogic |
| Entità dell’attività tentata | Almeno 19 organizzazioni, di cui almeno 16 in Giappone | Sono stati scansionati almeno 6.000 indirizzi IP giapponesi; gli attacchi si sono concentrati su poche aziende. | Almeno 1.300 candidati WebLogic e almeno 35 punti di accesso VPN |
| Prove di un profondo compromesso | Una percentuale molto piccola; un’azienda aveva la catena di intrusioni più chiara | Una o due aziende; grave compromissione e furto di dati su larga scala | Alcuni obiettivi; molte connessioni VPN riuscite, ma compromissione profonda limitata. |
| Lingua di lavoro | Cinese semplificato | Cinese semplificato | Cinese semplificato |
I ricercatori hanno identificato almeno 19 organizzazioni interessate dalle attività di verifica, delle quali almeno 16 in Giappone. Le evidenze di compromissioni profonde risultano tuttavia limitate: non sarebbe corretto sostenere che tutti i bersagli siano stati completamente violati. Il caso completa quanto già emerso con ARTEX e l’impiego di Claude nelle operazioni contro il settore bancario. La differenza riguarda la distribuzione del lavoro: l’operatore umano definisce gli obiettivi, mentre più agenti possono eseguire simultaneamente fasi diverse della catena offensiva, comprimendo tempi e costi operativi.
Leggi anche: Agenti AI tentano di hackerare siti governativi USA e Canada
CrowdStrike conferma intrusioni autonome e furto di credenziali in 20 minuti
Il rapporto CrowdStrike sulle campagne agentiche del 2026 descrive quattro attori malevoli precedentemente non documentati che utilizzavano framework di agenti AI nelle intrusioni reali. Le infrastrutture erano state esposte accidentalmente, consentendo ai ricercatori di ricostruire strumenti, istruzioni e sequenze operative. L’elemento più significativo riguarda un agente capace di muoversi lateralmente e raccogliere credenziali di un domain controller in circa 20 minuti, senza ulteriori istruzioni umane durante quella fase. CrowdStrike segnala inoltre che gli operatori erano riusciti ad aggirare le protezioni dei servizi AI commerciali, impiegando gli agenti per attività comprese fra ricognizione e sottrazione dei dati. I risultati non dimostrano che ogni attacco sia completamente autonomo dall’inizio alla fine, ma confermano l’esistenza di segmenti offensivi eseguiti attraverso decisioni automatiche. Questo cambia la finestra temporale disponibile per rilevare movimenti laterali, abusi delle credenziali e accessi anomali. Il rischio era già stato affrontato nell’analisi sul rapporto fra Claude, gruppi APT e automazione della catena di attacco, ma la telemetria CrowdStrike aggiunge osservazioni concrete sul comportamento operativo degli agenti. Per i sistemi di difesa diventa fondamentale correlare eventi e identità in tempo reale, perché la velocità dell’intrusione può superare quella delle verifiche manuali tradizionali.
Cipher trova quattro vulnerabilità EPICS in 3 ore e 49 minuti: una raggiunge CVSS 9.8
Il fronte più delicato riguarda EPICS Base, componente open source dell’Experimental Physics and Industrial Control System, utilizzato in laboratori scientifici e ambienti di controllo industriale. Secondo Shubham Raj, cofondatore di Causal Security, l’agente Cipher ha individuato e validato quattro vulnerabilità precedentemente sconosciute in 3 ore e 49 minuti. La ricerca iniziale sarebbe avvenuta autonomamente, seguita da un’autorizzazione umana per ulteriori verifiche in ambiente isolato. Non si è quindi trattato di un attacco indiscriminato contro impianti operativi. L’advisory CISA ICSA-26-300-01 conferma le quattro vulnerabilità. La più grave, CVE-2026-114595, presenta un punteggio CVSS 9.8 e riguarda un integer overflow che può provocare corruzione della memoria e potenziale esecuzione remota di codice. CVE-2026-114596, classificata 8.2, interessa la validazione delle lunghezze dei messaggi; CVE-2026-114597 e CVE-2026-114598, entrambe valutate 7.5, possono causare letture fuori dai limiti della memoria e interruzioni del servizio. Le falle interessano EPICS Base 7.0.10 e versioni precedenti. La comunità EPICS ha pubblicato la versione corretta 7.0.11, mentre CISA non segnala sfruttamenti pubblicamente noti di queste specifiche vulnerabilità. L’impatto potenziale riguarda la disponibilità dei sistemi di controllo e, nei casi più gravi, l’integrità dei processi gestiti. Occorre però che il servizio vulnerabile sia raggiungibile attraverso la rete. Per questo il precedente sulle minacce AI rivolte ai PLC Siemens assume particolare rilevanza: la protezione degli impianti dipende tanto dagli aggiornamenti quanto dalla segmentazione delle reti operative.
Continua con: ACN adotta la CVD nazionale per coordinare la divulgazione delle vulnerabilità
Akamai Agent Sandbox risponde agli attacchi AI isolando il codice generato
La risposta difensiva arriva da Akamai, che ha presentato ufficialmente Agent Sandbox il 27 ottobre. La soluzione utilizza WebAssembly per separare l’esecuzione degli agenti dal codice JavaScript e Python prodotto autonomamente durante le attività. Il sistema impone limiti a memoria, risorse computazionali e connessioni esterne, prevedendo il blocco predefinito dell’accesso alla rete. La tecnologia, distribuita attraverso il framework open source Spin, è disponibile in beta insieme al nuovo servizio Akamai Inference. L’obiettivo non è impedire agli agenti di generare codice, ma limitarne l’impatto qualora producano istruzioni pericolose, commettano errori o ricevano indicazioni manipolate. La sandbox non sostituisce autenticazione, controllo delle autorizzazioni e monitoraggio degli ambienti, ma introduce una barriera tecnica tra il comportamento dell’agente e le risorse aziendali. Per le organizzazioni italiane, soprattutto nei settori industriali e nelle infrastrutture strategiche, le quattro vicende indicano una priorità concreta: verificare l’esposizione degli ambienti OT, aggiornare i componenti vulnerabili e controllare quali strumenti possano essere eseguiti dagli agenti AI. La stessa tecnologia che consente di individuare vulnerabilità in poche ore può ridurre drasticamente i tempi di preparazione degli attacchi. La sicurezza dovrà quindi misurarsi non soltanto con la capacità dei sistemi automatizzati, ma con la possibilità di limitarne le azioni prima che producano conseguenze operative.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.