🛡️ Executive Summary
- FBI e Dipartimento di Giustizia sequestrano il dominio virtualine.net, accusando il provider bulletproof di avere favorito attività criminali e riciclaggio attraverso Bitcoin.
- Artem Stryzhak, affiliato dei ransomware Nefilim e Hive, viene condannato a 70 mesi di carcere per attacchi contro imprese e strutture sanitarie.
- Le due operazioni colpiscono livelli differenti dell’economia criminale: infrastrutture che ospitano attività illecite e affiliati che monetizzano gli attacchi.
L’FBI ha sequestrato il dominio Virtualine, servizio di bulletproof hosting accusato di avere ospitato attività criminali e facilitato il riciclaggio internazionale attraverso Bitcoin, mentre la giustizia statunitense ha condannato a 70 mesi di carcere Artem Stryzhak, affiliato delle organizzazioni ransomware Nefilim e Hive. I due interventi, annunciati il 27 ottobre 2026 dal Dipartimento di Giustizia, riguardano indagini distinte e non dimostrano collegamenti operativi tra Virtualine e Stryzhak. Rappresentano tuttavia due modalità complementari di contrasto al cybercrime: interrompere i servizi infrastrutturali che consentono alle attività illecite di rimanere online e perseguire gli operatori che partecipano direttamente alle estorsioni. Nel secondo caso, la condanna arriva dopo un’indagine internazionale durata diversi anni.
Cosa leggere
Virtualine perde il dominio dopo le indagini su hosting criminale e riciclaggio
Il Dipartimento di Giustizia statunitense ha annunciato il sequestro giudiziario di virtualine.net, dominio utilizzato da un provider conosciuto anche attraverso le denominazioni Secury, Massgod, Spamhouse, Lanedo e Omegatech. Secondo il comunicato ufficiale dell’ufficio del procuratore federale della Virginia, Virtualine pubblicizzava su forum criminali servizi di hosting resistenti alle segnalazioni di abuso, offrendo server e registrazione di domini destinati anche ad attività illegali. L’operazione è stata condotta dall’FBI Washington Field Office, con il supporto della polizia dell’Assia in Germania, della polizia olandese, della National Crime Agency britannica e delle società OverRIPE e Lumen. Le accuse più gravi riguardano l’ospitalità concessa a una piattaforma identificata negli atti come Vendor 1, utilizzata per commercializzare materiale intimo diffuso senza consenso, compresi contenuti di abuso sessuale su minori, e per promuovere servizi di compromissione degli account delle vittime. Le autorità sostengono che Virtualine abbia continuato a fornire servizi nonostante numerose segnalazioni provenienti da organismi investigativi internazionali e soggetti coinvolti. Il provvedimento riguarda il dominio identificato, non dimostra automaticamente il sequestro di tutti i server, l’interruzione completa dell’infrastruttura o l’accertamento definitivo delle responsabilità penali degli operatori. Il precedente delle azioni statunitensi contro i fornitori bulletproof collegati ai ransomware russi mostra come l’attenzione investigativa si stia progressivamente spostando anche sulle aziende che offrono continuità operativa alle infrastrutture criminali.
Leggi anche: Chiuso Lolek Hosted: fornitore di hosting “bulletproof”
Il modello bulletproof prometteva protezione dalle richieste delle autorità
L’aspetto tecnologicamente più significativo del caso Virtualine riguarda il modello commerciale utilizzato per attrarre clienti. Secondo gli investigatori, il provider aveva pubblicizzato nel marzo 2026 un piano aggiuntivo di protezione destinato ai clienti raggiunti da richieste ufficiali delle forze dell’ordine. La proposta prevedeva il trasferimento dell’infrastruttura interessata verso un’altra società formalmente non collegata a Virtualine, con successiva riattivazione dei server. La documentazione citata dal Dipartimento di Giustizia descrive quindi un servizio progettato per garantire la continuità degli ambienti ospitati anche quando emergono contestazioni legali, sebbene la pubblicità del piano non dimostri da sola quanti trasferimenti siano stati effettivamente realizzati.
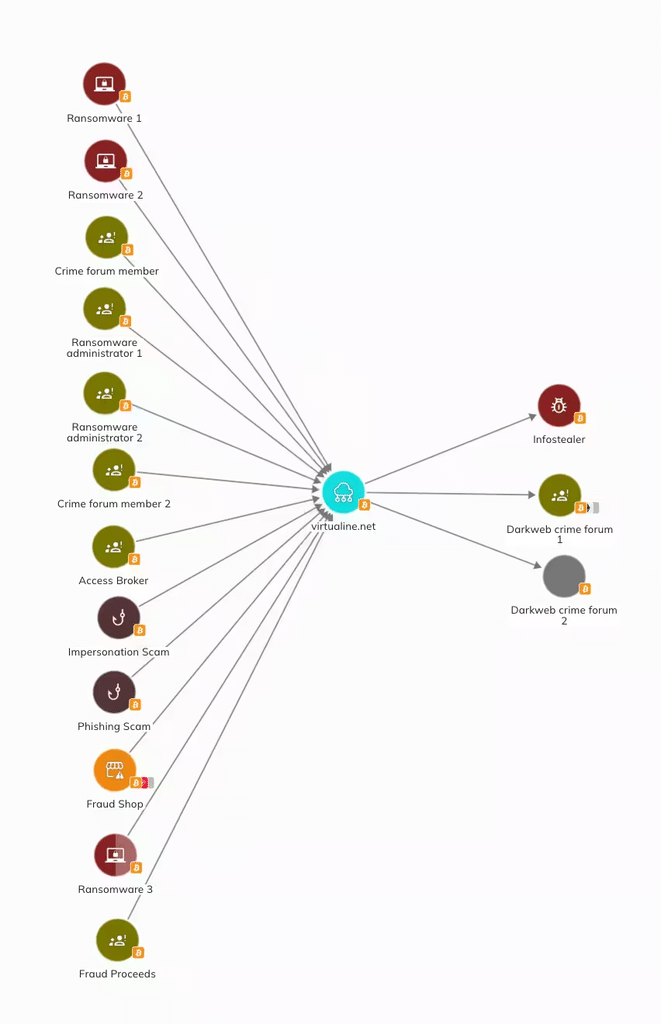
Gli investigatori contestano inoltre l’utilizzo di indirizzi Bitcoin non custodial, pubblicizzati attraverso la modalità BTC NO-AML, per ricevere pagamenti senza passare necessariamente dai controlli antiriciclaggio degli intermediari tradizionali. Secondo l’accusa, parte dei fondi proveniva direttamente da organizzazioni criminali ed era successivamente movimentata per occultarne l’origine. Il collegamento tra infrastrutture digitali e circuiti finanziari diventa così un elemento centrale dell’indagine, coerente con le criticità già individuate nella guida CISA sul contrasto ai provider bulletproof e sui controlli degli operatori di rete. In una lettera pubblica attribuita a Virtualine, l’operatore contesta di avere consapevolmente ospitato materiale di abuso sui minori e sostiene di avere interrotto i rapporti con il cliente coinvolto. La ricostruzione del provider e quella degli investigatori restano contrastanti e dovranno essere valutate sulla base della documentazione acquisita. Il sequestro non equivale, pertanto, a una condanna degli amministratori.
Nefilim e Hive: Artem Stryzhak condannato a 70 mesi dopo l’ammissione di colpa
La seconda operazione riguarda Artem Aleksandrovych Stryzhak, cittadino ucraino di 36 anni, condannato il 27 ottobre dal tribunale federale di Brooklyn a 70 mesi di reclusione, equivalenti a cinque anni e dieci mesi. La sentenza rappresenta lo sviluppo giudiziario successivo all’ammissione di colpevolezza del dicembre 2025, quando Stryzhak aveva riconosciuto il proprio coinvolgimento in attività di frode informatica ed estorsione. Il comunicato del Dipartimento di Giustizia sulla condanna ricostruisce il suo ingresso nell’organizzazione Nefilim nel giugno 2021, attraverso un accordo con gli amministratori del ransomware che prevedeva la cessione del 20% dei riscatti incassati in cambio dell’accesso al malware e alla relativa infrastruttura operativa. Tra i responsabili del gruppo figura Volodymyr Tymoshchuk, ancora ricercato dalle autorità statunitensi. Gli attacchi Nefilim comprendevano l’infiltrazione delle reti aziendali, la sottrazione dei documenti e la minaccia di pubblicazione sui siti di leak se le vittime non avessero pagato. Il caso conferma il funzionamento dell’economia criminale basata su una separazione tra chi sviluppa e amministra gli strumenti e chi conduce materialmente le intrusioni. La precedente ammissione di colpa dell’affiliato Nefilim aveva già chiarito questa struttura. La novità è la quantificazione definitiva della pena in primo grado, raggiunta dopo l’arresto in Spagna nel giugno 2024 e l’estradizione negli Stati Uniti nell’aprile 2025.
Hive ha colpito 1.500 vittime: gli ospedali tra i bersagli della gang
Stryzhak aveva partecipato anche alle operazioni di Hive, una delle organizzazioni ransomware più aggressive nel periodo della pandemia. Tra giugno 2021 e gennaio 2023, secondo le autorità federali, il gruppo Hive nel suo complesso ha attaccato circa 1.500 organizzazioni tra ospedali, pubbliche amministrazioni e imprese. Questo numero non deve essere attribuito integralmente all’attività personale del condannato: gli investigatori hanno documentato il suo coinvolgimento diretto, insieme ai complici, in sette attacchi, comprendenti studi legali, uno studio dentistico e una struttura sanitaria. In un episodio attribuito all’operazione criminale complessiva, un ospedale ha dovuto rinunciare temporaneamente alle tecnologie digitali per assistere i pazienti già presenti, senza poter accettare immediatamente nuovi ricoveri. La gravità delle conseguenze emerge anche dalle dichiarazioni dell’FBI, che riconduce alle organizzazioni coinvolte perdite superiori a 100 milioni di dollari, circa 89,7 milioni di euro al cambio BCE del 27 ottobre 2026. Il dato riguarda le attività criminali collettive e non costituisce una quantificazione dei danni personalmente attribuiti a Stryzhak. Durante le operazioni contro Hive, l’FBI è riuscita inoltre a fornire a una delle vittime riconducibili all’affiliato una chiave di decrittazione che ha consentito il recupero dei dati senza pagare il riscatto. L’episodio dimostra come l’intervento investigativo possa ridurre il danno operativo prima ancora della conclusione dei procedimenti giudiziari.
Continua con:
250 server bulletproof sequestrati, cyberattacchi a Eurofiber, Coinbase e 4,89 milioni recuperati
FBI spegne MicroScan e FishHub: colpo all’infrastruttura cyber cinese
Le operazioni internazionali colpiscono servizi e affiliati ma non azzerano il mercato criminale
Il sequestro di Virtualine e la condanna di Stryzhak mostrano una strategia investigativa che interviene su livelli differenti della criminalità informatica organizzata. Nel primo caso vengono contestate le responsabilità di un fornitore di infrastrutture che, secondo l’accusa, avrebbe offerto ai propri clienti strumenti per resistere alle segnalazioni e ai controlli. Nel secondo viene accertata giudizialmente la partecipazione di un affiliato alle estorsioni ransomware. La cooperazione internazionale è determinante in entrambe le operazioni: Germania, Paesi Bassi e Regno Unito hanno collaborato all’indagine Virtualine, mentre l’arresto di Stryzhak è stato possibile grazie all’intervento delle autorità spagnole. Rimane però aperto il fronte dei responsabili ancora latitanti, a partire da Tymoshchuk, per il quale il Dipartimento di Stato americano offre una ricompensa fino a 11 milioni di dollari, circa 9,9 milioni di euro. Il dato economico evidenzia il valore attribuito alla cattura degli amministratori che mantengono operative le organizzazioni criminali anche dopo l’arresto di singoli affiliati. Per l’Europa, Italia compresa, il problema riguarda la capacità di monitorare fornitori, infrastrutture e servizi ospitati oltreconfine, distinguendo i provider legittimi da quelli che facilitano consapevolmente le attività illecite. Un dominio sequestrato può interrompere un punto di accesso, una condanna può sottrarre un operatore alla rete criminale, ma nessuno dei due risultati dimostra automaticamente lo smantellamento dell’intero ecosistema. La sfida delle autorità resta individuare i soggetti che possono ricostituire servizi e infrastrutture prima che le operazioni investigative producano effetti permanenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.