🛡️ Executive Summary
- CISA conferma lo sfruttamento di CVE-2026-111497 in Brotli, conosciuta come Node2Shell, e fissa al 10 novembre la scadenza federale per la remediation.
- Zero Day Initiative ricostruisce tre vulnerabilità concatenate dietro CVE-2026-35273, sfruttata da ShinyHunters contro Oracle PeopleSoft.
- Tailscale corregge le falle SSH nella versione 1.104.4, mentre Adobe Campaign Classic risolve otto vulnerabilità critiche con la build 9403.
Node2Shell è ufficialmente una vulnerabilità sfruttata negli attacchi reali, mentre Oracle PeopleSoft continua a mostrare le conseguenze di una falla che ShinyHunters ha utilizzato prima della disponibilità delle correzioni. La CISA ha inserito CVE-2026-111497 nel catalogo Known Exploited Vulnerabilities, trasformando il problema del decoder Brotli in una priorità operativa per gli amministratori. Nelle stesse ore, Tailscale ha distribuito la versione 1.104.4 per correggere debolezze nella gestione dei privilegi SSH, mentre Adobe ha pubblicato un aggiornamento per otto vulnerabilità critiche di Campaign Classic. Il quadro riunisce quattro superfici differenti, dalla decompressione dei contenuti alle interfacce amministrative, ma evidenzia una distinzione decisiva: la disponibilità di una patch non garantisce che un sistema sia stato aggiornato né che una compromissione precedente sia stata eliminata.
Cosa leggere
Node2Shell entra nel KEV: Brotli può esporre applicazioni e servizi a RCE
La CISA ha aggiunto CVE-2026-111497 al catalogo KEV il 27 ottobre 2026, riconoscendo l’esistenza di attività di sfruttamento. La vulnerabilità, conosciuta anche come Node2Shell, HTTP2Shell e Broccoli2Shell, interessa il decoder utilizzato dalla libreria di compressione Brotli e deriva da un errore nella gestione dei dati compressi. Un flusso costruito appositamente può provocare una scrittura oltre i limiti del buffer interno, producendo corruzione della memoria, arresto del processo, esposizione di informazioni e, in determinate condizioni, esecuzione remota di codice. Il bollettino ufficiale di sicurezza di Node.js spiega che il decoder interpreta erroneamente una condizione di formato non valido come una richiesta temporanea di ulteriori dati, continuando così ad accumulare byte oltre la capacità del buffer. L’impatto non è circoscritto ai server Node.js pubblicamente raggiungibili: anche applicazioni e componenti che elaborano contenuti Brotli controllati da soggetti esterni possono risultare vulnerabili. Per i rami supportati di Node.js le correzioni sono disponibili nelle versioni 22.23.4, 24.22.1 e 26.12.1, mentre le librerie Brotli richiedono l’aggiornamento alle release corrette dei rispettivi rami. La presenza di copie incorporate nelle applicazioni rende insufficiente aggiornare soltanto la libreria di sistema. La registrazione della vulnerabilità nel catalogo CISA fissa al 10 novembre 2026 la scadenza per gli organismi federali statunitensi soggetti alla direttiva applicabile, mentre per gli altri operatori rappresenta un’indicazione di urgenza. Come già emerso con l’inserimento nel KEV di vulnerabilità Zyxel e gli attacchi contro Veeam, la conferma dello sfruttamento reale deve modificare le priorità rispetto al semplice punteggio CVSS.
Leggi anche: Ahsay, SonicWall e Atlassian sotto attacco: Cisco corregge Nexus
Oracle PeopleSoft: la zero-day di ShinyHunters nasconde tre vulnerabilità concatenate
La nuova analisi di Zero Day Initiative chiarisce perché CVE-2026-35273, corretta da Oracle a giugno, abbia consentito compromissioni così profonde dei server PeopleSoft. Il rapporto tecnico pubblicato da Bobby Gould ricostruisce tre vulnerabilità distinte, attualmente associate allo stesso identificativo CVE, che interessano due componenti: PeopleSoft Integration Gateway e PeopleSoft Environment Management Hub. La prima è una server-side request forgery (SSRF) nel gateway, attraverso la quale un aggressore può controllare la destinazione delle richieste inoltrate dal server. Il secondo elemento è la fiducia attribuita dall’interfaccia amministrativa alle richieste provenienti dall’indirizzo locale 127.0.0.1, che permette alla SSRF di raggiungere funzionalità normalmente sottratte all’accesso esterno.
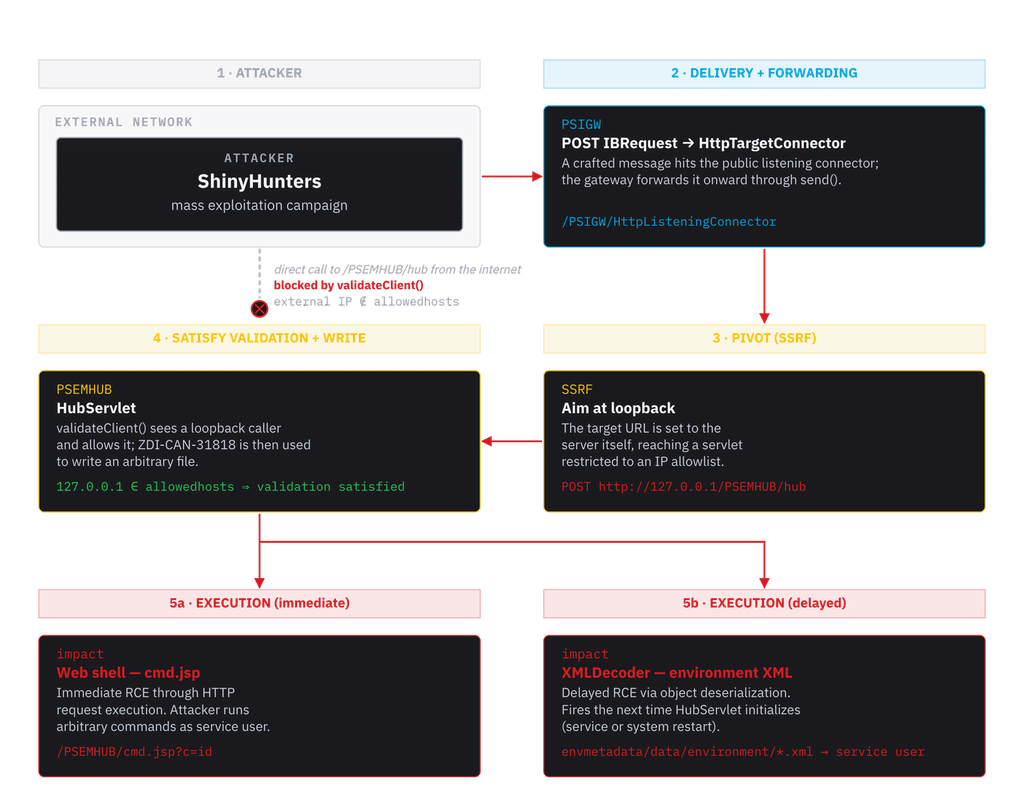
Da questa posizione, gli attaccanti possono sfruttare due percorsi alternativi verso l’esecuzione di codice: la scrittura arbitraria di file, utilizzabile per depositare una web shell, oppure la deserializzazione di contenuti XML attraverso componenti Java. Quest’ultima tecnica può attivarsi durante l’inizializzazione del servizio e risultare meno evidente rispetto alla presenza di una web shell tradizionale. Non si tratta di una nuova zero-day scoperta a ottobre: ShinyHunters aveva già sfruttato CVE-2026-35273 prima dell’advisory Oracle del 10 giugno, con successive campagne documentate contro differenti settori industriali. Il nuovo elemento giornalistico è la ricostruzione della catena tecnica e la possibilità che le tre debolezze ricevano identificativi separati. Le precedenti campagne contro PeopleSoft, capaci di aggirare le regole WAF attraverso la codifica degli URL, dimostrano perché il filtraggio perimetrale non sostituisca l’applicazione della patch. Oracle indica come interessate le versioni PeopleTools 8.61 e 8.62.
Tailscale corregge quattro problemi di sicurezza: SSH può superare i privilegi dell’utente
Con la versione 1.104.4, Tailscale interviene sulle vulnerabilità descritte nella ricerca Tailworm di Erica Windisch, riguardanti soprattutto l’applicazione dei privilegi dopo l’autorizzazione di una sessione SSH. Nel resoconto ufficiale pubblicato il 28 ottobre, l’azienda conferma problemi che possono permettere a un utente autorizzato di eseguire operazioni superiori a quelle consentite dal proprio account locale. Il rischio nasce dal fatto che il processo Tailscale dispone di privilegi elevati per gestire determinate funzionalità, mentre le connessioni inoltrate attraverso SSH devono rispettare i permessi effettivi dell’utente. In particolari configurazioni, il forwarding verso socket Unix può consentire di raggiungere risorse riservate a root, comprese interfacce amministrative locali. L’azienda ha pubblicato quattro bollettini, TS-2026-014, TS-2026-015, TS-2026-016 e TS-2026-017, relativi a problemi di privilege escalation, disponibilità del servizio e controlli sulle funzionalità di forwarding e Serve. Non si tratta di una vulnerabilità che permette a chiunque su Internet di accedere senza autenticazione ai server Tailscale: occorre prima controllare un dispositivo autorizzato dalla policy della rete e disporre delle condizioni necessarie per attivare la funzione vulnerabile. Nei test di laboratorio il ricercatore ha mostrato possibilità di movimento laterale rapido, ma Tailscale contesta la definizione di worm perché non è stato dimostrato un malware capace di propagarsi autonomamente. L’aggiornamento alla versione corretta deve accompagnarsi alla revisione delle regole di accesso SSH, delle autorizzazioni di forwarding e dei dispositivi considerati affidabili. Il precedente dell’utilizzo di Tailscale per mantenere persistenza nelle infrastrutture compromesse durante Operation Poisson mostra quanto la fiducia accordata ai sistemi di accesso remoto possa diventare rilevante dopo una prima intrusione. Non risultano attacchi reali pubblicamente confermati che sfruttino le nuove falle.
Adobe Campaign Classic: otto vulnerabilità critiche corrette nella build 9403
Adobe ha pubblicato il 27 ottobre 2026 il bollettino APSB26-162, relativo a otto vulnerabilità classificate come critiche in Adobe Campaign Classic. Il documento ufficiale di sicurezza identifica come vulnerabili le installazioni Campaign Classic v7 7.4.4 build 9402 e precedenti, su Windows e Linux, e indica nella build 9403 la versione corretta. Le debolezze comprendono code injection, command injection, SQL injection, controlli di autorizzazione insufficienti e cross-site scripting, con possibili conseguenze che vanno dall’aggiramento delle protezioni all’esecuzione arbitraria di codice e all’elevazione dei privilegi. Tra le vulnerabilità più severe figurano CVE-2026-104351, CVE-2026-104353, CVE-2026-105780 e CVE-2026-105489, valutate 9.9 secondo il bollettino Adobe, mentre CVE-2026-105781 riguarda una SQL injection classificata con CVSS 9.8 e condizioni che non richiedono privilegi preesistenti. Il produttore assegna all’aggiornamento una priorità 2 e precisa di non conoscere casi di sfruttamento attivo delle vulnerabilità corrette. Il problema assume particolare rilievo per le organizzazioni che utilizzano Campaign Classic per gestire comunicazioni, database di destinatari e integrazioni applicative: l’accesso ai server può coinvolgere informazioni e processi aziendali che superano la semplice piattaforma di marketing. La precedente vulnerabilità critica di Adobe Campaign Classic sfruttabile senza autenticazione conferma inoltre la necessità di mantenere aggiornate le installazioni, verificando la build effettivamente distribuita e non soltanto la versione commerciale del prodotto.
Continua con:
Blackfield colpisce Nidec, ShinyHunters sfrutta Oracle e CISA avverte su BlueHammer
API AI espongono il ragionamento, Adobe corregge tre falle CVSS 10.0
Le patch chiudono le vulnerabilità ma non eliminano automaticamente gli accessi compromessi
Le quattro vicende mostrano livelli differenti di esposizione. Node2Shell e Oracle PeopleSoft sono associati a sfruttamento reale documentato, mentre per le nuove vulnerabilità Adobe e Tailscale non emergono conferme pubbliche equivalenti. La distinzione deve orientare gli interventi: i sistemi vulnerabili a CVE già sfruttate richiedono una priorità elevata e verifiche di compromissione, mentre le altre infrastrutture devono essere aggiornate valutando configurazioni effettivamente esposte, privilegi disponibili e ruolo dei servizi nella rete aziendale. Il punto più delicato riguarda gli ambienti già violati: applicare una patch impedisce lo sfruttamento successivo della stessa vulnerabilità, ma non cancella necessariamente web shell, credenziali sottratte, chiavi di accesso o meccanismi di persistenza. Per i responsabili della sicurezza, soprattutto nelle imprese italiane che utilizzano piattaforme applicative enterprise, servizi remoti e componenti open source incorporati, il patch management deve quindi essere accompagnato da inventario delle dipendenze, verifica dei privilegi e controllo degli indicatori di compromissione. La rapidità della correzione resta indispensabile, ma la capacità di identificare gli accessi ottenuti prima dell’aggiornamento rappresenta la differenza tra chiudere una vulnerabilità e recuperare effettivamente il controllo dell’infrastruttura.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.