🛡️ Executive Summary
- CISA inserisce nel KEV CVE-2026-46300 del kernel Linux e CVE-2026-41709 di VMware ESX, entrambe associate a evidenze di sfruttamento attivo.
- Dream Research documenta una campagna che combina PHP2Shell e Fragnesia per ottenere privilegi root su 24 firewall e un server di gestione interno, raggiungendo un ambiente collegato al governo statunitense.
- Orange Tsai pubblica la ricostruzione di un exploit zero-click contro Microsoft Edge sviluppato per Pwn2Own Berlin 2026, concatenando vulnerabilità logiche senza utilizzare corruzione della memoria.
CISA ha inserito due nuove vulnerabilità sfruttate attivamente nel catalogo Known Exploited Vulnerabilities, mentre una ricerca di Dream Research documenta le conseguenze operative di una delle due: CVE-2026-46300, vulnerabilità del kernel Linux conosciuta come Fragnesia, utilizzata insieme a PHP2Shell per compromettere 25 server, compresi sistemi associati a un’organizzazione governativa statunitense. Parallelamente, Orange Tsai ha pubblicato la ricostruzione della catena di vulnerabilità logiche con cui ha violato Microsoft Edge durante Pwn2Own Berlin 2026. Si tratta di due vicende tecnicamente distinte: la prima riguarda attacchi reali e compromissioni documentate dai ricercatori, la seconda una dimostrazione controllata che evidenzia come più errori applicativi possano consentire l’esecuzione di codice anche senza vulnerabilità tradizionali di memoria.
Cosa leggere
CISA inserisce nel KEV due vulnerabilità di Linux e VMware ESX
Nell’avviso ufficiale pubblicato il 28 ottobre 2026, CISA identifica CVE-2026-41709, vulnerabilità di insufficient logging in Broadcom VMware ESX, e CVE-2026-46300, difetto di inizializzazione di una variabile nel kernel Linux. Entrambe entrano nel catalogo KEV sulla base di evidenze di sfruttamento attivo, ma l’avviso non documenta una campagna comune né attribuisce gli attacchi a uno specifico gruppo. La distinzione è importante perché una carenza nei meccanismi di registrazione degli eventi di VMware ESX non descrive necessariamente lo stesso scenario offensivo di una vulnerabilità Linux utilizzabile per aumentare i privilegi. Nel primo caso occorre valutare le conseguenze sulla visibilità delle attività malevole, mentre nel secondo il problema coinvolge direttamente la possibilità di raggiungere privilegi superiori dopo una compromissione iniziale.
- CVE-2026-41709 Broadcom VMWare ESX Insufficient Logging Vulnerability
- CVE-2026-46300 Linux Kernel Missing Initialization of a Variable Vulnerability
L’agenzia richiama inoltre la Binding Operational Directive 26-04, che impone alle amministrazioni federali civili statunitensi un modello di gestione delle vulnerabilità basato sul rischio, attribuendo particolare priorità alle falle del KEV presenti su sistemi esposti pubblicamente e capaci di concedere il controllo completo degli asset. La direttiva rafforza anche gli obblighi di verificare possibili compromissioni precedenti all’installazione delle patch, quando ricorrono le condizioni previste. Per le imprese private e le amministrazioni europee non rappresenta un obbligo giuridico diretto, ma fornisce un criterio operativo: la correzione della vulnerabilità non deve essere confusa con l’accertamento dell’integrità del sistema. L’inserimento delle nuove CVE prosegue una sequenza di avvisi CISA sulle vulnerabilità Linux e VMware sfruttate negli ambienti enterprise.
Leggi anche: CISA inserisce PHP2Shell nel KEV: patch urgenti sui server italiani
PHP2Shell e Fragnesia permettono di ottenere root sui firewall
La ricerca pubblicata da Dream Research il 26 ottobre collega direttamente CVE-2026-46300 alla campagna che ha compromesso 25 sistemi. Gli attaccanti hanno costruito una catena composta dalle vulnerabilità PHP2Shell, CVE-2026-109618 e CVE-2026-109619, e dal difetto di privilege escalation del kernel Linux denominato Fragnesia. L’accesso iniziale sfruttava il meccanismo session.upload_progress di PHP, presente nell’interfaccia di amministrazione web dei firewall interessati. Gli apparati analizzati utilizzavano versioni obsolete di PHP, tra cui PHP 8.0.30, con configurazioni di memoria compatibili con la catena offensiva. Il codice recuperato dai ricercatori non corrispondeva a un exploit pubblico già disponibile, ma a una realizzazione personalizzata che richiedeva parametri e indirizzi differenti per le varie versioni del firmware.
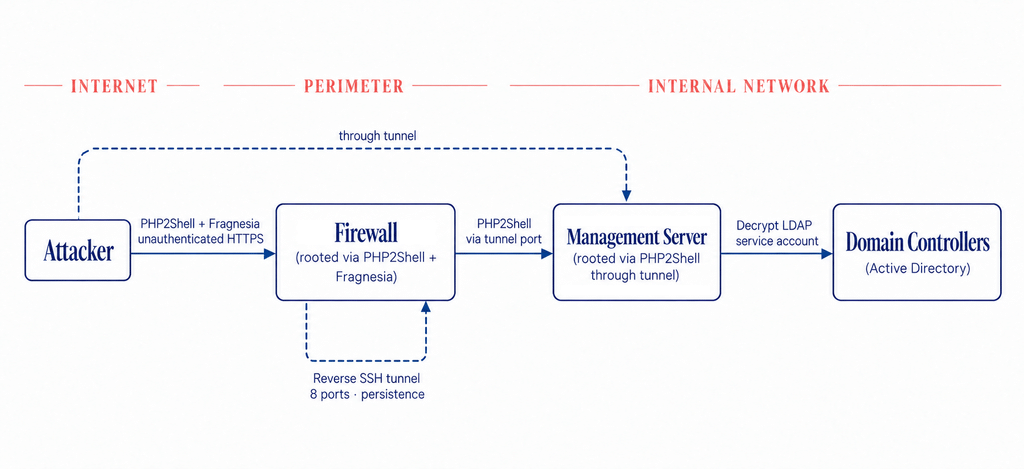
L’esecuzione iniziale avveniva con i privilegi limitati dell’utente nobody, senza garantire il controllo completo dell’apparato. Fragnesia consentiva di superare questo limite sfruttando un difetto nel sottosistema XFRM ESP-in-TCP del kernel Linux e alterando le regole di autenticazione PAM, fino a rendere possibile l’acquisizione dei privilegi root. Il medesimo problema era già emerso nell’analisi tecnica di Fragnesia e delle vulnerabilità Linux che consentono l’escalation dei privilegi, ma il caso documentato da Dream rappresenta un passaggio ulteriore: la vulnerabilità non viene utilizzata isolatamente, bensì per completare una compromissione remota iniziata attraverso PHP. Secondo i ricercatori, la catena poteva concludersi in meno di quindici minuti, lasciando una webshell eseguibile con privilegi root e consentendo agli operatori di mantenere l’accesso al sistema.
Dalla scansione di 19.000 firewall alla compromissione di Active Directory
La campagna ricostruita da Dream Research mostra una selezione progressiva degli obiettivi. Gli attaccanti hanno utilizzato FOFA per individuare circa 19.000 firewall esposti su Internet appartenenti a un produttore non identificato pubblicamente. Una successiva scansione ha restituito informazioni su circa 5.000 apparati raggiungibili, ridotti poi a 240 obiettivi negli Stati Uniti, in Giappone, a Taiwan e in Corea del Sud, selezionati in base alla versione del software e alla compatibilità con gli exploit preparati. L’esecuzione automatizzata ha ottenuto privilegi root su 24 firewall, mentre un venticinquesimo sistema, un server interno di gestione, è stato compromesso durante una fase successiva dell’operazione.
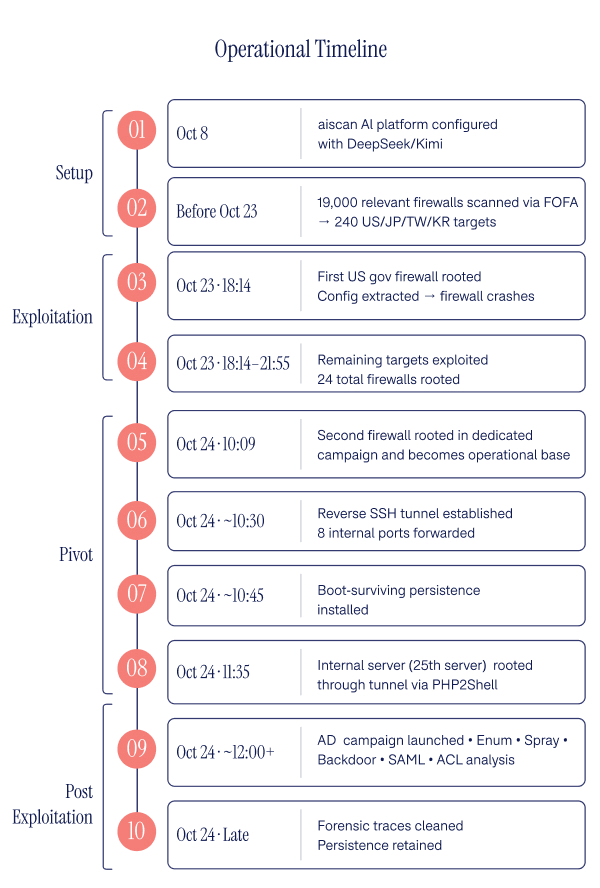
Due firewall risultavano associati a un’organizzazione statunitense con caratteristiche compatibili con un ambiente governativo. Dopo la compromissione del secondo apparato, avvenuta il 24 ottobre, gli operatori hanno creato un tunnel SSH persistente verso l’infrastruttura interna e raggiunto il server centrale di amministrazione dei firewall. Da questo sistema hanno recuperato credenziali di un account di servizio LDAP, enumerato utenti e gruppi di Active Directory e tentato ulteriori attività contro l’infrastruttura di identità. I ricercatori confermano l’estrazione delle credenziali e la ricognizione del dominio, ma non dispongono di prove sufficienti per stabilire se abbiano avuto successo anche i tentativi di password spraying, creazione di account backdoor ed estrazione delle chiavi SAML.
| Indicatore | Dettaglio |
|---|---|
| Selezione del bersaglio | Stati Uniti, Giappone, Taiwan e Corea del Sud in via esclusiva. Questi sono i principali obiettivi strategici dell’intelligence per le operazioni filogovernative cinesi nel Pacifico. |
| FOFA | La piattaforma di ricognizione internet utilizzata per individuare gli obiettivi è un servizio cinese. |
| iox | Tra gli strumenti recuperati è stata rinvenuta una macchina per lo scavo di gallerie di fabbricazione cinese. |
| DeepSeek e Kimi | I modelli LLM configurati nella piattaforma di sicurezza offensiva Aiscan sono modelli in lingua cinese. |
| Timestamp UTC+8 | L’orologio dell’infrastruttura funzionava secondo l’ora standard cinese, come confermato dal confronto dei timestamp dei log con le intestazioni di risposta HTTP Date: dei target. |
| Suggerimenti in lingua cinese | I log delle sessioni di Aiscan contengono messaggi utente in cinese. |
Il rapporto segnala inoltre 22 firewall lasciati compromessi con webshell, potenzialmente utilizzabili per accessi successivi. Gli artefatti recuperati contenevano riferimenti a Claude Code, DeepSeek e Kimi, senza dimostrare che l’intelligenza artificiale avesse sviluppato autonomamente gli exploit. Anche l’eventuale collegamento con attori statali cinesi rimane un’ipotesi investigativa e non un’attribuzione definitiva. Il caso rappresenta un’evoluzione rispetto ai precedenti attacchi PHP2Shell già osservati contro server esposti: la compromissione dei firewall diventa il punto di ingresso per raggiungere servizi di autenticazione e infrastrutture interne.
Orange Tsai viola Microsoft Edge concatenando cinque bug logici
Un secondo sviluppo, indipendente dagli attacchi PHP2Shell, riguarda la ricostruzione tecnica pubblicata da Orange Tsai il 28 ottobre 2026. Il ricercatore ha spiegato come abbia costruito una catena completa contro Microsoft Edge per Pwn2Own Berlin 2026, concatenando cinque vulnerabilità logiche e due funzionalità di Windows senza utilizzare primitive di corruzione della memoria. Il risultato, già dimostrato durante la competizione e richiamato nel resoconto delle vulnerabilità di Windows 11 ed Edge emerse a Pwn2Own Berlin, è una compromissione zero-click capace di superare prima le protezioni tra origini web e successivamente i confini della sandbox del browser.
Il punto di partenza è EdgeCAGuidanceNavigationThrottle, componente utilizzato da Microsoft Edge per gestire la navigazione e il passaggio tra profili aziendali collegati a Entra ID. Tsai ha individuato un errore nell’associazione tra l’origine della navigazione e la scheda effettivamente utilizzata dal browser. Una navigazione avviata dal processo privilegiato poteva infatti applicarsi alla scheda attiva anziché a quella originale, consentendo una Universal Cross-Site Scripting (UXSS). Per trasformare questa capacità in un attacco senza interazione, il ricercatore ha concatenato altri problemi: un controllo incompleto dell’origine tra finestre differenti, un’eccezione nella whitelist del blocco popup, il meccanismo di autenticazione automatica OneAuth e una configurazione CORS errata su un servizio Microsoft che permetteva di recuperare l’indirizzo email associato al profilo.
La ricerca dimostra che questi difetti, considerati singolarmente, potevano apparire limitati, ma la loro combinazione consentiva di eseguire JavaScript nel contesto di siti arbitrari. Non viene documentata una campagna di sfruttamento reale, bensì una catena offensiva sviluppata e dimostrata dal ricercatore in un ambiente di competizione.
Immersive Reader e i gestori di protocollo completano l’uscita dalla sandbox
Ottenere una UXSS non era sufficiente per eseguire codice sul sistema operativo. Orange Tsai ha quindi analizzato le pagine privilegiate del browser, individuando nel componente Immersive Reader un’ulteriore debolezza. Mentre Chromium impedisce normalmente l’esecuzione di URL JavaScript negli schemi riservati alle interfacce privilegiate, Microsoft Edge utilizzava lo schema personalizzato read://, che non risultava incluso nell’elenco delle restrizioni esaminate dal ricercatore. Questo permetteva di raggiungere funzionalità native esposte tramite API interne, comprese quelle utilizzate per preparare archivi diagnostici. Attraverso una gestione insufficiente dei percorsi e dei nomi dei file, Tsai ha dimostrato una capacità di scrittura arbitraria sul filesystem. Il passaggio successivo sfruttava il componente AutoLaunchProtocolsComponent, che legge un file di configurazione denominato protocols.json per decidere quali origini possano avviare determinati gestori di protocollo. Alterando questa configurazione, il ricercatore è riuscito a trasformare una compromissione del browser in Arbitrary Code Execution, utilizzando il comportamento di risoluzione degli eseguibili di Windows. L’intera catena dimostrativa comprendeva meno di cento righe di codice exploit, dopo circa due mesi di ricerca manuale. Il lavoro è stato realizzato senza utilizzare strumenti di intelligenza artificiale per individuare e concatenare le vulnerabilità, una scelta rivendicata esplicitamente da Tsai. Il risultato non dimostra
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.