🛡️ Executive Summary
- Il Tesoro statunitense sanziona 10 persone e un’organizzazione coinvolte nelle reti di falsi lavoratori IT nordcoreani.
- Due intermediari russi avrebbero gestito conversioni in criptovalute per milioni di dollari, mentre una struttura controllata da Pyongyang operava dalla Russia.
- Identità rubate, impieghi da remoto e accessi alle reti aziendali consentono di generare ricavi e, secondo OFAC, anche di sottrarre informazioni sensibili.
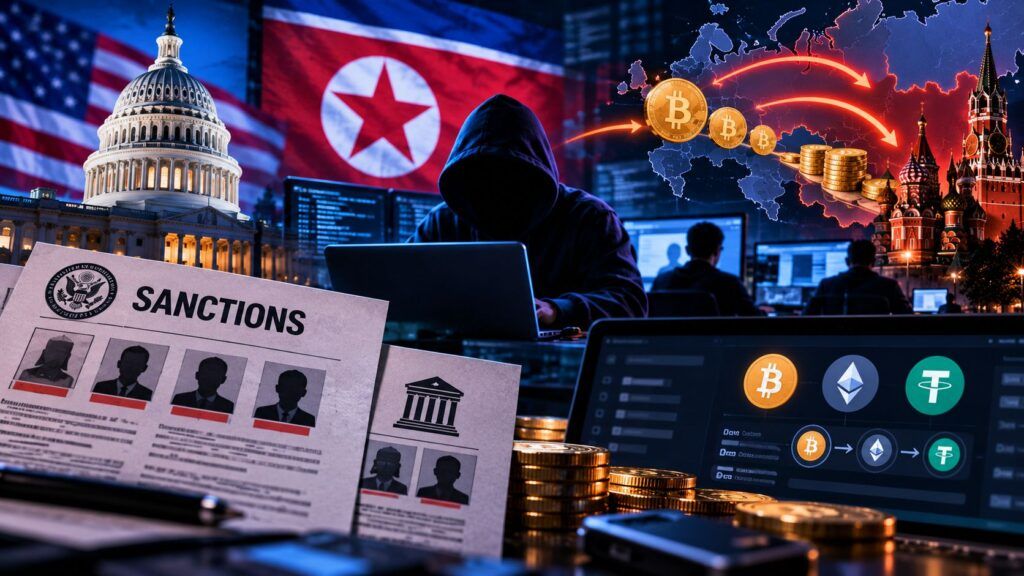
Gli Stati Uniti hanno sanzionato 10 persone e un’organizzazione coinvolte nelle reti di falsi lavoratori informatici nordcoreani, accusate di infiltrare aziende occidentali e trasferire i compensi verso il regime di Pyongyang attraverso intermediari finanziari e criptovalute. Il provvedimento, annunciato dall’Office of Foreign Assets Control (OFAC) il 28 ottobre 2026, colpisce soggetti operativi in Russia e Corea del Nord e documenta transazioni individuali per diversi milioni di dollari. Secondo il Tesoro americano, gli operatori utilizzano identità rubate, documentazione falsa e profili professionali costruiti per ottenere lavori legittimi da remoto, mentre una parte consistente dei ricavi viene destinata ai programmi militari nordcoreani. La minaccia non riguarda soltanto il finanziamento illecito: l’accesso alle infrastrutture delle aziende può essere sfruttato per distribuire malware, sottrarre dati e organizzare estorsioni.
Cosa leggere
OFAC colpisce la rete dei falsi lavoratori IT nordcoreani in Russia
Il comunicato ufficiale del Dipartimento del Tesoro statunitense identifica 10 persone fisiche e un’organizzazione ritenute parte dell’infrastruttura che permette alla Corea del Nord di ottenere ricavi attraverso impieghi informatici all’estero. Le sanzioni riguardano due cittadini russi, operatori nordcoreani e il First Financial and Technical Development Center (FFTDC), entità controllata da Pyongyang e attiva sul territorio russo. Il meccanismo ricostruito dalle autorità prevede che professionisti apparentemente qualificati ottengano incarichi presso imprese legittime, anche statunitensi, utilizzando generalità sottratte ad altre persone oppure identità digitali costruite artificialmente. I compensi ricevuti vengono successivamente trasferiti attraverso una rete di responsabili, intermediari e operatori finanziari. Secondo Washington, il sistema consente al governo nordcoreano di appropriarsi della maggior parte degli stipendi, trasformando attività lavorative apparentemente ordinarie in una fonte di finanziamento per programmi di armamento soggetti a sanzioni internazionali.
La dimensione geopolitica della vicenda non elimina quella strettamente informatica. Un dipendente assunto per sviluppare software può ricevere credenziali aziendali, accesso ai repository, documentazione tecnica e autorizzazioni sui servizi cloud. Se la sua identità è fraudolenta, il rischio supera quello di una normale truffa contrattuale e diventa un potenziale problema di sicurezza interna. Il fenomeno era già emerso nell’inchiesta sui falsi dipendenti nordcoreani che utilizzano PiKVM, webcam e identità rubate, ma le nuove designazioni OFAC documentano soprattutto la struttura finanziaria che permette di trasformare questi impieghi in entrate per Pyongyang.
Leggi anche: Il finto dipendente in smart working che finanzia i missili: la rete nordcoreana da 734 milioni
Boykov e Obertas: milioni in criptovalute per trasferire i proventi
Fra le persone sanzionate figurano i cittadini russi Ilya Aleksandrovich Boykov e Vitold Viktorovich Obertas, indicati come intermediari coinvolti nelle operazioni finanziarie delle reti nordcoreane. Secondo OFAC, Boykov avrebbe gestito dal 2024 transazioni e conversioni in criptovalute per un valore equivalente a 3,5 milioni di dollari, fornendo contemporaneamente supporto logistico alla società Alis, già sottoposta a sanzioni nel marzo 2024. Obertas avrebbe invece effettuato, dal gennaio 2025, quasi 2 milioni di dollari di conversioni in criptovalute e almeno 1,25 milioni di dollari in altre operazioni valutarie per conto di funzionari nordcoreani. Questi importi descrivono attività attribuite a soggetti differenti e non costituiscono automaticamente una quantificazione complessiva dei ricavi dell’intera organizzazione. La società Alis, collegata alla struttura nordcoreana Chinyong Information Technology Cooperation Company, rappresenta uno dei nodi del sistema. Il Tesoro attribuisce a Kim Ki Hyok la responsabilità di coordinare una delegazione di lavoratori informatici operativa in Russia, monitorandone le attività e il raggiungimento degli obiettivi finanziari. Dal 2024 avrebbe trasferito criptovalute per quasi 500.000 dollari. Un secondo responsabile, Kim Hyo Dong, avrebbe prestato assistenza logistica e contribuito a trasferimenti di risorse finanziarie per oltre 100.000 dollari equivalenti. Le cifre illustrano la presenza di differenti livelli organizzativi, nei quali i lavoratori non opererebbero necessariamente in maniera indipendente, ma all’interno di strutture che controllano produttività e flussi di denaro. Il ricorso agli asset digitali non dimostra che ogni transazione in criptovalute sia illecita. Nel caso descritto da OFAC, il problema riguarda l’identità dei beneficiari, l’origine fraudolenta dei compensi e il trasferimento di risorse a soggetti sanzionati, non la tecnologia blockchain in sé.
FFTDC e strumenti AI: la struttura nordcoreana che opera dalla Russia
Un altro elemento del provvedimento riguarda il First Financial and Technical Development Center, organizzazione che secondo il Tesoro opera dalla Russia almeno dal 2024 ed è controllata dalla Corea del Nord. OFAC sostiene che l’ente abbia impiegato lavoratori IT altamente qualificati per generare diversi milioni di dollari destinati a Pyongyang, combinando incarichi professionali e procedure articolate di trasferimento finanziario. Sei operatori identificati come Kim Kyong Ju, Ri Thae Chol, So Hyon Jin, Han Yu Song, Kim Sung Gwan e Hyon Se Il avrebbero prodotto complessivamente oltre 750.000 dollari dal 2025 per conto della struttura. Il comunicato attribuisce inoltre agli operatori l’impiego di strumenti denominati Super Intelligence (SI) e di tecniche sofisticate di riciclaggio. Non vengono però descritte le caratteristiche tecniche degli strumenti SI, i fornitori o i modelli eventualmente utilizzati: sarebbe quindi improprio attribuire a una specifica piattaforma di intelligenza artificiale la costruzione delle identità false. Il Tesoro richiama più in generale l’utilizzo di tecnologie emergenti, compresa l’AI, per sostenere le operazioni della rete. Il ruolo dell’automazione nelle infiltrazioni era già stato approfondito nell’analisi sull’impiego dell’intelligenza artificiale nelle operazioni IT nordcoreane e nelle campagne di spionaggio. La presenza di una struttura stabile in Russia aggiunge una dimensione organizzativa importante: gli operatori potrebbero lavorare fisicamente in un Paese diverso da quello dichiarato alle aziende, mentre intermediari locali contribuiscono alla gestione dei pagamenti. È questa separazione fra identità professionale, posizione geografica reale e destinazione finale dei compensi a complicare i normali controlli di assunzione.
Malware, estorsioni e dati rubati: perché il falso dipendente è una minaccia interna
Secondo il Tesoro americano, i lavoratori IT nordcoreani non si limitano a ottenere compensi attraverso impieghi fraudolenti. In alcuni casi avrebbero utilizzato l’accesso alle reti aziendali per installare malware, esfiltrare informazioni riservate e sottrarre proprietà intellettuale, creando le condizioni per ulteriori richieste di denaro. Il nuovo comunicato non associa però queste condotte a ciascuna delle dieci persone sanzionate, né identifica le aziende specificamente compromesse nell’ambito dell’operazione del 28 ottobre. È quindi necessario distinguere il funzionamento generale delle reti nordcoreane, descritto dalle autorità, dalle responsabilità attribuite ai singoli soggetti. La difficoltà principale per le organizzazioni riguarda la verifica dell’identità digitale prima e dopo l’assunzione. Un candidato può disporre di curriculum credibile, profili professionali apparentemente consolidati e competenze tecniche adeguate, ottenendo così accesso a repository privati, sistemi di sviluppo e informazioni sui clienti. La minaccia non richiede necessariamente lo sfruttamento di una vulnerabilità software: può dipendere dall’assegnazione legittima di privilegi a una persona che ha mentito sulla propria identità. L’allerta dell’FBI sui lavoratori IT nordcoreani e sui rischi di furto ed estorsione aveva già evidenziato questa particolare combinazione di frode occupazionale e minaccia interna.
Continua con:
Corea del Nord su LinkedIn: la frode dei lavoratori IT che entra nelle aziende
FBI ricerca quattro lavoratori IT nordcoreani per furto di criptovalute e riciclaggio
Le conseguenze delle sanzioni USA e il rischio per le imprese italiane
Le designazioni OFAC comportano il blocco dei beni e degli interessi patrimoniali delle persone e dell’entità coinvolte quando rientrano nella giurisdizione statunitense. In generale, i soggetti americani non possono effettuare transazioni con le persone designate senza un’autorizzazione o un’esenzione applicabile; il blocco può estendersi anche alle società possedute per almeno il 50% da uno o più soggetti sanzionati. Le conseguenze possono inoltre interessare operatori esteri che partecipino a transazioni vietate oppure contribuiscano all’elusione delle restrizioni. Il provvedimento è una decisione amministrativa sanzionatoria e non equivale a una sentenza penale che abbia accertato individualmente ogni condotta contestata. Per le aziende italiane il tema riguarda soprattutto la gestione degli accessi affidati a personale remoto, consulenti e fornitori di sviluppo software. Il comunicato non identifica vittime italiane né annuncia una specifica campagna contro imprese del nostro Paese. Tuttavia, i modelli organizzativi basati su lavoro distribuito e accesso da remoto possono presentare rischi analoghi a quelli descritti dalle autorità americane. Verifiche dell’identità coerenti con la normativa applicabile, autenticazione multifattore resistente al phishing, privilegi minimi, revisione degli accessi e monitoraggio delle attività anomale costituiscono controlli pertinenti, soprattutto quando vengono affidate a soggetti esterni informazioni sensibili o infrastrutture di produzione. L’operazione OFAC documenta una componente meno visibile del cybercrime nordcoreano: il finanziamento delle attività statali attraverso prestazioni informatiche apparentemente legittime, sostenute da intermediari finanziari e infrastrutture transnazionali. Le sanzioni non dimostrano che la rete sia stata definitivamente smantellata, ma rendono identificabili alcuni dei soggetti che, secondo Washington, permettono di trasformare compensi aziendali in risorse destinate al regime di Pyongyang.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.