🛡️ Executive Summary
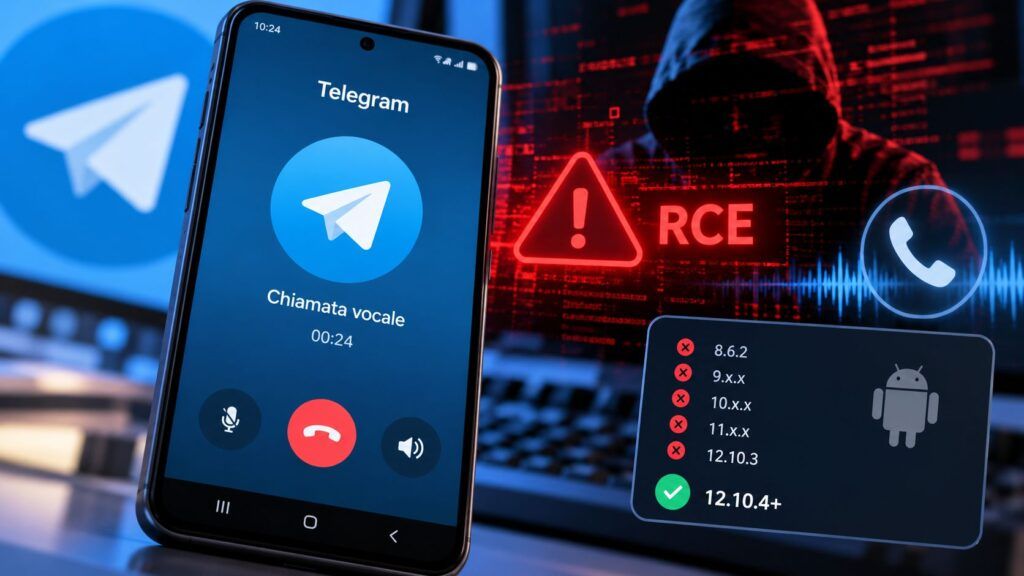
- NebuSec segnala una vulnerabilità in Telegram Android che consentirebbe l’esecuzione remota di codice quando la vittima risponde a una chiamata vocale.
- Le versioni interessate vanno dalla 8.6.2 alla 12.10.3. Telegram ha introdotto la correzione nella 12.10.4, distribuita a settembre 2026.
- Non risultano attacchi reali confermati né una CVE assegnata. La dimostrazione pubblica non documenta l’intera catena di exploit.
Una chiamata vocale su Telegram per Android poteva diventare un vettore di esecuzione remota di codice dopo che il destinatario aveva risposto. È quanto sostiene NebuSec, società di sicurezza informatica che ha individuato una vulnerabilità nel sistema utilizzato dall’applicazione per gestire gli stati delle comunicazioni. La falla, divulgata il 29 ottobre 2026, interessava le versioni dalla 8.6.2 alla 12.10.3 ed è stata corretta con Telegram 12.10.4, distribuita il 23 settembre. L’attacco, dimostrato su smartphone ARM64, richiederebbe soltanto un account Telegram ordinario e l’accettazione della chiamata da parte della vittima. Non sono però disponibili prove pubbliche di sfruttamento in campagne reali né una documentazione tecnica completa della catena di esecuzione del codice.
Cosa leggere
Telegram Android, la vulnerabilità nelle chiamate vocali coinvolge quattro anni di versioni
La scoperta interessa un componente fondamentale delle comunicazioni Telegram: il sistema incaricato di ricevere e interpretare i messaggi scambiati tra due dispositivi durante una chiamata. Le informazioni trasmesse non riguardano esclusivamente l’audio, ma comprendono anche dati necessari a sincronizzare lo stato del microfono, della fotocamera e della sessione multimediale. NebuSec ha individuato un errore sfruttabile attraverso una chiamata privata, senza privilegi particolari sull’account dell’attaccante. La vittima deve tuttavia accettare la comunicazione, elemento che distingue questa vulnerabilità dagli attacchi zero-click, capaci di attivarsi senza alcuna interazione. La finestra temporale indicata dai ricercatori è particolarmente ampia: Telegram 8.6.2 risale a marzo 2022, mentre l’ultima versione vulnerabile, la 12.10.3, è stata distribuita nel settembre 2026. I test dichiarati hanno riguardato dispositivi ARM64, architettura utilizzata da una parte consistente degli smartphone Android moderni. Non sono state presentate prove che dimostrino lo stesso comportamento nelle chiamate di gruppo o nei client iOS e desktop.
Il rischio richiama, pur con condizioni differenti, la vulnerabilità WeWorm individuata nelle chiamate WeChat, dove una dimostrazione aveva evidenziato la possibilità di compromettere un account attraverso il sistema VoIP. Nel caso Telegram, invece, la risposta della vittima rimane un requisito essenziale della tecnica descritta.
Leggi anche: Signal corregge una falla critica che può lasciare il microfono acceso dopo la chiamata
MediaState e tgcalls: come un errore di memoria può diventare una RCE
Il problema si trova nell’elaborazione dei messaggi MediaState, utilizzati per descrivere lo stato delle componenti audio e video durante una comunicazione. Tra le informazioni gestite figurano l’attivazione del microfono, la disponibilità della videocamera e l’orientamento delle immagini. Il codice vulnerabile controllava un campo relativo alla rotazione video, ma successivamente accedeva a un campo differente, relativo allo stato del video, anche quando quest’ultimo non era presente nel messaggio ricevuto. Questa gestione incoerente dei dati poteva provocare un accesso non valido alla memoria, aprendo secondo NebuSec la possibilità di costruire una catena di esecuzione remota di codice. L’analisi del sorgente pubblico di Telegram 12.10.3 effettuata da The Hacker News ha individuato un errore coerente con la descrizione dei ricercatori, mentre nella versione 12.10.4 il valore viene letto dal campo corretto.
La libreria coinvolta appartiene all’ecosistema tgcalls, utilizzato per le comunicazioni di Telegram su differenti piattaforme. Una modifica denominata Fix camera rotation aveva già introdotto nell’aprile 2026 una correzione equivalente nel codice condiviso. La presenza del difetto in una libreria comune non dimostra automaticamente che tutte le applicazioni Telegram fossero sfruttabili allo stesso modo, perché configurazioni, versioni integrate e percorsi di esecuzione possono differire. Anche la dimostrazione resa pubblica da NebuSec richiede cautela: nel video si osserva un dispositivo che riceve una chiamata e, circa trenta secondi dopo l’accettazione, mostra una schermata controllata apparentemente dal ricercatore. Non vengono però visualizzate le versioni esatte di Telegram e Android utilizzate, né l’intera sequenza tecnica che collegherebbe il difetto di memoria all’esecuzione del payload. La presenza del bug è supportata dall’analisi del codice; la sua effettiva sfruttabilità come RCE dipende ancora dalle dichiarazioni e dalla dimostrazione di NebuSec.
Telegram 12.10.4 corregge il problema: cosa cambia per Android, iOS e desktop
La versione Telegram per Android 12.10.4, distribuita il 23 settembre 2026, rappresenta il primo aggiornamento indicato come corretto rispetto alla vulnerabilità delle chiamate. Il rilascio era stato presentato genericamente come un aggiornamento di manutenzione, senza un advisory pubblico che illustrasse i dettagli del problema. La divulgazione è arrivata quindi più di un mese dopo la disponibilità della correzione, circostanza che consente agli utenti di intervenire immediatamente senza attendere una nuova patch. Secondo l’analisi delle versioni del codice, la medesima modifica risultava già presente in Telegram per iOS dalla versione 12.7, distribuita a maggio, e in Telegram Desktop dalla 7.0.1, rilasciata a luglio. Non è tuttavia dimostrato che le precedenti versioni di queste piattaforme fossero effettivamente vulnerabili a una catena di esecuzione remota.
Il problema deve inoltre essere distinto dalle campagne che utilizzano applicazioni Telegram contraffatte. La recente analisi di uCreator e della backdoor Baohuo su Android descrive software modificati per sottrarre credenziali e manipolare sessioni già autenticate, mentre NebuSec segnala un difetto interno al client Telegram legittimo. In questo caso non sarebbe necessario convincere la vittima a installare un’applicazione malevola: l’interazione richiesta consiste nell’accettare una chiamata attraverso una versione vulnerabile.
Un’altra vulnerabilità Telegram riguarda gli sticker animati e la libreria rlottie
La ricerca sulle chiamate arriva in un periodo nel quale anche altri componenti multimediali di Telegram sono stati sottoposti a verifiche di sicurezza. Il 15 ottobre 2026, la Zero Day Initiative ha pubblicato l’advisory ZDI-26-757 relativo alla CVE-2026-111105, una vulnerabilità distinta che interessa la libreria rlottie, utilizzata per elaborare animazioni e sticker. Il problema, classificato con CVSS 7.0, deriva da una gestione non corretta dei dati che può provocare una scrittura prima dell’inizio di un buffer allocato, con la possibile esecuzione di codice nel contesto del processo interessato. La sua exploitation richiede condizioni differenti, comprese interazioni con contenuti predisposti dall’attaccante. Telegram aveva dichiarato di avere introdotto controlli lato server, ma ZDI ha continuato a contestare l’adeguatezza della mitigazione.
Per Android, il codice pubblico mostra inoltre una transizione da rlottie a tlottie, implementazione scritta in Rust, avvenuta tra giugno e agosto 2026. Questo passaggio non permette di attribuire automaticamente la vulnerabilità degli sticker alle versioni più recenti dell’applicazione. Le due ricerche documentano soprattutto la complessità della superficie d’attacco multimediale: parsing delle animazioni e gestione delle chiamate VoIP sono componenti differenti, entrambi esposti all’elaborazione di dati che possono arrivare da utenti remoti.
Continua con:
Gitea sotto attacco: Telegram e Windows mostrano i limiti delle patch
Come verificare Telegram su Android e perché aggiornare immediatamente
Per gli utenti italiani la misura principale consiste nel verificare la versione dell’applicazione installata. All’interno di Telegram per Android, il numero della release è consultabile nella parte inferiore della schermata Impostazioni. Qualsiasi versione precedente alla 12.10.4 rientra nell’intervallo segnalato come vulnerabile da NebuSec, mentre la 12.10.4 e quelle successive incorporano la correzione descritta. L’aggiornamento può essere effettuato attraverso il catalogo ufficiale utilizzato per l’installazione oppure dal sito ufficiale Telegram per Android, evitando pacchetti distribuiti attraverso collegamenti non verificati. Non sono necessari interventi sulle impostazioni della crittografia o modifiche all’account per applicare la patch, perché il problema riguarda il codice utilizzato dal client durante l’elaborazione delle chiamate.
Al 29 ottobre 2026 non risultano attacchi reali confermati né un identificativo CVE pubblico per la vulnerabilità MediaState. Restano inoltre da chiarire i privilegi che il codice eventualmente eseguito potrebbe ottenere sul dispositivo e l’effettiva affidabilità della catena di exploit al di fuori delle condizioni sperimentali. L’assenza di queste informazioni impedisce di sostenere che una chiamata possa automaticamente compromettere l’intero smartphone, acquisire tutti i messaggi o superare le protezioni Android. Il dato operativo rimane comunque significativo: una vulnerabilità potenzialmente sfruttabile attraverso una normale chiamata è stata corretta prima della divulgazione pubblica, ma i dispositivi che utilizzano release precedenti rimangono esposti al difetto segnalato. Aggiornare Telegram è quindi una misura concreta, indipendente dalla mancata conferma di campagne di sfruttamento.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.