🛡️ Executive Summary
- Furto record da 6,36 miliardi di dollari: il 29 ottobre 2026 un attaccante ha sottratto criptovalute dai wallet Binance su dieci blockchain, superando di oltre quattro volte il precedente attacco a Bybit.
- La Corea del Nord è il principale sospettato: TRM Labs attribuisce con alta confidenza l’operazione a TraderTraitor e individua nell’infrastruttura di firma delle transazioni Binance il probabile punto di compromissione.
- Circa 2,7 miliardi di dollari congelati: Tether, Circle, Ripple, World Liberty Financial e Arbitrum hanno bloccato parte dei fondi, mentre gli attaccanti conservano oltre 420.000 ETH e 18.270 BTC.
Binance ha subito un attacco informatico da 6,36 miliardi di dollari, il più grande furto di criptovalute mai documentato secondo le analisi di TRM Labs, che attribuisce l’operazione al gruppo nordcoreano TraderTraitor. Il 29 ottobre 2026, in circa venti minuti, miliardi di dollari sono stati trasferiti dai wallet dell’exchange attraverso diverse reti blockchain, utilizzando firme valide e un meccanismo di delega Ethereum EIP-7702. La risposta coordinata degli emittenti di stablecoin e degli operatori blockchain ha permesso di congelare circa 2,7 miliardi di dollari, senza tuttavia impedire agli attaccanti di conservare un patrimonio superiore a 2,4 miliardi in asset non direttamente congelabili dagli emittenti. L’incidente solleva interrogativi sulla sicurezza delle infrastrutture di firma utilizzate dagli exchange e sulla capacità di gruppi statali di compromettere contemporaneamente ecosistemi blockchain differenti.
Cosa leggere
Binance perde 6,36 miliardi di dollari in venti minuti
Il rapporto tecnico pubblicato da TRM Labs ricostruisce un attacco iniziato alle 20:05 UTC del 29 ottobre, quando cinque wallet Binance sulla rete XRP Ledger hanno trasferito 233,46 milioni di XRP verso un indirizzo controllato dall’aggressore. Pochi minuti dopo sono seguiti trasferimenti su Solana e Optimism, mentre alle 20:20 UTC un hot wallet Bitcoin ha inviato 18.270 BTC, per un valore di circa 1,47 miliardi di dollari, a un altro indirizzo ostile. Entro due minuti anche un wallet Tron ha trasferito 612,7 milioni di USDT e 46,4 milioni di TRX. L’operazione ha coinvolto complessivamente Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche e Polygon, con una seconda ondata intorno alle 23:05 UTC.
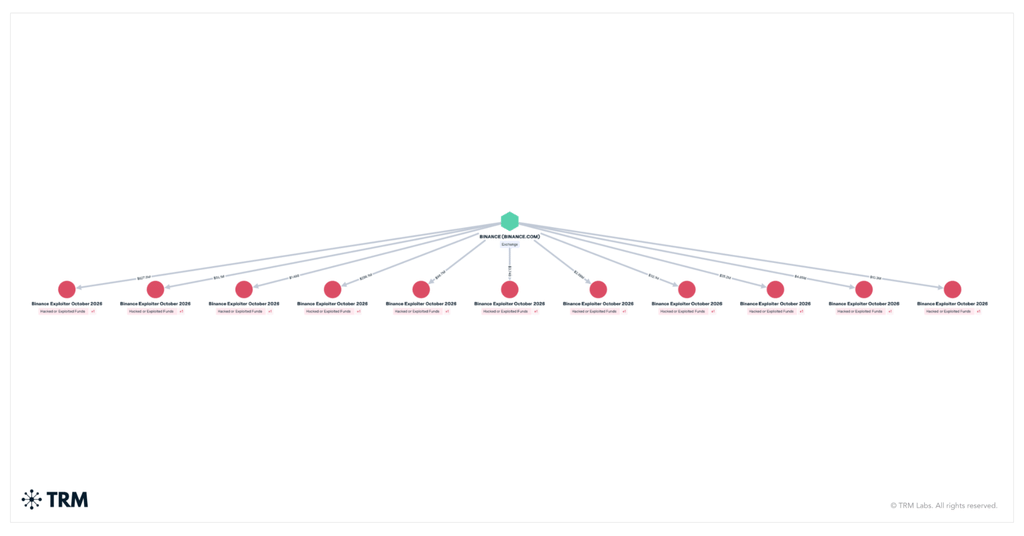
La componente economicamente più rilevante riguarda Ethereum, con circa 3,79 miliardi di dollari sottratti, comprendenti 200.630 ETH e 185 differenti token, tra cui 1,875 miliardi di USDT, 823 milioni di USDC e 88,5 milioni di RLUSD. Seguono Bitcoin con 1,47 miliardi, Tron con 628 milioni, XRP Ledger con 296 milioni e Solana con 96 milioni. Le altre reti rappresentano importi inferiori. TRM precisa che 6,36 miliardi costituisce il valore degli asset al momento del furto, mentre la valutazione degli stessi fondi alle quotazioni successive risultava già scesa a circa 6,23 miliardi. Binance ha confermato un incidente di sicurezza e sospeso temporaneamente i prelievi su diverse reti, dichiarando che i fondi degli utenti erano al sicuro. I dati analizzati da TRM si riferiscono alla situazione osservata alle 00:30 UTC del 30 ottobre 2026.
Leggi anche: Confermato: Lazarus hackera Bybit attraverso SafeWallet
TraderTraitor e Corea del Nord: attribuzione ad alta confidenza
TRM Labs attribuisce il furto a TraderTraitor, unità offensiva riconducibile alla Corea del Nord, sulla base di informazioni investigative raccolte sia sulla blockchain sia attraverso fonti esterne. L’attribuzione viene espressa con alta confidenza, ma rappresenta una valutazione dell’azienda di analisi e non una conclusione giudiziaria definitiva. Il gruppo era già stato indicato dall’FBI come responsabile del furto da circa 1,5 miliardi di dollari contro Bybit nel febbraio 2025, operazione che fino a questo momento rappresentava il principale precedente del settore.
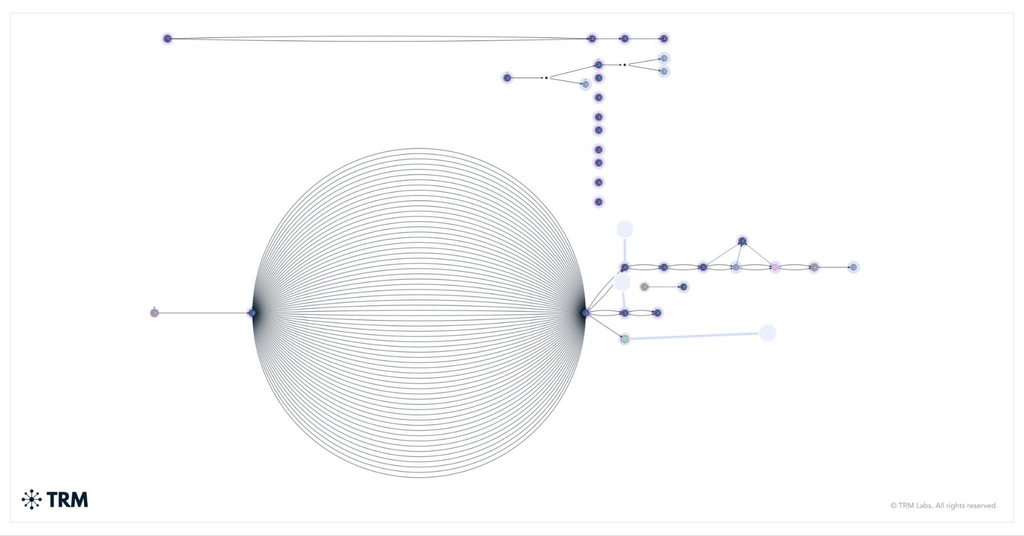
Le analogie riguardano soprattutto la preparazione anticipata dell’infrastruttura, l’utilizzo di piccoli prelievi da Tornado Cash per alimentare i wallet operativi e la disponibilità di autorizzazioni firmate prima dell’esecuzione. TRM identifica caratteristiche comuni anche con l’attacco a KelpDAO dell’aprile 2026, già ricostruito nell’analisi dell’exploit LayerZero e dei sospetti su Lazarus. La differenza più importante riguarda il riciclaggio: nell’incidente Binance gli aggressori hanno utilizzato rapidamente market maker e protocolli di prestito, invece di affidarsi prevalentemente ai bridge cross-chain come nelle precedenti operazioni.
EIP-7702 trasforma un hot wallet Ethereum in uno strumento di furto
L’elemento tecnico centrale è l’abuso dello standard EIP-7702, che consente a un account Ethereum tradizionale di delegare l’esecuzione di codice a uno smart contract mediante un’autorizzazione firmata. Secondo TRM, l’attaccante aveva predisposto 50 autorizzazioni firmate anticipatamente e le ha utilizzate per trasformare un hot wallet Binance in un meccanismo automatico di trasferimento dei fondi, denominato sweeper. Il contratto delegato poteva essere richiamato dall’aggressore per svuotare il wallet e intercettare anche nuovi depositi successivi alla compromissione. La preparazione era iniziata almeno 36 ore prima dell’attacco, con tre piccoli prelievi da Tornado Cash a partire dalla mattina del 28 ottobre. Il 29 ottobre l’aggressore ha distribuito una prima versione del codice e l’ha provata su due wallet, ripetendo successivamente la verifica su un terzo indirizzo. Circa quattro ore dopo l’ultima prova, la stessa logica è stata applicata a un wallet Binance. I trasferimenti sulle altre nove reti sono invece avvenuti attraverso normali transazioni firmate, circostanza che porta TRM a ipotizzare la compromissione dell’infrastruttura di firma dell’exchange. Non è stato tuttavia accertato pubblicamente il punto iniziale d’accesso: la presenza di firme valide su più blockchain indica un possibile problema nei sistemi di autorizzazione, ma non chiarisce ancora come siano state ottenute.
Tether e Circle congelano miliardi, Arbitrum interviene sui wallet
La risposta degli operatori è stata particolarmente rapida. Secondo TRM, Tether ha congelato circa 1,77 miliardi di USDT, mentre Circle ha bloccato circa 825 milioni di USDC. Ripple è intervenuta su 40,5 milioni di RLUSD e World Liberty Financial su 27,8 milioni di USD1. Il totale degli interventi degli emittenti raggiunge circa 2,67 miliardi di dollari. A questi si aggiunge l’azione dell’Arbitrum Security Council, che ha utilizzato i propri poteri di emergenza per trasferire 8.426 ETH e 74,6 milioni di ARB, circa 30 milioni di dollari, fuori dal controllo degli aggressori. Complessivamente risultavano quindi circa 2,7 miliardi di dollari congelati o sottratti alla disponibilità dell’attaccante. È importante distinguere questo risultato dal recupero definitivo: un saldo congelato non equivale automaticamente a fondi già restituiti a Binance.
Aave e UniswapX utilizzati per convertire gli asset prima dei blocchi
Gli aggressori hanno cercato di anticipare i congelamenti convertendo le stablecoin in criptovalute prive di un emittente capace di bloccarne direttamente il trasferimento. Circa 325 milioni di USDT sono stati scambiati attraverso UniswapX e altri contratti basati su intenti, ottenendo circa 122.300 ETH. Le operazioni sono state effettuate a condizioni sfavorevoli, con uno sconto superiore al 10% rispetto alle quotazioni di mercato, segno dell’urgenza di trasformare gli asset prima dell’intervento degli emittenti. Un secondo wallet ha depositato 60 milioni di USDT su Aave, ottenendo in prestito circa 19.760 ETH, mentre su Tron ulteriori fondi sono stati indirizzati verso JustLend. Parallelamente, i Bitcoin rubati sono stati suddivisi attraverso una peel chain, sequenza di trasferimenti che frammenta progressivamente i fondi per renderne più complesso il tracciamento. Al momento dell’analisi TRM, gli aggressori controllavano oltre 420.000 ETH e 18.270 BTC, per un valore stimato superiore a 2,4 miliardi di dollari, oltre ad altri importi distribuiti su differenti reti. Il lavoro di ricostruzione dei flussi richiama le precedenti indagini di ZachXBT sulle infrastrutture di riciclaggio utilizzate dagli hacker nordcoreani dopo Bybit.
Continua con:
Bitget perde 351,6 milioni: KelpDAO e Coinbase espongono tre fragilità crypto
Binance ferma hacker legati alla Corea del Nord in una frode da 37 milioni
Il furto a Binance espone il limite delle infrastrutture di firma
Il caso Binance evidenzia un problema che supera la sicurezza dei singoli smart contract. Un aggressore capace di ottenere autorizzazioni valide può trasferire fondi senza necessariamente sfruttare una vulnerabilità nel protocollo blockchain, trasformando gli strumenti previsti per la gestione legittima degli asset in un’infrastruttura di sottrazione sistematica. TRM raccomanda agli exchange di verificare le deleghe EIP-7702, individuare autorizzazioni anomale e separare i sistemi di firma in base alla blockchain e alla tipologia di wallet, predisponendo procedure di revoca già testate. La dimensione dell’operazione rende inoltre evidente il ruolo strategico degli emittenti di stablecoin: il congelamento di miliardi di dollari ha limitato la disponibilità immediata del bottino, ma non ha impedito la conversione di una parte sostanziale dei fondi. La Corea del Nord, qualora l’attribuzione di TRM venga confermata, avrebbe realizzato un’operazione finanziaria offensiva senza precedenti, sfruttando simultaneamente infrastrutture centralizzate e protocolli decentralizzati. L’indagine rimane in evoluzione, ma il dato già documentato è che la sicurezza degli exchange dipende soprattutto dalla protezione delle chiavi, delle autorizzazioni e dei processi che rendono possibile la firma delle transazioni.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.