🛡️ Executive Summary
- Binance: Chainalysis stima in 5,912 miliardi di dollari il valore delle criptovalute sottratte. L’importo resta una valutazione investigativa, mentre le ricostruzioni giornalistiche riferiscono di circa 6,3 miliardi di asset coinvolti.
- Polymarket: la compromissione di un servizio di terze parti ha permesso di distribuire JavaScript malevolo capace di sfruttare sessioni autenticate. Circa 2,57 milioni di dollari sono stati tracciati attraverso wallet sospetti.
- Sicurezza finanziaria: i due incidenti mostrano come la compromissione di ambienti operativi e fornitori esterni possa aggirare la fiducia riposta dagli utenti nelle piattaforme crypto, anche senza una comprovata violazione delle chiavi private.
Il settore delle criptovalute affronta due incidenti informatici che, nell’arco di poche ore, hanno coinvolto Binance e Polymarket, piattaforme differenti per modello di business ma accomunate dalla gestione di operazioni finanziarie attraverso infrastrutture digitali. Nel primo caso, gli investigatori blockchain stimano un furto potenziale superiore a 5,9 miliardi di dollari, con una parte consistente degli asset già congelata. Nel secondo, un servizio esterno di monitoraggio delle prestazioni è diventato il vettore per distribuire codice JavaScript progettato per sottrarre criptovalute e liquidare posizioni degli utenti. Due tecniche diverse che riportano al centro della sicurezza finanziaria un problema fondamentale: quanto è realmente protetta una transazione quando l’infrastruttura che la autorizza o la esegue viene compromessa?
Cosa leggere
Binance, Chainalysis stima un furto di 5,912 miliardi di dollari
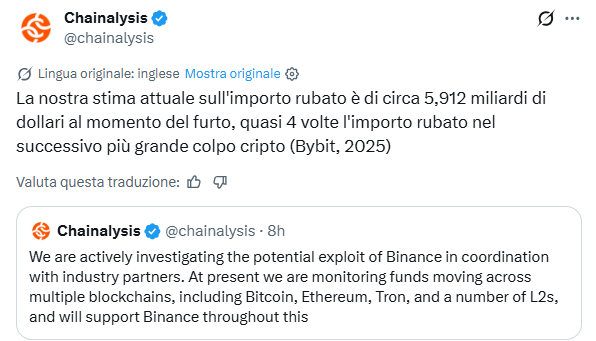
L’incidente che coinvolge Binance potrebbe rappresentare il più grande furto di criptovalute mai documentato, superando il precedente da circa 1,5 miliardi di dollari subito da Bybit nel febbraio 2025. La società di intelligence blockchain Chainalysis ha dichiarato di stimare in 5,912 miliardi di dollari il valore degli asset sottratti al momento dell’attacco, precisando di essere impegnata nel monitoraggio dei trasferimenti attraverso Bitcoin, Ethereum, Tron e diverse reti Layer 2. Si tratta di una valutazione investigativa, non di un bilancio definitivo certificato dall’exchange. La distinzione è importante perché le prime ricostruzioni avevano indicato circa 5,78 miliardi di dollari sulla base dei fondi associati a 55 indirizzi monitorati da Arkham Intelligence, mentre un successivo aggiornamento pubblicato da The Hacker News parla di 6,3 miliardi di dollari di asset coinvolti. Questi importi descrivono grandezze differenti e non devono essere sommati né considerati automaticamente equivalenti. Nelle prime ore dell’incidente, Binance aveva confermato a BleepingComputer di stare esaminando una possibile violazione, sostenendo che i fondi degli utenti fossero al sicuro. Successivamente, secondo la ricostruzione giornalistica, l’exchange avrebbe riconosciuto un incidente di sicurezza, avviato le operazioni di contenimento e disposto la sospensione temporanea di depositi e prelievi. Non essendo disponibile una verifica diretta del relativo comunicato, questi ultimi dettagli restano attribuiti alla fonte che li ha riportati.
La ricostruzione delle transazioni è partita da movimenti anomali registrati sui wallet caldi, ossia portafogli connessi ai sistemi operativi utilizzati per gestire trasferimenti e liquidità. Un indirizzo identificato come Binance 14 avrebbe trasferito circa 2,53 miliardi di dollari distribuiti su 64 token; pochi secondi dopo sarebbe seguito un secondo movimento da 174,4 milioni e successivamente un trasferimento di 780 milioni in USDC. L’analisi pubblicata dal giornalista specializzato StarPlatinum ha collegato questi flussi a un indirizzo Ethereum successivamente contrassegnato da Etherscan come sospetto. Arkham ha invece associato all’entità denominata binance-hacker-1029 decine di indirizzi con disponibilità complessive vicine a 5,78 miliardi. La presenza di fondi su indirizzi sospetti costituisce un elemento utile per la ricostruzione dell’incidente, ma non dimostra da sola che ogni asset osservato sia stato effettivamente sottratto. Per questo il dato più significativo resta la stima di Chainalysis, accompagnata dalla necessità di distinguere il valore iniziale dei trasferimenti, quello degli asset monitorati e le eventuali somme recuperabili.
Dal laptop DevOps ai prelievi non autorizzati: l’ipotesi tecnica
Le prime indagini di Binance avrebbero individuato un possibile punto d’ingresso nel computer portatile compromesso di un ingegnere DevOps. Da quel dispositivo, gli aggressori sarebbero riusciti ad accedere a un service container e a inoltrare transazioni di prelievo non autorizzate. È una dinamica particolarmente rilevante perché sposta l’attenzione dalle vulnerabilità degli smart contract al controllo degli ambienti operativi che collegano applicazioni, servizi e sistemi di autorizzazione. La compromissione di un endpoint privilegiato può infatti consentire a un attaccante di utilizzare funzionalità legittime attraverso un contesto che appare autorizzato, soprattutto quando le credenziali e i privilegi dei servizi non sono sufficientemente isolati.
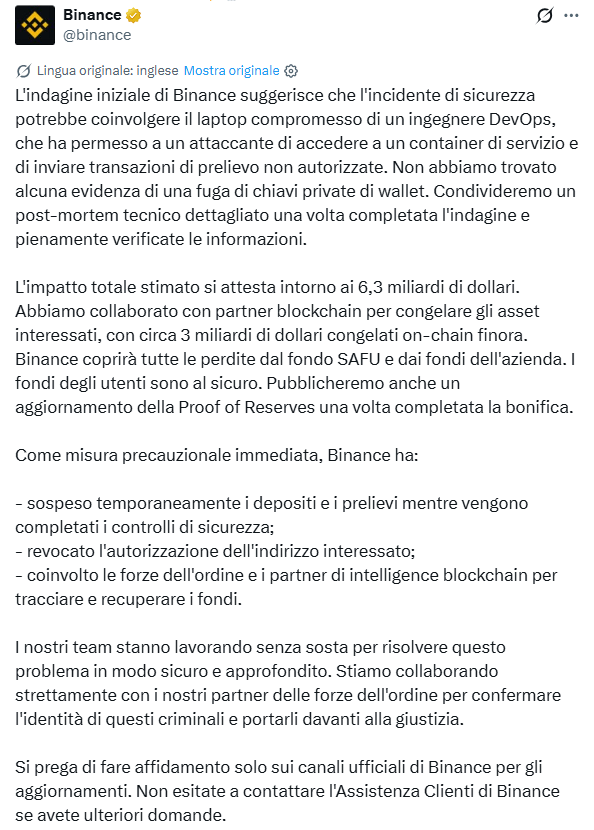
Sempre secondo la ricostruzione disponibile, Binance avrebbe dichiarato di non avere evidenze di una fuga delle chiavi private dei wallet, revocato le autorizzazioni interessate e coinvolto autorità investigative e partner specializzati nel tracciamento blockchain. L’assenza di una compromissione accertata delle chiavi private non esclude un attacco ai meccanismi che governano l’esecuzione delle operazioni: una transazione può risultare tecnicamente valida pur essendo stata richiesta da un soggetto non autorizzato attraverso un sistema compromesso.
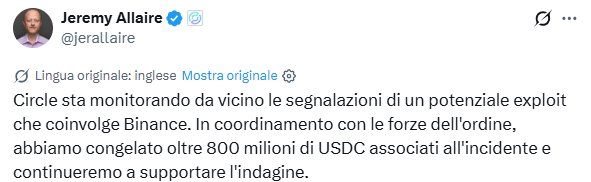
Una parte degli asset risulta già sottoposta a misure di congelamento. Il CEO di Tether, Paolo Ardoino, ha riferito del blocco di oltre 1,567 miliardi di USDT, mentre il CEO di Circle, Jeremy Allaire, ha confermato il congelamento di oltre 800 milioni di USDC collegati all’incidente. Le due cifre rappresentano complessivamente più di 2,36 miliardi di dollari in stablecoin, mentre ulteriori operazioni di contenimento avrebbero portato, secondo gli aggiornamenti circolati, il totale vicino ai 3 miliardi di dollari. Congelare un token non significa però averlo restituito al proprietario: il recupero effettivo richiede ulteriori verifiche e procedure. Anche la promessa attribuita a Binance di coprire le perdite attraverso il fondo Secure Asset Fund for Users (SAFU) e risorse proprie dovrà essere valutata sulla base degli importi definitivamente accertati e delle modalità di rimborso.
Polymarket, uno script DebugBear trasforma il browser in uno strumento di furto
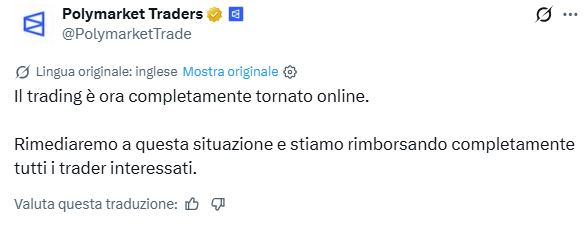
Mentre Binance affrontava l’emergenza sui wallet, Polymarket ha dovuto interrompere temporaneamente le negoziazioni dopo la compromissione di un proprio fornitore tecnologico. La piattaforma di mercati predittivi ha confermato direttamente, attraverso il profilo Polymarket Traders, di aver individuato e corretto un problema relativo al sito internazionale Polymarket.com, specificando che un provider di terze parti era stato compromesso e che l’incidente era stato segnalato alle autorità. Il servizio è stato inizialmente portato in modalità cancel-only, con limitazioni alle operazioni e sospensione delle azioni del relayer. Dopo la correzione, le negoziazioni sono riprese nel pomeriggio del 29 ottobre, secondo gli orari statunitensi. Polymarket ha promesso il rimborso integrale degli utenti colpiti, senza però comunicare il numero delle vittime, l’ammontare definitivo delle perdite o le procedure con cui verranno effettuati gli indennizzi.
L’analisi tecnica attribuisce la distribuzione del codice malevolo a un’integrazione del servizio DebugBear, utilizzato per il monitoraggio delle prestazioni e dell’esperienza degli utenti attraverso il sistema Real User Monitoring. I ricercatori di Hudson Rock hanno individuato uno script JavaScript distribuito dal dominio cdn.debugbear.com, capace di operare all’interno del contesto di navigazione di Polymarket. Il problema non consisteva nell’indurre gli utenti a visitare un sito contraffatto, ma nell’introduzione di codice ostile attraverso una risorsa esterna caricata dal sito legittimo. Il malware verificava la presenza di una sessione autenticata, interrogava i saldi e le posizioni nei mercati predittivi e tentava di utilizzare le normali funzionalità della piattaforma per liquidare posizioni o trasferire token verso indirizzi controllati dagli aggressori. In funzione delle modalità di autenticazione, il codice cercava di sfruttare percorsi operativi differenti, inclusa la conversione di asset in criptovalute trasferibili. Secondo l’analisi di BleepingComputer, lo script comunicava inoltre con data.debugbear.com per ricevere istruzioni e trasmettere informazioni sugli account bersaglio, sui wallet e sull’esito delle operazioni.
Le indagini hanno identificato un indirizzo Polygon sospetto, 0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18, associato a trasferimenti per circa 28,6 milioni di POL, equivalenti a 2,57 milioni di dollari secondo la valutazione riportata. Le transazioni sono state osservate poco prima della sospensione delle negoziazioni, ma l’importo tracciato non coincide necessariamente con il danno definitivo subito dagli utenti. DebugBear ha riconosciuto un incidente di sicurezza e invitato i clienti del proprio prodotto RUM a rimuovere temporaneamente il codice incorporato nei rispettivi siti. La vicenda rappresenta un esempio concreto di attacco alla supply chain frontend, nel quale un componente apparentemente secondario, introdotto per raccogliere metriche di prestazione, diventa un punto d’ingresso capace di incidere sulle operazioni finanziarie degli utenti.
Da Bybit a Polymarket, il punto debole è la fiducia nei sistemi autorizzati
I due incidenti presentano differenze tecniche sostanziali. Nel caso Binance, la ricostruzione iniziale punta verso la compromissione di un dispositivo DevOps e l’abuso dei servizi utilizzati per autorizzare i prelievi. Nel caso Polymarket, l’attacco sarebbe passato da uno script JavaScript di terze parti, eseguito nel browser durante sessioni già autenticate. Il punto comune è la possibilità di trasformare un ambiente considerato affidabile in uno strumento per eseguire operazioni non autorizzate. Non è necessario dimostrare che gli aggressori abbiano violato direttamente ogni wallet o rubato ogni chiave privata per comprendere il rischio: quando un servizio privilegiato o un componente caricato dall’applicazione viene compromesso, le difese costruite intorno alla normale autenticazione possono non essere sufficienti.
Il precedente più significativo è l’attacco a Bybit attraverso Safe{Wallet}, attribuito al gruppo nordcoreano Lazarus, nel quale la compromissione di un ambiente di sviluppo e l’iniezione di codice nell’interfaccia avevano contribuito a deviare una transazione multimiliardaria. La vicenda Polymarket presenta inoltre un elemento di continuità con il precedente attacco alla sua supply chain frontend documentato nel giugno 2026: si tratta di incidenti distinti, ma entrambi evidenziano il rischio di affidare a componenti eseguiti nel browser operazioni strettamente connesse al patrimonio degli utenti. Anche la recente comunicazione di Binance sugli attacchi nordcoreani respinti mostra quanto il personale tecnico rappresenti un obiettivo sensibile, senza che ciò autorizzi ad attribuire l’incidente attuale agli stessi aggressori.
Congelamento degli asset, rimborsi e responsabilità delle piattaforme
La risposta agli incidenti evidenzia un’altra differenza tra le due piattaforme. Binance deve confrontarsi con trasferimenti multimiliardari distribuiti su diverse blockchain, con la necessità di coordinare emittenti di stablecoin, società di analisi e autorità investigative. Polymarket deve invece identificare gli account raggiunti dallo script malevolo, ricostruire le operazioni eseguite durante la finestra di compromissione e determinare quali utenti abbiano subito perdite effettive. In entrambi i casi, la promessa di rimborsare le vittime è distinta dalla prova dell’avvenuto rimborso. Per valutare la gestione degli incidenti serviranno dati verificabili sugli asset effettivamente sottratti, sulle somme immobilizzate, sui fondi restituiti e sulle misure adottate per impedire il ripetersi degli attacchi.
La questione più delicata riguarda il rapporto tra sicurezza dichiarata e sicurezza effettiva. Gli utenti possono utilizzare autenticazione multifattore, wallet separati e altre precauzioni, ma non controllano direttamente i privilegi assegnati ai servizi interni di un exchange né l’integrità di ogni script eseguito dal sito di una piattaforma finanziaria. Le aziende devono quindi dimostrare di applicare controlli indipendenti sulle autorizzazioni, segmentazione degli ambienti, protezione degli endpoint privilegiati, verifica delle dipendenze esterne e monitoraggio delle transazioni anomale. I casi Binance e Polymarket ricordano che la fiducia digitale non può dipendere soltanto dalla protezione delle credenziali dell’utente: deve estendersi all’intera catena tecnologica che trasforma un’istruzione in un movimento di denaro.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.