🛡️ Executive Summary
- Claude Code compromesso nel marketplace Cursor: la versione 2.1.313 dell’estensione Anthropic conteneva una backdoor SSH persistente. Fino a 5.000 utenti potrebbero aver scaricato il pacchetto malevolo.
- 26.400 credenziali cloud e AI esposte su Gitee: una scansione di 7,25 milioni di repository pubblici ha identificato chiavi funzionanti per Alibaba Cloud, DeepSeek, OpenAI e altri servizi.
- La supply chain degli sviluppatori diventa un punto d’accesso privilegiato: estensioni compromesse e credenziali pubblicate nel codice permettono di aggirare le tradizionali difese perimetrali, rendendo indispensabili verifiche degli endpoint e rotazione dei segreti.
Una versione compromessa dell’estensione ufficiale Claude Code distribuita attraverso il marketplace di Cursor e 26.400 credenziali cloud e AI esposte nei repository pubblici di Gitee riportano l’attenzione sulla sicurezza degli ambienti di sviluppo. Nel primo caso, un pacchetto apparentemente legittimo conteneva codice progettato per installare una backdoor SSH persistente sui computer degli sviluppatori, con una potenziale esposizione di migliaia di utenti. Nel secondo, un ricercatore ha individuato migliaia di chiavi API ancora funzionanti durante i controlli, comprese credenziali di servizi utilizzati per addestrare e integrare modelli di intelligenza artificiale. I due episodi, documentati tra il 29 e il 30 ottobre 2026, sono indipendenti ma evidenziano il medesimo problema: gli strumenti quotidiani dei programmatori possono trasformarsi in punti di accesso alle infrastrutture aziendali, anche quando l’attacco non richiede di compromettere direttamente server o applicazioni di produzione.
Cosa leggere
Claude Code 2.1.313 compromesso: Cursor distribuisce un’estensione con backdoor
Il primo incidente riguarda Anthropic Claude Code, la cui estensione per ambienti compatibili con Visual Studio Code è stata distribuita in una versione modificata attraverso il Cursor Extension Marketplace. I ricercatori di OpenSourceMalware hanno individuato un pacchetto identificato come anthropic.claude-code versione 2.1.313, contenente un loader JavaScript malevolo di 66 righe inserito prima del codice legittimo dell’estensione. La modifica permetteva di avviare il codice ostile durante il caricamento dell’estensione, senza richiedere che l’utente iniziasse una conversazione con Claude. Il resto del pacchetto continuava a funzionare normalmente, riducendo la probabilità che lo sviluppatore riconoscesse immediatamente la compromissione.
Nel proprio avviso ufficiale di sicurezza, Cursor ha confermato che il pacchetto è rimasto disponibile il 29 ottobre, approssimativamente dalle 02:27 alle 13:35, ora del Pacifico, indicando 5.000 utenti come limite massimo delle persone potenzialmente interessate. Non significa che tutti abbiano eseguito il malware o subito un accesso remoto riuscito. Cursor precisa inoltre che la versione malevola non era stata sviluppata da Anthropic e che non esistono evidenze di compromissione delle altre versioni o dei canali ufficiali di distribuzione. L’incidente interessa quindi uno specifico artefatto distribuito attraverso il marketplace, non dimostra una compromissione generalizzata del software Claude Code.
La backdoor aggiunge una chiave SSH e tenta di mantenere l’accesso remoto
L’analisi tecnica di OpenSourceMalware mostra un impianto progettato per operare su macOS, Linux e Windows. Il codice aggiunge una chiave pubblica controllata dall’aggressore al file ~/.ssh/authorized_keys, utilizzando il commento svc-telemetry per simulare un componente amministrativo o di monitoraggio. Successivamente tenta di attivare il servizio SSH locale e stabilire un tunnel SSH inverso verso il server 134.209.82[.]225, rendendo potenzialmente raggiungibile il computer compromesso dall’infrastruttura dell’attaccante. Per conservare l’accesso dopo un riavvio, il malware utilizza meccanismi differenti: un LaunchAgent denominato com.apple.sysmond su macOS, una voce @reboot nel crontab Linux e un’attività pianificata SysMon, con meccanismo alternativo di avvio automatico, su Windows.
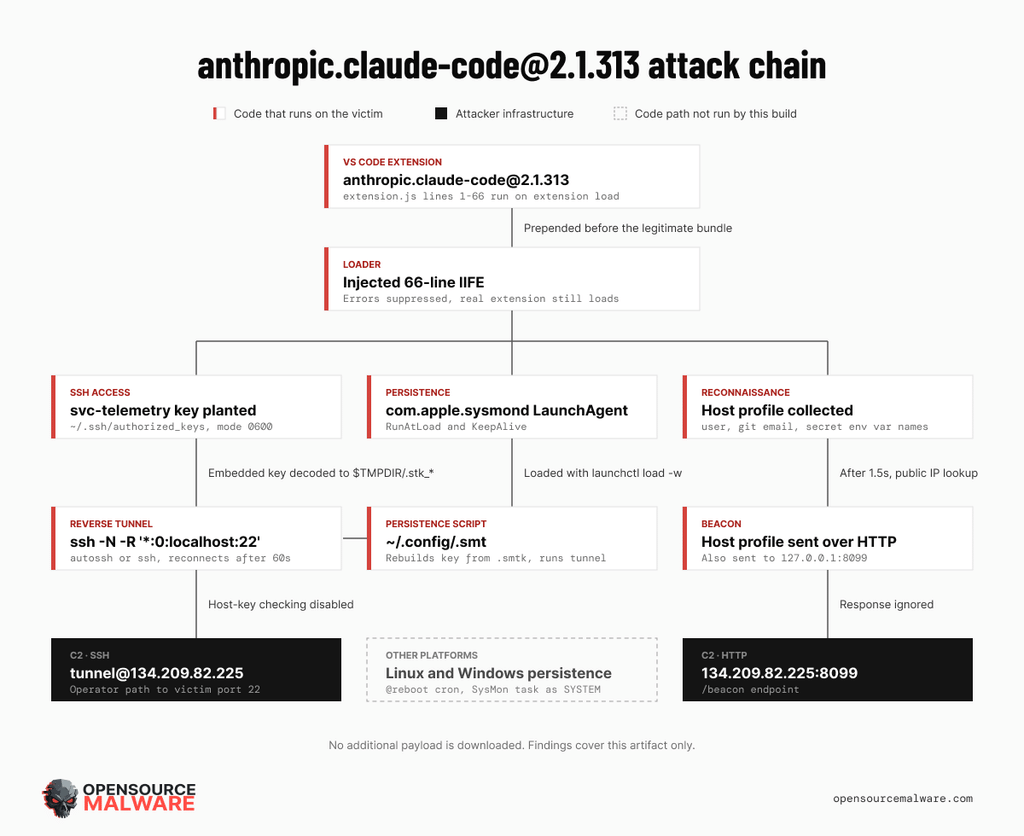
L’impianto raccoglie inoltre hostname, nome utente, sistema operativo, architettura, indirizzo IP pubblico, directory di lavoro e indirizzo email Git configurato. Esamina anche i nomi di un massimo di 40 variabili d’ambiente contenenti riferimenti a KEY, TOKEN, SECRET, PASS, AWS o GCP, trasmettendo le informazioni attraverso richieste HTTP verso la porta 8099 del server remoto. Un dettaglio importante riguarda i limiti dell’attacco: il primo beacon non contiene direttamente i valori delle credenziali, ma soltanto i nomi delle variabili selezionate. L’accesso SSH, quando effettivamente ottenuto, potrebbe tuttavia permettere successive attività di ricognizione e sottrazione di segreti. Su molti sistemi Windows e macOS l’attivazione del servizio SSH richiede privilegi amministrativi, che l’estensione normalmente non possiede. Cursor segnala quindi che alcuni passaggi possono fallire, pur lasciando sul sistema chiavi non autorizzate e meccanismi di persistenza.
Leggi anche: Open VSX, npm e QuickFox allargano la crisi della supply chain
Cursor rimuove il malware, ma disinstallare l’estensione non basta
Dopo la scoperta, Cursor ha rimosso il pacchetto compromesso, sospeso temporaneamente il marketplace, controllato le altre estensioni e ricostruito l’infrastruttura interessata. Ha inoltre collaborato con il provider che ospitava il server dell’attaccante per interromperne il funzionamento. Anthropic ha pubblicato la versione 2.1.314 sui marketplace Open VSX e Microsoft. Gli utenti che hanno installato o aggiornato la versione 2.1.313 durante la finestra di esposizione devono però considerare la possibilità che il codice abbia già modificato il sistema. La verifica comprende la ricerca della chiave svc-telemetry, delle attività pianificate sospette, dei LaunchAgent e dei processi SSH associati al tunnel inverso. La semplice disinstallazione dell’estensione non garantisce la bonifica, perché i file di persistenza vengono creati separatamente. È necessario isolare gli endpoint con evidenze di compromissione, conservare i log utili all’analisi, eliminare i meccanismi malevoli e revocare le credenziali accessibili dal sistema interessato. Il caso presenta analogie operative con le cinque release CLI ufficiali di OVHcloud compromesse per sottrarre segreti cloud, pur trattandosi di un incidente distinto.
Gitee espone 26.400 credenziali valide in 7,25 milioni di repository
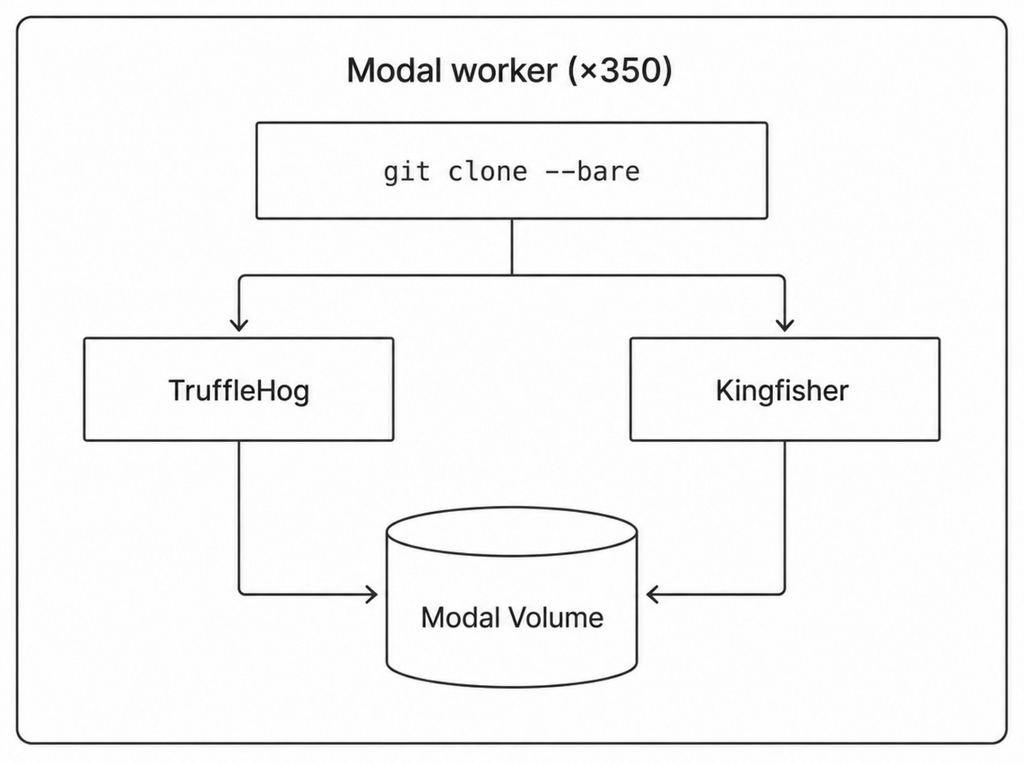
Il secondo episodio riguarda Gitee, piattaforma cinese di hosting del codice sorgente. Il ricercatore indipendente Ben Zimmermann ha analizzato circa 7,25 milioni di repository pubblici, individuando 26.400 credenziali funzionanti al momento della verifica, secondo la ricostruzione pubblicata da MongoDB. La ricerca, divulgata il 28 ottobre, ha utilizzato due strumenti di rilevamento dei segreti, TruffleHog e Kingfisher, esaminando anche la cronologia completa dei commit. Questo significa che il controllo poteva identificare credenziali eliminate dalle versioni più recenti dei file ma ancora presenti nella storia Git.
La distribuzione delle esposizioni comprende 9.473 coppie AccessKey di Alibaba Cloud, 3.805 chiavi API YouTube, 3.170 credenziali DeepSeek, 1.489 chiavi della piattaforma Zhipu BigModel e 1.348 chiavi OpenAI. Sono emerse anche credenziali riconducibili a GitHub, AWS, Google Cloud e Gemini. Tra i risultati figura una credenziale amministrativa ancora attiva associata a una piattaforma AI aziendale di grandi dimensioni, il cui nome non è stato divulgato.
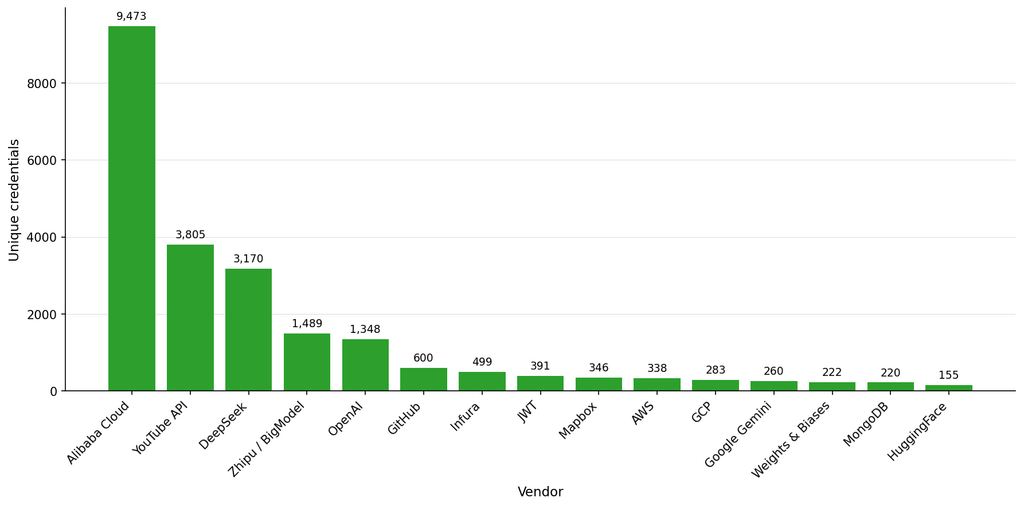
La definizione di credenziale valida ha un significato preciso: la chiave ha superato il test di autenticazione durante la scansione. Non dimostra che fosse ancora utilizzabile al momento della pubblicazione né che fosse già stata sfruttata da criminali informatici. Il ricercatore ha notificato i fornitori maggiormente interessati, ma non aveva ricevuto conferma della revoca delle credenziali quando ha pubblicato i risultati.
TruffleHog e Kingfisher individuano segreti differenti: il limite degli scanner
La ricerca evidenzia anche un problema nei sistemi automatici utilizzati per individuare i segreti pubblicati accidentalmente. TruffleHog ha rilevato 12.737 credenziali valide, mentre Kingfisher ne ha identificate 14.664. Soltanto 1.001 erano state riconosciute da entrambi gli strumenti. La differenza dipende anche dai servizi supportati dai rispettivi sistemi di rilevamento: Kingfisher, sviluppato da MongoDB, ha individuato tutte le 1.489 credenziali BigModel, perché TruffleHog non disponeva di un rilevatore specifico per quelle chiavi.
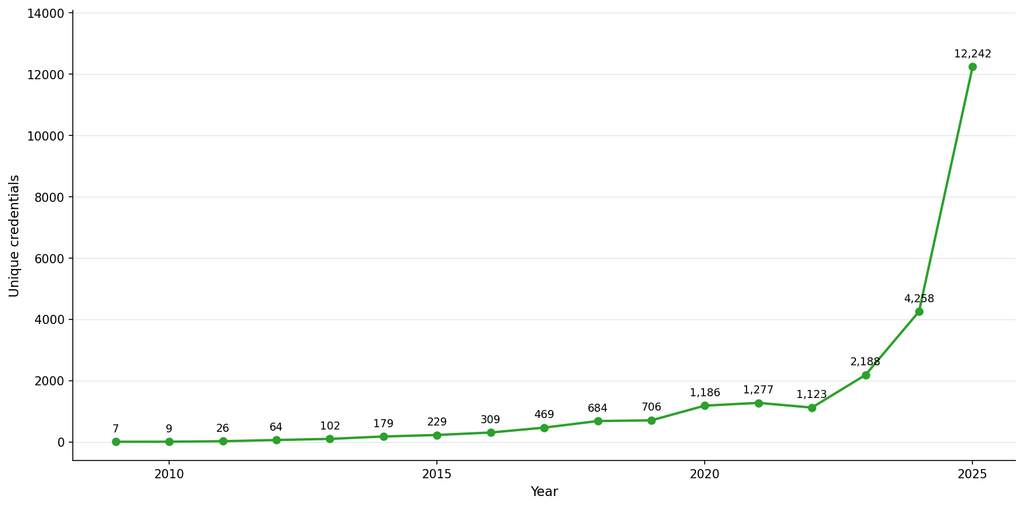
Il dato dimostra che un singolo scanner non garantisce una copertura completa, soprattutto quando le aziende utilizzano servizi cloud e piattaforme AI appartenenti a ecosistemi differenti. La scansione deve inoltre comprendere i commit storici, non soltanto i file presenti nell’ultima versione del repository. La questione era già emersa con le 543.699 credenziali attive individuate in repository GitHub successivamente confluiti in dataset destinati all’AI. In entrambi i casi, la pubblicazione del codice può rendere accessibili informazioni che continuano a possedere valore operativo anche molto tempo dopo la loro esposizione iniziale.
Credenziali cloud e ambienti AI diventano un unico problema di sicurezza
Le chiavi individuate su Gitee possono consentire operazioni differenti a seconda delle autorizzazioni associate. Una credenziale cloud con privilegi elevati può permettere l’accesso a risorse e dati aziendali; una chiave per servizi AI può essere utilizzata per consumare quote, generare addebiti non autorizzati o accedere alle funzioni abilitate sull’account. La cancellazione della chiave dal repository non risolve il problema: il segreto deve essere revocato direttamente presso il fornitore e sostituito nelle applicazioni che lo utilizzano. Le organizzazioni devono inoltre verificare registri di accesso, attività anomale e privilegi assegnati, evitando di mantenere credenziali permanenti quando sono disponibili meccanismi temporanei o basati sull’identità del workload. È la stessa superficie di rischio osservata nella recente campagna Gheist, che ha sfruttato token GitHub rubati per recuperare segreti attraverso GitHub Actions.
Continua con:
OpenCode e LiteLLM, agenti AI a rischio tra RCE e token GitHub
Shai-Hulud espande la caccia: 469 percorsi per rubare segreti da AI, cloud e CI/CD
La sicurezza dello sviluppo AI dipende dalla protezione delle identità
Gli incidenti Claude Code-Cursor e Gitee non risultano collegati tra loro, ma mostrano due percorsi complementari verso la compromissione delle infrastrutture di sviluppo. Nel primo caso, l’aggressore utilizza un’estensione apparentemente affidabile per tentare di ottenere accesso persistente al computer dello sviluppatore; nel secondo, le credenziali vengono esposte direttamente attraverso la pubblicazione del codice sorgente. In entrambi gli scenari, il bersaglio finale può diventare l’identità digitale utilizzata per accedere a repository, ambienti cloud, strumenti AI e sistemi di integrazione continua. La protezione richiede quindi controllo della provenienza delle estensioni, monitoraggio degli endpoint, inventario dei segreti, verifiche sulle autorizzazioni e procedure rapide di revoca. La crescita degli strumenti di programmazione assistita dall’intelligenza artificiale amplia le possibilità operative degli sviluppatori, ma rende ancora più importante verificare quali software possono eseguire codice e quali credenziali sono disponibili nell’ambiente di lavoro. Quando un computer di sviluppo viene compromesso o una chiave API finisce in un repository pubblico, la distinzione tra sicurezza del software e sicurezza delle infrastrutture cloud diventa sempre più sottile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.