🛡️ Executive Summary
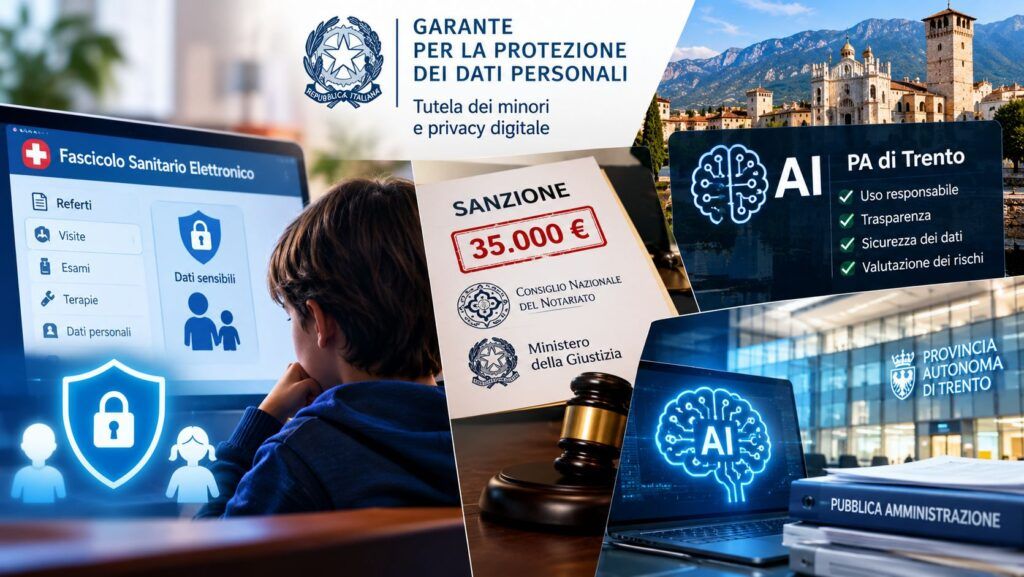
- Fascicolo sanitario autonomo dai 14 anni: il Garante approva l’accesso diretto dei minorenni ai documenti relativi alle prestazioni sanitarie fruibili in autonomia, impedendone la consultazione ai genitori e ai delegati.
- Notariato e Ministero della Giustizia sanzionati: 15mila euro al Consiglio Nazionale del Notariato e 20mila euro al Ministero per il trattamento illecito dei dati dei candidati al concorso notarile del 2024.
- AI nella PA e diritti GDPR: via libera condizionato al regolamento della Provincia autonoma di Trento, mentre una società viene multata perché non ha gestito una richiesta di cancellazione inviata a un indirizzo email aziendale ordinario.
Il Garante per la protezione dei dati personali interviene sulla sanità digitale, sulle procedure concorsuali, sull’intelligenza artificiale nella pubblica amministrazione e sulle comunicazioni commerciali, delineando quattro questioni che riguardano direttamente il rapporto tra cittadini, istituzioni e sistemi informatici. Nella newsletter n. 555 del 29 ottobre 2026, l’Autorità annuncia il parere favorevole a una maggiore autonomia dei quattordicenni nel Fascicolo sanitario elettronico, sanziona il Ministero della Giustizia e il Consiglio Nazionale del Notariato per la gestione dei risultati di un concorso pubblico e condiziona l’utilizzo dell’AI da parte della Provincia autonoma di Trento a garanzie più rigorose sui dati personali. Un quarto provvedimento chiarisce che le aziende non possono ignorare una richiesta di cancellazione soltanto perché è stata inviata a una casella email diversa da quella indicata nell’informativa privacy. Le decisioni affrontano ambiti differenti, ma convergono su un principio: la disponibilità tecnologica di un dato non autorizza automaticamente il suo utilizzo e l’organizzazione interna non può limitare i diritti riconosciuti alle persone.
Cosa leggere
Fascicolo sanitario elettronico, autonomia dai 14 anni e dati invisibili ai genitori
Con il provvedimento n. 750 del 7 ottobre 2026, il Garante esprime parere favorevole allo schema di decreto del Ministero della Salute che riconosce ai ragazzi che hanno compiuto 14 anni la possibilità di accedere autonomamente, attraverso la propria identità digitale, a una parte delle informazioni contenute nel Fascicolo sanitario elettronico (FSE). Il diritto riguarda specificamente i dati e i documenti relativi alle prestazioni sanitarie che possono essere erogate al minore senza l’intermediazione dei genitori, come alcune attività dei consultori. Non si tratta quindi dell’apertura indiscriminata dell’intero fascicolo, ma della definizione di un perimetro di accesso collegato all’autonomia sanitaria già riconosciuta dall’ordinamento. La conseguenza più rilevante riguarda la riservatezza dei documenti: le informazioni relative a queste prestazioni non saranno visualizzabili dai genitori, dagli altri soggetti che esercitano la responsabilità genitoriale e dagli eventuali delegati attraverso il FSE o i servizi dell’Ecosistema dei dati sanitari. La misura distingue così la responsabilità genitoriale dal diritto del minore alla riservatezza su determinate prestazioni sanitarie. Il decreto disciplina inoltre gli accessi dei medici di medicina generale e dei pediatri che operano in organizzazioni territoriali come Case della comunità, Ospedali di comunità e Aggregazioni funzionali territoriali. Soltanto i professionisti che operano in questi contesti potranno consultare, alle condizioni previste, anche i fascicoli degli assistiti seguiti dalle strutture, senza estendere indistintamente questa facoltà a tutti i medici di base. La decisione si inserisce nell’evoluzione delle regole già illustrate nell’approfondimento sulle FAQ del Garante relative al Fascicolo sanitario elettronico, al consenso e all’oscuramento dei dati. Il punto tecnico decisivo sarà assicurare che autorizzazioni, oscuramenti e deleghe siano applicati coerentemente lungo l’intera infrastruttura sanitaria digitale, evitando che un documento riservato diventi accessibile attraverso servizi collegati.
Leggi anche: Garante privacy, accessi illeciti ai dossier sanitari e sanzioni per la videosorveglianza
Concorso notarile, 35mila euro di sanzioni a Notariato e Ministero della Giustizia
Il secondo intervento riguarda il concorso per 400 posti di notaio bandito nel 2024. Il Garante ha inflitto 15.000 euro al Consiglio Nazionale del Notariato e 20.000 euro al Ministero della Giustizia per irregolarità nella gestione dei dati dei candidati alle prove scritte. La vicenda è emersa dopo la pubblicazione di notizie riguardanti un documento reso disponibile su una piattaforma del Notariato, contenente risultati concorsuali accompagnati da annotazioni e commenti non ufficiali in corrispondenza di alcuni nominativi. Secondo la ricostruzione dell’Autorità, un componente della commissione aveva trasmesso per errore una versione dell’elenco con tali annotazioni, agendo individualmente e senza autorizzazione della commissione o del Ministero. Il provvedimento n. 761 del 7 ottobre contesta al Ministero della Giustizia di aver messo a disposizione all’ingresso della propria sede i risultati delle prove scritte, includendo anche i candidati non ammessi all’orale, in contrasto con la disciplina che limita la pubblicità ai nominativi degli ammessi e agli spazi previsti per gli esami. Il provvedimento n. 762 riguarda invece il Consiglio Nazionale del Notariato, che aveva richiesto l’elenco a un commissario e lo aveva condiviso attraverso una piattaforma informatica istituzionale prima dell’ufficializzazione da parte del Ministero. Per un breve periodo era risultata disponibile anche la versione contenente commenti estranei agli atti ufficiali. La diffusione digitale ha quindi ampliato illegittimamente la conoscibilità di informazioni concorsuali, anticipandone la pubblicazione e associando ai candidati valutazioni non formalizzate. Il caso mostra come un documento possa essere impropriamente divulgato anche attraverso piattaforme istituzionali, indipendentemente dall’assenza di intenzioni malevole da parte di chi lo trasmette. Poiché le condotte avevano già esaurito i propri effetti, il Garante non ha imposto ulteriori misure correttive. La vicenda richiama il problema della gestione dei dati e della regolarità delle procedure selettive già affrontato nell’inchiesta sul concorso AGID annullato e sui rilievi del Garante privacy.
Intelligenza artificiale nella PA, Trento ottiene un sì condizionato
Con il provvedimento n. 760 del 7 ottobre 2026, il Garante ha espresso un parere favorevole condizionato sul regolamento della Provincia autonoma di Trento per l’utilizzo dei sistemi di intelligenza artificiale nell’attività amministrativa e organizzativa. Tra le prime applicazioni è prevista la protocollazione e gestione documentale, un settore particolarmente delicato perché può coinvolgere corrispondenza istituzionale, dati personali, documenti sanitari e informazioni relative a procedimenti giudiziari o disciplinari. L’Autorità chiede anzitutto che gli elementi essenziali dei trattamenti siano disciplinati attraverso fonti normative adeguate, evitando di lasciare alle sole schede tecniche dei singoli uffici la definizione delle regole per informazioni particolarmente sensibili. Per i dati relativi a condanne penali e reati occorrono disposizioni di rango almeno regolamentare, mentre per le categorie particolari di dati personali il provvedimento richiama anche la possibilità di ricorrere a un atto amministrativo generale della Provincia, nei termini previsti dalla disciplina applicabile. La seconda condizione riguarda rettifica e cancellazione dei dati trattati dai sistemi AI. Il Garante evidenzia una criticità già presente nella valutazione d’impatto: correggere o eliminare un’informazione dall’archivio originario non significa necessariamente rimuoverne gli effetti da un modello precedentemente addestrato. Per questo richiede misure tecniche e organizzative capaci di garantire l’esercizio effettivo dei diritti degli interessati, indipendentemente dall’architettura utilizzata. Non basta dunque dichiarare che i dati possano essere aggiornati in un database se il sistema AI continua a produrre risultati influenzati dalle informazioni che avrebbero dovuto essere corrette o cancellate. La decisione assume particolare rilievo nel contesto delle precedenti contestazioni sui sistemi pubblici di intelligenza artificiale. Nel 2024 il Garante aveva sanzionato il Comune di Trento per progetti di videosorveglianza e analisi automatizzata dei dati, un procedimento distinto da quello attuale, ma utile a comprendere l’importanza di definire preventivamente finalità, basi giuridiche e limiti tecnici.
SMS promozionali, la cancellazione vale anche se richiesta all’email sbagliata
L’ultimo provvedimento sanzionatorio riguarda Barbuti Spa, azienda di abbigliamento maschile, multata per 5.000 euro dopo aver continuato a inviare SMS commerciali a un cliente che aveva chiesto la cancellazione dei propri dati. Il provvedimento n. 644 del 23 settembre 2026 nasce dal reclamo dell’interessato, che aveva utilizzato un indirizzo email aziendale destinato ai contatti con il pubblico perché i messaggi promozionali non indicavano chiaramente come opporsi agli invii. Pur avendo ricevuto una risposta automatica di presa in carico, il cittadino non aveva ottenuto seguito e aveva continuato a ricevere pubblicità. La società ha spiegato che la casella non era presidiata dal personale incaricato di gestire le richieste privacy. Il Garante ha escluso che l’organizzazione interna potesse giustificare il mancato rispetto del diritto di cancellazione e opposizione. La disponibilità di un indirizzo dedicato non permette infatti di ignorare una richiesta riconoscibile ricevuta attraverso un altro canale aziendale. Il provvedimento impone inoltre che gli SMS commerciali contengano modalità semplici per esercitare i propri diritti, come un collegamento, un indirizzo email o la possibilità di rispondere con la parola STOP. La società dovrà comunicare entro 30 giorni dalla notifica le misure adottate per adeguarsi. Il principio era già emerso nelle precedenti decisioni sul telemarketing e sulle richieste di cancellazione ignorate dalle aziende: il diritto del cittadino deve essere effettivo, non subordinato alla conoscenza dell’organigramma o delle procedure interne del titolare del trattamento.
Continua con:
Il Garante rafforza le garanzie sull’AI Act e sanziona Piaggio e Altroconsumo
Telemarketing illecito, il Garante multa TIM per 9,5 milioni di euro
La protezione dei dati non può dipendere dalle procedure interne
I quattro interventi mostrano una linea comune nella vigilanza del Garante. L’autonomia sanitaria del minore richiede accessi selettivi e oscuramenti efficaci; la pubblicità dei concorsi deve rispettare i limiti stabiliti dalla legge; l’intelligenza artificiale nella PA deve garantire diritti concretamente esercitabili; le richieste di cancellazione devono essere gestite anche quando arrivano attraverso canali non dedicati. Non è sufficiente possedere una piattaforma digitale o dichiarare una finalità legittima se l’organizzazione del trattamento produce accessi impropri, divulgazioni non autorizzate o ostacoli all’esercizio dei diritti. Il filo conduttore della newsletter del 29 ottobre è proprio la responsabilità di amministrazioni e imprese nel progettare sistemi informatici che rendano le garanzie verificabili e operative, anziché affidarle esclusivamente a regolamenti, informative e procedure formali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.