🛡️ Executive Summary
- Oltre 400 incidenti analizzati: Arctic Wolf documenta campagne di ingegneria sociale che sfruttano le chat esterne di Microsoft Teams per impersonare il supporto informatico e ottenere accesso ai sistemi aziendali.
- Dalle conversazioni al controllo remoto: gli aggressori utilizzano falsi account IT, email bombing, chiamate vocali e strumenti legittimi come Quick Assist, AnyDesk e ScreenConnect per arrivare all’esecuzione di codice malevolo.
- La difesa parte dalla federazione Microsoft 365: limitare i tenant esterni autorizzati, monitorare gli eventi ChatCreated e controllare l’esecuzione degli strumenti RMM consente di individuare l’attacco prima della compromissione.
Microsoft Teams è diventato uno dei canali privilegiati per le operazioni di ingegneria sociale contro le aziende, con oltre 400 incidenti analizzati da Arctic Wolf nei quali gli aggressori hanno sfruttato la possibilità di avviare conversazioni tra organizzazioni differenti. Il rapporto pubblicato il 26 ottobre 2026 descrive un modello operativo consolidato: un falso tecnico del supporto informatico contatta un dipendente attraverso una chat esterna, costruisce una situazione di emergenza e lo convince ad attivare strumenti di assistenza remota come Quick Assist. L’accesso ottenuto può trasformarsi rapidamente in esecuzione di malware, ricognizione dell’infrastruttura Active Directory, movimento laterale ed esfiltrazione dei dati. Non viene sfruttata una vulnerabilità software di Teams, ma la fiducia accordata a un’applicazione aziendale e alle identità che vi compaiono.
Cosa leggere
Microsoft Teams e 400 incidenti: le chat esterne diventano il punto di ingresso
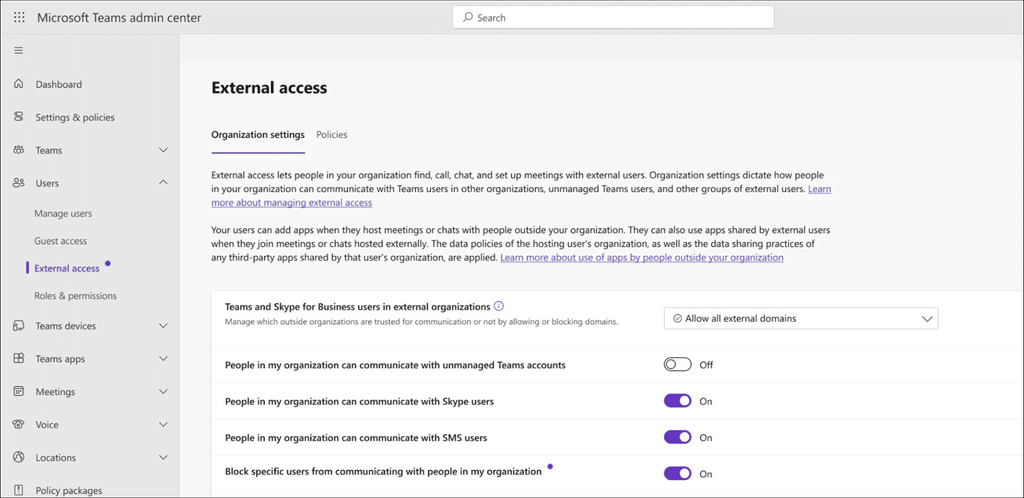
L’indagine Beyond the Inbox: How Threat Actors Abuse Microsoft Teams External Chat for Initial Access, pubblicata da Arctic Wolf Labs descrive il crescente abuso della funzionalità External Access, che permette agli utenti appartenenti a tenant Microsoft 365 differenti di comunicare attraverso Teams. Nella configurazione predefinita, quando entrambe le organizzazioni autorizzano l’accesso esterno, un utente può avviare conversazioni e chiamate con persone appartenenti a un altro dominio aziendale. Questa caratteristica, essenziale per la collaborazione con fornitori, clienti e partner, diventa uno strumento di attacco quando l’identità del mittente viene deliberatamente costruita per apparire interna all’organizzazione. Arctic Wolf ha esaminato oltre 400 incidenti, individuando ripetizioni nelle denominazioni degli account, nei tenant utilizzati e nelle modalità con cui gli aggressori cercano di ottenere il controllo del computer della vittima.
L’elemento critico è che il messaggio arriva all’interno di un ambiente normalmente associato alle comunicazioni di lavoro. L’utente, abituato a riconoscere email sospette e allegati inattesi, potrebbe attribuire maggiore credibilità a una richiesta ricevuta attraverso Teams, soprattutto quando il mittente si presenta come un tecnico incaricato di risolvere un problema urgente.
Leggi anche: Quick Assist di Microsoft sfruttato per ingegneria sociale
Falsi help desk, tenant onmicrosoft.com e domini .top
La costruzione dell’identità dell’aggressore rappresenta una delle componenti più riconoscibili delle campagne. Tra il 30% e il 40% dei casi esaminati coinvolge tenant che utilizzano il dominio predefinito .onmicrosoft.com, ottenibile durante la creazione di un ambiente Microsoft 365 senza la necessità di verificare un dominio personalizzato. Gli attaccanti scelgono denominazioni che richiamano il supporto tecnico, l’amministrazione dei sistemi o la sicurezza aziendale, creando account apparentemente riconducibili a un servizio informatico. I nomi visualizzati includono formule come IT Support, Help Desk, IT Service Desk e Enterprise IT & Security (Internal). L’aggiunta della dicitura Internal cerca di neutralizzare psicologicamente l’avviso con cui Teams identifica un contatto esterno, mentre l’impiego di nomi personali rende la conversazione più simile a quella con un dipendente reale. Arctic Wolf ha inoltre osservato account che incorporano il nome o il dominio dell’organizzazione bersaglio per rafforzare l’impersonificazione.
Nel corso delle campagne è emersa una transizione verso domini registrati direttamente dagli aggressori. Tra quelli a pagamento individuati, circa la metà utilizza il dominio di primo livello .top, il 40% ricorre a domini .com e una quota superiore al 5% impiega estensioni multilivello come .com.pl, .com.vn e .com.br. Alcune infrastrutture sono configurate per reindirizzare i visitatori verso siti Microsoft autentici, aumentando la credibilità apparente dell’identità utilizzata. L’utilizzo di questi domini non costituisce, isolatamente, una prova di attività malevola. Il segnale investigativo nasce dalla correlazione tra identità del mittente, tenant di provenienza, comportamento della conversazione e attività successive sull’endpoint.
Email bombing e vishing: la falsa emergenza precede l’intrusione
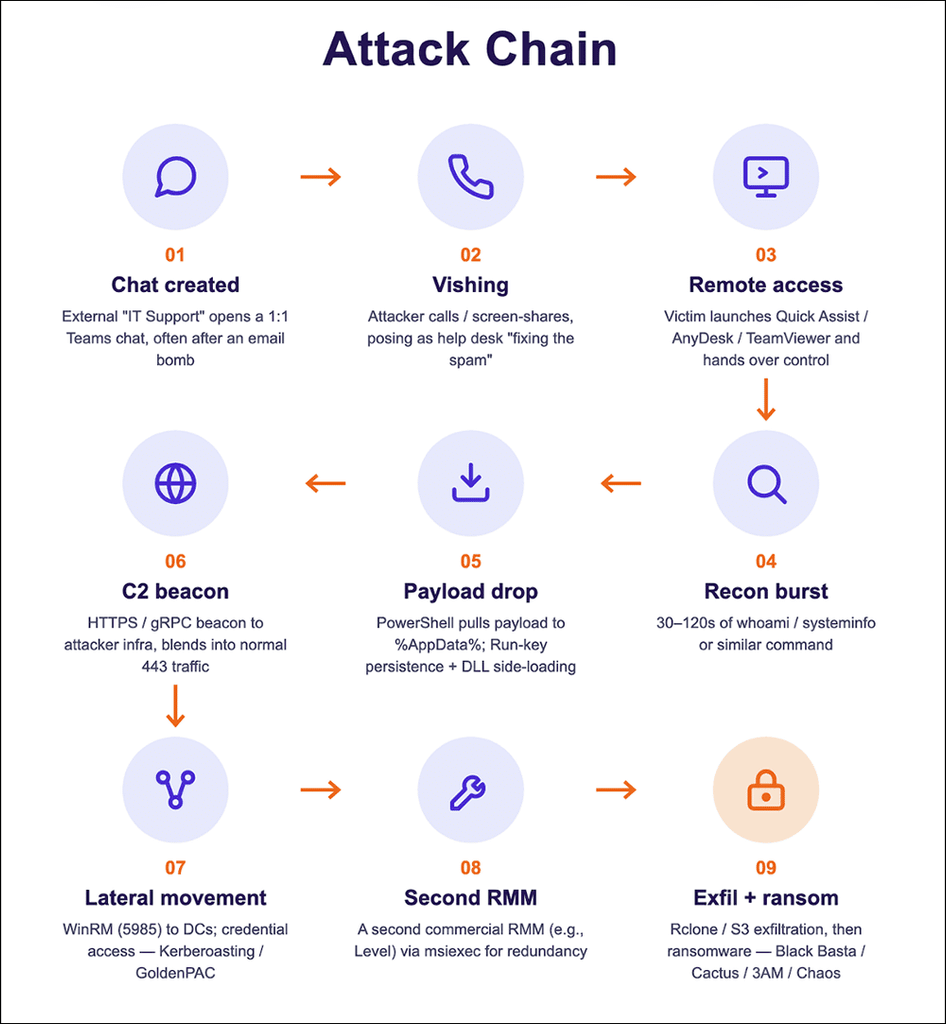
In numerosi incidenti il contatto su Teams è preceduto da un’operazione di email bombing, durante la quale la casella del dipendente viene inondata da centinaia di messaggi, conferme di iscrizione e notifiche generate in pochi minuti. Il traffico anomalo crea una condizione di disagio e rende meno visibili eventuali comunicazioni autentiche di sicurezza. Poco dopo compare un presunto addetto dell’help desk, che propone di intervenire per interrompere il problema. La sequenza è particolarmente efficace perché l’aggressore provoca il malfunzionamento apparente e si presenta immediatamente come la persona incaricata di risolverlo. Non è necessario conoscere in anticipo una vulnerabilità del sistema: basta convincere la vittima che l’intervento sia legittimo e urgente.
Le comunicazioni possono proseguire attraverso vishing, con una chiamata vocale effettuata direttamente in Teams. Il falso tecnico accompagna verbalmente il dipendente nell’apertura degli strumenti di assistenza remota, evitando in alcuni casi di lasciare nelle chat istruzioni o collegamenti che potrebbero essere analizzati dai sistemi di protezione. La tecnica rientra in un modello già osservato nelle operazioni ransomware, compresi gli attacchi che attraverso Teams hanno portato al deployment di Chaos. Il rapporto di Arctic Wolf conferma che il metodo non dipende da una singola organizzazione criminale, ma viene riprodotto attraverso infrastrutture e campagne differenti.
Quick Assist e gli strumenti RMM trasformano l’assistenza in accesso remoto
L’obiettivo immediato delle conversazioni malevole è spesso ottenere una sessione interattiva sul computer della vittima. Quick Assist risulta lo strumento più frequentemente osservato, grazie alla sua presenza nell’ambiente Windows e alla possibilità di avviare un collegamento attraverso un codice temporaneo, senza installare un’applicazione aggiuntiva. Arctic Wolf identifica inoltre l’impiego di AnyDesk, TeamViewer, ConnectWise ScreenConnect, Atera, Zoho Assist, NetSupport e LogMeIn. Gli strumenti non sono malevoli in sé: vengono utilizzati legittimamente dai reparti informatici per amministrazione, manutenzione e supporto. Il rischio deriva dall’autorizzazione concessa a un soggetto che ha falsificato la propria identità. Una volta ottenuto il controllo, l’attaccante può eseguire comandi, installare pacchetti software e introdurre un secondo strumento RMM per conservare l’accesso anche qualora la sessione iniziale venga terminata. Il procedimento costituisce un caso di abuso di strumenti legittimi, che possono risultare meno evidenti rispetto a malware progettati esclusivamente per la compromissione. In alcune intrusioni analizzate, gli aggressori sono arrivati all’esecuzione dei payload in meno di 15 minuti dal coinvolgimento della vittima. Questo intervallo riduce drasticamente il tempo disponibile per l’intervento del SOC e rende indispensabile individuare il comportamento anomalo già nella fase di contatto.
PowerShell, MSI e Python: la catena di compromissione osservata
Il rapporto descrive anche una catena di infezione nella quale un falso tecnico ha convinto l’utente a eseguire un comando PowerShell e ad avviare un file scaricato. Il comando recuperava un pacchetto MSI da Azure Blob Storage, contenente uno script PowerShell e un archivio ZIP. Dopo l’esecuzione dell’installer, il file cleaner.ps1 veniva collocato nella directory AppData\Local\PowershellCleaner\scripts e avviato per elaborare codice offuscato. Il meccanismo utilizzava una sequenza di caratteri esadecimali, una routine di decodifica e un blocco cifrato con AES, che veniva decrittato ed eseguito dopo una verifica di integrità. Il payload successivo estraeva dall’archivio un interprete Python e un impianto identificato come ss.py, eseguito attraverso pythonw.exe.
Il malware avviava quindi attività di ricognizione sull’ambiente Active Directory, utilizzando interrogazioni LDAP per enumerare computer e utenti e raccogliere attributi come sAMAccountName e descrizioni degli oggetti. Le informazioni venivano successivamente trasmesse verso server di comando e controllo selezionati dall’impianto. La catena illustra come un attacco iniziato con una conversazione possa evolvere in raccolta di informazioni sull’identità aziendale e preparazione di ulteriori attività ostili. Il caso presenta analogie operative con le campagne di ingegneria sociale su Teams attribuite a UNC6692 e alla suite malware SNOW, pur senza dimostrare che si tratti dello stesso attore.
ChatCreated, restrizioni dei tenant e controllo degli accessi remoti
Il principale punto di rilevamento individuato da Arctic Wolf è l’evento ChatCreated, registrato quando un utente esterno avvia una conversazione. L’analisi di questo evento consente di individuare identità sospette prima che il dipendente accetti indicazioni operative o avvii un collegamento remoto. Il controllo deve essere associato alla reputazione del tenant, ai nomi utilizzati per l’impersonificazione, all’eventuale email bombing e alla presenza di strumenti RMM non autorizzati. Sul piano preventivo, le organizzazioni possono sostituire la configurazione che consente comunicazioni con tutti i domini esterni con una allowlist di tenant e domini aziendali autorizzati, disabilitando gli account non gestiti quando non necessari. Microsoft 365 permette inoltre di bloccare la federazione con tenant di prova, spesso utilizzati per creare identità temporanee con costi ridotti. La difesa non può però esaurirsi nella configurazione della piattaforma. Le richieste di assistenza remota devono essere verificate attraverso un canale indipendente, utilizzando contatti aziendali già conosciuti e procedure approvate. Allo stesso tempo, il SOC deve monitorare l’esecuzione di Quick Assist, l’installazione di nuovi RMM e le attività PowerShell anomale, perché il traffico apparentemente legittimo di supporto tecnico può nascondere un’intrusione già in corso.
Continua con:
Phishing installa MSP360 e ScreenConnect: gli RMM diventano persistenza invisibile
Allerta Teams: il malware A0Backdoor colpisce via chat, ma Microsoft lancia i nuovi filtri anti-bot
Microsoft Teams espone il problema della fiducia nelle comunicazioni aziendali
L’indagine di Arctic Wolf dimostra che la compromissione di un’organizzazione può iniziare attraverso una funzionalità di collaborazione perfettamente legittima, senza richiedere lo sfruttamento di una falla tecnica. Gli aggressori costruiscono identità credibili, utilizzano infrastrutture Microsoft 365 esterne e ricorrono a strumenti di amministrazione autentici per ottenere il consenso della vittima. Il numero degli incidenti analizzati, la ripetizione delle infrastrutture e la rapidità con cui alcune campagne raggiungono l’esecuzione di malware indicano un modello operativo consolidato. Il controllo della federazione tra tenant, l’autenticazione delle richieste di assistenza e la correlazione tra telemetria Teams ed endpoint diventano quindi elementi essenziali della sicurezza Microsoft 365. Per aziende e pubbliche amministrazioni italiane, il rischio non consiste nell’utilizzo di Teams, ma nella possibilità che una chat proveniente da un soggetto esterno venga interpretata come un ordine proveniente dall’interno. Quando l’identità del mittente viene accettata senza verifica, il confine tra collaborazione e accesso non autorizzato può scomparire nel tempo di una semplice chiamata.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.