🛡️ Executive Summary
- SearchJacked coinvolge 13,4 milioni di utenti: Socket identifica 319 estensioni distribuite nell’arco di dieci anni, di cui 264 individuate nella nuova indagine, capaci di intercettare le ricerche e monetizzare il traffico.
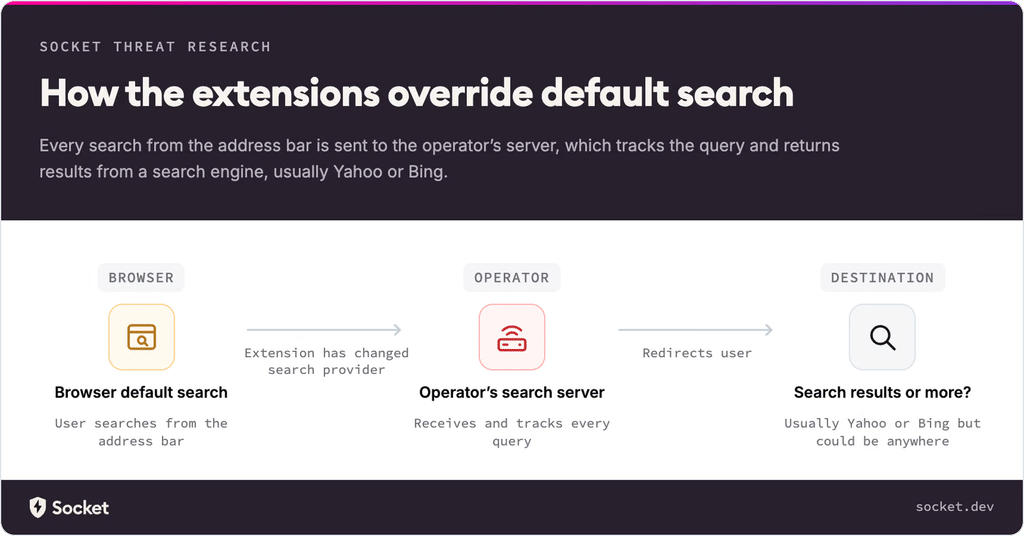
- Le estensioni sfruttano una funzione legittima di Chrome: modificano il motore di ricerca predefinito attraverso il manifest, instradando le query verso proxy controllati dagli operatori senza richiedere necessariamente permessi sensibili.
- Google corregge 21 vulnerabilità: Chrome 156 risolve una falla Critical in MediaStream e 19 problemi High, mentre Android riceve la versione 156.0.8078.79 e iOS passa alla beta 158.
319 estensioni browser installate complessivamente da circa 13,4 milioni di utenti, capaci di intercettare le ricerche online e monetizzarle attraverso reindirizzamenti verso Yahoo e Bing. È il bilancio dell’indagine SearchJacked, pubblicata da Socket il 29 ottobre 2026, che documenta un ecosistema di estensioni distribuite per un decennio attraverso pubblicità, siti dedicati e inserzioni sul Chrome Web Store. La ricerca individua 264 estensioni aggiuntive, associate a circa 8,7 milioni di utenti, rispetto alle precedenti attività di analisi. Gli operatori sfruttano una funzionalità legittima del browser per sostituire il motore di ricerca predefinito e instradare le interrogazioni attraverso server intermedi, acquisendo informazioni sulle abitudini degli utenti. Nelle stesse ore Google pubblica un aggiornamento di Chrome 156 che corregge 21 vulnerabilità, tra cui una classificata Critical, e aggiorna le versioni Android e iOS. Sono sviluppi distinti, ma entrambi mostrano quanto la sicurezza del browser dipenda dalla protezione del software e dal controllo delle estensioni installate.
Cosa leggere
SearchJacked: un decennio di estensioni che intercettano le ricerche
La ricerca pubblicata da Socket e firmata da John Tuckner ricostruisce un sistema di distribuzione organizzato attorno a estensioni apparentemente innocue. Strumenti presentati come PDF converter, manual finder, safe search e AI search promettono funzionalità utili, ma in numerosi casi servono principalmente a sostituire il motore di ricerca configurato nel browser. L’operazione viene sostenuta attraverso annunci pubblicitari e pagine di installazione che conducono al Chrome Web Store. Una quota consistente delle estensioni individuate risulta non elencata nei risultati di ricerca dello store: le pagine rimangono accessibili attraverso collegamenti diretti, ma risultano difficili da trovare attraverso una ricerca ordinaria.
L’attività documentata risale almeno al 2016, quando un’estensione dedicata a Yandex aveva raggiunto 200.000 utenti. Nel 2017, HermesTab avrebbe totalizzato circa 400.000 installazioni attraverso due estensioni, mentre dal 2018 diversi operatori hanno moltiplicato domini, identità commerciali e pagine promozionali. La ricerca distingue 200 estensioni attribuite a operatori identificati, associate a circa 5,68 milioni di utenti, e 119 estensioni con operatori non identificati, che rappresentano circa 7,76 milioni. I numeri indicano la diffusione cumulativa degli strumenti censiti nel periodo analizzato, non necessariamente 13,4 milioni di persone contemporaneamente esposte.
Il manifest di Chrome permette di cambiare motore senza permessi sensibili
La caratteristica tecnica più importante è l’utilizzo di chrome_settings_overrides, una proprietà del file manifest che permette alle estensioni di configurare il motore di ricerca del browser. Socket presenta il caso di Safe Game Search, il cui pacchetto comprende sostanzialmente un manifest e tre icone. Non sono necessari script eseguiti in background, codice iniettato nelle pagine o richieste di accesso ai contenuti visitati: la configurazione del motore di ricerca è sufficiente per modificare il percorso delle interrogazioni. Durante l’installazione Chrome mostra un avviso sulla modifica del provider predefinito, ma questo non rende necessariamente evidente l’infrastruttura attraverso cui passeranno le query. La mancanza di permessi sensibili non equivale quindi all’assenza di rischi, perché ogni ricerca digitata dall’utente può transitare su un server controllato dall’operatore dell’estensione. Le informazioni raccolte possono comprendere interrogazioni complete, indirizzi IP e identificativi utilizzabili per correlare le attività nel tempo. La stessa criticità era già emersa nell’analisi delle estensioni Chrome capaci di dirottare il motore di ricerca e modificare la nuova scheda.
Leggi anche: Chrome prepara il blocco delle estensioni che dirottano le ricerche
Proxy e redirect dinamici trasformano la ricerca in un punto di controllo
Il traffico non viene necessariamente inviato direttamente a Yahoo o Bing. Le estensioni possono configurare un server proxy che riceve la query e stabilisce successivamente dove indirizzarla, aggiungendo identificativi commerciali come hspart, hsimp, PC e PTAG. Questi parametri sono utilizzati nei programmi di syndication per attribuire il traffico e i ricavi pubblicitari ai partner. Per gli operatori delle estensioni, il proxy rappresenta contemporaneamente un sistema di contabilizzazione e un punto privilegiato di osservazione. Il caso di Predator Search, associato a circa 50.000 utenti, mostra il funzionamento del meccanismo. Socket ha ripetuto sei volte una ricerca identica ottenendo quattro percorsi differenti, comprendenti Yahoo, pagine intermedie e un errore Cloudflare. La destinazione viene quindi decisa dal server a ogni richiesta e non necessariamente dal codice dell’estensione. Questa capacità consentirebbe, in linea teorica, di selezionare risultati malevoli o pagine di phishing in base alla query, alla posizione geografica o ad altri criteri. La ricerca non dimostra però che tali reindirizzamenti siano già stati utilizzati per distribuire malware o phishing mirato: documenta il controllo dinamico dell’instradamento e il rischio che ne deriva.
Pubblicità e identità commerciali sostengono il mercato delle estensioni
Socket attribuisce a Intango LTD circa 111 estensioni e 2,19 milioni di installazioni, distribuite attraverso centinaia di domini. La campagna SecuryBrowse comprende invece 58 estensioni associate a circa 4,9 milioni di utenti, spesso presentate con nomi riconducibili alla sicurezza informatica. Un ulteriore gruppo di 37 estensioni pubblicate tra il 2025 e il 2026 avrebbe raggiunto circa 2,21 milioni di utenti, utilizzando identificativi comuni per il traffico Bing. La ricerca collega inoltre Tightrope Interactive a circa 200.000 annunci Google distribuiti attraverso 307 domini. L’identificazione dei soggetti coinvolti non implica automaticamente che ogni società citata abbia commesso un reato. L’indagine documenta invece la presenza di infrastrutture pubblicitarie, domini e account di monetizzazione riconducibili agli operatori. Per ricostruire queste relazioni Socket ha utilizzato Censys, Urlscan, Google Ads Transparency e DecryptAds, incrociando pagine promozionali, reindirizzamenti, identificativi delle estensioni e dati della filiera pubblicitaria. Il metodo evidenzia quanto sia difficile riconoscere una campagna quando centinaia di estensioni vengono presentate come prodotti indipendenti.
Chrome 156 corregge 21 vulnerabilità, una Critical in MediaStream
Parallelamente all’inchiesta Socket, Google ha pubblicato l’aggiornamento Stable ed Extended Stable di Chrome del 29 ottobre, portando il browser alle versioni 156.0.8078.79/.80 su Windows e macOS e 156.0.8078.79 su Linux. Il rilascio comprende 21 correzioni di sicurezza, suddivise in una Critical, 19 High e una Medium. La vulnerabilità più grave è CVE-2026-76024, un problema di memory corruption in MediaStream segnalato dal ricercatore Xinyang Ge il 21 ottobre 2026. Le altre correzioni riguardano componenti fondamentali del browser, tra cui FileSystem, Autofill, CacheStorage, Network, Input, Frames, Skia, V8, GarbageCollection, Dawn, Quota, DOM, Editing e Blink. Sono presenti numerosi problemi di use-after-free, errori di validazione e corruzioni della memoria, condizioni che possono compromettere la sicurezza del browser in circostanze dipendenti dal difetto specifico. Google non segnala nel bollettino uno sfruttamento attivo delle vulnerabilità elencate e mantiene alcune informazioni tecniche riservate durante la distribuzione delle patch. L’aggiornamento costituisce un rilascio successivo rispetto al precedente Chrome 156, che aveva corretto 353 vulnerabilità, senza rappresentare una correzione specifica delle attività SearchJacked.
Chrome Android arriva alla 156, iOS sperimenta la beta 158
Il comunicato ufficiale dedicato ad Android conferma la distribuzione di Chrome 156.0.8078.79, progressivamente disponibile attraverso Google Play. Google indica miglioramenti di stabilità e prestazioni e precisa che le versioni Android includono normalmente le correzioni di sicurezza delle corrispondenti release desktop, salvo eccezioni segnalate. Su iPhone e iPad, invece, il rilascio Chrome Beta 158.0.8127.4 inaugura una nuova fase di sviluppo, con distribuzione prevista su App Store nei giorni successivi. Il bollettino non specifica nuove vulnerabilità corrette e rimanda al registro delle modifiche per i dettagli tecnici. La beta 158 per iOS non deve quindi essere confusa con Chrome 156 Stable per desktop e Android, né considerata automaticamente un aggiornamento di sicurezza equivalente.
Continua con:
152 estensioni Chrome falsificano il traffico Google e nascondono il tracking pubblicitario
Chrome ed Edge sotto attacco: 19 estensioni rubano wallet, credenziali e sessioni
Aggiornare Chrome non elimina il rischio delle estensioni SearchJacked
I due sviluppi richiedono interventi differenti. Le 21 vulnerabilità corrette da Chrome 156 riguardano la sicurezza del browser e rendono necessario aggiornare il software, mentre SearchJacked sfrutta funzionalità legittime delle estensioni e non può essere affrontato soltanto installando una nuova versione. Gli utenti devono controllare le estensioni presenti, verificare il motore di ricerca configurato ed eliminare i componenti che non riconoscono o che modificano il traffico senza offrire una funzione realmente necessaria. Negli ambienti aziendali, il controllo centralizzato delle estensioni e dei provider di ricerca rappresenta una misura essenziale per evitare che interrogazioni professionali, informazioni riservate e abitudini di navigazione siano trasferite verso infrastrutture sconosciute. La vicenda mostra come la compromissione della privacy possa avvenire anche senza un exploit tradizionale: è sufficiente trasformare una funzione consentita del browser in un meccanismo permanente di intercettazione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.