🛡️ Executive Summary
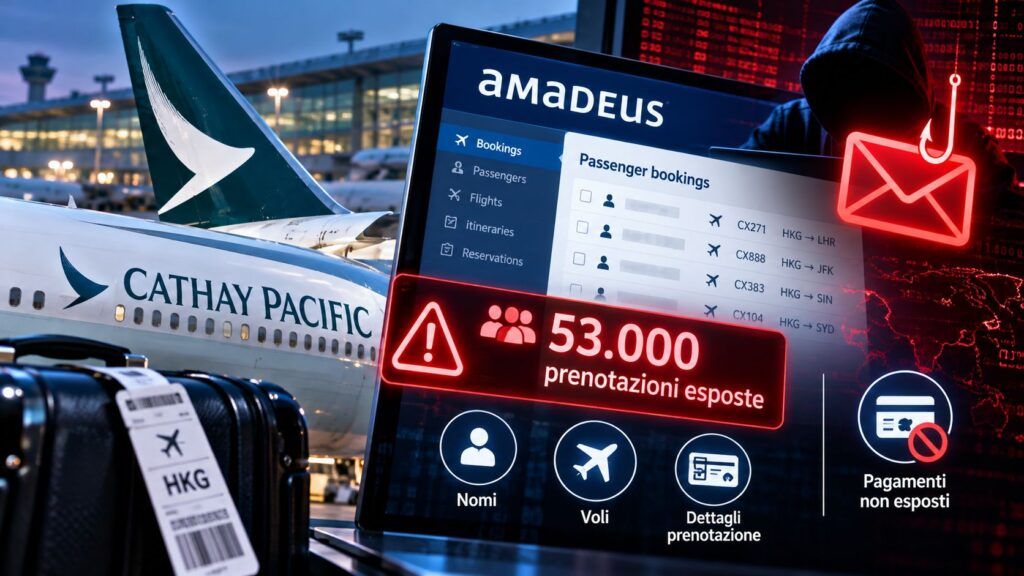
- Cathay Pacific conferma l’accesso non autorizzato a circa 53.000 prenotazioni conservate nei sistemi del fornitore Amadeus.
- Esposti principalmente nomi, codici di prenotazione e dati dei voli; per alcuni record potrebbero essere coinvolti recapiti e documenti di viaggio.
- Amadeus ha ripristinato le credenziali e rafforzato il monitoraggio. Non risultano compromessi dati di pagamento né interruzioni operative dei voli.
Cathay Pacific ha annunciato che un accesso non autorizzato ai sistemi del fornitore tecnologico Amadeus ha interessato circa 53.000 prenotazioni aeree. La comunicazione, datata 30 ottobre 2026, amplia il perimetro di un incidente già emerso attraverso le notifiche di altre compagnie, tra cui Japan Airlines. I dati coinvolti comprendono principalmente nomi, codici di prenotazione e dettagli dei voli; in un gruppo più ristretto potrebbero essere stati consultati anche recapiti e identificativi di viaggio. La compagnia esclude evidenze di accesso alle informazioni finanziarie e precisa che la violazione non ha interessato i suoi sistemi né le operazioni di volo. Il problema riguarda dunque la sicurezza di un fornitore condiviso da numerosi operatori, con conseguenze potenziali sulla riservatezza dei passeggeri.
Cosa leggere
Le credenziali di un account Amadeus aprono l’accesso ai dati
La comunicazione ufficiale pubblicata da Cathay Pacific ricostruisce una sequenza precisa. Il 28 ottobre Amadeus IT Group ha notificato alla compagnia di Hong Kong un accesso non autorizzato ai dati delle prenotazioni; il giorno successivo ha fornito ulteriori dettagli sul perimetro interessato. Secondo le informazioni trasmesse dal fornitore, un soggetto non autorizzato ha utilizzato credenziali assegnate a un account di sistema per consultare registrazioni presenti nell’ambiente Amadeus. Questo dato identifica la modalità di accesso comunicata, non il modo in cui le credenziali siano state inizialmente ottenute. Non è quindi possibile stabilire, sulla base del comunicato, se siano state sottratte con phishing, ottenute attraverso malware o compromesse con un’altra tecnica. La finestra degli accessi si estende da agosto 2023 a settembre 2026, ma non dimostra necessariamente una presenza ininterrotta dell’intruso per oltre tre anni. Cathay conferma di avere avvisato le autorità competenti e di proseguire la propria indagine sulle informazioni ricevute da Amadeus, senza comunicare un’identità degli aggressori o una quantificazione complessiva delle altre compagnie coinvolte.
Leggi anche: Sony e Japan Airlines, due violazioni espongono milioni di dati in Giappone
Nomi e codici PNR: che cosa comprendono le 53.000 prenotazioni
La distinzione fondamentale è fra 53.000 prenotazioni e 53.000 persone: una registrazione può riferirsi a un viaggio con più passeggeri e lo stesso viaggiatore può comparire in prenotazioni differenti. Cathay Pacific non presenta il numero come una conta verificata di individui unici. Nella maggioranza delle registrazioni consultate risultano riferimento della prenotazione, nome del passeggero e dettagli del volo. Per una parte più piccola l’accesso potrebbe avere riguardato anche indirizzi email, numeri telefonici, informazioni sui documenti di viaggio e identificativi del programma frequent flyer. Il comunicato non precisa quanti record appartengano a questo secondo gruppo, né chiarisce quali singoli campi siano presenti in ogni profilo. L’azienda afferma che non esistono evidenze di accesso a dati finanziari o di pagamento: è una delimitazione delle verifiche svolte, non una garanzia che le informazioni personali già esposte siano prive di valore. Amadeus dichiara di aver resettato le password, rafforzato monitoraggio e capacità di rilevazione e di non avere, per il momento, individuato prove di utilizzo improprio dei dati. L’assenza di abusi accertati non equivale a una conferma che ogni copia delle informazioni sia stata recuperata.
Japan Airlines era già coinvolta: il problema riguarda il fornitore condiviso
L’allargamento a Cathay Pacific rappresenta un nuovo sviluppo rispetto alle informazioni su Japan Airlines pubblicate il 30 ottobre. In quel caso, l’accesso ai sistemi Amadeus aveva riguardato circa 92.000 clienti di Japan Airlines e Japan Transocean Air, con un sottoinsieme di dati più dettagliati relativo a circa 2.000 persone. Il confronto non autorizza però a sommare automaticamente 92.000 clienti e 53.000 prenotazioni per produrre una cifra complessiva di vittime: le due misure hanno unità diverse. Né il nuovo avviso prova che sia stata sfruttata la stessa credenziale oppure che ogni vettore servito da Amadeus sia stato compromesso. La questione industriale è comunque precisa: un sistema di prenotazione esterno concentra informazioni di molte compagnie e può rappresentare un punto di esposizione comune, anche quando i sistemi proprietari di ciascun vettore rimangono integri. Cathay ribadisce infatti che l’incidente non ha interrotto voli, sistemi aziendali o attività operative. È la differenza fra la continuità del trasporto aereo e la sicurezza dei dati necessari a gestirlo: la prima può essere preservata mentre la seconda subisce un incidente.
Perché le informazioni sui voli sono utili per il phishing mirato
I dati di viaggio hanno un valore operativo che non dipende soltanto dalla presenza di una carta di credito. Una comunicazione fraudolenta che conosca nome, volo e codice di prenotazione potrebbe essere costruita intorno a un falso cambio di orario, un aggiornamento del check-in, un rimborso o una verifica dell’identità. L’eventuale disponibilità di contatti e numeri frequent flyer renderebbe alcuni messaggi ancora più credibili. Sono però scenari di rischio, non campagne criminali già attribuite all’incidente: Amadeus dichiara di non avere identificato un uso improprio dei dati consultati. Il precedente delle violazioni delle piattaforme esterne utilizzate da Air France e KLM mostra perché la sicurezza del rapporto con il passeggero non possa dipendere soltanto dall’assenza di password o numeri di pagamento esposti. Un dato contestuale può facilitare un tentativo di impersonificazione, specialmente quando l’utente riceve davvero comunicazioni legittime prima della partenza. Per questo, chi ricevesse richieste inattese di pagamento o conferma documentale dovrebbe utilizzare direttamente l’applicazione o il sito ufficiale della compagnia, anziché seguire collegamenti ricevuti in messaggi non verificati.
Continua con:
ACN monitora minacce cyber agli aeroporti: allerta per gli italiani transitati nel Regno Unito
Notifiche individuali e conseguenze per i viaggiatori italiani
Cathay Pacific annuncia che contatterà individualmente i clienti interessati quando l’analisi dei dati trasmessi da Amadeus permetterà di individuare con precisione gli account coinvolti. Non risulta pubblicato un calendario definitivo delle notifiche. L’azienda afferma inoltre di avere informato le autorità pertinenti, ma il suo comunicato non specifica quanti cittadini europei o italiani figurino nelle prenotazioni esposte: non è quindi corretto descrivere l’accaduto come una violazione già quantificata sul mercato italiano. Per chi ha utilizzato Cathay Pacific nel periodo indicato, il rischio concreto resta il possibile arrivo di comunicazioni che sfruttino dettagli di viaggio reali. La protezione passa dalla verifica diretta delle richieste presso la compagnia, dall’attenzione a falsi rimborsi e dalla prudenza nella condivisione di documenti e codici di prenotazione. Il quadro ricorda anche le implicazioni del data breach del programma Volare di ITA Airways, dove informazioni commerciali autentiche possono essere riutilizzate per convincere il cliente a consegnare ulteriori credenziali. La responsabilità della piattaforma tecnologica non elimina quella delle compagnie nel gestire trasparenza, valutazione dei rischi e comunicazioni agli interessati secondo le norme applicabili. L’assenza di disservizi ai voli non riduce il carattere personale dei dati consultati né la necessità di circoscriverne l’esposizione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.