🛡️ Executive Summary
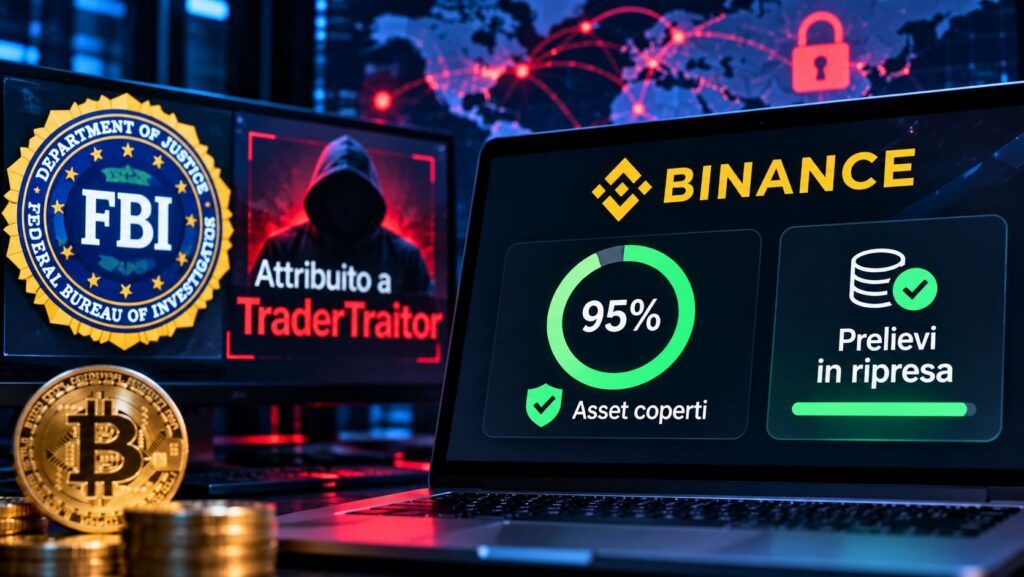
- L’FBI attribuisce ufficialmente a TraderTraitor, gruppo nordcoreano, il furto di oltre 6 miliardi di dollari in criptovalute sottratte a Binance il 29 ottobre.
- Binance dichiara di avere ricostituito circa il 95% degli asset compromessi mediante risorse aziendali e fondi di protezione, distinguendo questa operazione dal recupero del bottino.
- I prelievi vengono riattivati progressivamente dal 1° novembre su 15 reti, mentre le autorità statunitensi chiedono agli operatori DeFi di ostacolare il riciclaggio.
L’FBI attribuisce ufficialmente alla Corea del Nord il furto da oltre 6 miliardi di dollari subito da Binance il 29 ottobre 2026, trasformando le precedenti valutazioni delle società di blockchain intelligence in un’attribuzione formulata dalle autorità federali statunitensi. Gli investigatori identificano gli aggressori come TraderTraitor e chiedono la collaborazione degli operatori finanziari per interrompere il riciclaggio delle criptovalute. Nel frattempo, Binance dichiara di avere ricostituito circa il 95% degli asset coinvolti e programma la riapertura graduale dei prelievi dal 1° novembre. Due sviluppi distinti che modificano il quadro dell’incidente: da una parte l’identificazione istituzionale dei responsabili, dall’altra la capacità dell’exchange di ricostituire le disponibilità dei clienti nonostante la sottrazione dei fondi.
Cosa leggere
L’FBI conferma TraderTraitor: il furto di Binance è attribuito alla Corea del Nord
Nel comunicato ufficiale del 31 ottobre 2026, il Federal Bureau of Investigation dichiara che la Repubblica Popolare Democratica di Corea è responsabile della sottrazione di oltre 6 miliardi di dollari in asset virtuali dall’exchange Binance, avvenuta intorno al 29 ottobre. L’agenzia utilizza il nome TraderTraitor per identificare l’attività informatica malevola coinvolta nell’operazione. La conferma costituisce il principale elemento nuovo rispetto alle analisi precedenti, nelle quali l’attribuzione a Pyongyang proveniva da società private di intelligence blockchain. L’intervento dell’FBI non rappresenta una sentenza giudiziaria, ma stabilisce la posizione ufficiale delle autorità investigative statunitensi sull’identità degli aggressori. Il comunicato non divulga la catena tecnica completa della compromissione, non identifica pubblicamente i singoli operatori e non chiarisce se siano state utilizzate vulnerabilità software sconosciute. Questi elementi rimangono distinti dalla ricostruzione dei movimenti blockchain, che aveva già consentito agli investigatori privati di associare l’attacco alle precedenti operazioni nordcoreane.
Leggi anche: Binance, furto da 6,36 miliardi: TRM accusa la Corea del Nord
Ethereum e servizi DeFi nel mirino delle autorità statunitensi
L’FBI riferisce di avere osservato, insieme al Secret Service e alla divisione investigativa criminale dell’Internal Revenue Service, la conversione degli asset sottratti principalmente in Ethereum. Gli investigatori prevedono ulteriori passaggi attraverso protocolli di finanza decentralizzata e servizi di scambio istantaneo, utilizzabili per frammentare i flussi e rendere più complessa l’individuazione dei destinatari finali. L’avviso pubblico contiene un elenco di indirizzi Ethereum considerati direttamente controllati dagli aggressori oppure strettamente collegati alla loro infrastruttura. Le autorità chiedono agli operatori THORNode, RPC, exchange istantanei, piattaforme DeFi e società di blockchain analytics di bloccare, quando tecnicamente e operativamente possibile, le transazioni provenienti da tali indirizzi o riconducibili ai fondi rubati. Non si tratta di un blocco generalizzato della blockchain Ethereum, ma di un invito a intervenire sui punti di accesso e sui servizi capaci di applicare controlli. La strategia mira a ridurre le possibilità di monetizzazione del bottino, come già osservato nelle indagini sui riciclatori di Lazarus e sui fondi sottratti a Bybit. L’attribuzione del furto e il recupero del denaro restano però due risultati differenti.
Binance ricostituisce il 95% degli asset: non significa recuperare il bottino
Nel quarto aggiornamento ufficiale sull’incidente, pubblicato il 1° novembre, Binance comunica di avere ricostituito circa il 95% degli asset coinvolti, migliorando il precedente livello del 90%. La società precisa di utilizzare risorse proprie e operazioni di acquisto sui mercati, comprese transazioni OTC, per ripristinare le disponibilità nelle criptovalute interessate. La quota residua del 5% riguarda token esterni ai dieci principali asset già coperti, la cui minore liquidità rende più difficile acquistarne grandi quantità. È essenziale distinguere questo intervento dal recupero delle criptovalute sottratte: ricostituire i saldi con fondi aziendali non significa avere recuperato il 95% del bottino dagli hacker. Una parte delle criptovalute rubate risulta congelata attraverso la collaborazione degli operatori blockchain, ma quelle immobilizzazioni non coincidono automaticamente con asset restituiti. Binance ribadisce che sosterrà direttamente l’impatto finanziario dell’attacco e che le perdite non saranno trasferite agli utenti. Il dato del 95% descrive pertanto lo stato dichiarato della ricapitalizzazione degli asset coinvolti, non l’esito definitivo dell’indagine né una misura indipendente del patrimonio criminale recuperato.
I prelievi ripartono per fasi: 15 reti nella prima riapertura
La ripresa operativa costituisce il secondo sviluppo comunicato dall’exchange. Binance ha programmato la prima fase dei prelievi per il 1° novembre 2026, fra le 06:00 e le 09:00 UTC, corrispondenti alle 07:00–10:00 in Italia. Il piano coinvolge 15 reti, fra cui Bitcoin, Ethereum, BNB Smart Chain, Tron, Solana, XRP Ledger, Polygon, Avalanche, Arbitrum e Base, con una selezione di criptovalute abilitate per ciascuna infrastruttura. La disponibilità non è simultanea né estesa automaticamente a tutti gli asset: ogni combinazione fra rete e token deve superare controlli di stabilità e sicurezza prima di tornare utilizzabile. L’azienda avverte che l’elevato numero di richieste potrebbe provocare ritardi temporanei e invita gli utenti a controllare la pagina dedicata ai prelievi per verificare l’effettivo stato della rete interessata. I depositi, secondo Binance, sono rimasti disponibili durante l’emergenza. Il calendario annunciato non dimostra da solo che tutti i prelievi siano già operativi, mentre la riapertura progressiva non costituisce ancora una certificazione della completa eliminazione delle vulnerabilità che hanno permesso l’incidente.
Continua con:
Binance e Polymarket sotto attacco: miliardi a rischio nelle piattaforme crypto
Confermato: Lazarus hackera Bybit attraverso Safe{Wallet}
Proof of Reserves e sicurezza: che cosa possono verificare gli utenti italiani
Binance dichiara che i saldi relativi a BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC sono coperti integralmente dalle rispettive riserve. La società ha inoltre aggiornato il proprio sistema di Proof of Reserves, basato su verifiche crittografiche, precisando che la generazione completa delle prove richiede ulteriore elaborazione e che la pubblicazione è prevista per il 3 novembre. Occorre distinguere la dichiarazione aziendale di copertura al 100% dalla possibilità degli utenti di completare immediatamente una verifica indipendente di tutte le informazioni. L’exchange non ha ancora pubblicato il rapporto tecnico conclusivo sulla compromissione, anche se una prima comunicazione aveva indicato come possibile punto d’ingresso il computer di un ingegnere DevOps e aveva escluso evidenze di sottrazione delle chiavi private. Per gli utenti italiani le conseguenze immediate riguardano la disponibilità effettiva dei prelievi, la verifica delle riserve e l’attenzione a comunicazioni fraudolente che potrebbero sfruttare la situazione per richiedere credenziali, codici di autenticazione o trasferimenti di fondi. Il caso rimane soprattutto un precedente nella storia della sicurezza finanziaria digitale: l’FBI identifica un’operazione nordcoreana multimiliardaria, mentre Binance tenta di garantire la continuità dei servizi utilizzando risorse proprie. La ricostruzione dei saldi tutela la disponibilità dichiarata dei clienti, ma non sostituisce l’accertamento tecnico delle cause e delle responsabilità dell’attacco.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.