🛡️ Executive Summary
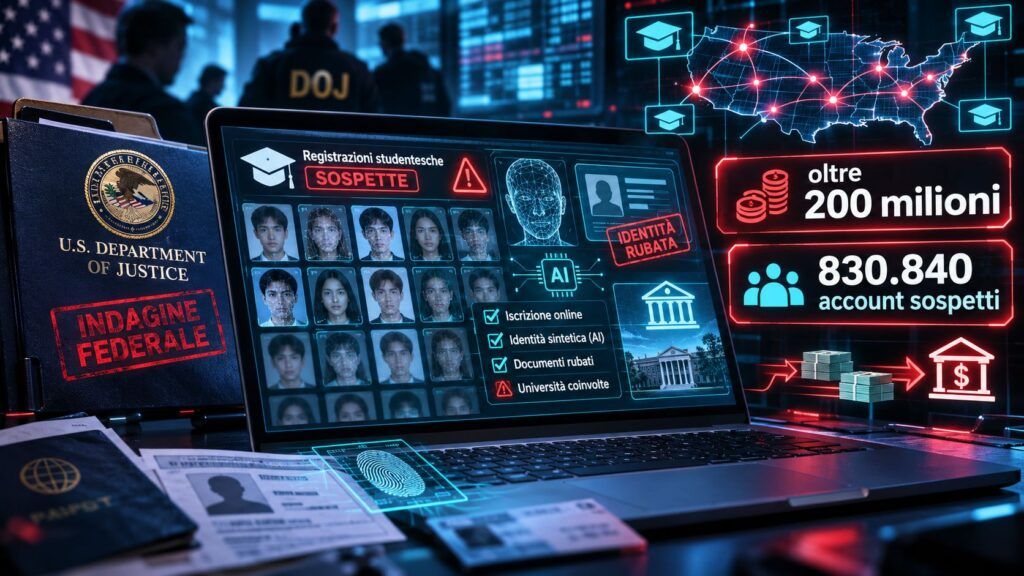
- Il Dipartimento di Giustizia statunitense avvia Operation Ghostbusters contro una rete che utilizza identità rubate e intelligenza artificiale per ottenere prestiti e finanziamenti universitari.
- Le autorità stimano una frode complessiva superiore a 200 milioni di dollari, mentre l’FBI ha individuato perdite superiori a 32 milioni e 830.840 account potenzialmente fraudolenti.
- Cinque persone sono state incriminate o denunciate penalmente e sono stati sequestrati oltre 750.000 dollari in criptovalute, con collegamenti investigativi tra Stati Uniti e Kenya.
Il Dipartimento di Giustizia degli Stati Uniti ha annunciato Operation Ghostbusters, un’indagine nazionale contro una rete criminale accusata di utilizzare identità personali rubate e strumenti di intelligenza artificiale per iscrivere falsi studenti alle università e sottrarre finanziamenti pubblici destinati all’istruzione. La frode, secondo le stime investigative, potrebbe superare 200 milioni di dollari, ma gli importi già accertati sono inferiori. Il sistema sfruttava le procedure digitali di iscrizione, le richieste di assistenza economica e persino le attività didattiche online per simulare la presenza di studenti inesistenti. Il 29 ottobre 2026, le autorità hanno annunciato i primi cinque imputati e il sequestro di criptovalute riconducibili alla rete internazionale, aprendo un nuovo capitolo nell’impiego dell’AI per automatizzare frodi finanziarie e furti d’identità.
Cosa leggere
Operation Ghostbusters scopre migliaia di studenti fantasma nei sistemi federali
Nel comunicato ufficiale del Dipartimento di Giustizia, le autorità spiegano che l’operazione riguarda il programma statunitense Federal Student Aid, attraverso il quale gli studenti possono richiedere prestiti e contributi federali per sostenere i costi universitari. Gli investigatori hanno identificato organizzazioni che acquistavano o utilizzavano dati personali sottratti a cittadini americani per creare account FAFSA, compilare richieste di finanziamento e iscrivere le vittime, inconsapevolmente, a istituti di istruzione superiore. Dopo l’approvazione dei finanziamenti, una parte delle somme copriva le spese universitarie, mentre gli importi residui venivano indirizzati verso conti controllati dai truffatori. Il fenomeno sarebbe iniziato almeno nel 2021, sfruttando anche persone che non avevano mai frequentato l’università e che potevano quindi non accorgersi immediatamente dell’utilizzo fraudolento della propria identità. L’FBI dichiara di avere individuato oltre 32 milioni di dollari di perdite in casi riconducibili a questa modalità criminale, mentre la stima complessiva supera 200 milioni. Quest’ultima cifra rappresenta la dimensione ipotizzata dell’intero fenomeno, non denaro già recuperato né perdite interamente dimostrate in tribunale.
Leggi anche: L’industria dell’inganno: come l’AI ha trasformato truffe e propaganda in catene di montaggio
L’intelligenza artificiale completa i compiti e simula la partecipazione alle lezioni
Il carattere tecnologico della frode emerge dalla capacità degli aggressori di mantenere apparentemente attive le iscrizioni universitarie. Secondo il Dipartimento di Giustizia, gli operatori criminali utilizzavano strumenti di intelligenza artificiale per svolgere attività didattiche e completare compiti necessari a dimostrare la partecipazione ai corsi. In alcuni casi veniva simulata persino la presenza di uno studente nelle classi virtuali, in modo da impedire che l’assenza dalle lezioni provocasse l’interruzione dei finanziamenti. L’obiettivo non era conseguire un titolo di studio, ma conservare abbastanza a lungo l’apparenza di una frequenza regolare per continuare a ricevere fondi pubblici. Il comunicato non identifica i modelli AI impiegati, non descrive l’architettura dei sistemi utilizzati e non dimostra che tutte le domande fraudolente fossero automatizzate. Il meccanismo conferma però una trasformazione già osservata nelle operazioni che combinano identità rubate e contenuti sintetici: l’intelligenza artificiale non deve necessariamente compromettere una piattaforma informatica per consentire una frode, perché può rendere credibili e continuative attività costruite su informazioni false. Un sistema progettato per verificare la partecipazione didattica può così essere ingannato da un’attività digitale che non corrisponde a uno studente reale.
Cinque imputati, collegamenti con il Kenya e criptovalute sequestrate
L’operazione coinvolge procedimenti penali aperti in Virginia, Nebraska e New Jersey, con cinque persone accusate di avere partecipato a differenti segmenti della frode. In Virginia, un cittadino keniano è accusato di avere utilizzato centinaia di rimborsi universitari fraudolenti, per circa 1,44 milioni di dollari, trasferendo successivamente almeno 1,3 milioni attraverso conti bancari e servizi di pagamento. Nel New Jersey, tre persone sono accusate di avere utilizzato conti statunitensi per ricevere i finanziamenti e trasferire il denaro verso complici in Kenya, alcuni dei quali sarebbero collegati a una presunta attività turistica. Un ulteriore procedimento in Nebraska riguarda un cittadino keniano accusato di furto di fondi pubblici e furto aggravato d’identità. Le accuse devono ancora essere accertate definitivamente e tutti gli imputati sono presunti innocenti fino a eventuale condanna. La collaborazione internazionale ha consentito inoltre il sequestro di oltre 750.000 dollari in criptovalute da un conto collegato a un soggetto coinvolto nelle indagini. Il ruolo dei trasferimenti internazionali mostra come la monetizzazione della frode dipendesse da intermediari finanziari e money mule, una componente già emersa nelle indagini statunitensi sulle reti criminali che utilizzano migliaia di prestanome.
Oltre 830.000 account sospetti e una rete investigativa in 26 distretti FBI
Fra settembre e ottobre 2026, gli investigatori hanno individuato 830.840 identificativi Federal Student Aid potenzialmente fraudolenti, associati a finanziamenti per quasi 130 milioni di dollari, raccomandandone la disabilitazione al Dipartimento dell’Istruzione. Il numero non indica 830.840 persone già riconosciute colpevoli né altrettante frodi definitivamente accertate: rappresenta il perimetro degli account identificati come sospetti attraverso l’attività investigativa. L’FBI ha aperto oltre 40 indagini, coinvolgendo 26 uffici territoriali e più di 20 procure federali. La scoperta di anomalie nelle richieste di finanziamento ha permesso di ricostruire flussi economici e collegamenti tra identità differenti, istituti universitari e destinatari dei pagamenti. Il caso evidenzia una vulnerabilità organizzativa che va oltre il controllo iniziale dei documenti: identificare una persona al momento dell’iscrizione non garantisce che quella stessa persona partecipi realmente alle attività successive. Occorre distinguere le operazioni legittime svolte dagli studenti dai comportamenti automatizzati che simulano presenze e producono documentazione scolastica senza un effettivo percorso formativo.
Continua con:
World ID entra nelle banche e su Zoom: verifica biometrica contro deepfake e frodi AI
Il rischio per le vittime e il problema dell’identità digitale nelle università
Le conseguenze più gravi possono ricadere sui cittadini le cui identità sono state utilizzate. Una persona che non ha mai richiesto un prestito universitario potrebbe scoprire successivamente un finanziamento associato al proprio nome, con potenziali ripercussioni sulla situazione creditizia e la necessità di contestare formalmente l’operazione. Il Dipartimento di Giustizia invita le possibili vittime a utilizzare il canale ufficiale di segnalazione dell’ispettorato del Dipartimento dell’Istruzione. Per università e istituzioni finanziarie il caso dimostra che l’automazione dell’identificazione e quella della partecipazione non sono controlli equivalenti: una richiesta può apparire formalmente corretta pur essendo presentata da un soggetto che utilizza informazioni rubate. Il fenomeno riguarda il sistema statunitense FAFSA e non costituisce prova di una frode identica nelle università italiane, ma pone una questione comune ai servizi digitali europei: quando un finanziamento dipende da documenti, accessi e attività registrate online, la sicurezza deve verificare non soltanto la validità dei dati, ma anche la continuità dell’identità dell’effettivo beneficiario. Operation Ghostbusters mostra così come l’intelligenza artificiale possa trasformare una frode amministrativa in un sistema ripetibile, capace di attraversare istruzione, banche e reti di riciclaggio internazionali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.