🛡️ Executive Summary
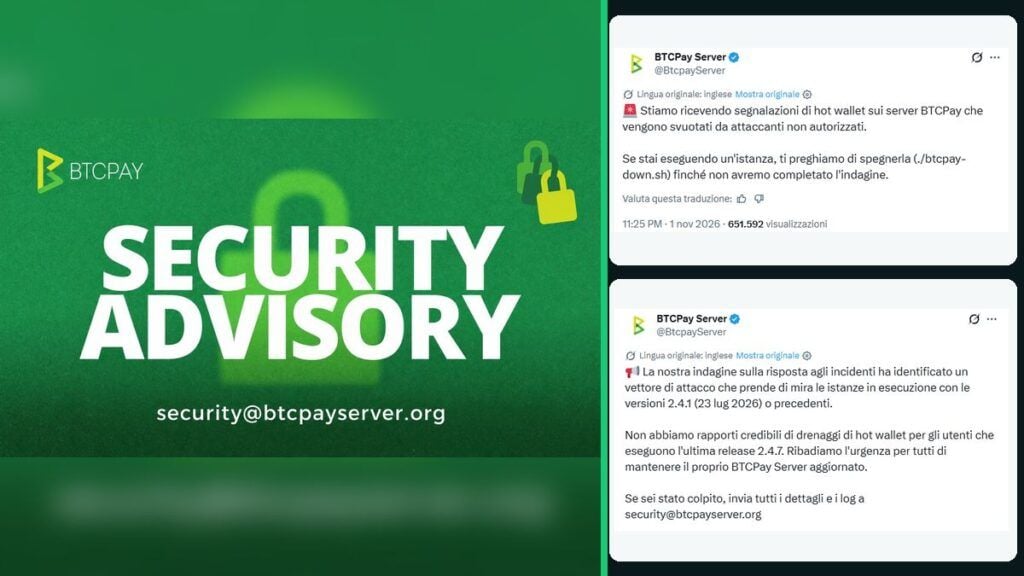
- BTCPay Server ha chiesto agli operatori di fermare temporaneamente le istanze dopo segnalazioni di prelievi non autorizzati dai wallet Bitcoin online.
- La successiva indagine ha individuato un vettore d’attacco contro le versioni 2.4.1 e precedenti, senza segnalazioni credibili di furti sulla versione 2.4.7.
- Gli aggressori avrebbero ottenuto privilegi amministrativi sulle installazioni compromesse; restano sconosciuti il numero delle vittime, l’importo sottratto e i dettagli tecnici dell’intrusione.
BTCPay Server, piattaforma open source utilizzata da commercianti e organizzazioni per accettare pagamenti in Bitcoin, ha lanciato un allarme di sicurezza dopo aver ricevuto segnalazioni di wallet online svuotati da attaccanti non autorizzati. Il progetto ha inizialmente chiesto agli operatori di arrestare le proprie installazioni, mentre il 2 novembre 2026 ha comunicato di avere individuato un vettore d’attacco che interessa le versioni 2.4.1 e precedenti. L’indagine non è ancora conclusa e non è stata pubblicata una ricostruzione tecnica completa del metodo utilizzato. Secondo il fondatore Nicolas Dorier, gli aggressori sono riusciti ad accedere come amministratori alle istanze coinvolte, ottenendo privilegi sufficienti a compromettere le operazioni sui wallet. La gravità dell’incidente deriva dall’architettura del servizio: quando le chiavi necessarie a firmare le transazioni sono conservate sul server collegato a Internet, un accesso amministrativo non autorizzato può esporre direttamente i fondi.
Cosa leggere
BTCPay Server chiede di fermare le installazioni dopo i furti
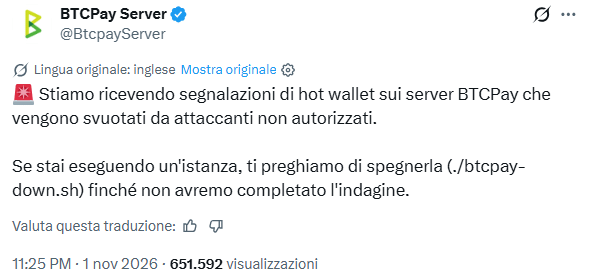
L’allarme è stato diffuso attraverso un messaggio ufficiale del progetto BTCPay Server pubblicato il 1° novembre 2026. Il team ha riferito di avere ricevuto segnalazioni di trasferimenti non autorizzati dai wallet online e ha invitato gli operatori a sospendere temporaneamente i servizi attraverso il comando ./btcpay-down.sh, in attesa dei risultati dell’indagine.
L’indicazione iniziale non era limitata a una specifica versione del software, perché gli sviluppatori non avevano ancora identificato il percorso tecnico utilizzato dagli aggressori. Nelle ore successive, la situazione è stata precisata: l’attività di risposta agli incidenti ha individuato un vettore d’attacco contro le installazioni 2.4.1 o precedenti, mentre per la versione più recente, la 2.4.7, il progetto ha dichiarato di non avere ricevuto segnalazioni credibili di wallet svuotati. Questa precisazione non costituisce una garanzia assoluta di sicurezza per qualsiasi configurazione aggiornata, ma permette di identificare con maggiore precisione le installazioni considerate vulnerabili. BTCPay continua a raccomandare aggiornamenti regolari e particolare cautela nella gestione dei wallet che conservano le chiavi private sul server.
L’accesso amministrativo espone le chiavi dei wallet online
Per comprendere il rischio bisogna distinguere il sistema di pagamento dal portafoglio utilizzato per conservare e trasferire Bitcoin. BTCPay Server consente ai commercianti di ricevere pagamenti senza affidare necessariamente la custodia delle criptovalute a un intermediario. Il software può funzionare con wallet che mantengono le chiavi private fuori dal server oppure con hot wallet, nei quali il materiale necessario a firmare le transazioni viene conservato direttamente nell’infrastruttura utilizzata per gestire il negozio. La documentazione ufficiale BTCPay Server avverte esplicitamente che questa seconda modalità comporta implicazioni di sicurezza. Il vantaggio operativo consiste nella possibilità di effettuare pagamenti e rimborsi senza ricorrere ogni volta a un dispositivo esterno di firma; la contropartita è l’esposizione dei fondi se qualcuno compromette il server o acquisisce credenziali sufficientemente privilegiate. Nel caso attuale, Dorier ha confermato che gli aggressori erano riusciti ad accedere alle installazioni come amministratori, ma non ha ancora spiegato in modo definitivo come siano state ottenute le autorizzazioni. Non è quindi corretto attribuire l’incidente a una specifica vulnerabilità di autenticazione non ancora documentata pubblicamente.
Leggi anche: Electrum, Bitcoin rubati attraverso false transazioni: il rischio nascosto nei wallet.
Le versioni 2.4.1 e precedenti sotto esame: cosa sappiamo della 2.4.7
L’aggiornamento diffuso il 2 novembre identifica le installazioni fino alla 2.4.1, rilasciata il 23 luglio, come bersaglio del vettore d’attacco individuato. Secondo le dichiarazioni degli sviluppatori, non risultano segnalazioni credibili di prelievi non autorizzati dalle installazioni che utilizzano la versione 2.4.7, distribuita il 29 ottobre. Le note di rilascio ufficiali su GitHub descrivono questa versione come un aggiornamento dedicato alla sicurezza, all’affidabilità e alla corretta gestione delle operazioni di pagamento, raccomandandone l’installazione soprattutto nei server condivisi da più commercianti. Le informazioni pubblicate non dimostrano però che l’aggiornamento corregga specificamente il vettore sfruttato nell’incidente di novembre, né consentono di escludere ulteriori problemi nelle configurazioni già compromesse. Un sistema sul quale un attaccante ha ottenuto privilegi amministrativi deve essere esaminato come un ambiente potenzialmente esposto anche oltre il singolo wallet. Aggiornare il software riduce l’esposizione alle vulnerabilità note, ma non cancella automaticamente eventuali accessi malevoli già acquisiti.
Il precedente di agosto riguarda LND e non prova la causa del nuovo incidente
L’allerta arriva a meno di tre mesi da un altro grave problema di sicurezza di BTCPay Server. Nell’agosto 2026, il progetto aveva confermato lo sfruttamento di una vulnerabilità che consentiva a un attaccante remoto di ottenere file di credenziali macaroon utilizzati da LND, software per la gestione dei nodi Lightning Network. La falla era stata corretta con la versione 2.4.2 e aveva permesso il furto di fondi da alcune installazioni. Nel bollettino ufficiale del 7 agosto gli sviluppatori avevano precisato che il problema riguardava le credenziali LND e che i normali wallet Bitcoin on-chain, compresi gli hot wallet, non erano coinvolti in quel particolare vettore. L’incidente di novembre presenta quindi caratteristiche differenti, perché le segnalazioni riguardano proprio i wallet online e l’accesso amministrativo alle istanze. Il fatto che entrambi gli episodi coinvolgano versioni precedenti alla 2.4.2 rappresenta una coincidenza tecnica rilevante per l’indagine, ma non costituisce una prova che sia stata sfruttata la medesima vulnerabilità. Anche il recente allarme sulle installazioni Core Lightning non aggiornate, già documentato nell’approfondimento dedicato ai nodi Lightning sotto attacco, riguarda un progetto e un percorso tecnico distinti.
Quali verifiche devono eseguire gli operatori italiani
Le organizzazioni italiane che utilizzano BTCPay Server per accettare pagamenti devono innanzitutto identificare la versione effettivamente installata e verificare se il servizio custodisce chiavi private utilizzabili direttamente dal server. Chi gestisce istanze esposte e potenzialmente vulnerabili deve seguire gli avvisi del progetto, mantenere isolate le installazioni sospette e preservare le informazioni necessarie all’analisi dell’incidente. Le verifiche devono comprendere accessi amministrativi, autenticazioni, log del server, transazioni in uscita e modifiche non autorizzate delle configurazioni. Se emergono indizi di compromissione, la sostituzione delle credenziali e la ricostruzione dell’ambiente da una base affidabile diventano più importanti di un semplice riavvio. La documentazione BTCPay raccomanda inoltre di limitare gli importi conservati nei wallet online e di mantenere il materiale di firma principale su dispositivi esterni o sistemi di custodia separati. Gli operatori colpiti possono trasmettere informazioni e registri tecnici al team di sicurezza attraverso l’indirizzo [email protected], indicato nelle comunicazioni del progetto. Non sono stati ancora comunicati il numero delle installazioni compromesse, l’ammontare complessivo dei Bitcoin sottratti o un elenco completo degli indicatori di compromissione. La priorità rimane quindi contenere l’esposizione, accertare l’integrità dei sistemi e applicare le indicazioni ufficiali più aggiornate prima di riprendere la normale operatività.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.