🛡️ Executive Summary
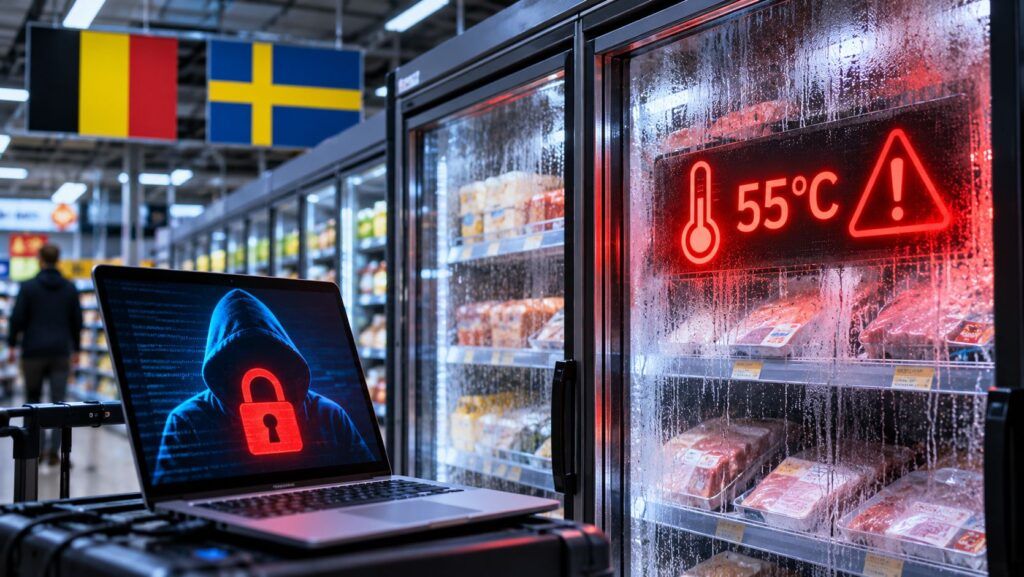
- Una nuova ondata di incidenti informatici interessa i sistemi di refrigerazione dei supermercati europei, coinvolgendo circa 40 negozi Delhaize in Belgio e diversi punti vendita ICA e Coop in Svezia.
- In alcune strutture svedesi sono state segnalate temperature di 50–55 gradi Celsius nei congelatori, con conseguente deterioramento degli alimenti e perdite economiche.
- Gli episodi ricordano gli attacchi francesi di ottobre, ma non esistono ancora prove pubbliche di un’origine comune né conferme sul vettore utilizzato.
I cyberattacchi contro i sistemi di refrigerazione dei supermercati europei tornano a provocare conseguenze materiali, questa volta in Belgio e Svezia, dove nella notte tra il 1° e il 2 novembre 2026 numerosi punti vendita hanno registrato anomalie nella gestione delle temperature di frigoriferi e congelatori. La catena Delhaize ha confermato problemi informatici agli impianti di refrigerazione di diversi supermercati belgi, mentre in Svezia gli operatori ICA e Coop hanno segnalato malfunzionamenti che hanno reso inutilizzabili intere scorte alimentari. Le testimonianze raccolte sul territorio descrivono congelatori arrivati a 50–55 gradi Celsius, condizioni incompatibili con la conservazione dei prodotti. Gli episodi seguono il sabotaggio dei sistemi frigoriferi francesi di ottobre e riportano l’attenzione sulla sicurezza delle infrastrutture OT, Operational Technology, attraverso le quali un comando digitale può alterare direttamente il funzionamento di un impianto fisico.
Cosa leggere
Belgio, circa 40 supermercati Delhaize coinvolti nei problemi di refrigerazione
La situazione belga riguarda principalmente Delhaize, società appartenente al gruppo olandese Ahold Delhaize, che ha confermato un incidente informatico nei sistemi di refrigerazione di numerosi punti vendita. Le informazioni raccolte dall’agenzia Belga e dalla stampa locale indicano circa 40 supermercati coinvolti, con ulteriori segnalazioni relative ad alcune strutture Carrefour e Spar. Le anomalie sarebbero emerse durante le ore notturne, quando gli impianti hanno iniziato a registrare temperature incompatibili con il normale funzionamento della catena del freddo, costringendo il personale a intervenire per mettere in sicurezza la merce e limitare le perdite. La società ha riconosciuto il problema e avviato le attività necessarie al ripristino, ma non ha ancora pubblicato una ricostruzione tecnica dell’incidente, né identificato ufficialmente il punto di accesso utilizzato dagli eventuali aggressori. Alcune ricostruzioni della stampa locale hanno riportato temperature particolarmente elevate, ma i valori più estremi non risultano confermati direttamente dall’azienda e richiedono quindi prudenza. Il dato sostanziale riguarda l’interruzione di una funzione industriale essenziale per la grande distribuzione: il sistema incaricato di conservare gli alimenti ha smesso di garantire le condizioni operative previste, trasformando un incidente digitale in un problema economico e potenzialmente sanitario.
Il coinvolgimento di Delhaize richiede inoltre una distinzione rispetto all’attacco informatico subito da Ahold Delhaize nel mese di ottobre, quando il gruppo aveva dovuto interrompere diversi servizi online e attività di commercio elettronico in Europa e negli Stati Uniti. Non esistono prove pubbliche che colleghino i due episodi, né elementi sufficienti per sostenere che la compromissione dei sistemi di refrigerazione derivi dal precedente incidente. Le due vicende interessano infrastrutture e funzioni differenti, ma mostrano quanto un grande gruppo della distribuzione dipenda contemporaneamente da reti informatiche amministrative, piattaforme commerciali e sistemi industriali che regolano il funzionamento degli impianti.
Leggi anche: Francia, hacker sabotano i frigo: cibo buttato e incendi nei supermercati.
Svezia, supermercati ICA e Coop costretti a eliminare alimenti dopo temperature anomale
Le testimonianze più dettagliate arrivano dalla Svezia, dove la televisione pubblica SVT ha documentato gli incidenti nei supermercati ICA di Böda e Mörlunda, raccogliendo le dichiarazioni dei responsabili delle attività. Nel punto vendita ICA di Böda, sull’isola di Öland, il direttore Mats Olsson ha riferito di avere trovato acqua sul pavimento e di avere rilevato una temperatura di 55 gradi Celsius in un congelatore, con conseguenze immediate sui prodotti conservati. Il negozio ha comunicato ai clienti di essere rimasto aperto, ma di non poter temporaneamente vendere alimenti freschi e surgelati. Un episodio analogo è stato segnalato a Sjöbo, nella regione della Scania, dove un supermercato ICA ha attribuito a un presunto attacco informatico l’innalzamento delle temperature fino a 50 gradi. Anche in questo caso il personale è stato impegnato nella rimozione delle merci deteriorate e nelle attività necessarie per riportare gli impianti in condizioni operative. Le temperature sono quelle riportate dai responsabili dei negozi e non costituiscono, da sole, una certificazione forense della modalità d’attacco.
Le anomalie hanno interessato anche Coop Sverige, che ha segnalato problemi in sei punti vendita nelle regioni di Gästrikland e Hälsingland. Secondo le dichiarazioni raccolte da SVT, alcuni congelatori avrebbero iniziato a emettere fumo, mentre diversi impianti frigoriferi risultavano completamente o parzialmente inutilizzabili. Il responsabile stampa Carlos Cancino ha confermato le criticità operative senza attribuirle definitivamente a una specifica intrusione. La differenza tra un malfunzionamento accertato e una compromissione informatica dimostrata rimane fondamentale: i danni agli alimenti e le interruzioni operative sono documentati, mentre l’identificazione del vettore tecnico e degli eventuali responsabili richiede ulteriori accertamenti. È comunque significativo che episodi con caratteristiche simili siano stati segnalati quasi contemporaneamente in più punti vendita, perché la centralizzazione dei sistemi di supervisione e manutenzione può amplificare le conseguenze di un singolo problema tecnico o di sicurezza.
Dai sistemi di sbrinamento ai controllori OT: come un comando digitale può compromettere la catena del freddo
Il problema riguarda l’architettura dei sistemi di refrigerazione commerciale, nei quali controllori industriali, sensori e piattaforme di supervisione regolano temperatura, compressori, evaporatori e cicli di sbrinamento. Le apparecchiature possono essere collegate a reti aziendali e sistemi di manutenzione remota, consentendo ai tecnici di modificare parametri, consultare allarmi e intervenire senza raggiungere fisicamente il punto vendita. Questa capacità rende più efficiente la gestione degli impianti, ma introduce una superficie d’attacco che deve essere protetta con criteri differenti rispetto a quelli utilizzati per computer e applicazioni amministrative. Un ciclo di sbrinamento, per esempio, è una funzione ordinaria necessaria per rimuovere il ghiaccio dagli evaporatori; se viene attivato impropriamente o mantenuto oltre i tempi previsti, può impedire al congelatore di conservare correttamente gli alimenti. La manipolazione di un parametro operativo può quindi generare danni economici senza richiedere il furto di dati o il blocco dell’intera rete aziendale.
Nel precedente caso francese, le ricostruzioni investigative avevano indicato la possibile manipolazione dei cicli di sbrinamento, ma per gli incidenti del 2 novembre in Belgio e Svezia non risultano ancora confermati pubblicamente né il comando alterato né il metodo utilizzato per raggiungere i controllori. Non è quindi possibile attribuire gli episodi a una determinata vulnerabilità, a un accesso remoto abusivo, a credenziali sottratte o a un produttore specifico di sistemi frigoriferi. L’elemento tecnico certo è la dipendenza della conservazione degli alimenti da apparecchiature programmabili, la cui integrità determina il funzionamento di un processo fisico. La distinzione è descritta nell’approfondimento sulla sicurezza industriale ICS/OT, SCADA e PLC: mentre un’intrusione nei sistemi informativi tradizionali può compromettere documenti, credenziali o disponibilità dei servizi digitali, un incidente OT può modificare direttamente il comportamento di sensori, attuatori e macchinari, incidendo sulla continuità produttiva e sulla sicurezza degli ambienti.
Dalla Francia al Belgio e alla Svezia: gli attacchi mostrano un rischio europeo, ma manca una prova di coordinamento
La nuova ondata arriva a poche settimane dagli incidenti dell’11 e 12 ottobre 2026 in Francia, quando tra 150 e 200 supermercati Intermarché e quasi 100 punti vendita Coopérative U avevano subito anomalie agli impianti frigoriferi, con prodotti freschi e surgelati da eliminare e ulteriori conseguenze materiali oggetto di indagine. La procura di Parigi aveva avviato accertamenti sulla compromissione dei sistemi connessi, affidando le verifiche alle strutture specializzate nel contrasto alla criminalità informatica. Le somiglianze con i casi emersi in Belgio e Svezia riguardano l’alterazione delle temperature, la perdita del controllo operativo e l’impossibilità di commercializzare parte delle merci. Questi elementi non dimostrano però l’esistenza di una campagna coordinata, perché episodi apparentemente analoghi possono dipendere da tecniche differenti, infrastrutture condivise, configurazioni vulnerabili o problemi indipendenti. Soltanto l’analisi dei log, degli accessi remoti, delle modifiche ai parametri e degli indicatori di compromissione permetterà di stabilire eventuali collegamenti.
Il problema è più ampio della singola catena commerciale e riguarda la progressiva esposizione digitale degli impianti utilizzati negli edifici e nella distribuzione alimentare. Una ricerca di Armis Labs aveva già evidenziato la diffusione di protocolli di comunicazione insicuri nelle infrastrutture di automazione, come ricostruito nell’analisi sui sistemi di controllo degli edifici e sulle vulnerabilità OT. I dati di quella ricerca non dimostrano che le vulnerabilità descritte siano state sfruttate nei supermercati coinvolti, ma aiutano a comprendere il rischio strutturale: impianti industriali progettati per garantire continuità e disponibilità vengono sempre più spesso collegati a servizi digitali che richiedono autenticazione, segmentazione e controllo degli accessi. Quando queste protezioni risultano insufficienti, un incidente informatico può propagarsi dal sistema di gestione al processo fisico.
Continua con:
Samsung manda in tilt i frigoriferi con un firmware: il rischio IoT diventa fisico
La sicurezza dei supermercati diventa una questione industriale e alimentare
Gli incidenti di Belgio e Svezia mostrano perché la sicurezza della catena del freddo non possa essere affidata esclusivamente alle tradizionali misure di cybersecurity aziendale. Per un supermercato, la compromissione di un frigorifero connesso può significare perdita immediata delle scorte, costi di smaltimento, interruzione delle vendite e necessità di verificare le condizioni igienico-sanitarie prima del ripristino. I sistemi OT richiedono quindi controlli specifici: segmentazione tra rete amministrativa e rete industriale, protezione degli accessi utilizzati dai manutentori esterni, inventario aggiornato dei controllori, tracciamento delle modifiche ai parametri e meccanismi di allarme capaci di funzionare anche quando la piattaforma centrale presenta anomalie. È altrettanto importante garantire modalità di gestione locale degli impianti, in modo che un problema di connettività o una compromissione del sistema di supervisione non impediscano automaticamente la conservazione degli alimenti. La resilienza non consiste soltanto nel respingere gli attacchi, ma nella capacità di mantenere sicuro il processo fisico quando una componente digitale smette di essere affidabile.
Il nuovo elemento del 2 novembre 2026 è l’estensione geografica di una tipologia di incidente che, dopo il caso francese, interessa nuovamente la grande distribuzione europea con conseguenze documentate sulle merci e sull’operatività dei punti vendita. Rimangono da accertare l’origine tecnica delle anomalie, l’eventuale esistenza di infrastrutture comuni e la responsabilità degli attacchi denunciati. Nessuna di queste incognite modifica il problema industriale già emerso: un congelatore connesso non è più soltanto un elettrodomestico professionale, ma un dispositivo controllato dal software il cui malfunzionamento può compromettere una funzione essenziale dell’economia alimentare. Proteggere questa infrastruttura significa difendere contemporaneamente la continuità commerciale, il patrimonio delle imprese e la sicurezza dei prodotti destinati ai consumatori.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.