🛡️ Executive Summary
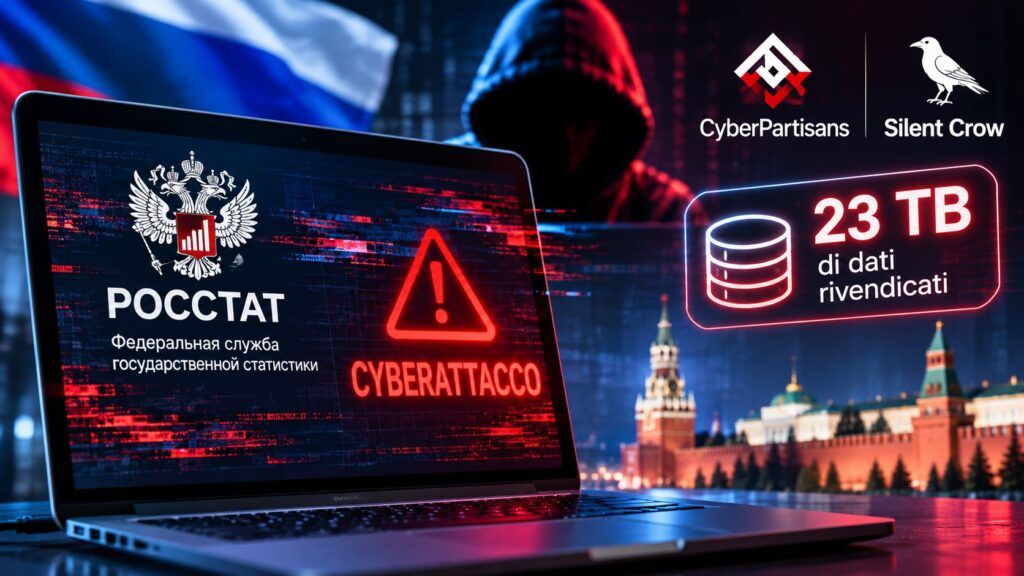
- Rosstat ha confermato cyberattacchi coordinati contro le proprie risorse informatiche a partire dal 29 ottobre 2026.
- Belarusian CyberPartisans e Silent Crow rivendicano il furto di 23 TB di dati, compresi presunti documenti sulle perdite russe in Ucraina.
- L’agenzia russa nega l’esfiltrazione di informazioni protette: autenticità e contenuto dei dati rivendicati non sono verificati indipendentemente.
Rosstat, il servizio federale russo di statistica, ha confermato di essere stato bersaglio di una serie di cyberattacchi coordinati contro le proprie infrastrutture informatiche. L’offensiva, iniziata il 29 ottobre 2026, è stata rivendicata dai collettivi Belarusian CyberPartisans e Silent Crow, che sostengono di aver sottratto circa 23 terabyte di informazioni, comprese presunte statistiche riservate sulle perdite militari russe nella guerra contro l’Ucraina. La vicenda interessa direttamente la guerra cibernetica perché prende di mira un organismo civile che raccoglie dati demografici, economici e amministrativi fondamentali per il funzionamento dello Stato. Esiste però una distinzione decisiva: Rosstat ha riconosciuto gli attacchi, ma ha negato la fuga di dati, mentre le dimensioni e il contenuto del materiale rivendicato non risultano autenticati da verifiche indipendenti.
Cosa leggere
Rosstat conferma attacchi coordinati contro i sistemi informatici
La conferma più importante proviene direttamente dall’agenzia russa. In una dichiarazione rilasciata dall’ufficio stampa di Rosstat a RBC il 1° novembre, il servizio federale ha riconosciuto che le proprie risorse informatiche erano state sottoposte a un’operazione coordinata iniziata il 29 ottobre. L’organizzazione ha descritto attacchi preparati e condotti su più direttrici tecnologiche, attribuendo agli aggressori la partecipazione di specialisti con competenze differenti e una distribuzione geografica ampia delle origini dell’attività ostile. Nella stessa comunicazione, Rosstat ha spiegato che il personale incaricato della sicurezza stava analizzando gli eventi per identificare vettori di attacco e possibili origini della minaccia, rafforzando parallelamente monitoraggio, controlli degli accessi e verifiche delle vulnerabilità.
L’ammissione ha particolare rilevanza perché distingue la compromissione della disponibilità dei servizi dalla presunta acquisizione di informazioni. Il sito dell’agenzia risultava non accessibile al momento delle prime ricostruzioni, mentre sono state segnalate alterazioni delle pagine principali e di alcuni portali regionali. La presenza di messaggi riconducibili ai gruppi responsabili della rivendicazione costituisce un indicatore dell’interferenza ostile con i servizi pubblici, ma non dimostra automaticamente che gli attaccanti abbiano ottenuto accesso completo ai database interni. Rosstat sostiene infatti che i sistemi di protezione abbiano consentito di intervenire e che non siano state rilevate fughe di database o informazioni tutelate dalla legge. È una posizione ufficiale dell’ente coinvolto, non una verifica forense indipendente resa pubblica.
CyberPartisans e Silent Crow rivendicano 23 terabyte di informazioni
La seconda parte della vicenda riguarda le affermazioni dei gruppi offensivi. Belarusian CyberPartisans e Silent Crow sostengono di aver sottratto un archivio di circa 23 TB contenente informazioni statistiche, documenti amministrativi e presunti dati riservati sulle perdite russe nella guerra in Ucraina. Le rivendicazioni, riprese nella ricostruzione giornalistica sull’attacco a Rosstat, fanno riferimento anche a materiali classificati per uso interno dell’amministrazione. Gli attaccanti hanno descritto un’operazione distruttiva contro componenti dell’infrastruttura informatica, sostenendo di aver colpito server, ambienti di virtualizzazione, sistemi di gestione documentale e postazioni amministrative.
Queste dichiarazioni richiedono estrema cautela. Ventitré terabyte rivendicati non equivalgono a ventitré terabyte effettivamente esfiltrati e verificati. Per stabilire la portata reale dell’incidente sarebbero necessari inventari dei file, evidenze tecniche attendibili, informazioni sulla provenienza dei dati e conferme indipendenti. Lo stesso principio vale per le affermazioni relative alla distruzione dell’infrastruttura: un sito non raggiungibile e una rivendicazione di sabotaggio non dimostrano da soli la cancellazione irreversibile di database e sistemi di produzione. La distinzione diventa ancora più importante quando i dati sarebbero utilizzati per ricostruire informazioni militari sensibili, perché materiali incompleti, manipolati oppure privi di contesto potrebbero generare interpretazioni fuorvianti.
Le statistiche sui morti in Ucraina diventano un obiettivo informativo
La scelta di colpire Rosstat ha una dimensione strategica precisa. L’agenzia raccoglie informazioni sulla popolazione, sui fenomeni demografici e sull’economia russa, rendendola un potenziale punto di accesso a dati che potrebbero contribuire a ricostruire l’impatto sociale della guerra. Le statistiche sulle cause di morte e sulle variazioni demografiche possono assumere particolare importanza quando le informazioni militari ufficiali risultano incomplete o vengono pubblicate con criteri differenti. Secondo le ricostruzioni disponibili, Rosstat ha interrotto nel 2024 la pubblicazione delle statistiche annuali sulle cause di morte, riducendo la possibilità di utilizzare alcuni indicatori pubblici per analizzare gli effetti del conflitto.
I gruppi responsabili della rivendicazione hanno diffuso riferimenti a presunti documenti che consentirebbero di stimare le perdite russe. Sono circolate anche rappresentazioni grafiche che attribuiscono alle forze armate numeri mensili molto elevati di caduti. Questi valori non possono essere presentati come statistiche ufficiali o come risultati accertati, perché la disponibilità delle immagini non ne dimostra l’autenticità, la provenienza o la metodologia utilizzata per costruirle. Anche qualora venissero verificati documenti effettivamente provenienti da Rosstat, sarebbe necessario distinguere morti militari, decessi registrati in categorie amministrative differenti e periodi di riferimento, evitando di trasformare un dataset parziale in un bilancio definitivo della guerra.
È proprio questo il valore informativo potenziale dell’operazione: ottenere documenti che potrebbero permettere analisi indipendenti su un tema politicamente sensibile. Ma il valore potenziale non deve essere confuso con il risultato dimostrato. Senza dati autenticati, rimane documentata l’offensiva informatica, mentre il presunto patrimonio informativo sottratto continua a costituire una rivendicazione.
Il precedente Aeroflot collega i gruppi alla guerra contro le infrastrutture russe
L’operazione rivendicata contro Rosstat presenta continuità con altre azioni attribuite ai medesimi collettivi. Nel luglio 2025 Silent Crow e Belarusian CyberPartisans avevano rivendicato un attacco contro Aeroflot, la compagnia aerea russa, accompagnato da interruzioni operative e cancellazioni dei voli. L’episodio aveva mostrato la capacità delle operazioni cyber di produrre conseguenze immediatamente visibili su trasporti e servizi essenziali. Il precedente attacco alle infrastrutture informatiche di Aeroflot aiuta a comprendere il contesto operativo, senza dimostrare automaticamente che le tecniche utilizzate nei due incidenti coincidano.
La differenza tra i due bersagli è rilevante. Nel caso di una compagnia aerea l’obiettivo può comprendere l’interruzione di operazioni commerciali, logistica e servizi ai passeggeri; nel caso di un’agenzia statistica statale, il valore dei dati può essere importante quanto la disponibilità dei sistemi. Un’interruzione delle piattaforme amministrative produce effetti sui servizi, mentre l’eventuale accesso a informazioni riservate potrebbe essere utilizzato per intelligence, pressione politica e operazioni informative. Questa doppia dimensione rende gli organismi civili che raccolgono grandi quantità di dati obiettivi sensibili nella competizione cibernetica tra Stati e soggetti politicamente motivati.
Non risultano tuttavia pubblicate informazioni tecniche sufficienti per attribuire con certezza un vettore iniziale specifico all’attacco contro Rosstat. Sarebbe quindi scorretto associare automaticamente l’operazione a una vulnerabilità zero-day, a credenziali sottratte, a tecniche di phishing o a una particolare famiglia di malware. Analogamente, le rivendicazioni non costituiscono una prova definitiva dell’identità delle persone che hanno eseguito ogni fase dell’intrusione.
Il bersaglio civile mostra come la guerra cibernetica colpisca anche i dati dello Stato
L’attacco a Rosstat evidenzia il ruolo delle infrastrutture amministrative nella guerra cibernetica contemporanea. La disponibilità, la riservatezza e l’integrità dei dati statistici rappresentano tre obiettivi distinti, ciascuno dei quali può produrre conseguenze differenti. Rendere inaccessibile un portale pubblico può ostacolare cittadini e amministrazioni; sottrarre documenti riservati può generare vantaggi informativi; alterare dati ufficiali può invece compromettere analisi economiche e decisioni pubbliche. Nel caso specifico non esistono elementi sufficienti per concludere che tutti questi effetti si siano verificati, ma la natura del bersaglio permette di comprendere perché un’agenzia statistica possa diventare interessante per gruppi attivi nel contesto del conflitto.
Per le amministrazioni pubbliche europee, comprese quelle italiane, l’episodio rappresenta un caso da osservare sul piano della protezione dei sistemi e della gestione delle comunicazioni durante un incidente. Le informazioni raccolte da enti statistici e amministrazioni pubbliche possono essere particolarmente sensibili anche quando non appartengono direttamente a organizzazioni militari. Servono quindi controlli sugli accessi privilegiati, separazione degli ambienti, copie di sicurezza affidabili e capacità di verificare la provenienza dei dati eventualmente diffusi dopo un attacco.
La questione centrale rimane la qualificazione delle prove. L’attacco contro Rosstat è stato riconosciuto dall’ente bersaglio, mentre il furto di 23 TB e la presunta disponibilità di statistiche sulle perdite militari restano oggetto di rivendicazione e contestazione. Questa differenza non riduce la rilevanza giornalistica dell’incidente, ma impedisce di trasformare la propaganda operativa degli attaccanti in una ricostruzione forense definitiva. Il caso dimostra quanto la guerra cibernetica venga combattuta non soltanto contro reti e server, ma anche attraverso il controllo, la sottrazione e la credibilità delle informazioni su cui uno Stato costruisce la propria rappresentazione della realtà.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.