🛡️ Executive Summary
- Nuova ondata internazionale: Apple ha inviato notifiche di minaccia a utenti di 99 Paesi tra il 29 e il 30 ottobre 2026, dopo gli avvisi distribuiti in 110 Paesi ad agosto.
- Politici e giornalisti nel mirino: il governo tedesco conferma segnalazioni a membri del Bundestag, mentre giornalisti in Turchia e Libano hanno reso pubblici i propri avvisi. Non sono identificati né gli autori né lo spyware utilizzato.
- Italia senza conferme: non è disponibile l’elenco dei Paesi coinvolti. Una notifica Apple segnala un attacco mirato altamente probabile, ma non dimostra automaticamente che il dispositivo sia stato compromesso.
Apple ha avvisato utenti in 99 Paesi di nuovi attacchi con spyware mercenario, aprendo un’altra fase dell’allarme internazionale sulla sorveglianza digitale di giornalisti, rappresentanti istituzionali e persone esposte. Le notifiche, ricevute a partire dal 29 ottobre 2026, hanno raggiunto anche membri del Parlamento e del governo tedesco, mentre due giornalisti attivi in Turchia e Libano hanno denunciato pubblicamente di essere stati nuovamente presi di mira. La portata geografica emerge dal testo degli avvisi Apple, ma non sono noti il numero dei destinatari, le vulnerabilità utilizzate o i responsabili delle operazioni. Per l’Italia, già attraversata dal dibattito sul caso Paragon Graphite, la questione riguarda soprattutto la tutela delle fonti giornalistiche e la capacità delle istituzioni di distinguere un sospetto tecnico da una compromissione effettivamente dimostrata.
Cosa leggere
Apple invia nuovi avvisi in 99 Paesi dopo l’allarme di agosto
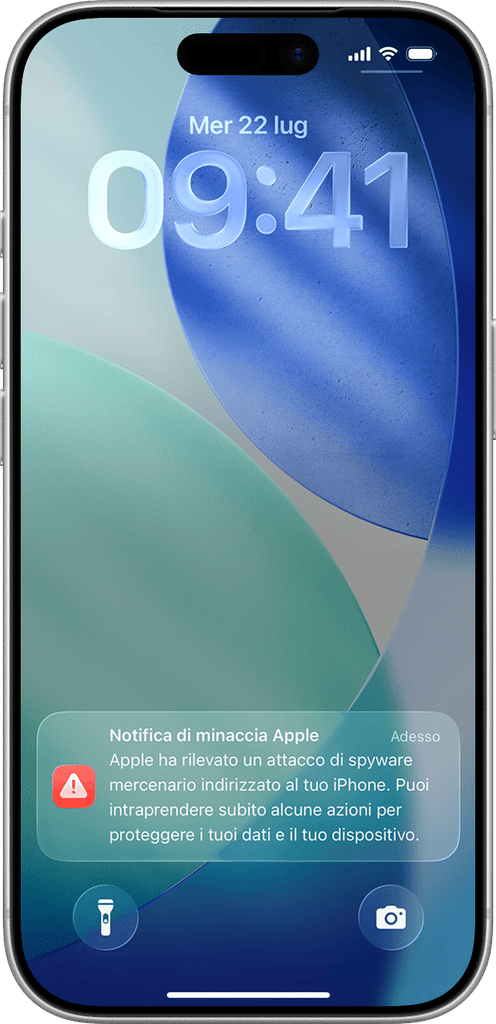
La nuova campagna di notifiche è emersa il 30 ottobre 2026, quando il ricercatore Costin Raiu ha condiviso il testo di un avviso Apple indirizzato a una persona individuata come possibile bersaglio di spyware mercenario. Il messaggio indica che la nuova distribuzione riguarda utenti di 99 Paesi e precisa che, dall’avvio del programma nel 2021, le notifiche hanno raggiunto persone in oltre 150 Paesi complessivi. Il numero è stato successivamente riportato da CyberScoop e verificato attraverso testimonianze raccolte da Recorded Future News. Apple non ha pubblicato un comunicato specifico sull’operazione, ma il testo delle segnalazioni è coerente con la propria documentazione ufficiale sulle notifiche di minaccia, che descrive un sistema di rilevamento basato sulle indagini interne di intelligence. Il dato deve essere interpretato correttamente: 99 Paesi non significano 99 Stati responsabili, né 99 infezioni accertate, ma indicano la distribuzione geografica dei destinatari di una nuova serie di allarmi.
La precedente ondata era stata documentata il 13 agosto 2026, quando Apple aveva avvisato utenti in 110 Paesi di attività sospette riconducibili a spyware sofisticati. Il confronto non consente di dedurre che gli attacchi siano diminuiti, perché mancano informazioni sul numero delle persone coinvolte, sulla durata delle campagne e sulle eventuali sovrapposizioni fra i destinatari. Ogni notifica rappresenta un segnale individuale di possibile targeting, non una statistica sulle infezioni riuscite.
La Germania conferma avvisi a deputati e membri del governo
Il caso più rilevante sul piano istituzionale arriva dalla Germania. Il ministro federale per il Digitale, Karsten Wildberger, ha confermato il 1° novembre, durante la trasmissione Bericht aus Berlin dell’emittente pubblica ARD, che alcuni membri del Bundestag e del governo hanno ricevuto notifiche Apple relative a possibili attacchi spyware. Secondo le informazioni raccolte dall’ARD attraverso la comunicazione dell’Ufficio federale per la sicurezza informatica, gli avvisi hanno iniziato a comparire sui dispositivi il 29 ottobre. Il Bundesamt für Sicherheit in der Informationstechnik (BSI) ha contattato direttamente le persone interessate, raccomandando di considerare prudenzialmente gli iPhone come potenzialmente compromessi. Questa indicazione non rappresenta una conferma forense dell’infezione. Il BSI distingue il rilevamento di un attacco dalla dimostrazione che l’aggressore abbia ottenuto accesso al dispositivo, ma considera il livello di rischio sufficiente per giustificare precauzioni immediate. Wildberger non ha comunicato i nomi dei destinatari né il numero degli esponenti politici coinvolti. Non sono stati identificati il software impiegato, il suo produttore o l’organizzazione responsabile. L’episodio evidenzia comunque una vulnerabilità strategica: i telefoni personali e professionali dei rappresentanti istituzionali concentrano comunicazioni, contatti e informazioni che possono diventare obiettivi di intelligence, anche quando il contenuto delle conversazioni è protetto da crittografia.
Giornalisti in Turchia e Libano ricevono nuovi allarmi Apple
Fra i destinatari che hanno reso pubblica la notifica figura Ragıp Soylu, responsabile della copertura giornalistica della Turchia per Middle East Eye. Soylu ha dichiarato di aver ricevuto il terzo avviso Apple nel corso del 2026, associando la ripetizione degli episodi alla propria attività professionale. Anche Radwan Mortada, giornalista investigativo e documentarista libanese, ha confermato un nuovo allarme. Mortada aveva già riferito precedenti tentativi di sorveglianza attraverso Pegasus nel 2017 e nel 2021. La Commissione nazionale per i diritti umani del Libano ha pubblicato il 1° novembre una valutazione preliminare del suo caso, richiedendo misure di protezione e un’indagine indipendente. Mortada ha collegato temporalmente la notifica alla pubblicazione di un proprio documentario sulle esplosioni dei cercapersone avvenute in Libano nel 2024, senza però presentare prove che dimostrino un rapporto causale fra il lavoro giornalistico e il nuovo tentativo di intrusione. La Commissione libanese precisa infatti di non aver condotto un esame forense del telefono e di non poter identificare gli autori dell’operazione. La tutela delle fonti diventa il problema centrale quando un giornalista è individuato come bersaglio: l’eventuale compromissione di uno smartphone può esporre non soltanto il professionista, ma anche persone che hanno fornito informazioni riservate, contatti e documentazione.
Gli attacchi zero-click e il mercato degli spyware commerciali
Apple descrive gli attacchi con spyware mercenario come operazioni eccezionalmente costose, spesso associate a interessi statali e condotte contro un numero limitato di persone selezionate. In alcuni casi, questi strumenti possono utilizzare vulnerabilità zero-click, che non richiedono alla vittima di aprire allegati o selezionare collegamenti malevoli. Una compromissione riuscita può consentire l’accesso a messaggi, contatti, posizione geografica e contenuti disponibili sul dispositivo, oltre all’attivazione di microfono e fotocamera. Ciò non significa che ogni notifica ricevuta a ottobre corrisponda a un attacco zero-click: Apple non ha divulgato la catena tecnica utilizzata nella nuova campagna. La distinzione è particolarmente importante alla luce delle precedenti indagini su Pegasus e l’infezione confermata dell’iPhone del rettore dell’Università di Belgrado. In quel caso, l’analisi forense del Citizen Lab aveva permesso di identificare il software e documentare la compromissione. Altri studi hanno mostrato come l’infrastruttura pubblicitaria possa trasformarsi in un vettore d’attacco, come nella ricerca su AdFection e la distribuzione di spyware tramite annunci mirati. Sono precedenti che dimostrano l’evoluzione delle tecniche di sorveglianza, non prove che gli stessi strumenti siano stati utilizzati contro i destinatari degli avvisi di ottobre.
Leggi anche: Apple avvisa utenti in 110 Paesi per nuovi attacchi con spyware mercenario
Italia, il precedente Paragon e la responsabilità nella tutela delle fonti
Al momento non esiste un elenco pubblico dei 99 Paesi coinvolti nella nuova ondata e non sono state confermate notifiche riferibili specificamente a destinatari italiani. Sarebbe quindi scorretto affermare che giornalisti o funzionari del nostro Paese abbiano ricevuto gli stessi avvisi. Il precedente italiano sullo spyware Paragon Graphite rende comunque rilevante la questione della responsabilità istituzionale. Le indagini sul mercato della sorveglianza commerciale hanno mostrato che il problema non si esaurisce nell’individuazione di una vulnerabilità: occorre stabilire chi abbia commissionato un’operazione, con quali autorizzazioni, contro quali soggetti e attraverso quali strumenti di controllo. La distinzione fra elementi tecnici e attribuzione politica è già emersa nelle analisi sul rapporto del Citizen Lab e sulle responsabilità ancora da chiarire nel caso Paragon. Una prova di infezione non identifica automaticamente il committente, così come una notifica di targeting non dimostra che l’intrusione abbia avuto successo. Per il giornalismo indipendente questo significa che la protezione digitale deve essere accompagnata da procedure di conservazione delle prove, assistenza specialistica e garanzie effettive per chi custodisce informazioni riservate. Il rischio non riguarda soltanto il diritto individuale alla privacy, ma anche la possibilità di svolgere attività giornalistica senza esporre le proprie fonti alla sorveglianza occulta.
Come riconoscere una notifica Apple autentica e proteggere l’iPhone
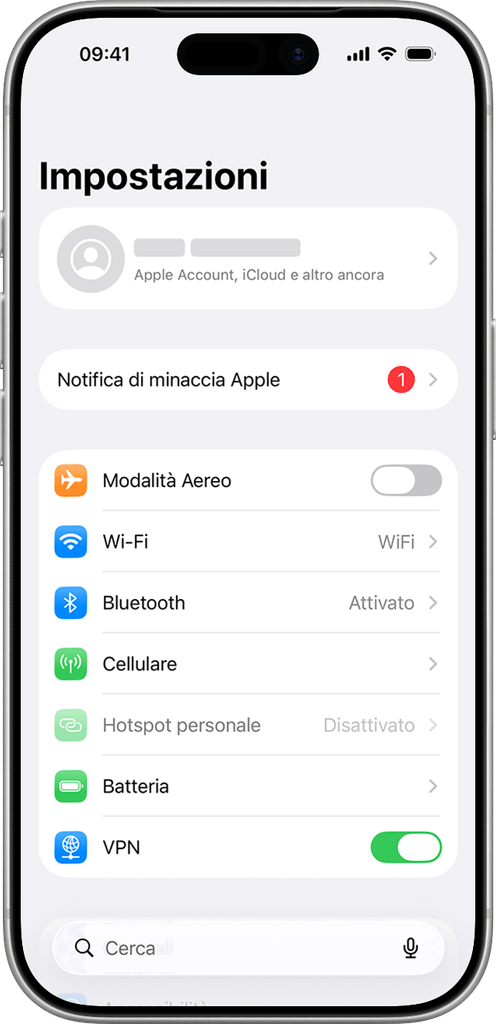
Apple ha aggiornato nel 2026 le modalità di comunicazione delle proprie Threat Notifications. Gli avvisi possono comparire sulla schermata di blocco dell’iPhone, nelle Impostazioni e attraverso un messaggio inviato all’indirizzo associato all’Apple Account. Per verificarne l’autenticità, il metodo più sicuro consiste nell’aprire autonomamente account.apple.com e controllare l’eventuale banner nella parte superiore della pagina. Apple specifica che non chiede mai di aprire allegati, installare profili, fornire password o comunicare codici di verifica attraverso queste notifiche. La presenza di richieste simili deve quindi far sospettare un tentativo di phishing. Chi riceve un avviso autentico dovrebbe aggiornare il dispositivo, valutare l’attivazione della Modalità di isolamento e richiedere assistenza specializzata. La funzione limita alcune tecnologie web, gli allegati e altre caratteristiche potenzialmente utilizzabili per un’intrusione, riducendo la superficie d’attacco. Per giornalisti, attivisti e organizzazioni della società civile è disponibile anche la Helpline per la sicurezza digitale di Access Now. L’organizzazione raccomanda di non cancellare immediatamente il telefono, perché un ripristino può compromettere la conservazione degli elementi necessari all’analisi forense.
Continua con:
Pegasus infetta l’iPhone del rettore di Belgrado: zero-click confermato
AdFection, lo spyware arriva dalla pubblicità: Google e IAB avevano approvato Discover-Tech
Novantanove Paesi avvisati, ma nessuna attribuzione pubblica
La nuova ondata di notifiche conferma che lo spyware mercenario rimane uno strumento operativo di sorveglianza internazionale, anche dopo anni di indagini, denunce e interventi tecnologici. Apple dispone di informazioni sufficienti per avvisare singoli utenti, mentre governi come quello tedesco adottano precauzioni immediate senza poter ancora identificare pubblicamente gli aggressori. Per il pubblico italiano, la conclusione è duplice: non esistono elementi per dichiarare coinvolto il nostro Paese nell’operazione di ottobre, ma i precedenti dimostrano che la minaccia contro giornalisti e soggetti istituzionali non può essere trattata come un problema esclusivamente straniero. La differenza fra un allarme e una prova, fra una vulnerabilità e un’infezione, fra l’identificazione di uno spyware e l’attribuzione a un governo resta il requisito indispensabile per informare correttamente senza trasformare un’indagine tecnica in un’accusa non dimostrata.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.