🛡️ Executive Summary
- Microsoft Edge 156: il browser disabilita automaticamente le notifiche dei siti che hanno indirizzato gli utenti verso truffe riconosciute da Scareware blocker o Microsoft Defender SmartScreen.
- Rilevamento intelligente: le segnalazioni raccolte da Scareware blocker hanno permesso a Microsoft di individuare un collegamento ricorrente tra notifiche web e false allerte di sicurezza.
- Block and report: gli utenti possono segnalare richieste ingannevoli di autorizzazione alle notifiche, contribuendo a identificare i siti fraudolenti prima che inizino a inviare messaggi.
Microsoft Edge 156 introduce una nuova protezione contro le notifiche fraudolente utilizzate per distribuire falsi avvisi antivirus, allarmi di sicurezza e truffe di assistenza tecnica. La funzionalità, illustrata da Microsoft il 2 novembre 2026, nasce dall’analisi delle segnalazioni raccolte attraverso Scareware blocker, il sistema di rilevamento delle frodi che utilizza modelli di intelligenza artificiale eseguiti direttamente sul dispositivo. Gli sviluppatori hanno individuato un comportamento ricorrente: numerose pagine fraudolente vengono raggiunte attraverso notifiche autorizzate in precedenza dagli stessi utenti, spesso ingannati da richieste che simulano verifiche CAPTCHA. Con Edge 156 il browser non si limita più a riconoscere la pagina pericolosa, ma revoca automaticamente il permesso di inviare notifiche al sito responsabile, interrompendo il canale utilizzato per richiamare ripetutamente le vittime.
Cosa leggere
Microsoft Edge interrompe le notifiche dei siti che distribuiscono truffe
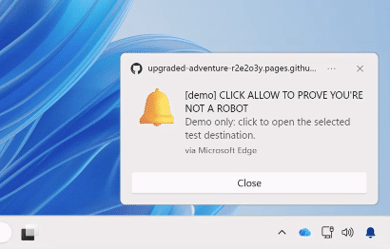
La novità è descritta nel comunicato ufficiale pubblicato da Microsoft Edge il 2 novembre 2026, firmato da Rob Franco. Il problema riguarda l’abuso delle notifiche web, una funzione progettata per aggiornare gli utenti su messaggi, servizi e attività dei siti ai quali hanno scelto di concedere l’autorizzazione. I criminali informatici sfruttano lo stesso meccanismo per ottenere un contatto persistente con le vittime, mostrando avvisi che simulano infezioni da malware, problemi di sicurezza o interventi urgenti da parte di falsi tecnici. La caratteristica più insidiosa è che le notifiche possono continuare a comparire anche dopo la chiusura della pagina originale, trasformando una singola autorizzazione in un canale di distribuzione ripetuto delle frodi.
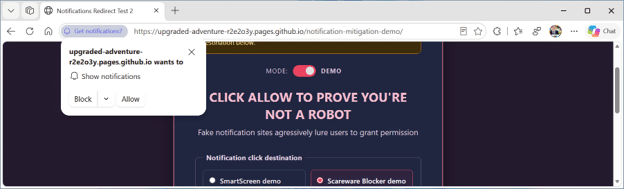
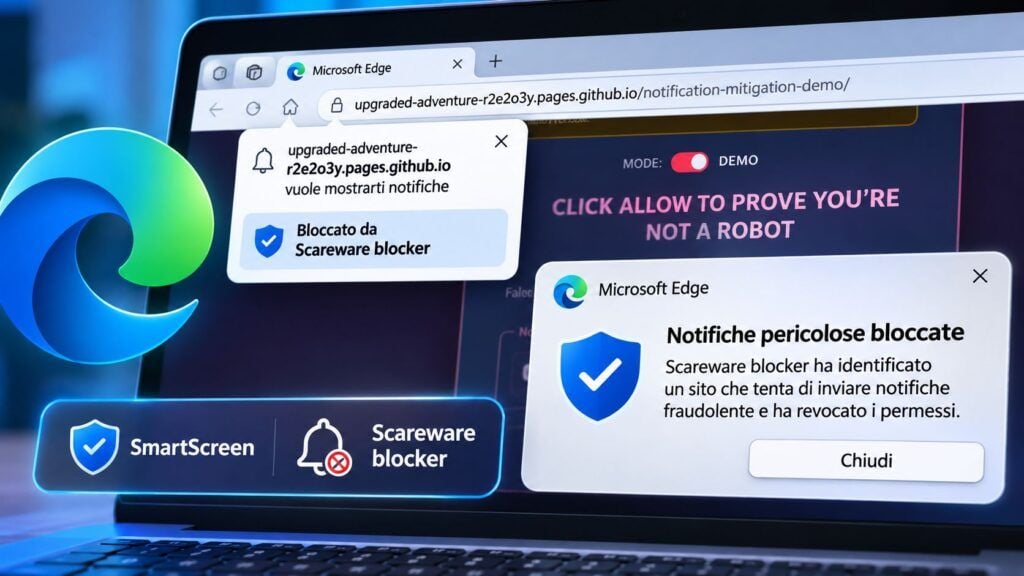
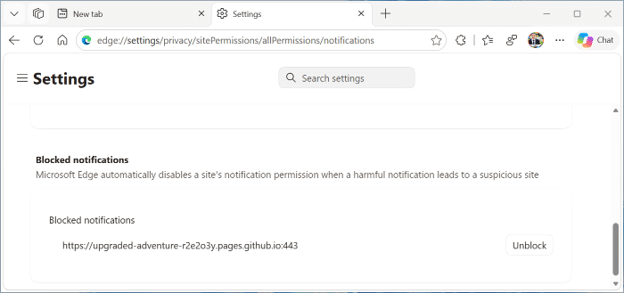
Con Edge 156, distribuito a partire da ottobre 2026, Microsoft introduce un collegamento diretto tra i sistemi di rilevamento delle truffe e la gestione dei permessi. Quando Microsoft Defender SmartScreen oppure Scareware blocker riconoscono una pagina fraudolenta raggiunta attraverso una notifica, Edge disabilita automaticamente le notifiche provenienti dal sito che l’ha inviata. Al successivo avvio del browser compare una barra informativa che comunica l’intervento. L’utente conserva la possibilità di consultare i siti bloccati nelle impostazioni e ripristinare manualmente l’autorizzazione se ritiene che il rilevamento sia errato.
Scareware blocker scopre che molte truffe iniziano da una notifica
La nuova funzione deriva dalle informazioni raccolte attraverso Scareware blocker, introdotto in anteprima nel gennaio 2025. Il sistema utilizza un modello di machine learning locale per riconoscere pagine che simulano emergenze informatiche, spesso attraverso finestre a schermo intero, avvisi allarmanti e messaggi che invitano a contattare falsi servizi di assistenza. Il funzionamento era già stato approfondito nell’articolo dedicato al debutto di Microsoft Edge Scareware blocker contro le frodi online.
Secondo Microsoft, Scareware blocker protegge direttamente decine di migliaia di utenti ogni giorno, mentre le informazioni condivise con SmartScreen permettono di estendere la protezione a milioni di altre persone. Durante la fase di anteprima, l’azienda aveva stimato che una singola segnalazione potesse contribuire alla protezione di circa 50 utenti aggiuntivi. Si tratta di dati dichiarati dal produttore e non accompagnati, nel nuovo comunicato, da una metodologia pubblica che permetta di verificarli indipendentemente.
L’analisi delle segnalazioni ha però evidenziato un dato operativo: molte truffe non iniziavano dalla visita spontanea a un sito pericoloso, ma da una notifica apparentemente legittima. I messaggi riportavano gli utenti verso pagine già riconosciute come fraudolente, rendendo necessario intervenire non soltanto sulla destinazione, ma anche sul sito che continuava a inviare gli avvisi.
Leggi anche: Microsoft Edge potenzia la sicurezza AI e rafforza SmartScreen.
I falsi CAPTCHA convincono gli utenti ad autorizzare notifiche malevole
Uno degli strumenti più utilizzati per ottenere l’autorizzazione consiste nel presentare una pagina che chiede all’utente di dimostrare di non essere un robot. Il sito mostra un messaggio ingannevole che invita a premere Allow, facendo apparire il consenso alle notifiche come un passaggio necessario per completare la verifica. In realtà, l’utente sta concedendo al dominio la possibilità di inviare messaggi attraverso il browser.
La distinzione è fondamentale: autorizzare una notifica non significa automaticamente installare malware o concedere il controllo del computer. Il problema nasce quando i successivi messaggi inducono la vittima ad aprire siti fraudolenti, scaricare programmi indesiderati o seguire istruzioni presentate come interventi urgenti di sicurezza. I falsi avvisi possono imitare antivirus conosciuti e utilizzare messaggi costruiti per provocare paura, urgenza e confusione.
Microsoft riconosce inoltre che alcuni pulsanti presenti nelle notifiche fraudolente possono aprire ulteriori finestre, alimentando il ciclo degli avvisi. La nuova protezione tenta di interrompere proprio questo meccanismo, impedendo al sito già identificato come sorgente della truffa di continuare a raggiungere l’utente attraverso lo stesso permesso.
Block and report permette di segnalare le richieste sospette prima della truffa
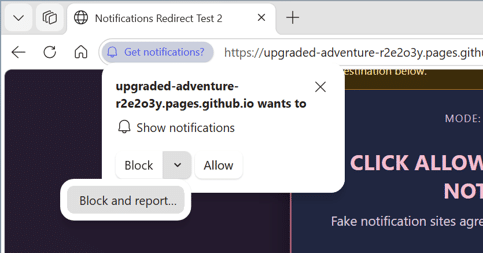
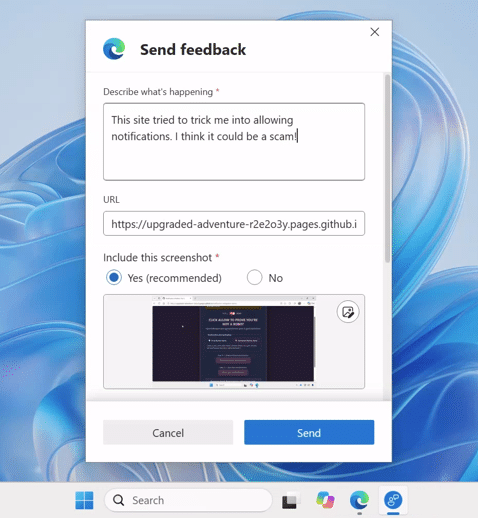
La seconda novità riguarda Block and report, una funzione che consente di segnalare direttamente le richieste di autorizzazione alle notifiche considerate ingannevoli. Quando compare una richiesta sospetta, l’utente può aprire il menu accanto al pulsante Block e scegliere Block and report. La segnalazione può includere l’indirizzo della pagina che richiede il permesso e uno screenshot del contenuto utilizzato per convincere il visitatore ad autorizzare le notifiche.
Questo meccanismo permette a Microsoft Defender SmartScreen di ricevere informazioni prima che il sito inizi a distribuire notifiche fraudolente. La differenza rispetto alla revoca automatica è significativa: nel primo caso Edge interviene dopo avere riconosciuto una truffa veicolata da una notifica; nel secondo l’utente può segnalare preventivamente la pagina che cerca di ottenere il consenso attraverso un inganno.
Microsoft non precisa se ogni segnalazione determini automaticamente il blocco del sito né descrive nel comunicato i criteri utilizzati per validare individualmente le informazioni ricevute. La nuova funzione rappresenta quindi uno strumento aggiuntivo di raccolta delle evidenze, non una garanzia che tutte le richieste ingannevoli vengano individuate prima di raggiungere altri utenti.
Il controllo rimane agli utenti e le notifiche possono essere disattivate manualmente
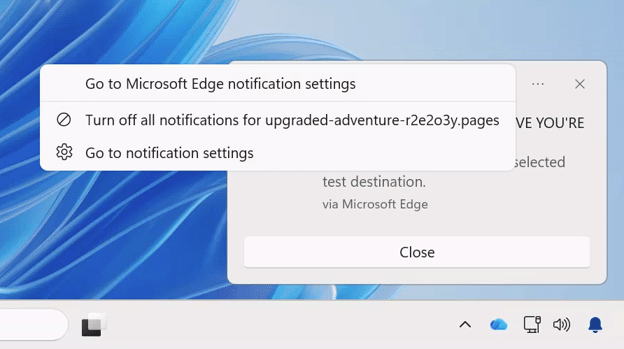
La protezione automatica non elimina la possibilità di intervenire autonomamente. Anche quando Edge non riconosce una notifica come fraudolenta, l’utente può aprire il menu con i tre punti della notifica e disabilitare i messaggi futuri provenienti da quel sito. Microsoft raccomanda questa procedura perché interagire direttamente con i pulsanti contenuti negli avvisi sospetti può provocare l’apertura di nuove pagine. Il nuovo comportamento non implica che Edge blocchi indiscriminatamente tutte le notifiche indesiderate: la revoca automatica viene attivata quando una truffa veicolata dalla notifica è riconosciuta dai sistemi di protezione. Restano quindi possibili messaggi molesti non classificati come fraudolenti e situazioni nelle quali l’utente deve intervenire manualmente.
La strategia si inserisce nell’evoluzione delle difese del browser, già interessato da iniziative per ridurre i tempi di esposizione alle vulnerabilità attraverso aggiornamenti più rapidi. In questo caso, però, Microsoft non corregge una vulnerabilità del motore Chromium: interviene su una funzione legittima del browser abusata attraverso l’ingegneria sociale.
Continua con: Microsoft Edge Scareware blocker: difesa efficace contro le frodi online.
La sicurezza dei browser passa dal blocco della truffa alla rimozione del suo canale di distribuzione
Microsoft Edge 156 introduce un cambiamento nella gestione delle frodi web, perché collega tre livelli normalmente distinti: rilevamento locale dei contenuti attraverso Scareware blocker, reputazione dei siti tramite SmartScreen e controllo delle autorizzazioni concesse alle notifiche. Non viene più considerata soltanto la pagina fraudolenta raggiunta dall’utente, ma anche il meccanismo che ha permesso al sito di richiamarlo.
L’efficacia complessiva dipenderà dalla capacità dei sistemi di riconoscere correttamente gli abusi e dalla qualità delle segnalazioni ricevute. Una notifica autorizzata può trasformarsi in un canale persistente di ingegneria sociale, anche senza sfruttare vulnerabilità tecniche o installare software malevolo.
Il risultato più significativo della nuova funzione consiste quindi nella possibilità di interrompere automaticamente il rapporto di fiducia tra browser e sito fraudolento. È un ulteriore passaggio verso una protezione che non si limita a impedire l’apertura delle pagine pericolose, ma tenta di eliminare le autorizzazioni utilizzate dagli attaccanti per riportare continuamente le vittime verso le stesse truffe.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.