🛡️ Executive Summary
- Un’operazione internazionale del 3 novembre 2026 ha portato al sequestro di oltre 100 server, a 17 perquisizioni e a sette arresti.
- L’indagine riguarda un presunto fornitore di piattaforme di trading fraudolente e call center che prendevano di mira potenziali vittime in almeno 50 Paesi.
- Le perdite finora stimate superano 4 milioni di euro; Europol ed Eurojust hanno sostenuto il coordinamento investigativo e giudiziario.
Un’operazione internazionale contro le truffe di investimento online ha portato il 3 novembre 2026 al sequestro di oltre 100 server, a sette arresti e a 17 perquisizioni. L’indagine, guidata dalla Procura tedesca di Itzehoe e sostenuta da Europol ed Eurojust, ha preso di mira una società sospettata di fornire piattaforme di trading fraudolente a gruppi criminali che utilizzavano call center per convincere le persone a versare i propri risparmi. Il comunicato ufficiale di Europol parla di potenziali vittime in almeno 50 Paesi e di perdite stimate superiori a 4 milioni di euro. Il dato più significativo, però, è la natura dell’obiettivo: non soltanto chi telefonava alle vittime, ma l’infrastruttura che rendeva replicabile la frode.
Cosa leggere
Sequestrati i server di una rete che vendeva gli strumenti per truffare
Le autorità di Albania, Cipro, Finlandia, Germania, Kosovo e Macedonia del Nord hanno partecipato all’azione coordinata del 3 novembre, mettendo sotto sequestro server, beni e altri elementi di prova. Le sette persone fermate sono sospettate di avere ruoli nella rete investigata e sono state arrestate in vista della consegna o estradizione in Germania; il provvedimento non equivale naturalmente a una condanna. Secondo gli investigatori, la società al centro dell’operazione non si limitava a gestire un sito sospetto, ma avrebbe fornito a diversi gruppi criminali ambienti di trading falsificati, necessari per presentare investimenti inesistenti come operazioni finanziarie redditizie. La distinzione è decisiva: arrestare un operatore telefonico interrompe una parte dell’attività, mentre intervenire sui sistemi che ospitano o alimentano le piattaforme può compromettere la capacità di più gruppi di utilizzare il medesimo servizio.
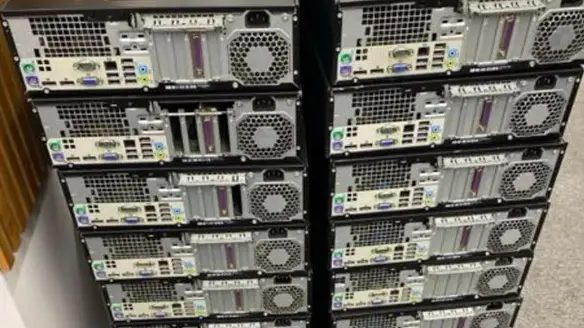
Non significa che tutti i siti coinvolti siano stati definitivamente chiusi o che l’intera organizzazione sia stata neutralizzata; il risultato documentato è il sequestro di oltre cento server, insieme agli arresti e alle perquisizioni. Il numero dei sistemi sottratti alla disponibilità dei sospettati misura l’ampiezza dell’intervento tecnico, ma non permette di stabilire quanti siti fossero attivi, quanti clienti criminali servissero o quante persone abbiano effettivamente versato denaro. Altrettanto importante è la differenza tra potenziali vittime in almeno 50 Paesi e persone già identificate come danneggiate: Europol non comunica una cifra complessiva di vittime accertate né indica l’Italia tra i luoghi dell’operazione. Il dato sui 4 milioni di euro deve essere letto con la stessa cautela: rappresenta la perdita stimata dagli investigatori sulla base degli elementi disponibili, non il fatturato dimostrato dell’intero mercato criminale né un valore definitivo di tutti i risparmi eventualmente sottratti. L’ampiezza geografica delle persone esposte e la somma economica finora ricostruita descrivono quindi dimensioni differenti dell’indagine.
Da Cipro e Israele il presunto modello crime-as-a-service
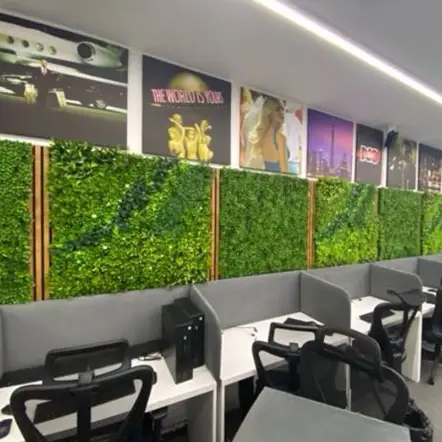
Il filone emerso dall’analisi delle prove sequestrate nelle precedenti operazioni conduce, secondo le autorità, a una società che avrebbe operato tra Cipro e Israele, offrendo strumenti fraudolenti secondo il modello crime-as-a-service. L’espressione descrive la possibilità per una struttura di mettere a disposizione di altri gruppi criminali risorse, piattaforme e competenze necessarie a commettere reati, riducendo la necessità di sviluppare tutto internamente. Nel caso in esame, il servizio ipotizzato comprendeva siti capaci di imitare un vero intermediario finanziario e di mostrare agli utenti un’esperienza apparentemente credibile. Gli investigatori hanno individuato presunti clienti collegati a call center in Albania, Kosovo e Macedonia del Nord, dove gli operatori avrebbero svolto la parte più direttamente persuasiva della truffa. Questo assetto separa la produzione della tecnologia dal contatto con la vittima e rende più difficile attribuire responsabilità sulla sola base di un dominio web o di una telefonata. Il fornitore può essere collocato in un Paese, il personale incaricato delle chiamate in un altro e i risparmiatori in numerose giurisdizioni. La ricostruzione resta, per i soggetti coinvolti, un’ipotesi investigativa: il comunicato non identifica pubblicamente la società, non descrive contratti o tariffe del servizio e non precisa quali tecnologie siano state utilizzate per realizzare i falsi pannelli finanziari. Il punto documentato è l’individuazione di una possibile filiera di servizi criminali, nella quale il software non è un elemento accessorio ma una componente centrale della frode.
Leggi anche: Azione contro piattaforma di investimento online fraudolenta: cinque arresti di obiettivi ad alto valore
Pubblicità ingannevole e dati personali alimentavano i call center
L’ingresso nel sistema fraudolento avveniva spesso attraverso annunci pubblicitari online, costruiti per intercettare persone interessate a rendimenti elevati e rapidi attraverso criptovalute, valute estere o azioni. Europol segnala in particolare l’abuso dell’affiliate marketing, una pratica commerciale legittima quando viene utilizzata in modo trasparente, ma che in questo caso sarebbe servita ad attirare utenti verso piattaforme ingannevoli. La pubblicità svolgeva quindi una funzione precisa: generare contatti di persone già predisposte ad ascoltare un’offerta di investimento. Il passaggio successivo riguardava i dati personali raccolti, che secondo la ricostruzione investigativa venivano venduti ai gruppi criminali responsabili dei call center. Gli operatori ricevevano così nominativi da contattare e potevano presentare la telefonata come la prosecuzione di una richiesta di informazioni o di un interesse espresso online. È un meccanismo diverso dalla chiamata completamente casuale: l’utente arriva al colloquio avendo già visto una proposta commerciale, magari attraverso uno spazio pubblicitario che ne aveva aumentato la credibilità. Questo dato sposta l’attenzione anche sulla catena di acquisizione del contatto, perché l’efficienza della truffa non dipende solo dall’abilità del falso broker, ma dalla capacità di alimentare continuamente la rete con nuovi potenziali investitori. Il comunicato non identifica le piattaforme pubblicitarie utilizzate, non quantifica i dati ceduti e non accusa genericamente gli operatori del marketing digitale di partecipazione consapevole. Descrive invece una modalità concreta di sfruttamento dei canali pubblicitari per trasformare interesse finanziario, recapiti personali e pressione telefonica in un’unica sequenza operativa. Questo passaggio merita attenzione perché separa nettamente chi genera il contatto da chi materialmente chiede il pagamento: la stessa persona può credere di avere lasciato il proprio numero a un portale informativo e ritrovarsi invece contattata da un interlocutore che conosce il suo interesse per gli investimenti. La provenienza dei dati diventa così un elemento decisivo per comprendere l’organizzazione della frode.
Profitti fittizi, piccoli versamenti e prelievi impossibili
Una volta entrata nella piattaforma, la vittima veniva incoraggiata a effettuare un primo investimento di importo contenuto. La somma iniziale aveva una funzione psicologica oltre che economica: ridurre la percezione del rischio e permettere alla persona di familiarizzare con un’interfaccia che imitava quella di un servizio finanziario reale. Sul conto comparivano successivamente guadagni fittizi, presentati come prova della bontà dell’investimento. A quel punto il presunto consulente aumentava la pressione, prospettando ulteriori rendimenti e convincendo la vittima a trasferire somme più consistenti. La promessa di guadagno veloce diventava dunque un percorso progressivo, nel quale ogni pagamento era sostenuto da risultati rappresentati sullo schermo ma non corrispondenti a un profitto realmente disponibile. È questa la manipolazione centrale: il risparmiatore vede crescere un saldo e lo interpreta come patrimonio, mentre la piattaforma, secondo l’accusa, serve a simulare l’esistenza di quell’attivo. Quando arriva la richiesta di ritirare il denaro, il meccanismo si rovescia. I falsi broker utilizzavano tattiche dilatorie per impedire i prelievi e, infine, interrompevano i contatti. Il danno non si esauriva nell’importo versato, perché la vittima perdeva anche la possibilità di distinguere tempestivamente un investimento fallito da una truffa deliberata. La dinamica trova un parallelo nelle operazioni contro i call center fraudolenti e i falsi investimenti condotte in Ucraina, ma non esistono elementi per attribuire quelle strutture alla stessa organizzazione colpita il 3 novembre. Anche in questo caso non sono stati divulgati nomi delle piattaforme, importi dei depositi iniziali o dettagli tecnici dei singoli trasferimenti, per cui sarebbe improprio presentarli come fatti accertati. La presenza di un saldo positivo dentro un’applicazione o una pagina web, da sola, non dimostra che esistano beni acquistati, operazioni eseguite su mercati regolamentati o denaro effettivamente prelevabile. Nel meccanismo descritto dalle autorità, proprio la confusione tra rappresentazione grafica e disponibilità economica consente al falso consulente di trasformare un risultato inventato in un argomento di persuasione.
La denuncia di una coppia tedesca ha aperto quattro anni di indagini
La ricostruzione giudiziaria nasce nel 2022, quando una coppia tedesca denuncia di non riuscire a ritirare i risparmi investiti attraverso una piattaforma di trading online. Da quell’episodio apparentemente circoscritto parte un’indagine che si estende per oltre quattro anni e attraversa più Paesi, mostrando quanto una singola segnalazione possa condurre all’individuazione di infrastrutture e persone molto lontane dal luogo in cui si manifesta il danno. La prima giornata internazionale di intervento del 2022 porta a due arresti e al sequestro di materiale probatorio. Le successive analisi, sostenute da Europol, permettono di individuare sette ulteriori sospettati, tra i quali presunti responsabili dei call center. Una seconda operazione, nel 2025, produce nuovi arresti, acquisizioni documentali e sequestri di denaro. È l’esame di questi elementi, secondo le autorità, a condurre al possibile fornitore delle piattaforme e alle connessioni tra i servizi digitali e gli operatori telefonici. L’azione del 3 novembre 2026 rappresenta quindi una terza fase investigativa, non la scoperta improvvisa di una frode nata nelle ultime settimane. Non è corretto sommare meccanicamente i sospettati individuati nelle fasi precedenti ai sette arrestati oggi, perché i comunicati non forniscono tutti gli elementi necessari a stabilire senza sovrapposizioni il numero complessivo delle persone coinvolte. La sequenza temporale mostra invece un metodo investigativo: partire dalla denuncia, utilizzare i sequestri per ricostruire i collegamenti e tornare a colpire i nodi organizzativi individuati attraverso l’analisi delle prove. Il risultato è un’azione concentrata non solo sui presunti esecutori delle chiamate, ma anche su chi avrebbe costruito l’ambiente digitale attraverso cui veniva simulata la gestione degli investimenti.
Europol ed Eurojust collegano analisi digitale e cooperazione giudiziaria
Il coordinamento internazionale è stato suddiviso tra compiti investigativi, forensi e giudiziari. Europol ha lavorato sull’analisi dei dati operativi, incrociandoli con le proprie banche dati e riunendo gli investigatori nazionali per preparare l’intervento. L’European Financial and Economic Crime Centre (EFECC) ha contribuito a trasformare informazioni frammentate in elementi utilizzabili per ricostruire il funzionamento della rete. Durante l’operazione del 3 novembre, esperti Europol sono stati inviati in Albania e Kosovo per sostenere gli accertamenti di informatica forense e verificare rapidamente nuove informazioni nei sistemi dell’agenzia. Il Virtual Command Post ha agevolato il coordinamento dell’azione sul terreno, mentre Eurojust ha curato il raccordo giudiziario, assistendo l’esecuzione di ordini europei di indagine, mandati d’arresto europei e provvedimenti di congelamento patrimoniale. Il comunicato istituzionale di Eurojust specifica inoltre che tra i luoghi perquisiti figura un call center in Kosovo e conferma la finalità di consegna o estradizione dei sette arrestati verso la Germania.
Sono state costituite due squadre investigative comuni: una tra Albania, Germania e Polonia e una tra Albania e Kosovo, mentre le attività giudiziarie del 3 novembre sono state coordinate dalla sede Eurojust dell’Aia. La partecipazione di autorità israeliane risulta nella ricostruzione istituzionale dei soggetti intervenuti, benché l’elenco operativo principale di Europol evidenzi sei Paesi. Questo lavoro congiunto è necessario perché una frode con server, operatori, società e vittime distribuiti tra Stati differenti richiede prove raccolte e trasmesse secondo procedure compatibili. Sequestrare un sistema informatico non basta: i dati devono essere attribuiti a persone, condotte e transazioni e poi sostenere eventuali contestazioni davanti ai giudici competenti. È anche per questo che la cooperazione si è sviluppata in più fasi: le informazioni inizialmente utili a individuare i call center hanno contribuito, dopo ulteriori acquisizioni, a identificare il presunto fornitore dei siti. La progressione indica l’importanza della continuità investigativa, senza consentire ancora di anticipare l’esito dei procedimenti o l’eventuale recupero del denaro delle vittime.
Le frodi sul trading mostrano un’industria già osservata in Europa
Il sequestro degli oltre cento server non è un caso isolato nella storia delle frodi di investimento. Nel 2022 una distinta operazione europea contro falsi broker di criptovalute aveva portato al sequestro di oltre cinquanta server, con un danno indicato allora in almeno 22 milioni di dollari. Nel 2023 un’altra indagine su piattaforme finanziarie fraudolente aveva registrato cinque arresti e una stima di 89 milioni di euro di danni per 33.000 vittime. Questi numeri appartengono a procedimenti differenti e non possono essere sommati ai quattro milioni indicati nell’operazione attuale per definire un’unica organizzazione criminale.
Servono piuttosto a spiegare la continuità di un modello che unisce siti di trading fasulli, contatti telefonici e falsificazione del rendimento. Anche il rapporto IOCTA 2026 sulle trasformazioni dell’economia del cybercrime descrive la crescente specializzazione dei servizi criminali e il modo in cui infrastrutture digitali, strumenti commerciali e intermediazione vengono impiegati per aumentare la scala delle attività illecite. Il caso del 3 novembre fornisce un riscontro operativo a questa lettura: quando una piattaforma fraudolenta viene offerta a soggetti differenti, il problema non coincide più con il singolo sito, ma riguarda la capacità di produrne, mantenerne e distribuirne altri. L’azione internazionale può interrompere una parte importante di quella capacità, ma la documentazione pubblica non dimostra che i gruppi clienti abbiano perso ogni mezzo per proseguire le truffe. La dimensione industriale va quindi intesa come struttura organizzativa e replicabilità del servizio, non come prova di un volume economico ulteriore rispetto alle perdite già stimate.
Continua con:
Eurojust smantella call center truffe a Kharkiv contro anziani europei
Call Center truffa per trading di criptovalute: scam di 22 milioni di dollari
Il rischio per l’Italia e il limite dei numeri finora accertati
L’Italia non figura tra i Paesi che hanno partecipato all’operazione e il comunicato non conferma la presenza di vittime italiane. L’indicazione di potenziali persone coinvolte in almeno cinquanta Paesi rende però la vicenda pertinente anche per i risparmiatori italiani: gli annunci online, le piattaforme di trading e i contatti telefonici non hanno bisogno di una sede nazionale per raggiungere chi cerca opportunità di investimento. È importante distinguere questa esposizione possibile da una partecipazione italiana già documentata, che al momento non emerge dai materiali istituzionali. I segnali descritti dagli investigatori offrono comunque una chiave di lettura concreta: rendimenti elevati promessi in tempi brevi, richieste di versare altro denaro dopo una prima cifra modesta, guadagni mostrati soltanto dentro una piattaforma e rinvii sistematici quando si domanda un prelievo non costituiscono prove autonome di reato, ma sono indizi che giustificano prudenza e verifiche. Il punto centrale non è la criptovaluta in sé, né il normale trading su azioni o cambi, bensì l’uso di una rappresentazione artificiale dei profitti per ottenere trasferimenti che la vittima non riesce più a recuperare. Chi riconosce una situazione simile dovrebbe sospendere nuovi pagamenti, conservare comunicazioni e ricevute e rivolgersi tempestivamente agli intermediari finanziari e alle autorità competenti, senza considerare attendibili le rassicurazioni di chi promette di sbloccare i fondi dopo un ulteriore versamento. Per le indagini, infine, il sequestro dei server offre la possibilità di analizzare l’infrastruttura comune e ricostruire relazioni che una denuncia isolata non riesce a mostrare. La novità del 3 novembre è proprio questa: la risposta giudiziaria tenta di risalire dalla singola truffa al servizio che, secondo l’accusa, permetteva di ripeterla su scala internazionale. Per i risparmiatori l’insegnamento è complementare: la credibilità di un sito, la disponibilità di un operatore al telefono e l’apparenza di un guadagno non sostituiscono la verifica dell’identità e dell’autorizzazione dell’intermediario. Per le autorità, invece, la sfida prosegue oltre i sequestri, perché occorre identificare i danneggiati, seguire i pagamenti e distinguere le responsabilità del presunto fornitore da quelle dei gruppi che utilizzavano le piattaforme.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.