🛡️ Executive Summary
- Spionaggio strategico: ESET identifica Gorbag, gruppo allineato agli interessi russi che dal febbraio 2025 colpisce giustizia, amministrazioni locali e industria della difesa ucraina.
- Attacchi mirati: il gruppo passa dai documenti Excel con macro agli archivi RAR che sfruttano CVE-2025-8088, distribuendo Prime ReverseShell e BeautyStealer.
- Furto di intelligence: le informazioni sottratte riguardano credenziali, documenti, VPN e potenzialmente attività militari, produzione di droni e valutazione dei danni causati dai bombardamenti.
Gorbag è un nuovo gruppo di cyberspionaggio allineato agli interessi della Russia, individuato dai ricercatori di ESET mentre conduce operazioni mirate contro istituzioni ucraine coinvolte nella guerra. Attivo almeno dal febbraio 2025, il gruppo concentra le proprie campagne su amministrazioni locali vicine al fronte, organizzazioni giudiziarie e aziende dell’industria della difesa, comprese quelle impegnate nella produzione di droni. L’obiettivo non sembra essere il sabotaggio immediato dei sistemi informatici, ma la raccolta rapida di informazioni strategiche attraverso phishing, furto di credenziali e documenti riservati. La ricerca, presentata da Damien Schaeffer alla conferenza Virus Bulletin 2026 di Siviglia, ricostruisce una campagna nella quale strumenti relativamente semplici vengono impiegati contro bersagli selezionati per il loro valore operativo e militare.
Cosa leggere
Gorbag prende di mira giustizia e amministrazioni ucraine vicine al fronte
Il rapporto Gorbag: Orcs at the Border, pubblicato da ESET per Virus Bulletin 2026 identifica tre grandi categorie di obiettivi. Circa il 25% dei bersagli appartiene al settore giudiziario e delle forze dell’ordine ucraine, un altro 25% riguarda amministrazioni locali, prevalentemente municipi situati vicino alla linea del fronte. Il restante 50% comprende organizzazioni differenti, tra cui aziende della difesa. La selezione delle vittime suggerisce una missione di intelligence collegata alle priorità militari russe. Gli enti giudiziari stanno raccogliendo prove e sviluppando procedimenti sui crimini di guerra commessi in Ucraina. Accedere ai loro documenti potrebbe permettere di conoscere lo stato delle indagini, identificare collaboratori delle autorità e ottenere informazioni sulle attività investigative. Si tratta di possibili finalità individuate dai ricercatori, non di un mandato operativo dimostrato attraverso documenti interni del gruppo.
Ancora più interessante è la scelta dei municipi. Le amministrazioni delle città bombardate raccolgono informazioni sui danni alle infrastrutture, sui tempi necessari alle riparazioni e sull’organizzazione della difesa civile. Secondo ESET, questi dati potrebbero essere utilizzati per valutare l’efficacia degli attacchi aerei russi attraverso il cosiddetto Battle Damage Assessment. Un’informazione sottratta a un ufficio comunale può quindi assumere un valore militare superiore alla sua apparente importanza amministrativa.
L’industria dei droni e la logistica militare diventano obiettivi di intelligence
La campagna interessa anche imprese della difesa, soprattutto quelle coinvolte nella produzione di droni, oltre a un’organizzazione civile collegata a un importante nodo logistico utilizzato per il transito degli aiuti militari stranieri. ESET osserva che tale infrastruttura era già stata interessata da bombardamenti russi. Le ipotesi formulate dai ricercatori riguardano il monitoraggio dei danni, delle riparazioni e dei rifornimenti transitati attraverso il nodo logistico. Non viene dimostrato che Gorbag abbia fornito direttamente coordinate per attacchi militari, ma la scelta dei bersagli è compatibile con attività di raccolta informativa utili alla pianificazione bellica.
Il quadro si inserisce nelle operazioni di intelligence già documentate contro l’Ucraina, comprese quelle di Turla e Gamaredon, che hanno sviluppato strumenti e collaborazioni per lo spionaggio informatico. ESET non attribuisce però Gorbag a questi gruppi né identifica con certezza l’organizzazione russa che potrebbe coordinarlo.
Dalle macro Excel agli archivi WinRAR: cambia la catena di infezione
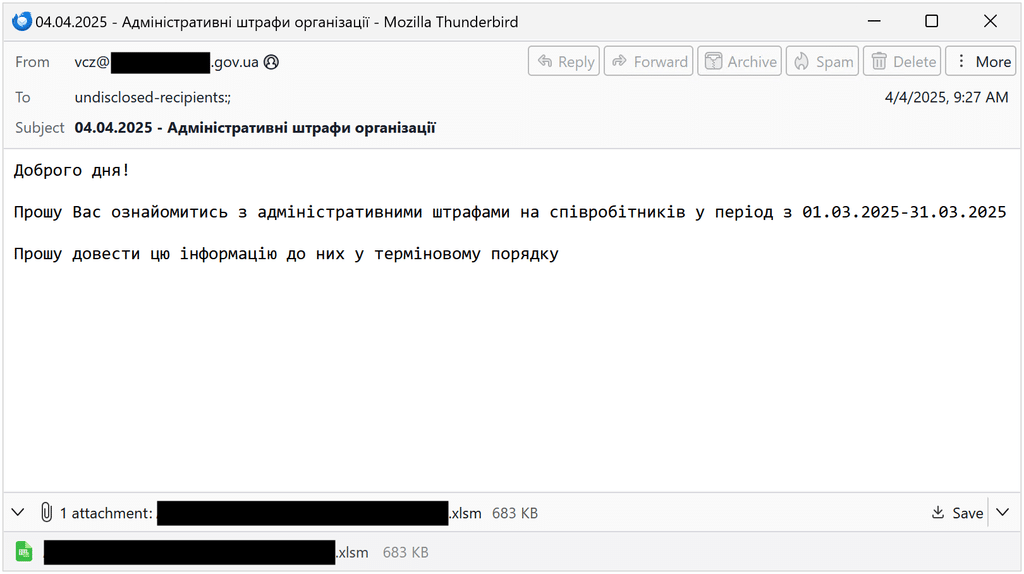
Nel 2025 Gorbag utilizzava prevalentemente email di spear phishing provenienti anche da account legittimi compromessi. Un esempio analizzato da ESET riguarda un indirizzo collegato all’amministrazione della regione ucraina di Uzhgorod, impiegato per inviare messaggi su presunte sanzioni amministrative. Gli allegati erano documenti Excel .xlsm contenenti macro VBA. La vittima veniva invitata ad abilitare le macro per visualizzare correttamente i dati. Una volta eseguita, la procedura Workbook_Open decodificava un payload nascosto in Base64 nelle celle del foglio elettronico, lo salvava sotto %ProgramData% e avviava il malware BeautyStealer. Dall’inizio del 2026, secondo ESET, la catena cambia. Gli aggressori utilizzano archivi RAR malevoli che sfruttano CVE-2025-8088, vulnerabilità di WinRAR basata su path traversal e Alternate Data Streams. L’archivio contiene un PDF esca e file nascosti che vengono estratti fuori dalla directory prevista. Su un sistema vulnerabile, un collegamento LNK raggiunge la cartella di avvio di Windows, mentre un loader PowerShell e il payload cifrato vengono collocati sotto ProgramData. La stessa vulnerabilità era già stata documentata nelle campagne contro WinRAR associate a RomCom e altri gruppi. Nel caso Gorbag viene impiegata per una missione di raccolta dati. La presenza del collegamento nella cartella Startup introduce persistenza nella catena iniziale, anche se l’obiettivo complessivo della campagna rimane l’esfiltrazione rapida.
BeautyStealer sottrae password, cookie, documenti e configurazioni VPN
BeautyStealer, sviluppato in C++, rappresenta lo strumento principale di furto dati. Le varianti osservate da ESET prendono di mira Chrome, Edge, Opera e Firefox, recuperando database di credenziali, cookie e informazioni sulle sessioni. Il malware cerca inoltre configurazioni OpenVPN e documenti nelle cartelle Desktop, Documents e Downloads. Le versioni più recenti raccolgono numerosi formati, tra cui documenti Office, PDF, archivi compressi, email e database. L’evoluzione tecnica è significativa: dalla versione iniziale 0.9, limitata principalmente ai dati del browser, il malware acquisisce progressivamente capacità di ricerca dei file. BeautyStealer 2.0 adotta RC4, sostituendo precedenti sistemi di offuscamento basati su XOR. Anche l’esfiltrazione cambia nel tempo. Le prime versioni inviano archivi compressi attraverso l’API sendDocument di Telegram, mentre dalla versione 1.2 vengono utilizzate richieste HTTPS POST verso server controllati dagli aggressori. Conclusa la raccolta, BeautyStealer elimina i propri file per ostacolare le indagini forensi. Nelle varianti iniziali utilizza script BAT; nella versione 2.0 ricorre alle API Windows per cancellare i componenti depositati sul disco.
Prime ReverseShell esegue comandi e tenta di confondere gli strumenti AI
Il secondo componente, Prime ReverseShell, è una reverse shell PowerShell incorporata in un eseguibile .NET attraverso PS2EXE. Stabilisce una connessione TCP verso l’infrastruttura di comando e controllo, permettendo agli operatori di eseguire istruzioni e recuperarne i risultati. Alcuni campioni attendono due oppure otto minuti prima della connessione, comportamento compatibile con tentativi di eludere analisi automatizzate. In una variante compare inoltre un commento che presenta lo script come un innocuo generatore di numeri primi. ESET ipotizza che questo espediente possa servire a ingannare strumenti di sicurezza basati sull’intelligenza artificiale. I due assistenti AI testati dai ricercatori hanno però riconosciuto correttamente la funzionalità malevola, quindi non esistono evidenze, nella ricerca, che tale tentativo sia riuscito. La semplicità degli strumenti distingue Gorbag da altri gruppi che utilizzano impianti modulari complessi, come Earth Sirrush e UAC-0099 nelle campagne di spionaggio contro l’Ucraina.
Gorbag dimostra che il valore dell’attacco dipende dalle informazioni sottratte
La ricerca ESET mostra una forma di cyberspionaggio nella quale la precisione del bersaglio conta più della sofisticazione del malware. Un documento sottratto a un municipio, una credenziale VPN o un file relativo alla produzione di droni possono avere conseguenze strategiche senza richiedere una compromissione prolungata. ESET considera possibile anche una collaborazione con altri gruppi attraverso la condivisione delle credenziali raccolte, ma non presenta prove definitive di questa relazione. Il caso Gorbag conferma che la guerra cibernetica contro l’Ucraina non riguarda soltanto sabotaggi e interruzioni dei servizi. La sottrazione silenziosa di informazioni amministrative, investigative e industriali può contribuire alla stessa attività bellica, trasformando enti apparentemente periferici in obiettivi di intelligence di primo piano.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.