🛡️ Executive Summary
- Un milione di dollari di costi: Google e Mandiant documentano attacchi LLMJacking che hanno generato oltre 100.000 dollari di consumi fraudolenti in un giorno e, in alcuni casi, addebiti cumulativi vicini al milione.
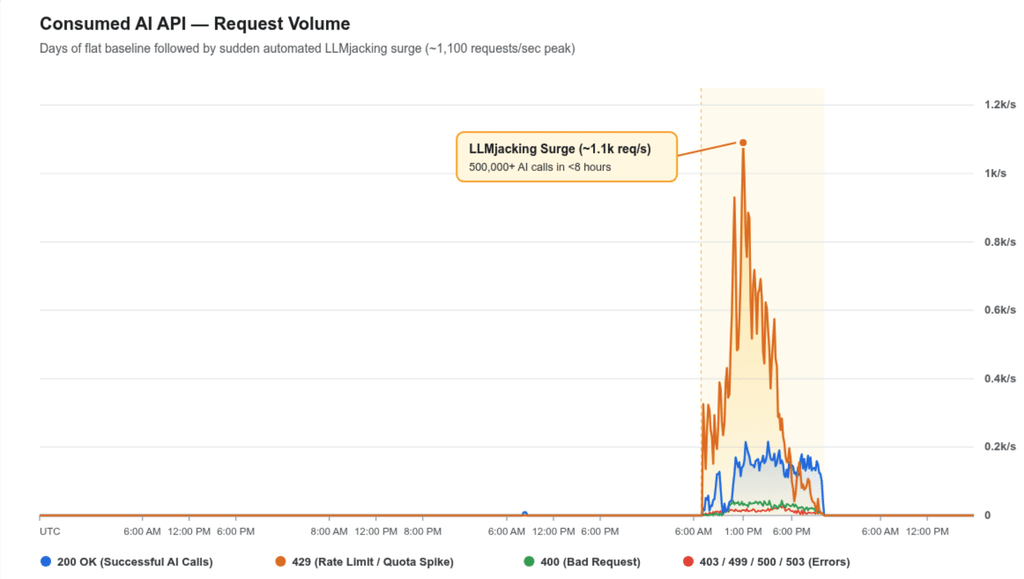
- Nasce il mercato degli LLM Mixers: gruppi criminali rivendono l’accesso a modelli AI attraverso credenziali cloud rubate. Un servizio ha effettuato oltre 500.000 chiamate API in meno di otto ore.
- LiteLLM diventa un bersaglio: la vulnerabilità CVE-2026-40217 permette di trasformare chiavi virtuali ordinarie in credenziali amministrative, mentre i criminali sfruttano anche account di servizio e token sottratti.
LLMJacking non è più soltanto una tecnica per utilizzare gratuitamente modelli di intelligenza artificiale attraverso credenziali rubate. È diventato un modello criminale organizzato, capace di generare fatture superiori a 100.000 dollari in un solo giorno e costi cumulativi che in alcune aziende raggiungono un milione di dollari. La conferma arriva da una ricerca pubblicata il 2 novembre 2026 dal Google Threat Intelligence Group (GTIG) e da Mandiant, che ricostruisce intrusioni avvenute nel corso dell’anno in organizzazioni dei settori finanziario, tecnologico, commerciale e dei trasporti. Gli attaccanti non si limitano a sfruttare le risorse cloud delle vittime: rubano chiavi API, attivano modelli costosi, creano infrastrutture di inoltro e rivendono a terzi l’accesso all’intelligenza artificiale facendo pagare i consumi alle aziende compromesse.
Cosa leggere
Google documenta il passaggio dal cryptojacking al furto di intelligenza artificiale
Nella ricerca ufficiale del Google Threat Intelligence Group e di Mandiant, il fenomeno viene descritto attraverso incidenti realmente analizzati nel 2026 in Nord America, Sud America e Asia-Pacifico. Il confronto con il cryptojacking è significativo: mentre l’estrazione abusiva di criptovalute consuma risorse computazionali nel tempo, l’LLMJacking può produrre costi elevatissimi in poche ore, sfruttando direttamente servizi di inferenza a pagamento e modelli linguistici ad alte prestazioni.
Il valore economico dipende dall’uso delle API, dalla quantità di token elaborati, dai modelli selezionati e dalle eventuali risorse GPU attivate. Chi possiede credenziali valide può quindi trasformare un progetto cloud aziendale in una fonte di capacità computazionale da utilizzare o rivendere, senza sostenere personalmente i costi. La differenza è che il criminale non deve necessariamente sottrarre dati per ottenere un profitto: può rubare il diritto di consumare servizi e trasferire interamente il conto alla vittima. La minaccia era già emersa nelle precedenti analisi sull’LLMjacking negli ambienti AWS e Azure, ma la nuova indagine mostra un’evoluzione nella distribuzione dei ruoli criminali e nei meccanismi di monetizzazione.
Credenziali cloud, token GitHub e account di servizio aprono l’accesso ai modelli AI
La fase iniziale degli attacchi non richiede necessariamente una vulnerabilità sofisticata nei modelli linguistici. Mandiant ha osservato soprattutto il furto o l’esposizione di credenziali IAM, chiavi Service Account, Personal Access Token di GitHub e token di sessione. Queste informazioni permettono agli attaccanti di entrare negli ambienti aziendali, esaminare i servizi disponibili e individuare risorse AI che possono essere utilizzate illegalmente. In un caso, il gruppo identificato come UNC6993 ha compromesso un’istanza cloud attraverso una chiave di servizio configurata in modo errato, ottenendo successivamente l’accesso alle API di un modello linguistico. Lo stesso gruppo ha predisposto una pagina fraudolenta che imitava un portale destinato agli utenti di un servizio LLM. Le vittime venivano indotte a copiare un token di accesso attivo, consentendo agli aggressori di utilizzare una sessione già autorizzata e aggirare di fatto i controlli basati su password e autenticazione multifattore. Altri operatori hanno cercato chiavi API pubblicate accidentalmente nei repository GitHub, verificandone la validità attraverso richieste minime con max_tokens=1. Il metodo consente di accertare rapidamente se una credenziale funziona, producendo un volume di traffico così basso da poter sfuggire ai sistemi di rilevamento concentrati sui picchi di utilizzo.
Gli LLM Mixers trasformano gli account compromessi in abbonamenti clandestini
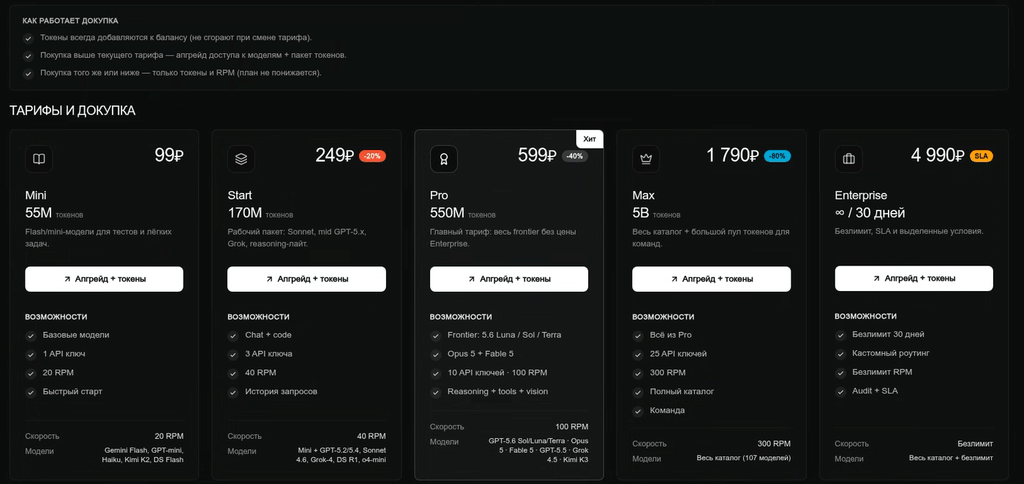
La novità più rilevante riguarda gli LLM Mixers, infrastrutture criminali utilizzate per raccogliere credenziali sottratte, inoltrare richieste ai modelli linguistici e rivendere l’accesso a clienti esterni. Google ha osservato una progressiva specializzazione: alcuni gruppi ottengono l’accesso iniziale agli ambienti aziendali, mentre altri gestiscono i proxy, distribuiscono i consumi su più account e commercializzano le risorse disponibili. Il risultato è un mercato nel quale l’acquirente vede un servizio AI apparentemente funzionante, mentre il costo reale viene addebitato all’azienda proprietaria delle credenziali rubate. L’esempio più evidente è il servizio Jet Night, associato da GTIG a un’operazione che ha prodotto oltre 500.000 chiamate API in meno di otto ore. Secondo i ricercatori, l’infrastruttura ha trasferito quasi un milione di dollari di costi per token a un’organizzazione vittima, offrendo contemporaneamente ai propri clienti un abbonamento dichiaratamente illimitato da circa 60 dollari mensili. Il prezzo anomalo ha contribuito ai sospetti dei ricercatori, che ritengono probabile l’utilizzo di credenziali sottratte per sostenere economicamente il servizio. La differenza fra i costi reali dell’inferenza e il prezzo di rivendita mostra la logica commerciale dell’operazione: il guadagno non deriva dall’efficienza tecnologica, ma dal fatto che qualcuno paga al posto del gestore clandestino.
LiteLLM e CVE-2026-40217: il gateway AI diventa un punto di escalation
L’indagine individua anche una vulnerabilità specifica nel software di instradamento dei modelli. In un incidente, gli attaccanti hanno sfruttato CVE-2026-40217 nell’endpoint /key/regenerate di LiteLLM, utilizzando una falla di riassegnazione dell’identità utente per elevare normali chiavi virtuali al livello di credenziali amministrative PROXY_ADMIN. Il passaggio ha consentito di ottenere un controllo persistente sul gateway compromesso, aumentando le possibilità di gestire credenziali, richieste e risorse AI. L’episodio è distinto dalle vulnerabilità precedentemente documentate nell’ecosistema LiteLLM, comprese quelle che permettevano esecuzione remota di codice e sottrazione di credenziali attraverso il control plane. La superficie d’attacco resta però la stessa: un componente centrale che collega applicazioni aziendali, modelli esterni, credenziali di accesso e meccanismi di fatturazione. Se viene compromesso, il rischio può estendersi oltre il singolo modello, soprattutto quando l’infrastruttura permette l’accesso a più provider. I precedenti sulle istanze LiteLLM esposte con autenticazioni insufficienti e possibilità di accesso privilegiato dimostrano quanto questa categoria software sia diventata strategica. La nuova ricerca aggiunge un elemento operativo: la compromissione del gateway può essere una fase intermedia di un attacco il cui obiettivo finale non è necessariamente il sabotaggio, ma la rivendita continuativa delle risorse AI dell’organizzazione.
Dagli agenti AI ai server GPU: i criminali costruiscono infrastrutture dentro il cloud delle vittime
Una volta ottenuti privilegi sufficienti, alcuni gruppi hanno creato account di servizio aggiuntivi, modificato le autorizzazioni e installato chiavi SSH per conservare l’accesso agli ambienti compromessi. In altri casi hanno attivato modelli premium, sottoscritto piani Pay-As-You-Go e richiesto incrementi delle quote cloud per moltiplicare i consumi. Mandiant descrive anche una tecnica di rotazione continua degli account di servizio: le identità temporanee vengono create e cancellate per aggirare le limitazioni operative, mentre i criminali controllano le informazioni di fatturazione per misurare quanto stanno consumando.
La ricerca documenta inoltre l’utilizzo di proxy Node.js, gateway LiteLLM e workload agentici, inclusa un’infrastruttura che sfruttava il framework Manus per interrogare modelli remoti ed eseguire comandi nell’ambiente compromesso. Un altro operatore aveva predisposto endpoint identificati con il nome D1337-KAIROS, tentando contemporaneamente di ottenere GPU più potenti e maggiori quote computazionali. La presenza di questi strumenti non significa che i rispettivi progetti software siano malevoli: sono le modalità di impiego, le autorizzazioni sottratte e le attività eseguite all’insaputa dei proprietari a caratterizzare l’operazione criminale.
Leggi anche: Abusi sulle piattaforme AI: Hugging Face come CDN malware Android e Ollama esposto per LLMJacking globale
Come individuare l’LLMJacking prima che la fattura diventi milionaria
La rapidità dei consumi obbliga le imprese a modificare i controlli di sicurezza. Monitorare soltanto la spesa mensile non è sufficiente, perché un attacco può generare addebiti molto elevati prima del successivo ciclo di fatturazione. Google raccomanda di configurare quote API per modello, limiti di utilizzo, avvisi di budget e controlli sulle nuove abilitazioni dei servizi AI. Particolare attenzione deve essere riservata alla creazione di account IAM, all’emissione di nuove chiavi e alle richieste provenienti da identità che normalmente non utilizzano modelli linguistici. Per AWS Bedrock, la ricerca indica come eventi rilevanti le chiamate InvokeModel, Converse e InvokeModelWithResponseStream, insieme ai tentativi di individuare o abilitare nuovi modelli. Su Microsoft Azure, il monitoraggio deve comprendere sia le modifiche ai deployment di Cognitive Services sia le richieste effettive agli endpoint di inferenza. Nel caso di Google Cloud, GTIG sottolinea un dettaglio critico: i Data Access Audit Logs necessari per osservare determinate operazioni di Gemini Enterprise Agent Platform possono essere disabilitati per impostazione predefinita e richiedono una configurazione esplicita. La prevenzione passa anche dalla rotazione delle credenziali, dall’applicazione del principio del minimo privilegio, dalla scansione dei repository per individuare segreti esposti e dalla protezione degli endpoint Ollama o dei gateway AI accessibili da Internet. Un sistema di controllo dovrebbe rilevare tanto le esplosioni improvvise delle richieste quanto le microtransazioni utilizzate dagli attaccanti per verificare silenziosamente le credenziali rubate.
Continua con:
LLMjacking: nuova minaccia AI con credenziali cloud rubate
OpenCode e LiteLLM, agenti AI a rischio tra RCE e token GitHub
Il rischio per le aziende italiane è economico, ma anche infrastrutturale
Google non identifica vittime italiane negli incidenti descritti, concentrati in America e nell’area Asia-Pacifico. Il meccanismo, tuttavia, è applicabile a qualsiasi organizzazione che utilizzi servizi AI cloud, comprese imprese italiane, software house, pubbliche amministrazioni e fornitori di servizi gestiti. Chi integra modelli commerciali in applicazioni interne può esporre credenziali attraverso repository, container, automazioni e servizi sviluppati senza adeguata segregazione dei privilegi. Un aggressore che ottiene tali credenziali può produrre costi imprevisti, ma anche compromettere l’infrastruttura, sottrarre segreti e mantenere accessi nascosti. La ricerca del Google Threat Intelligence Group descrive quindi un cambiamento nel modello economico del cybercrime. Gli attaccanti non hanno bisogno di possedere data center, acquistare GPU o sviluppare propri modelli linguistici: possono utilizzare quelli pagati dalle vittime, trasformandoli in servizi commerciali illegittimi. L’intelligenza artificiale diventa una risorsa da rubare, esattamente come il denaro o i dati, ma con una particolarità: la sottrazione può continuare a generare nuovi debiti finché l’accesso non viene revocato. La sicurezza dei sistemi AI non può dunque limitarsi alla qualità delle risposte dei modelli o alla protezione dei prompt. Deve comprendere identità cloud, gateway, autorizzazioni, telemetria e controllo della spesa, perché nell’LLMJacking la compromissione informatica e la perdita finanziaria sono due effetti dello stesso attacco.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.