🛡️ Executive Summary
- Siemens e Node-RED: VulnCheck documenta tentativi di sfruttamento della CVE-2026-58115, vulnerabilità CVSS 10 che consente di distribuire flussi malevoli ed eseguire comandi senza autenticazione.
- Attacchi Linux: gli aggressori utilizzano richieste HTTP per scaricare payload, avviare programmi in memoria e creare endpoint persistenti per l’esecuzione remota di comandi.
- WordPress CryptoPayment Gateway: Defused rileva tentativi di sfruttamento della CVE-2026-81648, altra falla CVSS 10 che espone le credenziali dei wallet e permette modifiche non autorizzate alla configurazione dei pagamenti.
Due vulnerabilità critiche con punteggio CVSS 10 stanno attirando attività offensive contro infrastrutture industriali e siti WordPress, evidenziando un problema comune: la disponibilità di funzionalità amministrative raggiungibili senza un’autenticazione adeguata. Il primo caso riguarda Node-RED, piattaforma di automazione utilizzata anche nei dispositivi Siemens SIMATIC IoT2050 Advanced, per la quale VulnCheck ha documentato tentativi di sfruttamento che permettono di distribuire flussi malevoli e avviare codice Linux. Il secondo interessa CryptoPayment Gateway, plugin per WordPress dedicato ai pagamenti in criptovalute, dove una vulnerabilità priva di correzione consente di leggere credenziali sensibili e modificare configurazioni senza possedere un account. Gli episodi non risultano collegati, ma sono accomunati dalla capacità degli aggressori di trasformare una richiesta proveniente da Internet in un’operazione normalmente riservata a un amministratore. La differenza tra un dispositivo industriale e un sito di commercio elettronico diventa secondaria quando il software espone direttamente funzioni privilegiate senza verificarne l’utilizzatore.
Cosa leggere
Siemens SIMATIC IoT2050 Advanced espone Node-RED all’esecuzione remota di codice
La vulnerabilità CVE-2026-58115 è descritta nel bollettino ufficiale Siemens SSA-834709, pubblicato l’11 agosto 2026, e interessa i dispositivi SIMATIC IoT2050 Advanced che eseguono Industrial OS con Node-RED installato. Siemens assegna al problema il punteggio massimo di 10 sia nel sistema CVSS 3.1 sia nel CVSS 4.0, identificando la debolezza come CWE-306, Missing Authentication for Critical Function. Il difetto permette a un attaccante remoto non autenticato di raggiungere l’interfaccia HTTP di Node-RED, creare flussi di programmazione malevoli ed eseguire codice arbitrario sul sistema sottostante con i privilegi del servizio, che nello scenario descritto dal produttore possono arrivare al massimo livello disponibile. Node-RED è una piattaforma di programmazione visuale basata su Node.js che permette di collegare dispositivi, API e applicazioni attraverso flussi di elaborazione configurabili da browser. È utilizzata nell’automazione domestica, nei servizi cloud e nei sistemi industriali, dove può fungere da intermediario tra sensori, controllori e applicazioni di supervisione. Il rischio nasce quando le sue funzioni di amministrazione e distribuzione vengono rese disponibili a soggetti non autorizzati. In un sistema di automazione, infatti, un flusso non serve soltanto a visualizzare informazioni: può ricevere eventi, elaborare dati e invocare comandi sul sistema operativo.
Siemens indica come vulnerabili le versioni di Industrial OS precedenti alla 4.3.4.1 sul modello SIMATIC IoT2050 Advanced 6ES7647-0BA00-1YA2, quando Node-RED è installato. La correzione è disponibile dalla versione 4.3.4.1 e il produttore raccomanda l’aggiornamento immediato. Tra le mitigazioni sono indicate la rimozione di Node-RED quando non necessario e la protezione dell’installazione attraverso i meccanismi di autenticazione previsti dal software. Il problema si inserisce nel quadro delle vulnerabilità che interessano il confine tra reti informatiche e apparecchiature industriali. Già ad agosto era stata documentata una campagna nella quale script assistiti dall’intelligenza artificiale prendevano di mira i PLC Siemens S7. Si tratta di una vicenda tecnicamente distinta, che non deve essere confusa con CVE-2026-58115, ma entrambe confermano quanto i componenti software utilizzati nell’automazione richiedano controlli rigorosi sugli accessi remoti.
VulnCheck intercetta una richiesta capace di distribuire automaticamente un bot Linux
Il passaggio dalla vulnerabilità teorica all’attività offensiva emerge dalla ricerca pubblicata da VulnCheck il 2 novembre 2026. I ricercatori riferiscono che il 30 ottobre uno dei propri sistemi di rilevamento, progettato per simulare servizi vulnerabili, ha ricevuto una richiesta destinata a sfruttare CVE-2026-58115. Non si trattava di una semplice scansione per individuare la presenza del prodotto: la richiesta conteneva un flusso Node-RED completo, progettato per essere distribuito e attivato automaticamente. L’attacco utilizzava l’endpoint POST /flows, attraverso il quale è possibile caricare una nuova configurazione. Il flusso comprendeva un nodo di attivazione automatica e un nodo exec, funzionalità legittima che consente a Node-RED di eseguire comandi sul sistema operativo. L’aggressore aveva collegato i due componenti affinché il comando venisse eseguito subito dopo la distribuzione, senza ulteriori interazioni. Il contenuto malevolo era inoltre nascosto attraverso tre livelli di codifica e interpretazione, con una stringa Base64 che, una volta decodificata, richiamava uno script incaricato di scaricare ed eseguire un programma Linux.
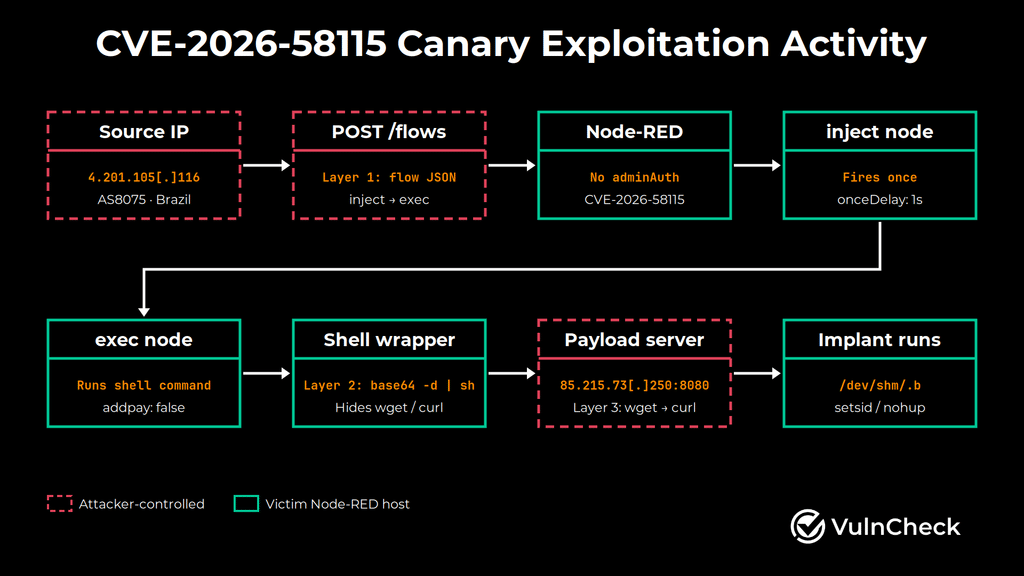
La risposta del sistema di rilevamento è stata HTTP 200, accompagnata da un identificativo di revisione del flusso. Per VulnCheck questo comportamento conferma che la richiesta è stata accettata dal servizio simulato, dimostrando la validità tecnica del percorso di sfruttamento. La riuscita contro un sistema di rilevamento non equivale tuttavia alla prova che un dispositivo industriale reale sia stato compromesso. Il risultato documenta un tentativo completo di exploit e la capacità dell’attaccante di utilizzare una singola richiesta HTTP per avviare l’esecuzione del payload in un’installazione vulnerabile. La rapidità con cui gli strumenti offensivi vengono impiegati dopo la disponibilità di nuove informazioni tecniche conferma una tendenza già emersa nell’analisi di VulnCheck sull’accelerazione dello sfruttamento delle vulnerabilità. In questo caso il difetto era noto da agosto, ma l’osservazione diretta delle attività offensive fornisce una misura concreta del rischio per i sistemi rimasti esposti.
Payload in memoria, webshell persistenti e infrastrutture di attacco distribuite
L’analisi del comando recuperato da VulnCheck mostra un meccanismo relativamente semplice. Il programma malevolo veniva scaricato attraverso wget, con curl utilizzato come alternativa, e salvato nel percorso /dev/shm/.b. Su numerosi sistemi Linux, /dev/shm è un filesystem temporaneo basato sulla memoria: utilizzarlo consente di evitare la normale scrittura su disco persistente, mentre il nome preceduto da un punto rende il file meno visibile durante una consultazione ordinaria delle directory. Il payload veniva quindi reso eseguibile e avviato attraverso setsid oppure nohup, per mantenere il processo attivo anche dopo la conclusione del comando iniziale. Il nome del file remoto, bot-linux-amd64, suggerisce un eseguibile destinato ai sistemi Linux con architettura x86-64. VulnCheck precisa però di non aver recuperato né analizzato il binario, e quindi non attribuisce al programma funzionalità specifiche come mining di criptovalute, attacchi DDoS o accesso remoto persistente. È una distinzione importante: osservare il download di un file denominato bot non permette di ricostruirne automaticamente le capacità effettive.
Gli aggiornamenti raccolti fino al 1° novembre documentano ulteriori varianti. Alcune richieste scaricavano script intermedi, mentre altre installavano flussi Node-RED che esponevano endpoint HTTP collegati a nodi exec. In questi ultimi casi l’aggressore poteva predisporre una webshell, cioè un’interfaccia raggiungibile da remoto attraverso la quale inviare ulteriori comandi. A differenza del singolo programma caricato in memoria, una configurazione malevola salvata tra i flussi di Node-RED può continuare a rappresentare un punto d’accesso anche dopo il riavvio del sistema. L’indirizzo dal quale provenivano le richieste osservate era 4.201.105.116, appartenente all’ASN 8075 di Microsoft, mentre uno dei server utilizzati per distribuire i payload era 85.215.73.250. VulnCheck ha registrato 16 eventi riconducibili alla vulnerabilità Node-RED e, sullo stesso indirizzo sorgente, 125 richieste contro otto CVE differenti. Gli attacchi hanno interessato anche prodotti come Apache Solr, Camunda, Gitea, MLflow, Traefik e Joomla. L’appartenenza dell’indirizzo IP alla rete Microsoft non significa che Microsoft sia responsabile dell’attività. L’infrastruttura potrebbe essere costituita da una macchina virtuale affittata, condivisa o compromessa. La varietà dei bersagli e dei payload suggerisce un’attività opportunistica di ricerca e sfruttamento di servizi esposti, senza consentire un’attribuzione attendibile a un singolo gruppo criminale.
Leggi anche: CISA ordina agli acquedotti di scollegare i PLC esposti da Internet.
Node-RED senza autenticazione espone le infrastrutture anche fuori dai prodotti Siemens
Uno degli elementi più delicati della ricerca riguarda il fatto che Node-RED non è utilizzato esclusivamente nei dispositivi Siemens. La piattaforma può essere installata su server Linux, computer industriali, Raspberry Pi e sistemi cloud, oppure incorporata in applicazioni di automazione sviluppate da altri produttori. Il manuale ufficiale sulla sicurezza di Node-RED chiarisce che, nella configurazione predefinita, l’editor non è protetto da autenticazione: chiunque riesca a raggiungerlo può accedere all’interfaccia e distribuire modifiche ai flussi. Questa impostazione è adeguata soltanto per ambienti fidati e correttamente isolati. La protezione dell’editor e delle API amministrative richiede l’attivazione di adminAuth, che permette di utilizzare credenziali locali oppure sistemi esterni basati su OAuth e OpenID. La documentazione prevede anche permessi differenziati, separando gli utenti che possono consultare i flussi da quelli autorizzati a modificarli. L’utilizzo di HTTPS protegge invece la riservatezza delle comunicazioni, ma non sostituisce l’autenticazione: una connessione cifrata verso un’interfaccia amministrativa aperta rimane comunque accessibile a chiunque possa raggiungerla.
Per le organizzazioni che utilizzano Node-RED, soprattutto negli ambienti industriali, la verifica deve quindi partire dalla raggiungibilità dell’interfaccia di amministrazione, dalla presenza di autenticazione e dall’inventario dei flussi già distribuiti. Occorre individuare eventuali nodi exec non autorizzati, endpoint HTTP inattesi e configurazioni introdotte senza un intervento amministrativo riconosciuto. Nel caso dei SIMATIC IoT2050 Advanced interessati dal bollettino Siemens, resta necessario aggiornare Industrial OS alla versione corretta. Per altre installazioni Node-RED, la ricerca non dimostra automaticamente che ogni configurazione o prodotto incorporato sia affetto dalla medesima CVE Siemens, ma conferma il rischio concreto rappresentato da un editor di automazione amministrabile pubblicamente senza autenticazione.
WordPress CryptoPayment Gateway espone le credenziali dei wallet senza autenticazione
Il secondo fronte offensivo riguarda CVE-2026-81648, vulnerabilità classificata con punteggio CVSS 10 nel plugin CryptoPayment Gateway per WordPress. L’estensione consente ai siti di commercio elettronico di accettare pagamenti in criptovalute attraverso la configurazione dei wallet del venditore. La criticità interessa le versioni 1.2.1 e 1.2.2 e deriva dall’assenza di un controllo di autorizzazione su una funzionalità AJAX utilizzata per eseguire operazioni amministrative. Secondo la scheda pubblicata da WPScan e la descrizione riportata nell’advisory di sicurezza dedicato alla CVE, un utente privo di credenziali può raggiungere la funzione vulnerabile e compiere operazioni che dovrebbero essere riservate all’amministratore. Tra gli effetti documentati figurano la cancellazione arbitraria di file sul server, la sovrascrittura della configurazione del gateway di pagamento e il recupero in chiaro delle credenziali dei wallet conservate dal plugin. Il problema non riguarda il core di WordPress né tutti i sistemi di pagamento WooCommerce, ma esclusivamente le installazioni che utilizzano il componente vulnerabile.
La gravità non deriva soltanto dalla possibilità di interrompere il funzionamento del sito cancellando file. Modificare la configurazione di un gateway di pagamento può alterare le informazioni utilizzate per gestire le transazioni, mentre il recupero delle credenziali conservate in chiaro espone elementi sensibili che potrebbero essere utilizzati per compromettere ulteriormente l’operatività finanziaria. La reale possibilità di sottrarre fondi dipende dal tipo di credenziali memorizzate: conoscere un indirizzo pubblico di un wallet non equivale a possederne la chiave privata. Il rischio diventa molto più elevato quando il plugin conserva segreti utilizzabili per operazioni privilegiate.
Defused osserva tentativi di sfruttamento e il plugin rimane senza correzione
L’elemento nuovo è rappresentato dalle osservazioni pubblicate da Defused Cyber, che ha segnalato tentativi di sfruttamento di CVE-2026-81648 contro installazioni WordPress vulnerabili. Secondo la comunicazione di Defused, si tratta della prima osservazione pubblica di attività offensive contro questa specifica vulnerabilità. Le richieste registrate provenivano da infrastrutture che pubblicizzano servizi di hosting VPS anonimo, senza procedure di identificazione del cliente. La provenienza delle richieste non permette tuttavia di attribuire gli attacchi a una particolare organizzazione criminale. L’utilizzo di infrastrutture anonime è un elemento operativo, non una prova dell’identità dell’attaccante, e nelle informazioni disponibili non vengono forniti numeri verificabili sulle installazioni effettivamente compromesse o sulle credenziali sottratte. Il dato confermato è l’esistenza di tentativi di sfruttamento contro una funzionalità amministrativa raggiungibile senza autenticazione.
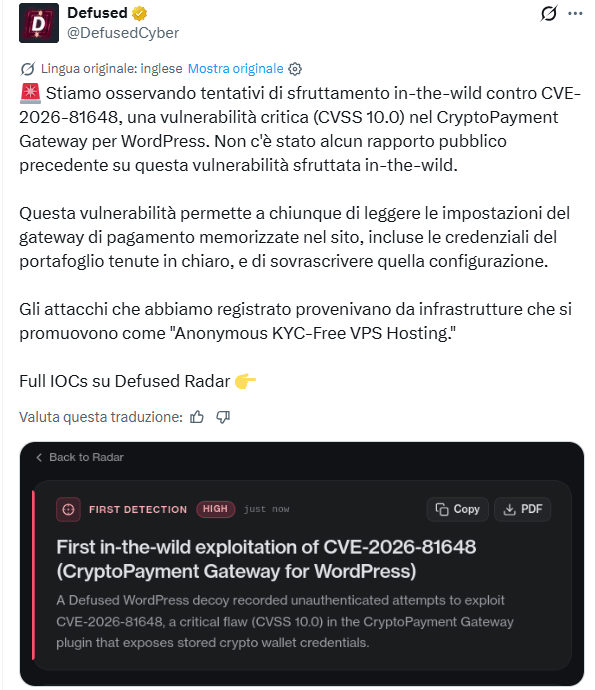
Per CryptoPayment Gateway non risulta disponibile una versione correttiva confermata. La 1.2.2 rimane quindi una release interessata dal problema e non deve essere considerata sicura semplicemente perché corrisponde alla versione più recente conosciuta. In assenza di patch, la misura più prudente è disabilitare e rimuovere il plugin, verificando successivamente che non rimangano componenti eseguibili accessibili dal web server. Gli amministratori devono inoltre controllare eventuali modifiche alle impostazioni di pagamento, ricostruire le operazioni registrate nei log e revocare o sostituire le credenziali dei wallet potenzialmente esposte. Il caso presenta analogie con precedenti intrusioni WordPress, pur utilizzando una tecnica differente. Nel settembre 2026 era stato documentato lo sfruttamento di una vulnerabilità WooCommerce attraverso una funzione AJAX priva di controlli adeguati, con la possibilità di caricare webshell PHP. In quel caso il problema consentiva di scrivere file eseguibili, mentre CryptoPayment Gateway aggiunge un rischio specifico legato alla gestione dei pagamenti e delle credenziali finanziarie. La somiglianza tecnica riguarda l’assenza di una corretta separazione tra funzioni pubbliche e operazioni amministrative.
Due vulnerabilità critiche mostrano il rischio dei servizi amministrativi esposti
Siemens Node-RED e CryptoPayment Gateway rappresentano due superfici d’attacco differenti. Nel primo scenario l’aggressore prende di mira un ambiente di automazione che può essere utilizzato anche nei sistemi industriali, sfruttando la capacità di distribuire flussi ed eseguire comandi. Nel secondo raggiunge un componente di pagamento WordPress e tenta di ottenere accesso a configurazioni e credenziali che dovrebbero rimanere riservate. In entrambi i casi il punto d’ingresso consiste in un’operazione privilegiata esposta senza adeguati controlli di autorizzazione, ma i rischi concreti devono essere valutati separatamente. Per gli ambienti Siemens e Node-RED la priorità è verificare l’installazione, applicare la versione corretta di Industrial OS, proteggere l’editor e controllare i flussi che possono eseguire comandi sul sistema operativo. Per WordPress, in assenza di una patch confermata, l’intervento riguarda la rimozione del plugin vulnerabile e la verifica delle credenziali utilizzate dal gateway. Le organizzazioni devono inoltre distinguere tra attività di exploit registrate da sistemi di rilevamento, compromissioni effettivamente confermate e conseguenze soltanto potenziali.
Continua a leggere: Elementor Pro sotto attacco: CVE-2026-32475 sfruttata oltre 190.000 volte.
La lezione comune è che un’interfaccia raggiungibile da Internet non deve automaticamente poter eseguire funzioni amministrative, indipendentemente dal fatto che controlli un processo industriale o gestisca pagamenti online. L’autenticazione, la limitazione dei privilegi e la verifica continua delle componenti installate costituiscono il confine necessario tra una richiesta esterna e il controllo di un sistema. Quando quel confine manca, un singolo endpoint può diventare sufficiente per trasformare un servizio legittimo in uno strumento utilizzabile dagli attaccanti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.