📌 In Sintesi
- Payload C# per Windows compilati direttamente da Kali: il team della distribuzione mostra come utilizzare Mono e il compilatore mcs per generare eseguibili Windows senza ricorrere a Visual Studio.
- Wine permette di verificare i programmi senza uscire da Linux: l’ambiente integra wine-mono e librerie .NET per collaudare strumenti Windows e preparare esercitazioni di penetration testing.
- Empire, Rubeus e DotNetToJScript ampliano il laboratorio: la guida affronta la compilazione di librerie, le restrizioni PowerShell, la trasformazione di assembly .NET e le tecniche di offuscamento mediante cifratura Caesar.
Kali Linux mostra come creare, compilare e verificare strumenti C# destinati a Windows direttamente da un sistema Linux, riducendo la dipendenza da Visual Studio e dagli ambienti di sviluppo Microsoft. La guida ufficiale, pubblicata il 4 novembre 2026, nasce dall’esperienza di un membro del team che ha completato il percorso di certificazione PEN-300/OSEP di Offensive Security. Il risultato è una procedura per integrare Mono, Wine, PowerShell Empire, Rubeus e DotNetToJScript in un laboratorio dedicato al penetration testing avanzato. Il documento affronta anche la generazione di payload con msfvenom, l’elaborazione di shellcode e alcune tecniche utilizzate nei test di evasione degli antivirus. Non si tratta di una nuova vulnerabilità di Windows, ma di un metodo per sviluppare e analizzare strumenti di sicurezza in un ambiente Linux, con particolare attenzione alla riproducibilità dei test e all’automazione dei processi.
Cosa leggere
Leggi anche: Kali Linux 2026.3 arriva con kernel 7.1.5, Plasma 6.7 e sei nuovi tool
Kali Linux utilizza Mono per compilare eseguibili C# destinati a Windows
Il tutorial ufficiale di Kali Linux parte da una necessità pratica: compilare codice C# senza dover creare ogni volta un progetto Windows in Visual Studio. La soluzione proposta consiste nell’utilizzare il pacchetto mono-devel, che mette a disposizione il compilatore mcs e gli strumenti necessari alla gestione del codice .NET. La dimostrazione iniziale utilizza un semplice programma C# capace di avviare un processo Windows e interrogare informazioni sul sistema. Dopo la compilazione, il risultato è un file PE32 compatibile con l’ambiente .NET, generato interamente dalla console Linux. Il comando file consente di verificarne il formato, distinguendo il sorgente dall’eseguibile prodotto.
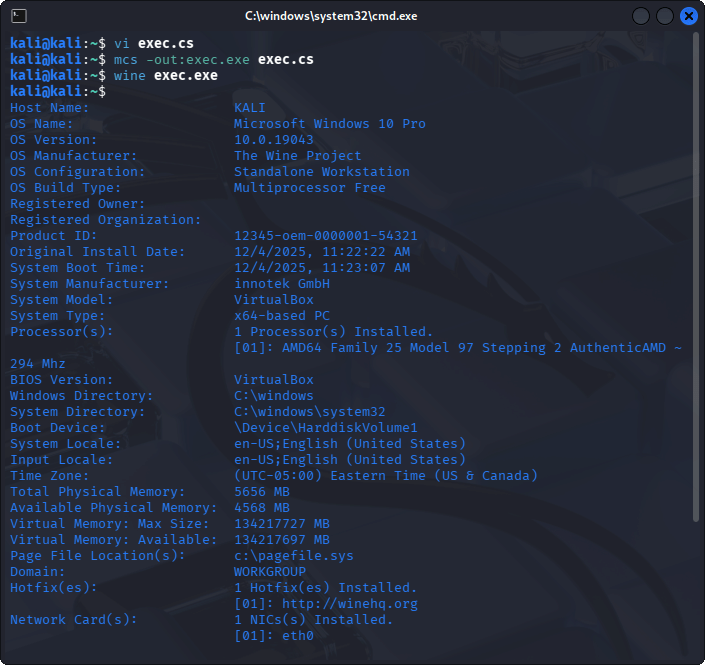
Il vantaggio non risiede in un cambiamento del linguaggio C#, ma nell’indipendenza dell’ambiente di compilazione. Un professionista della sicurezza può preparare strumenti destinati a Windows senza interrompere il proprio flusso di lavoro in Kali, utilizzando script e procedure automatizzabili. È un approccio particolarmente utile nei laboratori che richiedono numerose compilazioni, modifiche del codice e verifiche successive.
Wine e PowerShell Empire permettono di collaudare strumenti Windows su Linux
La seconda fase riguarda l’esecuzione dei programmi compilati. Kali propone l’utilizzo di Wine e wine-mono, che consentono di avviare applicazioni Windows direttamente dall’ambiente Linux, senza predisporre necessariamente una macchina virtuale dedicata per ogni verifica preliminare. La guida passa quindi alla compilazione di componenti che dipendono da librerie Microsoft, affrontando un esempio relativo al Constrained Language Mode (CLM) di PowerShell. Questa modalità limita le operazioni consentite agli script e rappresenta un controllo rilevante negli ambienti Windows sottoposti a restrizioni.
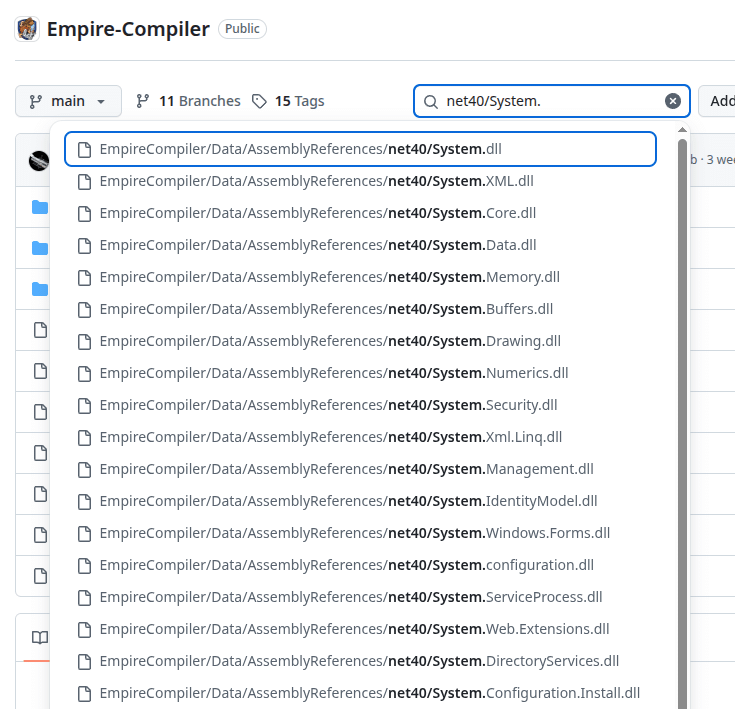
Per predisporre il laboratorio, Kali utilizza PowerShell Empire, già disponibile come pacchetto della distribuzione. Il framework comprende riferimenti a librerie quali System.Management.Automation.dll e System.Configuration.Install.dll, necessarie per compilare determinati assembly C#. La disponibilità delle librerie non equivale automaticamente alla compromissione di PowerShell. L’efficacia di una tecnica di aggiramento dipende dalla configurazione di sicurezza del sistema, dai controlli applicativi e dalle restrizioni effettivamente applicate. Il valore del tutorial riguarda soprattutto la possibilità di preparare e verificare componenti .NET in un ambiente di laboratorio controllato.
Caesar cipher, Rubeus e DotNetToJScript: Kali semplifica i flussi red team
Un’altra sezione affronta l’elaborazione dei payload attraverso il cifrario di Cesare, una trasformazione elementare dei byte utilizzata negli esercizi del corso PEN-300. Il team mostra come l’interprete csharp, incluso nell’ambiente Mono, possa elaborare direttamente dati e frammenti di codice senza ricompilare ogni volta un programma completo. Il procedimento viene applicato a payload generati da msfvenom, strumento appartenente all’ecosistema Metasploit. Il cifrario di Cesare non fornisce una protezione crittografica moderna, né garantisce di evitare il rilevamento da parte degli antivirus. Nel contesto del tutorial serve a dimostrare una trasformazione riproducibile e automatizzabile.
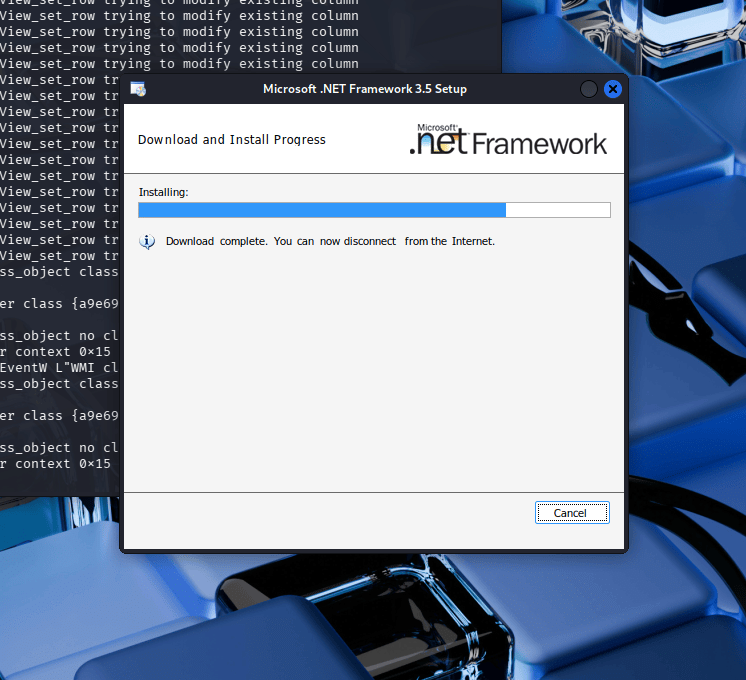
La guida esamina inoltre Rubeus, progetto .NET dedicato all’analisi e alle operazioni sui meccanismi di autenticazione Kerberos. Kali ne semplifica l’utilizzo attraverso un pacchetto dedicato, eliminando la necessità di compilare manualmente ogni componente. Gli sviluppatori illustrano comunque il lavoro necessario per ottenere una distribuzione Windows autonoma attraverso gli strumenti .NET. Infine compare DotNetToJScript, utilizzato per convertire assembly .NET in contenuti compatibili con JScript. In questo caso il team segnala una limitazione concreta: wine-mono non è sufficiente e occorre un ambiente Wine con .NET Framework 3.5. La distinzione conferma che non tutte le applicazioni Windows basate su .NET possono essere eseguite attraverso gli stessi livelli di compatibilità.
Continua con:
Kali Linux 2026.1 aggiunge otto nuovi strumenti per la sicurezza
Minaccia AI Cursor IDE e Claude: evasione EDR contro Sophos e CrowdStrike
Il penetration testing Windows diventa più automatizzabile da Kali Linux
L’obiettivo del tutorial è ridurre il numero di operazioni manuali necessarie per costruire un laboratorio Windows partendo da Kali Linux. Utilizzando compilatori, interpreti e strumenti di compatibilità, i professionisti possono separare lo sviluppo dei programmi dalla piattaforma sulla quale questi verranno successivamente eseguiti.
Il metodo presenta tuttavia limiti tecnici. Wine non replica integralmente un sistema Windows, soprattutto quando entrano in gioco controlli di sicurezza, driver, integrazioni di dominio e servizi specifici. Di conseguenza, una prova riuscita su Linux non dimostra automaticamente che lo stesso componente funzionerà su un endpoint Windows reale.
Per le attività di red teaming e penetration testing autorizzato, la possibilità di costruire eseguibili e librerie in modo ripetibile facilita verifiche, analisi dei comportamenti e confronti fra differenti configurazioni di sicurezza. Le stesse tecniche possono però essere utilizzate in contesti offensivi: il loro impiego richiede quindi autorizzazione, isolamento degli ambienti di test e attenzione alle conseguenze operative.
La novità principale non è un nuovo exploit, ma l’organizzazione di una catena di sviluppo che collega Linux e Windows attraverso C# e .NET. Kali rafforza così il proprio ruolo di piattaforma per la ricerca di sicurezza, dimostrando come compilazione, sperimentazione e analisi possano essere gestite dallo stesso ambiente senza dipendere costantemente da strumenti proprietari.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.