📌 In Sintesi
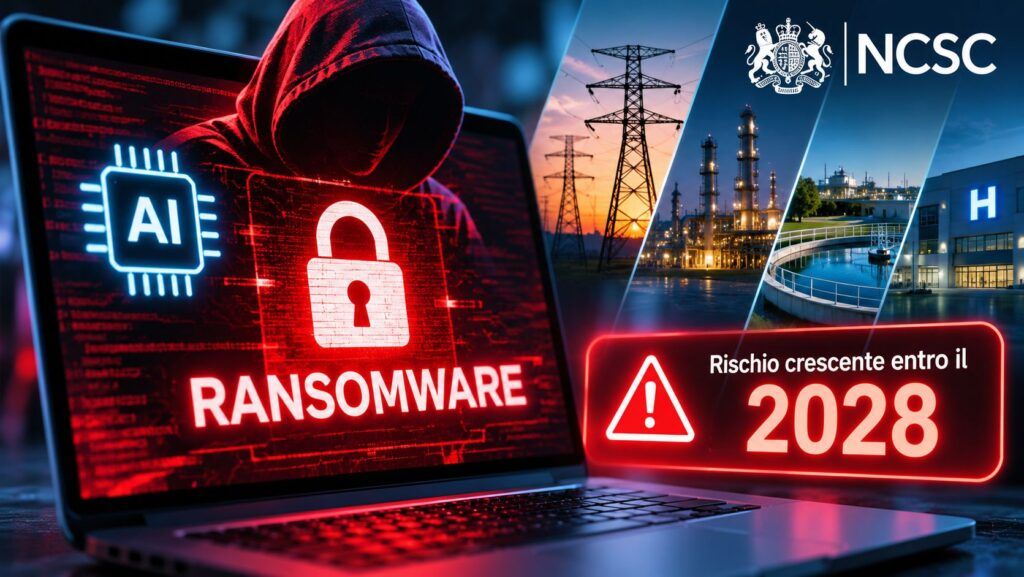
- Il NCSC britannico considera altamente probabile un attacco ransomware con malware potenziato dall’AI contro infrastrutture critiche del Regno Unito entro il 2028.
- L’intelligenza artificiale accelera ricognizione, ricerca delle vulnerabilità e sviluppo degli exploit, riducendo i tempi necessari agli aggressori.
- Gli attacchi autonomi con conseguenze fisiche rappresentano uno scenario di rischio, non una previsione di eventi già accertati.
L’intelligenza artificiale potrebbe trasformare gli attacchi informatici contro le infrastrutture critiche in operazioni sempre più rapide e difficili da contrastare. L’avvertimento arriva dal National Cyber Security Centre (NCSC) britannico, organismo del GCHQ, attraverso l’Annual Review 2026 pubblicata il 3 novembre. L’agenzia considera altamente probabile che entro il 2028 un attacco ransomware utilizzi malware potenziato dall’AI contro le infrastrutture nazionali del Regno Unito. Il rapporto descrive inoltre uno scenario nel quale l’automazione offensiva raggiunge sistemi fisici, dalla robotica agli impianti industriali. Non si tratta dell’annuncio di un attacco imminente, ma della valutazione di una minaccia che richiede interventi immediati sulla resilienza delle organizzazioni.
Cosa leggere
Il NCSC prevede ransomware potenziati dall’AI entro il 2028
Nel rapporto ufficiale sulle minacce informatiche e l’intelligenza artificiale, il NCSC descrive l’AI come un moltiplicatore delle capacità offensive esistenti. I criminali possono automatizzare la ricognizione, individuare configurazioni vulnerabili e accelerare lo sviluppo di strumenti di attacco, mentre gli operatori più esperti rimangono quelli maggiormente avvantaggiati. L’agenzia segnala inoltre che la Cina potrebbe rafforzare la propria capacità di identificare vulnerabilità e prendere di mira infrastrutture strategiche grazie all’evoluzione dei modelli AI. Il problema centrale è la riduzione del tempo disponibile per correggere le falle prima che vengano sfruttate. Un precedente concreto emerge dall’analisi di CyberStrikeAI e dei 44 agenti utilizzati per automatizzare operazioni offensive, che documenta anche l’individuazione accelerata di vulnerabilità nei sistemi industriali EPICS.
Attacchi autonomi e conseguenze fisiche: lo scenario britannico
La sezione The age of autonomous attack descrive un possibile 2028 nel quale strumenti AI avanzati diventano accessibili anche ad aggressori con competenze limitate. Il NCSC precisa che questo scenario non costituisce una previsione, ma illustra le conseguenze di un eventuale fallimento delle strategie difensive. Il rischio aumenta quando i sistemi informatici controllano robot, laboratori, servizi essenziali e processi industriali, perché una compromissione digitale può produrre effetti materiali. Un riferimento concreto emerge dai cyberattacchi contro i sistemi di refrigerazione dei supermercati europei, nei quali la manipolazione delle apparecchiature ha compromesso la conservazione degli alimenti. Quegli episodi non dimostrano l’impiego dell’intelligenza artificiale, ma evidenziano quanto possa essere grave perdere il controllo di un’infrastruttura fisica attraverso una connessione digitale.
Leggi anche: Armis, il 91% dei sistemi di automazione degli edifici usa protocolli insicuri
La sicurezza industriale deve anticipare gli attacchi automatizzati
Il NCSC sottolinea che molti attacchi continuano a sfruttare vulnerabilità conosciute, sistemi esposti e controlli insufficienti. L’intelligenza artificiale non crea necessariamente nuove debolezze: permette agli aggressori di individuarle e sfruttarle più velocemente. Per le organizzazioni che gestiscono infrastrutture strategiche diventano quindi prioritari inventario degli asset, segmentazione delle reti, aggiornamenti tempestivi, monitoraggio e procedure di risposta agli incidenti. Sono misure già affrontate nella guida congiunta CISA-NCSC sulla sicurezza dei sistemi OT, che richiama l’importanza di conoscere l’architettura degli impianti e le dipendenze dai fornitori. Il messaggio britannico è che la difesa non può aspettare l’arrivo di attacchi completamente autonomi. Il rischio più immediato è l’utilizzo dell’AI per industrializzare tecniche già impiegate dal cybercrime, rendendo sempre meno sostenibile lasciare sistemi essenziali vulnerabili e connessi senza adeguate protezioni.
Continua con:
Francia, hacker sabotano i frigo: cibo buttato e incendi nei supermercati
SafePay ransomware, CISA e FBI: 600 vittime e backup distrutti
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.