📌 In Sintesi
- SlippyNunchucks colpisce gli utenti cinesi all’estero: ESET identifica una campagna di spionaggio che sfrutta il dirottamento DNS delle comunicazioni HTTP di Sogou Input Method per distribuire DarkVigil in Asia e in altri Paesi.
- Un aggiornamento apparentemente innocuo installa la backdoor: gli aggressori manipolano la configurazione utilizzata per scaricare icone promozionali, introducendo un componente Adobe legittimo e una DLL malevola.
- Tencent corregge CVE-2026-120422: Sogou Input Method 16.10 introduce HTTPS e controlli sui certificati. ESET segnala ulteriori debolezze nella validazione dei file e dei percorsi di download.
Un gruppo di cyberspionaggio allineato agli interessi della Cina sfrutta Sogou Input Method, uno dei software più diffusi per scrivere caratteri cinesi, per installare la backdoor DarkVigil sui computer di utenti residenti all’estero. La nuova indagine di ESET Research, pubblicata il 4 novembre 2026, attribuisce la campagna all’attore SlippyNunchucks, operativo almeno dal settembre 2023. Gli aggressori manipolano la risoluzione DNS e intercettano comunicazioni HTTP non cifrate di un componente legittimo dell’applicazione, trasformando una funzione destinata alle icone promozionali in un meccanismo di distribuzione malware. Le compromissioni osservate riguardano Hong Kong, Thailandia, Giappone, Vietnam, Oman e Sri Lanka, mentre il gruppo ha precedentemente raggiunto anche persone in Europa. Tencent ha corretto la vulnerabilità CVE-2026-120422 nella versione 16.10, ma ESET avverte che alcune debolezze strutturali richiedono ulteriori interventi.
Cosa leggere
Leggi anche: Open VSX, npm e QuickFox allargano la crisi della supply chain
SlippyNunchucks passa da QuickFox a Sogou per distribuire DarkVigil
La ricerca originale di ESET ricostruisce una continuità operativa fra la precedente compromissione della catena di distribuzione di QuickFox e il successivo sfruttamento di Sogou Input Method. Il 1° luglio 2026, appena tre giorni dopo il rilascio di una versione pulita di QuickFox, i ricercatori osservano nuove esecuzioni di DarkVigil, questa volta avviate dal componente legittimo SGTool.exe. Il gruppo utilizza un repertorio di applicazioni diffuse tra gli utenti di lingua cinese, comprendente QuickFox, QingTalk, MiYunChat e SoftCam, per raggiungere vittime fuori dai confini nazionali. ESET documenta attività contro un’organizzazione di scommesse online operante fra Sri Lanka, Hong Kong e Filippine, oltre a precedenti compromissioni in Europa.
L’attribuzione a un’operazione di sorveglianza allineata agli interessi statali cinesi è formulata da ESET con elevata confidenza, ma non identifica pubblicamente un’agenzia governativa responsabile. I ricercatori distinguono inoltre SlippyNunchucks da Mustang Panda, gruppo al quale altre analisi avevano associato DarkVigil: nella telemetria ESET non emergono sovrapposizioni sufficienti per considerarli lo stesso attore.
Sogou usa HTTP per le icone promozionali: il DNS hijacking introduce il malware
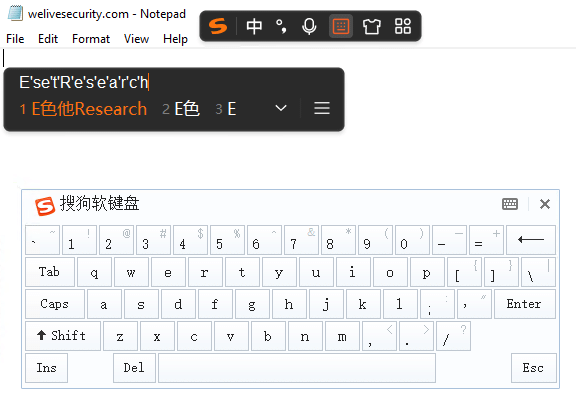
Il punto d’ingresso risiede nel sistema utilizzato da Sogou Input Method per mostrare icone associate ai dizionari promozionali dei marchi. Il programma scarica una configurazione attraverso il componente SGTool.exe, ma nelle versioni vulnerabili alcune richieste vengono effettuate tramite HTTP non cifrato. ESET individua 20 endpoint raggiunti dall’applicazione senza HTTPS. Attraverso una manipolazione DNS, gli aggressori fanno risolvere il dominio legittimo config.pinyin.sogou.com verso server controllati da loro, capaci di restituire una configurazione contraffatta. Il punto esatto in cui avviene l’alterazione DNS rimane sconosciuto: router compromessi, configurazioni DNS modificate e intercettazione a livello di provider sono possibilità investigative, non vettori definitivamente accertati.
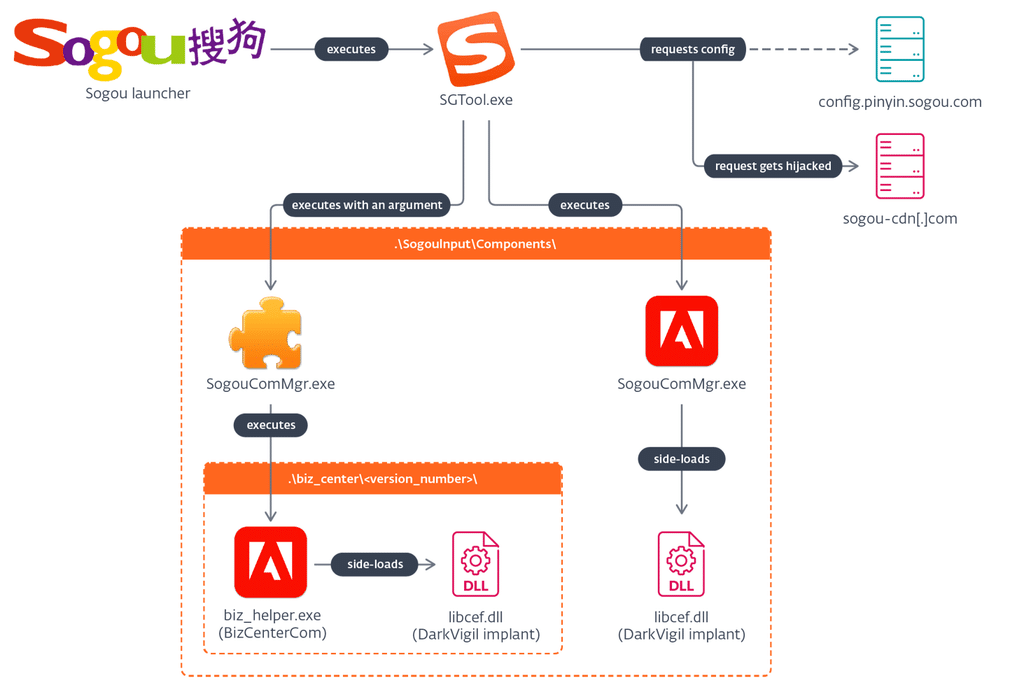
La configurazione originale è cifrata con AES-256-CBC, ma chiave e vettore di inizializzazione sono incorporati nel programma. Gli aggressori riescono quindi a costruire una risposta analoga, modificando anche i valori MD5 utilizzati per verificare i file scaricati. Il contenuto malevolo sostituisce le normali icone con due componenti: un eseguibile Adobe autentico e firmato, rinominato biz_helper.exe, e la DLL libcef.dll, contenente DarkVigil. Il software legittimo finisce così per collocare i file in directory dalle quali possono essere eseguiti attraverso i propri meccanismi di gestione.
DarkVigil sfrutta il DLL sideloading e un protocollo modulare di comando e controllo
La tecnica di esecuzione combina DLL sideloading e abuso dei flussi operativi di Sogou. In una delle varianti osservate, il file Adobe prende il posto del componente SogouComMgr.exe; quando l’applicazione lo avvia, l’eseguibile legittimo carica la DLL malevola. Un’altra variante sfrutta la struttura BizCenterCom, ottenendo un risultato simile attraverso un differente percorso interno. La persistenza deriva dal riutilizzo delle normali procedure del software, senza richiedere necessariamente un meccanismo autonomo di avvio. ESET osserva tuttavia che entrambe le modalità possono provocare malfunzionamenti dell’applicazione.
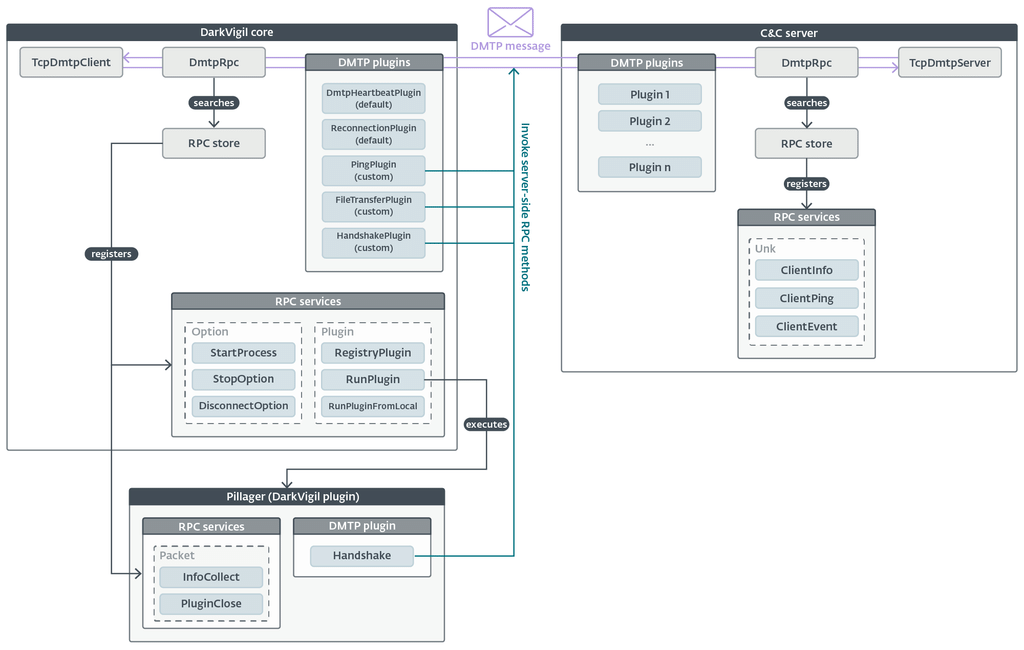
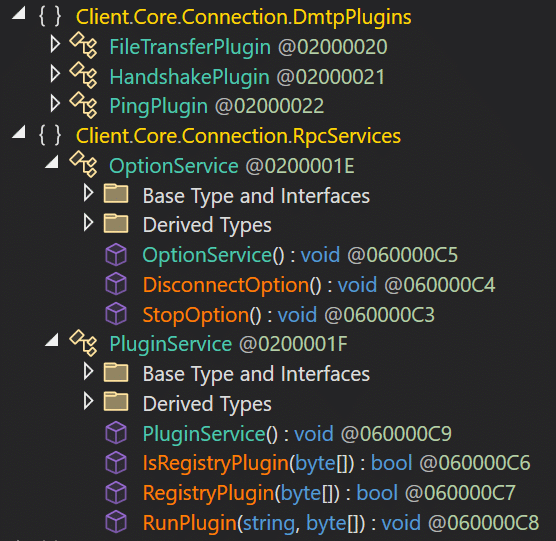
DarkVigil è una piattaforma .NET modulare con oltre 20 plugin conosciuti, costruita sul framework Vigil e sulla libreria TouchSocket. Per comunicare con l’infrastruttura degli aggressori utilizza Duplex Message Transport Protocol (DMTP), che supporta trasferimenti di file, chiamate RPC remote e comunicazioni fra client. L’analisi tecnica effettuata da ESET nel 2025 mostra che il server può distribuire plugin, conservarli compressi nel registro di Windows e attivarli per raccogliere informazioni o mantenere il controllo del sistema. Le versioni più recenti possono avere funzionalità differenti, un limite esplicitamente riconosciuto dai ricercatori.
Continua con:
UNC3569 sfrutta Sogou con un exploit one-click e installa GRAYRABBIT
Talos scopre DKnife: il framework AitM cinese che controlla i gateway dal 2019
Tencent corregge CVE-2026-120422, ma restano rischi nella gestione dei file
ESET segnala la vulnerabilità a Tencent l’11 settembre 2026. Il produttore conferma la ricezione il 21 settembre e distribuisce Sogou Input Method 16.10 entro il 30 ottobre, correggendo il difetto identificato come CVE-2026-120422. La modifica introduce HTTPS e controlli sui certificati, impedendo che una semplice manipolazione DNS consenta di sostituire le risposte autentiche con configurazioni malevole senza superare le verifiche TLS.
La correzione non elimina tutte le debolezze individuate da ESET. I ricercatori raccomandano ulteriori controlli sui tipi di file scaricabili e sulle directory di destinazione, per evitare che dati destinati a contenere immagini permettano invece di sovrascrivere componenti eseguibili. Per le organizzazioni che utilizzano Sogou su Windows, l’intervento prioritario consiste nell’aggiornamento alla versione 16.10 o successiva, seguito dalla verifica di eventuali anomalie nei componenti installati e negli indicatori di compromissione pubblicati da ESET. Su sistemi già infetti, aggiornare l’applicazione non costituisce una garanzia di completa bonifica. Il caso SlippyNunchucks dimostra come una funzione secondaria di un software affidabile possa diventare un canale di spionaggio, soprattutto quando le configurazioni scaricate dalla rete vengono trattate come istruzioni attendibili. Il confine di sicurezza violato non riguarda la tastiera o la scrittura dei caratteri cinesi, ma la fiducia accordata a comunicazioni non autenticate e ai file che queste possono far eseguire.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.