📌 In Sintesi
- Crédit Mutuel Arkéa conferma un cyberattacco con trasferimenti fraudolenti. Il valore delle operazioni coinvolte supera l’ordine dei 100 milioni di euro, ma la banca non conferma la cifra definitiva di 118 milioni circolata inizialmente.
- L’accesso è avvenuto attraverso la piattaforma di un fornitore esterno. Gli attaccanti hanno utilizzato un conto appartenente alla banca per trasferire denaro verso altri istituti. Arkéa esclude che Fortuneo sia stata la porta d’ingresso.
- I fondi dei clienti non risultano compromessi. L’istituto segnala la sospensione temporanea di alcune operazioni e la successiva ripresa dei servizi. Proseguono gli accertamenti e il tentativo di recuperare il denaro.
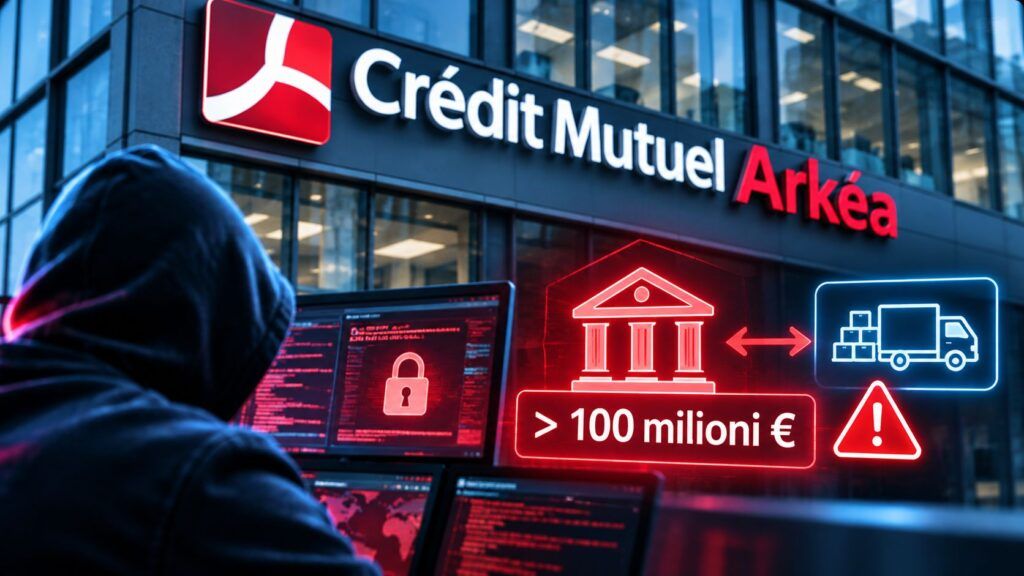
Un cyberattacco contro il gruppo bancario francese Crédit Mutuel Arkéa ha consentito di effettuare trasferimenti fraudolenti per un importo superiore all’ordine dei 100 milioni di euro, colpendo direttamente la disponibilità finanziaria dell’istituto attraverso una piattaforma gestita da un fornitore esterno. L’incidente, reso pubblico il 4 novembre 2026 e ulteriormente chiarito dalla banca, non ha interessato direttamente i conti dei clienti, ma ha provocato una sospensione precauzionale di alcune operazioni interbancarie. Una parte dei fondi trasferiti potrebbe essere stata convertita in criptovalute attraverso piattaforme specializzate, mentre sono in corso iniziative per bloccare e recuperare le somme. La cifra di 118 milioni di euro riportata dalle prime ricostruzioni non viene confermata come perdita definitiva: l’istituto ne riconosce soltanto l’ordine di grandezza. Il caso mette al centro della sicurezza bancaria il rischio dei fornitori tecnologici e l’accesso ai sistemi di pagamento, anche quando le credenziali e i patrimoni dei singoli correntisti rimangono protetti.
Cosa leggere
Crédit Mutuel Arkéa conferma il cyberattacco e la sottrazione di fondi
La prima comunicazione pubblica arriva il 4 novembre, quando Crédit Mutuel Arkéa annuncia di aver subito un attacco informatico che ha permesso la realizzazione di operazioni fraudolente. Nel comunicato ufficiale dell’istituto bancario il gruppo afferma di aver attivato le procedure di risposta agli incidenti, informato le autorità competenti e sospeso temporaneamente alcune transazioni per impedire ulteriori trasferimenti non autorizzati. Le prime ricostruzioni giornalistiche indicano 118 milioni di euro, ma la banca precisa successivamente che il valore esatto del danno non è ancora definito, poiché alcune somme sono state bloccate e altre potrebbero essere recuperate. La distinzione riguarda direttamente la corretta valutazione dell’incidente: l’ammontare complessivo delle operazioni fraudolente non coincide necessariamente con la perdita economica finale. L’istituto sostiene inoltre che le somme coinvolte non siano tali da comprometterne la solidità finanziaria. Restano aperti gli accertamenti sulle operazioni effettuate e sull’effettiva destinazione dei fondi.
La piattaforma di un fornitore diventa il punto d’ingresso degli attaccanti
Il dettaglio più importante emerge dalle precisazioni ufficiali pubblicate da Arkéa. La banca dichiara che gli aggressori sono riusciti a raggiungere i suoi sistemi attraverso la piattaforma di uno dei fornitori tecnologici, utilizzando successivamente un conto appartenente al gruppo per disporre trasferimenti verso altri istituti. Non sono stati utilizzati direttamente i conti dei clienti delle federazioni e delle società controllate, né l’attacco viene attribuito a un accesso iniziale attraverso Fortuneo. L’istituto smentisce infatti esplicitamente che la propria banca online sia stata il punto di ingresso dell’operazione criminale. La ricostruzione non identifica pubblicamente il fornitore compromesso e non chiarisce ancora quale vulnerabilità, autorizzazione o procedura sia stata sfruttata. Non è quindi possibile stabilire se gli aggressori abbiano ottenuto credenziali, abusato di privilegi già esistenti oppure compromesso uno specifico componente applicativo. Il dato confermato è il passaggio attraverso un’infrastruttura esterna alla banca, un elemento che rende decisiva l’analisi dei rapporti tra intermediari finanziari e prestatori di servizi tecnologici.
Leggi anche: Guida definitiva al DORA: conformità, scadenze e adeguamento IT per la supply chain
Fortuneo non è stata violata e i depositi dei clienti non risultano coinvolti
Crédit Mutuel Arkéa respinge le indiscrezioni che avevano indicato Fortuneo come possibile ingresso degli attaccanti. La precisazione è rilevante perché il gruppo opera attraverso differenti realtà bancarie e finanziarie e l’incidente avrebbe potuto essere interpretato erroneamente come una compromissione generalizzata dei conti personali. Secondo la banca, gli attaccanti hanno agito sul patrimonio dell’istituto utilizzando un conto aziendale, non sui depositi dei correntisti. La sospensione precauzionale di alcune operazioni ha comunque avuto conseguenze operative: diversi bonifici sono stati ritardati mentre venivano applicate misure di verifica e sicurezza. Il 5 novembre, anche la Caisse d’Allocations Familiales francese avverte che alcuni trasferimenti destinati ai beneficiari potrebbero essere stati respinti a causa dell’interruzione dei flussi bancari. L’assenza di perdite sui conti personali non significa quindi assenza di disservizi per gli utenti. La banca invita inoltre alla prudenza rispetto a possibili tentativi di phishing successivi all’incidente, precisando che non devono essere comunicati a terzi password, codici di autenticazione o dati delle carte.
I trasferimenti potrebbero essere stati convertiti in criptovalute
La ricostruzione ufficiale indica che gli aggressori hanno disposto trasferimenti dal conto della banca verso altri operatori finanziari, dai quali il denaro potrebbe essere successivamente transitato attraverso piattaforme specializzate nella conversione in criptovalute. Si tratta di una possibilità investigativa, non della conferma che tutti i fondi siano stati convertiti o trasferiti definitivamente su blockchain. Il ricorso a più intermediari rende più complessa la ricostruzione delle operazioni e richiede di distinguere il momento dell’esecuzione del bonifico, l’eventuale acquisto di asset digitali e il successivo spostamento verso ulteriori destinazioni. La banca conferma di collaborare con le autorità giudiziarie e di polizia, ma non pubblica ancora identificativi delle transazioni, indirizzi blockchain o informazioni sufficienti per attribuire l’operazione a un gruppo criminale. L’ipotesi di conversione in crypto deve pertanto rimanere distinta dall’accertamento del vettore di compromissione. La parte documentata dell’attacco riguarda l’accesso attraverso il fornitore e l’abuso dei sistemi di pagamento aziendali.
Il rischio dei fornitori esterni entra nel cuore della sicurezza bancaria europea
L’incidente Arkéa evidenzia una criticità strutturale: un’organizzazione finanziaria può investire nella difesa dei propri sistemi e rimanere comunque esposta attraverso fornitori, piattaforme di collegamento e integrazioni operative con soggetti terzi. È precisamente uno degli ambiti affrontati dal regolamento europeo DORA, applicabile dal gennaio 2025, che rafforza gli obblighi di gestione del rischio ICT, continuità operativa, risposta agli incidenti e controllo della catena di fornitura tecnologica. Il fatto che un incidente avvenga attraverso un fornitore non dimostra automaticamente una violazione del regolamento né una mancanza di controlli già accertata, ma rende necessario verificare come siano stati autorizzati, monitorati e registrati i trasferimenti. La vicenda si colloca nel più ampio contesto degli attacchi contro servizi bancari e infrastrutture digitali francesi, pur presentando una caratteristica distinta: non soltanto indisponibilità del servizio, ma esecuzione di operazioni finanziarie fraudolente. Il perimetro di sicurezza di una banca non termina ai suoi server, perché comprende anche le relazioni tecniche attraverso cui vengono trasferiti ordini e movimentate risorse.
Continua con:
ARTEX e Claude contro le banche: l’AI entra nel workflow dell’hacker
Corea del Sud e Danimarca violate: banche, università e registri nel mirino
Le indagini devono chiarire il vettore tecnico e il danno definitivo
Crédit Mutuel Arkéa considera l’incidente contenuto, ma la chiusura dell’emergenza operativa non equivale alla conclusione dell’indagine. Rimangono da chiarire l’identità del fornitore coinvolto, le modalità tecniche della compromissione, la cronologia delle operazioni fraudolente e la quantità di denaro effettivamente recuperabile. Il gruppo afferma che una parte delle somme interessate è stata bloccata e che sono in corso ulteriori iniziative di recupero, senza offrire ancora un bilancio definitivo. La posizione dei clienti resta quella indicata dalla banca: nessuna conseguenza economica sui loro depositi, ma alcuni ritardi nei trasferimenti. Il caso rappresenta un precedente significativo per il settore finanziario europeo perché dimostra che un punto di accesso esterno può trasformarsi in un canale per disporre operazioni bancarie di elevato valore, anche senza una compromissione generalizzata degli account dei correntisti. La verifica delle responsabilità richiederà gli esiti degli accertamenti tecnici e giudiziari, non soltanto le stime iniziali del danno.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.