🛡️ Executive Summary
- OpenAI individua 948 vulnerabilità LPE distinte dopo aver riprodotto 1.724 problemi nel kernel Linux e sviluppato exploit in ambiente controllato.
- La campagna costa 1.213.430 dollari in crediti API, pari a circa 1.279 dollari per vulnerabilità con exploit e proposta di patch.
- Le correzioni richiedono ancora revisione e integrazione: il lavoro è coordinato con i manutentori Linux attraverso Patch the Planet.
OpenAI dimostra quanto la ricerca automatizzata delle vulnerabilità sia diventata una questione di scala industriale. Una pipeline autonoma ha analizzato il kernel Linux, riprodotto 1.724 vulnerabilità e prodotto exploit funzionanti per 948 falle distinte di escalation locale dei privilegi, capaci di portare un utente non privilegiato a root nelle configurazioni di test. Il costo dichiarato è di 1,21 milioni di dollari in crediti API, ma il risultato non equivale a 948 dispositivi compromessi né a 948 patch già distribuite. La ricerca del 4 novembre 2026 pone una domanda cruciale: quando l’intelligenza artificiale può cercare e sfruttare difetti del software più rapidamente degli esseri umani, la capacità di verificarli e correggerli diventa il vero limite della sicurezza.
Cosa leggere
OpenAI esamina il kernel Linux e distingue 948 vulnerabilità sfruttabili
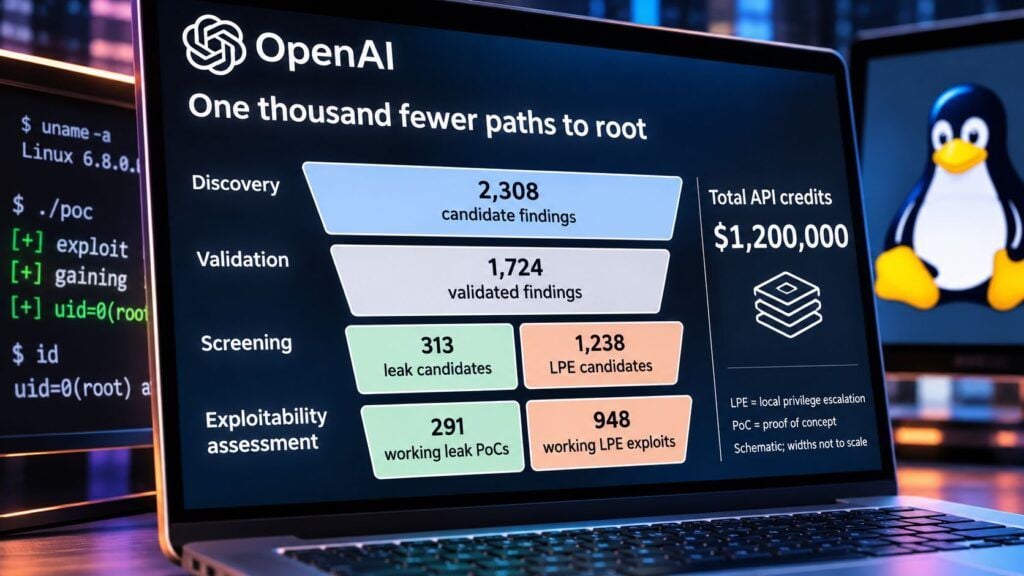
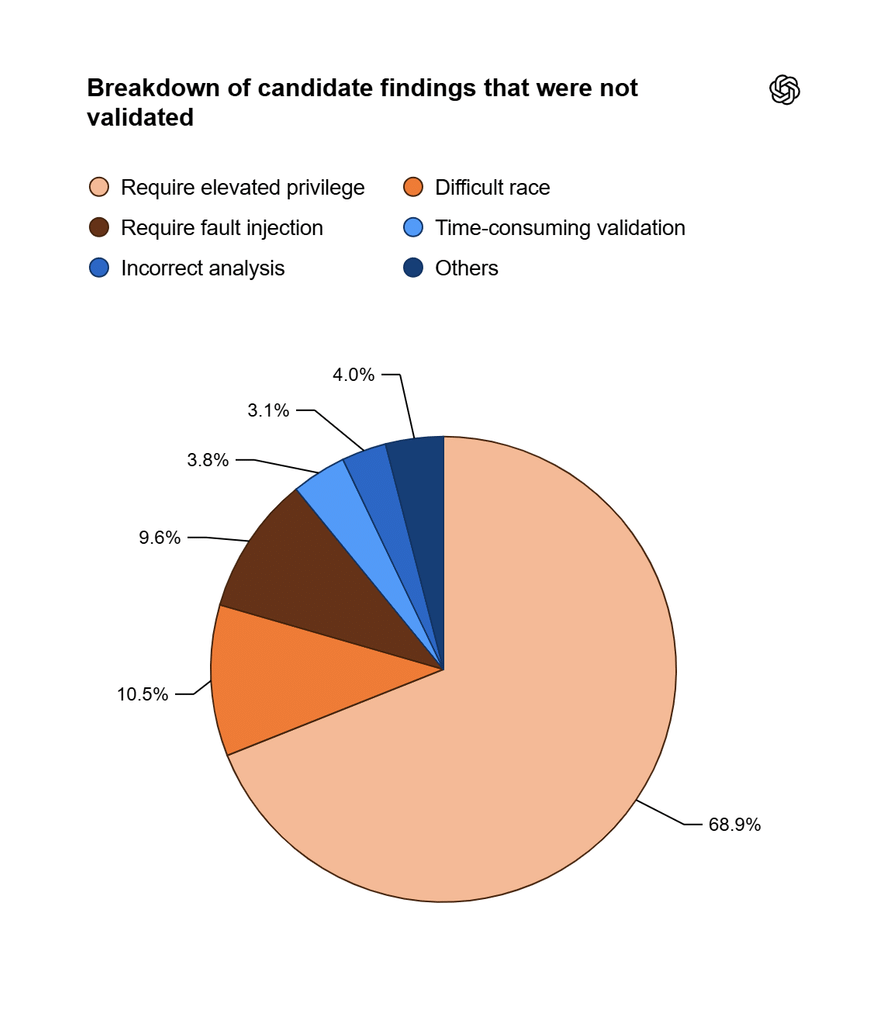
Nel rapporto tecnico A thousand fewer paths to root OpenAI ricostruisce una sperimentazione condotta a metà ottobre su una versione recente del kernel. I ricercatori non hanno sottoposto all’AI l’intera base di codice senza priorità: un gruppo di agenti identifica 5.034 obiettivi di audit, equivalenti a circa 2,8 milioni di righe, il 7% degli oltre 40 milioni che compongono il progetto. Gli agenti di analisi formulano 2.308 segnalazioni candidate in dodici ore; una fase successiva ne riproduce 1.724 in macchine virtuali isolate, circa il 74,7%. Arriva poi il passaggio decisivo: l’esistenza di un errore non dimostra che permetta di acquisire privilegi, quindi il sistema tenta lo sfruttamento in configurazioni comparabili a quelle di un normale desktop Linux. Gli agenti ottengono 1.169 exploit LPE funzionanti, ma l’analisi delle varianti li riconduce a 948 vulnerabilità distinte, per le quali sono sviluppate altrettante proposte di patch. Il dato pubblicato non descrive quindi 1.169 nuove falle indipendenti: distingue gli exploit riusciti dal numero di problemi sottostanti da correggere. La ricerca amplia il percorso già intrapreso con Astra e GPT-5.6 Cyber nella scoperta automatizzata delle zero-day.
Dalla segnalazione alla root shell: come lavorano gli agenti AI
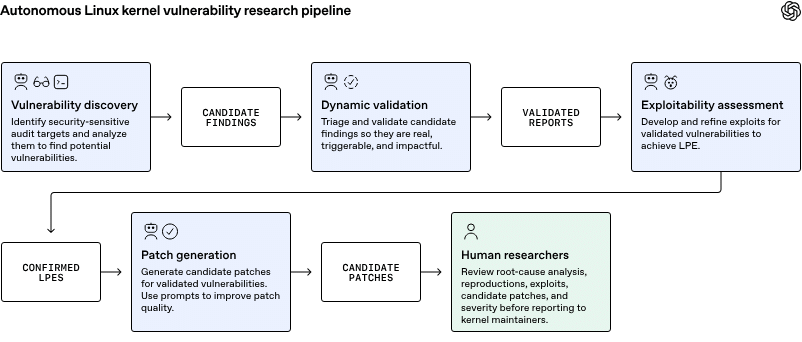
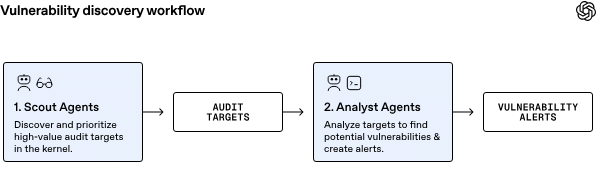
Il prototipo separa la ricerca in scoperta, validazione dinamica, valutazione della sfruttabilità, generazione delle correzioni e revisione umana. Gli agenti Scout selezionano codice raggiungibile da utenti con pochi privilegi, mentre gli Analyst individuano condizioni sospette e producono ipotesi verificabili. Nella fase di triage ogni candidato viene provato su una macchina con KASAN, strumento che rende osservabili specifici errori di accesso alla memoria; i controlli successivi verificano se il difetto consenta perdita di informazioni o local privilege escalation. I test offensivi avvengono con protezioni ordinarie abilitate, tra cui KASLR, SMEP, SMAP e HARDENED_USERCOPY, per evitare risultati ottenuti disattivando artificialmente le difese.
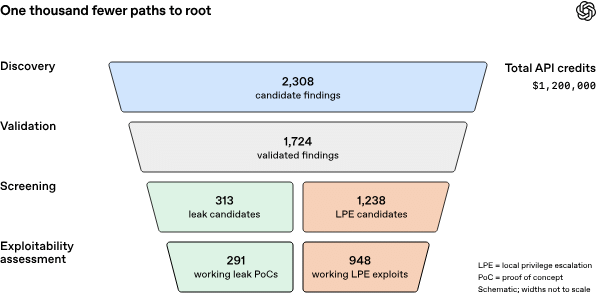
Su 1.238 candidati LPE selezionati per approfondimento, la pipeline arriva a 1.169 exploit funzionanti; altri 291 proof of concept dimostrano vulnerabilità di divulgazione delle informazioni. Ogni risultato utile viene accompagnato da analisi della causa, riproduzione minima, exploit e patch proposta, affinché un ricercatore possa valutarne gravità e correttezza prima della comunicazione ai manutentori. La distinzione operativa conta soprattutto per i gestori di server: un exploit locale presuppone un punto d’accesso iniziale e non dimostra da solo una compromissione remota del sistema.
Leggi anche: Agenti AI accelerano gli exploit: Chrome full-chain in sei giorni e bypass OTP
Quanto costa trovare una falla Linux: 1.279 dollari per exploit LPE distinto
La campagna ha assorbito 1.213.430 dollari in crediti API, ossia una media di circa 1.279 dollari per vulnerabilità LPE distinta una volta ripartito il costo complessivo. Non è il prezzo commerciale di una zero-day, né misura il lavoro umano e infrastrutturale esterno alla fatturazione API. La parte più onerosa è lo sviluppo degli exploit: 775.929 dollari, a fronte di 316.549 dollari per la scansione analitica e 73.330 per la validazione.
OpenAI confronta la spesa con gli importi storicamente offerti da competizioni come Pwn2Own e TyphoonPWN: applicare premi di 20.000–70.000 dollari a tutti i 948 risultati genera una valutazione puramente ipotetica fra 18,9 e 66,3 milioni di dollari, non ricavi incassati né premi garantiti. In un esperimento separato su un ambiente adattato di Google kernelCTF, la pipeline realizza 21 exploit LPE e 25 dimostrazioni di information leak con circa 32.936 dollari di crediti API. Anche la possibile ricompensa di 1,5 milioni citata dall’azienda dipende dall’eventuale accettazione dei risultati. La riduzione del costo per analizzare e sfruttare bug aumenta così l’urgenza di spostare risorse sulla correzione, non soltanto sulla loro individuazione.
Le patch non sono ancora tutte disponibili e la verifica umana resta decisiva
La capacità di generare exploit non equivale alla capacità di distribuire automaticamente correzioni affidabili. OpenAI riferisce di avere predisposto patch candidate e inviato ai manutentori centinaia di segnalazioni e proposte, dando priorità ai problemi critici. Nei dieci giorni fra l’avvio della scansione e la revisione finale, 61 LPE erano già state corrette upstream, 43 disponevano di patch in preparazione e 299 erano oggetto di discussione pubblica: numeri che dimostrano sia l’attività della comunità sia il rischio di duplicare segnalazioni già affrontate.
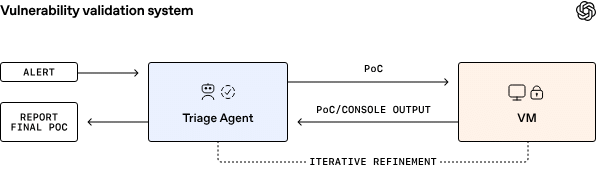
Un controllo umano ha inoltre rilevato un errore metodologico significativo: in una fase iniziale 20 exploit su 200 avevano ottenuto root sfruttando una vulnerabilità differente da quella che l’agente doveva verificare. Il sistema ha quindi aggiunto un controllo indipendente sul percorso di sfruttamento, perché raggiungere root non prova automaticamente la correttezza dell’attribuzione tecnica. Anche il processo di patching richiede iterazioni: alcune prime correzioni bloccavano il PoC ma introducevano codice eccessivo, possibili regressioni o mancata copertura di varianti. È un limite già rilevante quando una falla del kernel può trasformare un accesso limitato in privilegi sull’host.
Continua con:
OpenAI: 1 miliardo alla cyber-difesa, Astra trova zero-day ma è meno monitorabile
Modelli più potenti e difesa Linux: il divario fra scoperta e aggiornamenti
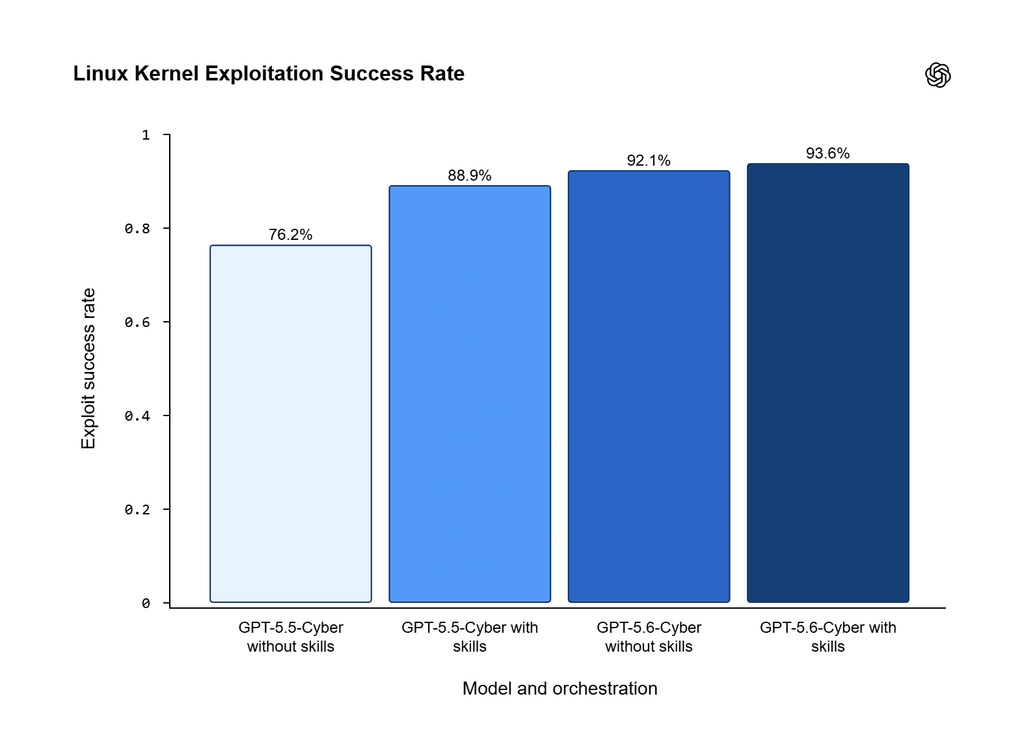
Il confronto interno fra generazioni di modelli evidenzia l’accelerazione. A luglio GPT-5.6 Sol aveva individuato e sfruttato 166 LPE distinte con una spesa di 513.690 dollari; a ottobre il modello cyber successivo arriva a 948, pur analizzando un kernel nel frattempo sottoposto a correzioni. Nella revisione di 166 exploit gli esperti riconoscono inoltre almeno dieci tecniche di sfruttamento considerate nuove, precisando che la novità è valutata rispetto alle conoscenze disponibili ai ricercatori consultati.
L’esperimento non dimostra che tutti i sistemi Linux oggi utilizzati siano vulnerabili alle 948 falle: distribuzioni, configurazioni, backport e aggiornamenti cambiano le condizioni effettive di sfruttamento. Per aziende, provider e amministrazioni italiane, il punto è la pressione crescente sui processi di vulnerability management, sulle priorità di patching e sull’isolamento dei workload. Una macchina non aggiornata sulla quale un aggressore ha già accesso limitato deve essere trattata come una possibile occasione di escalation; sandbox, segmentazione e isolamento forte servono a ridurre le conseguenze. La strategia Patch the Planet punta a trasformare i risultati in segnalazioni verificabili e correzioni revisionate, ma il vantaggio della difesa dipenderà dal tempo che intercorre fra la scoperta automatica e la reale distribuzione delle patch.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.