🛡️ Executive Summary
- RemControl prende di mira le banche italiane. Group-IB identifica oltre 30 istituti finanziari bersaglio tra Europa, Medio Oriente e Canada, con Italia e Francia al centro delle prime campagne.
- Il trojan aggira i controlli durante l’installazione. Falsi siti Google Play distribuiscono un APK che sfrutta una VPN locale per ostacolare Play Protect e genera certificati di firma differenti per ogni installazione.
- L’intelligenza artificiale aiuta a costruire il sistema criminale. Nel pannello di controllo e nelle schermate di phishing compaiono tracce di sviluppo assistito dall’AI, compresa una risposta completa di un assistente lasciata nel codice.
RemControl è un nuovo trojan bancario Android che prende di mira anche gli utenti italiani attraverso false applicazioni IPTV, schermate di phishing e strumenti di controllo remoto. La ricerca di Group-IB documenta una piattaforma criminale Malware-as-a-Service capace di rubare PIN bancari, credenziali e informazioni finanziarie, controllando lo smartphone attraverso i servizi di accessibilità. Gli analisti individuano oltre 30 istituti finanziari bersaglio in Italia, Francia, Spagna, Polonia, Portogallo, Canada e Paesi del Golfo. La particolarità riguarda l’infrastruttura: parte delle schermate fraudolente e dei sistemi di gestione presenta evidenze di sviluppo assistito dall’intelligenza artificiale, apparentemente utilizzata per costruire funzioni malevole presentandole come normali quiz o strumenti di controllo parentale.
Cosa leggere
RemControl arriva in Italia attraverso falsi siti Google Play e applicazioni IPTV
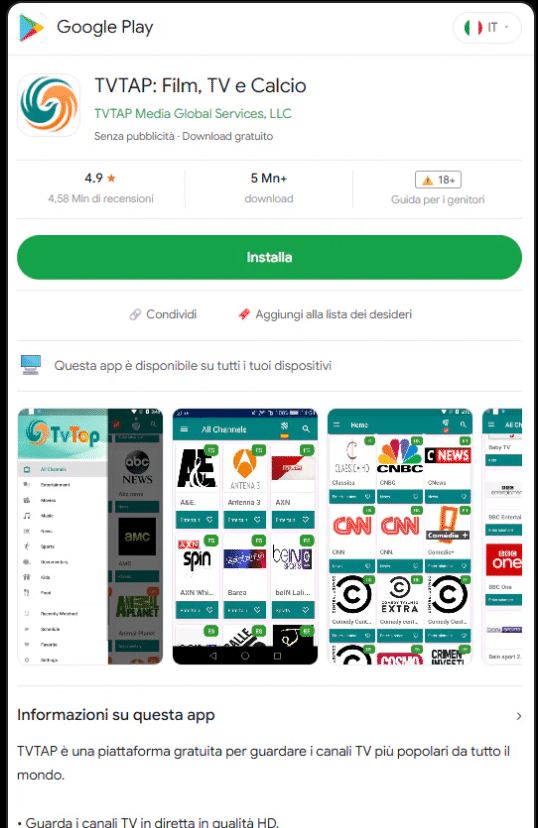
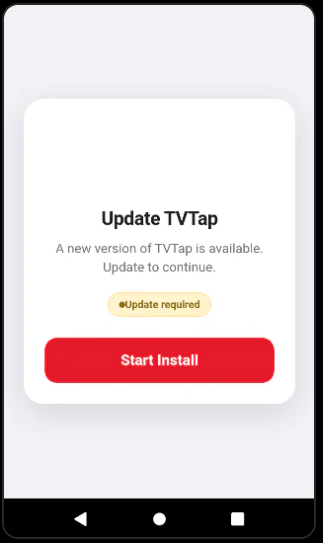
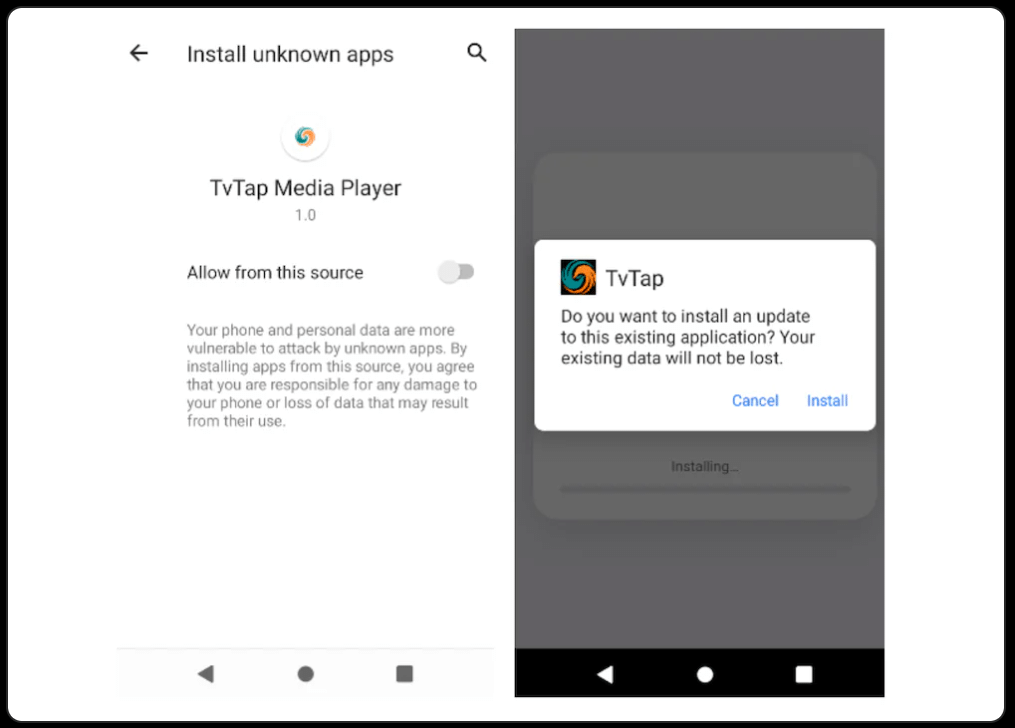
La distribuzione sfrutta pagine che imitano Google Play Store e pubblicizzano TVTap, applicazione IPTV non disponibile nello store ufficiale. Group-IB identifica sei indirizzi utilizzati in una campagna rivolta agli utenti italiani, con controlli sull’indirizzo IP e sul dispositivo del visitatore: l’APK malevolo viene consegnato soltanto agli smartphone che risultano collegati dall’Italia. Nelle pagine compaiono inoltre due identificativi Meta Pixel, elemento che suggerisce l’utilizzo di campagne pubblicitarie per attirare le vittime. Dopo il download, un’applicazione iniziale simula un aggiornamento di TVTap e richiede l’attivazione di una VPN locale.
Questa viene utilizzata per interrompere le comunicazioni di Google Play Store e ostacolare i controlli in tempo reale di Play Protect. Il dropper genera inoltre una nuova chiave di firma per ogni installazione, rendendo meno efficaci le rilevazioni basate su hash e certificati. Il comportamento richiama il precedente trojan bancario Massiv, distribuito attraverso false applicazioni IPTV, ma RemControl aggiunge una struttura centralizzata per gestire campagne e affiliati.
Leggi anche: Medusa ritorna a minacciare gli utenti Android: come proteggersi
Il trojan ruba PIN bancari e controlla lo smartphone da remoto
Una volta installato, RemControl richiede l’autorizzazione ai Servizi di accessibilità, ottenendo, se concessa, la capacità di osservare le applicazioni aperte e simulare le interazioni dell’utente. Quando viene avviata un’app bancaria presente nell’elenco dei bersagli, il malware sovrappone una schermata WebView contraffatta all’interfaccia autentica, raccogliendo PIN, codici di accesso e dati delle carte.
Le schermate vengono scaricate dinamicamente dal server criminale, consentendo agli operatori di cambiare gli istituti bersaglio senza reinstallare il malware. Il trojan può inoltre acquisire screenshot, trasmettere la struttura degli elementi visualizzati, registrare i tasti digitati e simulare tocchi e gesti. Le funzioni di autoprotezione tentano di impedire l’apertura delle schermate Android dedicate alla disinstallazione e alla revoca dei permessi.
Il server di comando viene individuato dinamicamente tramite un dead-drop su Telegram, che permette di modificare l’infrastruttura senza distribuire nuove versioni dell’APK.
L’AI costruisce schermate di phishing spacciate per quiz e controllo parentale
L’elemento più singolare emerge dall’analisi del pannello di controllo criminale, la cui documentazione API era accidentalmente accessibile. Gli investigatori scoprono un’infrastruttura per generare APK personalizzati, gestire affiliati, modificare schermate di phishing e registrare sessioni di controllo remoto.
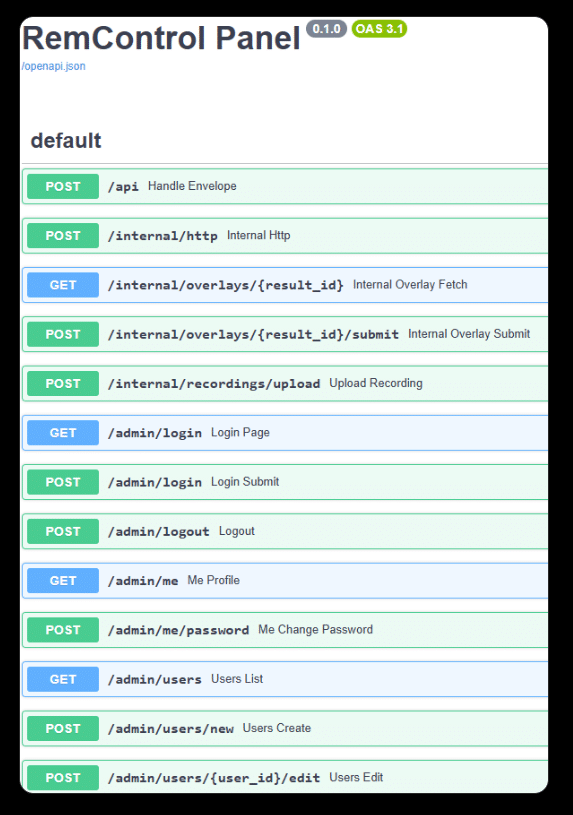
Nei documenti tecnici, però, le funzioni che raccolgono credenziali bancarie vengono descritte come risposte a quiz, mentre alcune capacità di sorveglianza sono presentate come strumenti di parental monitoring. Group-IB individua inoltre una risposta completa di un assistente AI lasciata accidentalmente nel codice HTML di una pagina di phishing operativa, comprese annotazioni sul lavoro svolto e indicazioni per ulteriori modifiche. Sono evidenze concrete dell’impiego di strumenti generativi nello sviluppo dell’infrastruttura, ma non identificano il modello utilizzato. Alcuni file contengono commenti in russo, elemento che suggerisce uno sviluppatore russofono senza dimostrare la nazionalità degli operatori.
Continua con:
Klopatra: nuovo trojan bancario Android con origini turche. Allerta in Italia
Bitdefender scopre una campagna malvertising su Meta che diffonde malware Android
UNKK gestisce le campagne, ma il collegamento con Medusa resta da dimostrare
Gli analisti attribuiscono le prime operazioni a un affiliato identificato come UNKK, presente nei campioni insieme a identificativi geografici quali IT-NEW, IT-NEW4 e FR-NEW. Le prime infrastrutture risultano attive da maggio 2026 e i campioni individuati risalgono a luglio. Group-IB rileva somiglianze con le campagne Medusa UNKN, comprese le esche IPTV, l’utilizzo di Telegram e la concentrazione geografica su Italia e Francia, ma precisa che non esistono prove sufficienti per confermare un unico operatore. La ricerca evidenzia soprattutto l’industrializzazione delle frodi bancarie mobili: un’infrastruttura centralizzata, affiliati differenti e strumenti AI che possono ridurre il lavoro necessario per creare nuove schermate fraudolente. Per gli utenti il rischio più immediato rimane l’installazione di APK provenienti da falsi store e la concessione di permessi di accessibilità non necessari. RemControl dimostra come un semplice download IPTV possa trasformarsi nel controllo completo dello smartphone e nell’accesso fraudolento ai servizi bancari. La ricerca tecnica e gli indicatori di compromissione sono disponibili nel rapporto originale di Group-IB.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.