📌 In sintesi
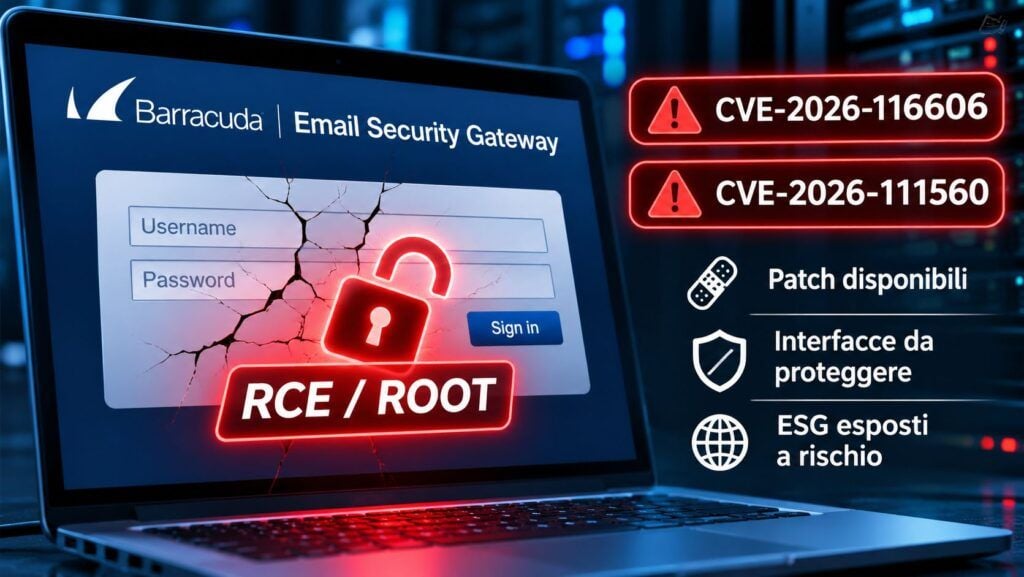
- Due vulnerabilità di Barracuda Email Security Gateway consentono l’accesso root senza credenziali. La combinazione tra CVE-2026-116606, con punteggio CVSS 9,3, e CVE-2026-111560, valutata 8,6, permette di aggirare le autorizzazioni ed eseguire comandi privilegiati.
- watchTowr dimostra una catena di attacco basata sul ripristino delle configurazioni. Un errore nei controlli di autorizzazione consente di importare un backup manipolato, sfruttando successivamente un problema di command injection nella gestione del fuso orario.
- Barracuda ha già distribuito le correzioni. Il produttore raccomanda di verificare gli aggiornamenti, limitare l’accesso alle interfacce amministrative e riattivare l’installazione automatica delle patch.
Due vulnerabilità nei dispositivi Barracuda Email Security Gateway possono essere concatenate per ottenere l’esecuzione remota di comandi con privilegi root senza disporre di credenziali amministrative. Le falle, identificate come CVE-2026-116606 e CVE-2026-111560, interessano i sistemi utilizzati dalle aziende per filtrare email, spam e contenuti dannosi prima che raggiungano le caselle di posta degli utenti. Il 5 novembre 2026, i ricercatori di watchTowr Labs pubblicano una dimostrazione tecnica della catena di attacco, mostrando come un errore nei controlli di autorizzazione possa essere combinato con una vulnerabilità di command injection. Barracuda aveva già distribuito gli aggiornamenti correttivi il 2 novembre, ma la nuova analisi chiarisce le conseguenze della combinazione tra le due falle. L’accesso all’interfaccia amministrativa rappresenta la condizione necessaria per sfruttare il percorso documentato, rendendo particolarmente importante la protezione delle appliance raggiungibili da reti non attendibili.
Cosa leggere
Barracuda Email Security Gateway, due falle che insieme permettono l’accesso root
CVE-2026-116606 riguarda un difetto di autorizzazione prima dell’autenticazione, classificato con un punteggio CVSS 9,3. La vulnerabilità interessa specificamente Barracuda Email Security Gateway (ESG) e permette a un soggetto non autenticato, in grado di raggiungere l’interfaccia amministrativa, di accedere a funzionalità che dovrebbero essere riservate agli amministratori. Il secondo problema, CVE-2026-111560, presenta invece un punteggio CVSS 8,6 e riguarda l’esecuzione non sicura di comandi del sistema operativo. Quest’ultima vulnerabilità interessa, oltre a ESG, anche altri cinque prodotti Barracuda: Load Balancer Application Delivery Controller, Message Archiver, WAF Control Center, Web Application Firewall e Web Security Gateway.
Il punto decisivo è che la vulnerabilità di command injection richiede normalmente privilegi amministrativi, mentre quella di autorizzazione consente di raggiungere una funzione privilegiata senza aver completato correttamente il login. La loro combinazione permette quindi di superare una barriera che, considerando separatamente i due problemi, dovrebbe limitare l’impatto dell’attacco. Nel bollettino ufficiale pubblicato da Barracuda, l’azienda conferma che lo sfruttamento congiunto può consentire di ottenere privilegi root sul dispositivo e sottolinea la necessità di limitare l’accesso alle interfacce amministrative.
watchTowr ricostruisce il bypass dell’autenticazione attraverso il ripristino dei backup
L’analisi tecnica di watchTowr Labs, firmata da Sina Kheirkhah, prende in esame il comportamento del software prima e dopo l’applicazione delle correzioni. I ricercatori individuano un errore nella gestione delle operazioni di modifica della password: quando il controllo fallisce, alcune procedure possono continuare a elaborare la richiesta anziché interromperne completamente l’esecuzione. In questo modo viene raggiunta una funzione che permette il ripristino delle configurazioni dell’appliance attraverso un file di backup.
La possibilità di importare una configurazione diventa particolarmente pericolosa perché i backup includono parametri che influenzano il funzionamento del sistema. watchTowr dimostra che il meccanismo di verifica dell’integrità dell’archivio può essere riprodotto, poiché utilizza un valore segreto incorporato nel software. Un backup predisposto artificialmente può quindi superare il controllo e modificare informazioni che dovrebbero essere gestite esclusivamente da un amministratore. L’errore non riguarda la compromissione delle credenziali di un utente reale, ma l’assenza di una corretta separazione tra operazioni consentite prima e dopo l’autenticazione.
Leggi anche: CISA pubblica analisi del malware sulle backdoor di Barracuda
La gestione del fuso orario diventa un vettore di command injection
Il secondo passaggio della catena riguarda la gestione delle impostazioni relative al fuso orario. I ricercatori individuano procedure che trasferiscono il valore della configurazione a comandi eseguiti attraverso la shell del sistema operativo, senza applicare controlli sufficienti sul contenuto. Quando un parametro modificabile raggiunge un comando privilegiato, il programma può interpretare una parte del valore come istruzione da eseguire, anziché trattarlo esclusivamente come dato.
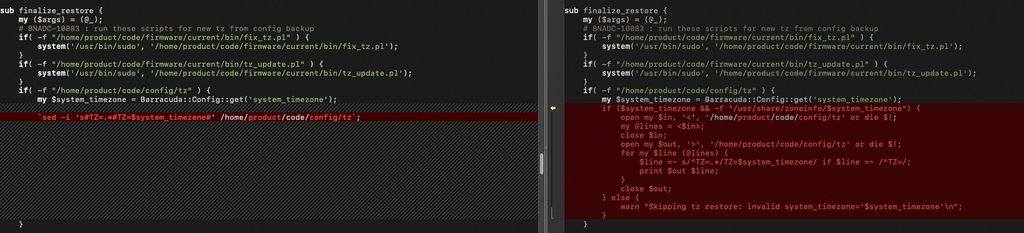
CVE-2026-111560 consente quindi di trasformare un’impostazione apparentemente ordinaria in un percorso di esecuzione privilegiata. La funzione di ripristino del backup permette di introdurre il parametro manipolato, mentre la procedura di aggiornamento della configurazione lo utilizza in un contesto che dispone dei privilegi necessari per intervenire sul sistema. Nel rapporto originale di watchTowr Labs, la catena viene dimostrata attraverso la creazione di un file sul dispositivo con privilegi root. Si tratta di una prova tecnica della possibilità di eseguire comandi, non della conferma di una campagna criminale attiva.
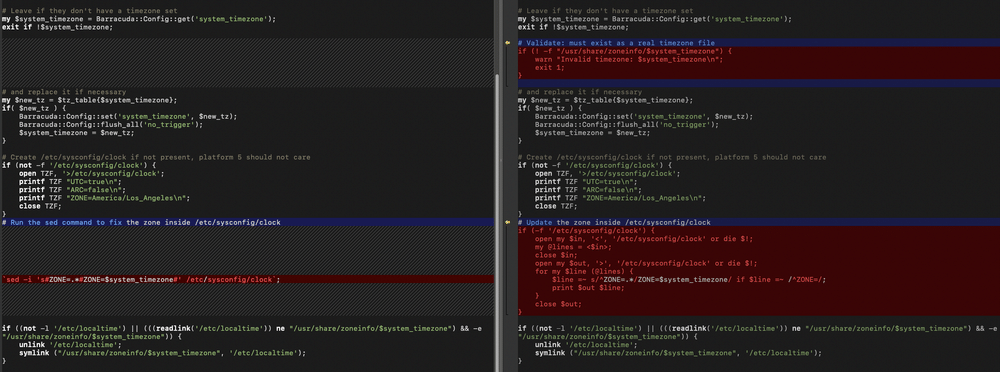
La correzione interviene su entrambi i problemi: da una parte impedisce alle richieste non autorizzate di continuare verso le funzioni amministrative, dall’altra introduce controlli sui valori del fuso orario ed elimina modalità di elaborazione che esponevano il sistema all’interpretazione di istruzioni indesiderate.
Barracuda distribuisce le patch: sei prodotti interessati, ma rischio differente
Barracuda ha pubblicato gli aggiornamenti di sicurezza il 2 novembre 2026, prima della diffusione dell’analisi dettagliata di watchTowr. Il produttore ha associato a Email Security Gateway le correzioni BNSF-40425 e BNSF-40430, in base alla versione firmware installata. Per gli altri dispositivi interessati da CVE-2026-111560 sono disponibili aggiornamenti specifici, tra cui BNADC-16586 per ADC e WAF, BNMA-32468 per Message Archiver, BNWF-60060 per WAF Control Center e BNYF-24789 per Web Security Gateway.
Non tutte le appliance presentano la stessa possibilità di sfruttamento. Il bypass senza autenticazione identificato come CVE-2026-116606 riguarda ESG, mentre gli altri prodotti interessati dalla command injection richiedono normalmente un accesso amministrativo. Gli operatori devono quindi verificare il prodotto, la versione installata e l’effettiva presenza degli aggiornamenti. Barracuda raccomanda inoltre di rendere le interfacce amministrative accessibili soltanto da reti interne attendibili, applicare controlli di rete appropriati e riabilitare gli aggiornamenti automatici dove precedentemente disattivati.
Il precedente Barracuda del 2023 e il rischio delle appliance di sicurezza
Barracuda Email Security Gateway era già stato al centro di una grave campagna di compromissione nel 2023, quando la vulnerabilità CVE-2023-2868 venne sfruttata come zero-day per introdurre backdoor e sottrarre informazioni da organizzazioni di particolare interesse. In quell’occasione l’FBI aveva raccomandato la sostituzione di specifiche appliance compromesse, poiché la semplice installazione delle patch non era considerata sufficiente a garantirne il ripristino. La vicenda era stata ricostruita nell’allerta FBI sugli attacchi contro i dispositivi Barracuda Email Security Gateway.
Non esistono elementi pubblici che colleghino le due nuove vulnerabilità alla campagna del 2023 o allo stesso gruppo di aggressori. Il precedente mostra tuttavia perché i dispositivi dedicati alla sicurezza della posta elettronica costituiscano obiettivi sensibili: sono collocati in posizioni strategiche dell’infrastruttura, elaborano comunicazioni aziendali e dispongono di privilegi elevati per svolgere le proprie funzioni. La compromissione di un’appliance di protezione può quindi trasformare uno strumento difensivo in un punto di accesso privilegiato alla rete.
Continua con: Barracuda corregge una vulnerabilità zero-day
Le interfacce amministrative esposte rimangono un punto debole delle infrastrutture
Il caso Barracuda evidenzia il rischio prodotto dalla combinazione di vulnerabilità che, considerate singolarmente, presentano condizioni di sfruttamento differenti. Un bypass delle autorizzazioni permette di accedere a funzioni amministrative, mentre una command injection trasforma quelle funzioni in un percorso per ottenere il controllo del sistema operativo. La disponibilità delle patch riduce il rischio per le organizzazioni che aggiornano tempestivamente i dispositivi, ma l’esposizione delle interfacce di gestione continua a rappresentare un elemento determinante.
Al momento delle comunicazioni esaminate non risultano conferme pubbliche di sfruttamento attivo delle due vulnerabilità. La dimostrazione di watchTowr conferma però che la catena è tecnicamente realizzabile. Per le organizzazioni che utilizzano Barracuda ESG, la priorità è verificare l’applicazione delle correzioni, controllare gli accessi amministrativi e impedire che funzioni di gestione privilegiate siano raggiungibili da reti non attendibili.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.