🛡️ Executive Summary
- D-Link conferma molteplici vulnerabilità negli switch DGS-3130-30TS. I problemi riguardano il protocollo DDP, la gestione amministrativa, le credenziali e alcuni meccanismi di sicurezza del firmware.
- Nessuna patch disponibile al 6 novembre 2026. L’azienda sta verificando quattro versioni firmware della revisione hardware B1. L’eventuale coinvolgimento di altri modelli resta da accertare.
- Disattivazione immediata di DDP e revisione delle configurazioni SNMP. D-Link raccomanda di limitare l’accesso alla rete di gestione e monitorare modifiche non autorizzate in attesa degli aggiornamenti correttivi.
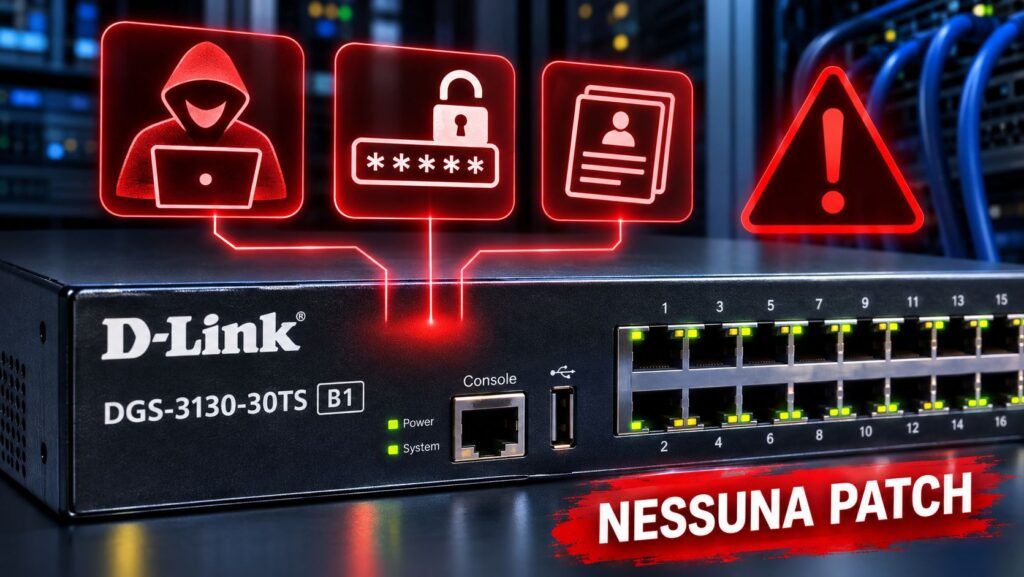
D-Link ha pubblicato un avviso di sicurezza urgente relativo a molteplici vulnerabilità negli switch gestiti DGS-3130-30TS, potenzialmente sfruttabili per ottenere informazioni riservate, modificare credenziali amministrative, alterare configurazioni e interrompere servizi di rete. La comunicazione ufficiale SAP10523, pubblicata il 6 novembre 2026, riguarda in particolare la revisione hardware B1 e segnala problemi nel D-Link Discovery Protocol (DDP) e nei meccanismi di protezione del firmware. Le condizioni sono state riprodotte dal ricercatore responsabile della segnalazione, ma non è ancora disponibile un aggiornamento correttivo, né una data prevista per il rilascio. D-Link invita quindi gli amministratori a intervenire immediatamente sulle configurazioni, soprattutto negli ambienti aziendali dove gli switch gestiscono collegamenti e segmenti di rete strategici.
Cosa leggere
D-Link Discovery Protocol espone funzioni amministrative e informazioni sensibili
L’analisi coordinata ricevuta da D-Link il 2 novembre individua debolezze nell’autenticazione, nei controlli di accesso e nella gestione delle informazioni del protocollo DDP, utilizzato per individuare e amministrare dispositivi della rete. Secondo l’advisory, un aggressore in grado di raggiungere il segmento interessato potrebbe sfruttare determinate condizioni per accedere a funzionalità amministrative senza autorizzazione, ottenere informazioni sulla configurazione, modificare credenziali o provocare reset e interruzioni dei servizi. Fra i dati potenzialmente esposti figurano anche le community string SNMP, che potrebbero facilitare ulteriori operazioni non autorizzate. Il problema assume rilevanza perché interessa la superficie di gestione dello switch e non soltanto le normali funzioni di inoltro del traffico. L’avviso non conferma lo sfruttamento delle vulnerabilità in attacchi reali e non attribuisce agli aggressori capacità di esecuzione remota di codice non documentate nella ricerca.
Leggi anche: Nuove vulnerabilità in router D-Link, estensioni Chrome e dispositivi TOTOLINK espongono reti e dati sensibili
Quattro versioni firmware esaminate, mentre SSH e credenziali restano sotto indagine
Le verifiche documentate riguardano DGS-3130-30TS con revisione hardware B1 e i firmware 2.00.B014, 2.00.B034, 2.04.000 e 2.04.001. D-Link precisa che le singole vulnerabilità potrebbero interessare sottoinsiemi differenti di queste versioni: non è quindi confermato che ogni difetto sia presente in tutti i firmware esaminati. L’azienda sta inoltre valutando l’eventuale coinvolgimento di altri modelli della serie DGS-3130 e di ulteriori piattaforme di switching, senza averne ancora accertato la vulnerabilità. Oltre al protocollo DDP, la ricerca segnala possibili problemi nella configurazione di sicurezza del servizio SSH, nella protezione delle credenziali del sistema operativo e nella cifratura del firmware e del materiale crittografico incorporato. Diversi identificativi CVE risultano richiesti o riservati, ma non sono ancora pubblici. La valutazione tecnica è pertanto ancora incompleta e l’avviso viene classificato come parzialmente risolto, esclusivamente perché sono disponibili misure temporanee di mitigazione.
Disattivare DDP con no ddp e rimuovere le community SNMP predefinite
La principale misura raccomandata è disattivare immediatamente DDP, sia a livello globale sia sulle interfacce fisiche applicabili. Il comando previsto dalla CLI è no ddp, da eseguire nelle rispettive modalità di configurazione. Gli amministratori devono successivamente controllare lo stato del protocollo attraverso i comandi show ddp e salvare la configurazione, verificando che rimanga valida dopo un riavvio. Il ricercatore segnala che questa misura impedisce l’elaborazione dei vettori DDP testati, mentre D-Link sta completando la propria validazione indipendente. L’azienda raccomanda inoltre di eliminare le community SNMP predefinite public e private, attraverso i comandi no snmp-server community public e no snmp-server community private, dopo aver verificato la sintassi supportata dal firmware installato. Dove necessario, è preferibile utilizzare SNMPv3 con autenticazione e cifratura, limitando l’accesso ai soli sistemi autorizzati. Disattivare DDP non risolve automaticamente le debolezze SSH e firmware, così come rimuovere le community SNMP non elimina il problema di divulgazione delle informazioni attraverso DDP.
Continua con:
Operation Zero Disco sfrutta vulnerabilità SNMP Cisco per installare rootkit su dispositivi di rete
CISA aggiunge nuove vulnerabilità mentre Moxa segnala una falla nei suoi switch
Accesso alla rete di gestione da limitare in attesa del firmware correttivo
L’advisory invita a restringere SSH, interfacce web e SNMP ai soli amministratori e sistemi autorizzati, evitando qualsiasi esposizione diretta dei servizi di gestione su Internet. Sono raccomandati controlli firewall a monte, verifica delle VLAN amministrative, backup delle configurazioni e monitoraggio di riavvii inattesi, modifiche delle credenziali o interruzioni delle interfacce. D-Link avverte inoltre che la sola separazione tramite VLAN o i controlli di accesso integrati nello switch potrebbero non essere sufficienti contro i problemi DDP segnalati. Le misure devono quindi essere applicate congiuntamente e mantenute fino alla disponibilità di indicazioni aggiornate. Il produttore sottolinea infine la necessità di verificare sempre la revisione hardware prima di installare un nuovo firmware, perché immagini destinate a revisioni differenti potrebbero risultare incompatibili. La segnalazione è stata presentata responsabilmente da Giresh Kumar Enugu, Network Engineer III di Spectrum Community Solutions. La priorità operativa resta ridurre immediatamente la superficie di attacco degli switch già installati, senza attendere una patch della quale non esiste ancora un calendario ufficiale. Gli aggiornamenti saranno pubblicati nell’advisory D-Link SAP10523.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.