📌 In Sintesi
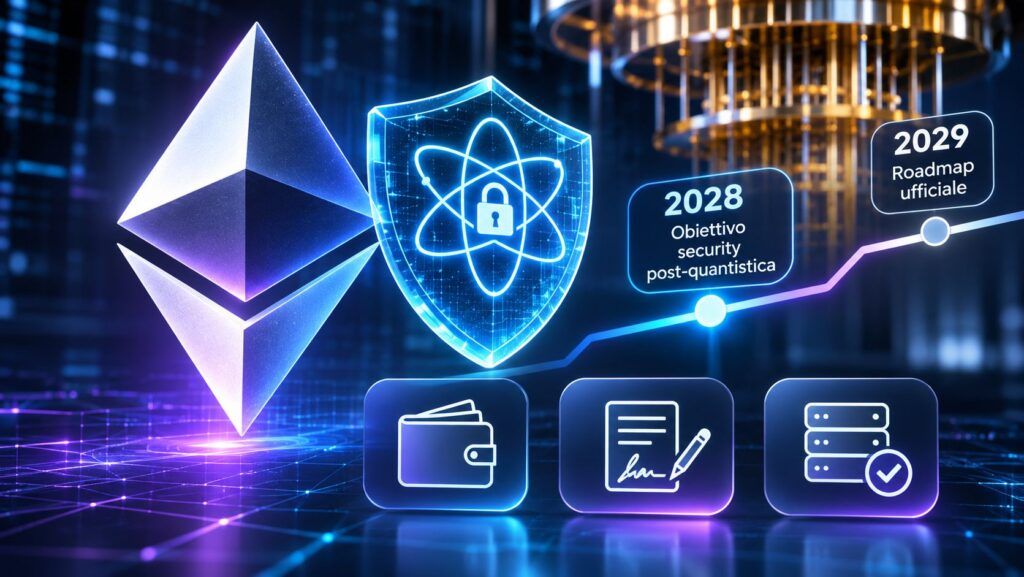
- Justin Drake punta a completare la transizione post-quantum entro dicembre 2028. Il ricercatore della Ethereum Foundation presenta l’obiettivo durante Devcon 8 a Mumbai, anticipando di un anno il traguardo previsto dalla roadmap istituzionale.
- La scadenza ufficiale rimane dicembre 2029. Ethereum deve aggiornare crittografia e meccanismi di sicurezza nei livelli execution, consensus e data. Il 2028 rappresenta un obiettivo auspicato, non una nuova data formalmente approvata.
- leanVM e le firme crittografiche basate su hash diventano fondamentali. La verifica formale annunciata dai ricercatori rappresenta un progresso tecnico, ma non significa che la migrazione sia completata o che wallet e validatori siano già protetti contro futuri computer quantistici.
Ethereum vuole anticipare di un anno la propria trasformazione post-quantistica, puntando a dicembre 2028 per completare una parte decisiva della transizione crittografica della blockchain. Durante Devcon 8, la conferenza della comunità Ethereum organizzata a Mumbai dal 3 al 6 novembre 2026, il ricercatore della Ethereum Foundation Justin Drake presenta un obiettivo più ambizioso rispetto alla roadmap ufficiale, che continua a indicare dicembre 2029 come traguardo per la resistenza quantistica dell’infrastruttura di primo livello. La novità arriva mentre il progetto leanVM registra progressi nella verifica formale e gli sviluppatori lavorano a nuove firme digitali, modifiche del consenso e strumenti per aggiornare i wallet. La questione non riguarda una minaccia quantistica già sfruttabile, ma la necessità di preparare una delle principali reti blockchain prima che i futuri computer quantistici rendano vulnerabili alcuni meccanismi crittografici oggi utilizzati.
Cosa leggere
Justin Drake anticipa al 2028 l’obiettivo post-quantum di Ethereum
L’annuncio arriva il 3 novembre 2026, durante l’apertura di Devcon 8 a Mumbai, quando Justin Drake, ricercatore della Ethereum Foundation impegnato nell’evoluzione dell’architettura della rete, presenta la possibilità di completare la transizione post-quantistica e quella che definisce post-AI entro dicembre 2028. La dichiarazione introduce un’accelerazione rispetto al percorso presentato a settembre, ma deve essere interpretata tenendo conto del linguaggio utilizzato: Drake parla di una speranza e di un obiettivo di lavoro, non di una scadenza già approvata da tutti gli sviluppatori della blockchain. La differenza è sostanziale. Ethereum non possiede una direzione centrale capace di imporre unilateralmente un aggiornamento dell’intero protocollo. Le modifiche devono attraversare ricerca, specifiche tecniche, implementazioni software, test di interoperabilità e procedure di coordinamento tra i diversi team che sviluppano i client della rete. Un ricercatore può proporre una tabella di marcia più ambiziosa, ma la sua realizzazione dipende dal consenso tecnico e dall’effettiva disponibilità degli aggiornamenti.
Secondo la ricostruzione dell’intervento pubblicata da Crypto Briefing, Drake considera possibile utilizzare i prossimi ventiquattro mesi per completare tre ulteriori aggiornamenti della rete dopo Glamsterdam. L’ipotesi anticiperebbe di circa un anno la conclusione del percorso originariamente previsto, ma non sostituisce automaticamente i documenti di programmazione già pubblicati. La roadmap istituzionale della Ethereum Foundation del 7 settembre 2026 continua infatti a indicare dicembre 2029 come obiettivo per ottenere resistenza quantistica nei tre principali livelli del protocollo: execution, consensus e data. Il documento stabilisce inoltre che questa scadenza sarà riesaminata nel gennaio 2027, sulla base dei progressi tecnologici e delle valutazioni di esperti esterni. Il 2028 costituisce quindi un’accelerazione proposta da Drake, mentre il 2029 rimane il riferimento ufficiale. Presentare la nuova data come una modifica definitiva della roadmap significherebbe attribuire alla dichiarazione una portata istituzionale che, allo stato attuale, non possiede.
Perché i computer quantistici minacciano firme digitali e blockchain
La sicurezza di Ethereum dipende da diversi sistemi crittografici, utilizzati per autorizzare transazioni, verificare il comportamento dei validatori e garantire l’integrità dei dati. Tra questi figurano ECDSA, impiegato per le firme delle transazioni, e BLS, utilizzato nel sistema di consenso proof-of-stake. La rete utilizza inoltre schemi crittografici per gli impegni sui dati e le prove necessarie al funzionamento delle infrastrutture blockchain. Il problema nasce dal fatto che un computer quantistico sufficientemente potente, dotato di correzione degli errori e delle capacità necessarie a eseguire determinati algoritmi, potrebbe compromettere sistemi crittografici basati su problemi matematici che oggi risultano impraticabili per i computer classici. In particolare, l’algoritmo quantistico di Shor rappresenta una minaccia teorica per gli schemi a chiave pubblica basati su curve ellittiche. Per Ethereum le conseguenze potenziali interessano soprattutto due ambiti. Il primo riguarda gli account: quando una chiave pubblica diventa disponibile, un futuro avversario dotato di capacità quantistiche adeguate potrebbe tentare di ricostruire la corrispondente chiave privata. Il secondo riguarda il consenso, perché la sicurezza delle attestazioni dei validatori dipende dalla robustezza degli strumenti crittografici impiegati.
Non significa che oggi sia possibile utilizzare un computer quantistico per sottrarre automaticamente gli ETH contenuti nei wallet. La documentazione ufficiale di Ethereum sulla resistenza quantistica chiarisce che non esistono attualmente computer quantistici capaci di compromettere la crittografia della rete nelle condizioni operative considerate. Il problema è preparare una migrazione complessa prima che la minaccia diventi concretamente sfruttabile. La distinzione interessa anche le previsioni temporali. La cosiddetta Q-day, la data ipotetica nella quale le capacità quantistiche permetteranno di compromettere una parte della crittografia attuale, non è conosciuta. Ethereum utilizza il 2030 come scenario prudenziale di pianificazione, senza affermare che entro quell’anno esisterà necessariamente una macchina capace di realizzare questi attacchi. La preparazione era già entrata nel programma di sviluppo della blockchain, come emerso nell’analisi dell’obiettivo post-quantum fissato da Ethereum per il 2029. Il nuovo intervento di Drake non introduce quindi una minaccia sconosciuta, ma propone di accelerare il calendario della risposta tecnologica.
Leggi anche: Ethereum corre contro il quantum: la roadmap della Foundation e i rischi per la sicurezza blockchain
leanVM e leanXMSS: come Ethereum vuole sostituire le firme vulnerabili
Uno dei componenti più importanti della strategia è leanVM, una macchina virtuale minimale progettata per rendere più efficiente la verifica di prove crittografiche collegate alla sicurezza post-quantistica. Il progetto si inserisce nell’architettura Lean Ethereum, che mira a sviluppare meccanismi di consenso e verifica capaci di mantenere la rete sicura senza aumentare eccessivamente il carico necessario per partecipare alla sua validazione. La difficoltà principale riguarda le dimensioni e i costi computazionali delle nuove firme. Alcuni schemi crittografici resistenti agli attacchi quantistici richiedono infatti dati e operazioni differenti da quelli utilizzati dagli algoritmi attuali. In una blockchain con numerosi validatori, introdurre firme significativamente più grandi senza un sistema efficiente di aggregazione potrebbe aumentare il traffico di rete, la quantità di informazioni da elaborare e i requisiti hardware.
Il progetto leanXMSS utilizza firme basate su funzioni hash, considerate una delle principali famiglie di strumenti candidati alla sicurezza post-quantistica. leanVM contribuisce a rendere verificabili in modo efficiente insiemi di firme attraverso meccanismi crittografici che permettono di aggregare numerose operazioni. L’obiettivo è evitare che il passaggio a strumenti più robusti produca un aumento insostenibile delle risorse richieste ai validatori. Durante Devcon 8, la Ethereum Foundation comunica un progresso importante: leanVM ha raggiunto un risultato di verifica formale end-to-end, secondo l’annuncio dei ricercatori. La verifica formale utilizza strumenti matematici per dimostrare che una determinata implementazione soddisfa proprietà definite nella propria specifica. Rappresenta quindi un controllo particolarmente rigoroso, diverso dall’esecuzione di semplici test funzionali. Il progresso non deve però essere confuso con la disponibilità di un software definitivo. Il repository ufficiale open source di leanVM continua a documentare attività di sviluppo, modifiche architetturali e componenti che richiedono ulteriori verifiche. La prova formale di specifiche proprietà non garantisce automaticamente l’assenza di qualunque vulnerabilità nell’intera infrastruttura, né certifica che tutte le componenti siano pronte per la produzione. La sicurezza finale dipenderà anche dall’integrazione con i client Ethereum, dalla corretta gestione delle chiavi, dalle implementazioni crittografiche e dai risultati ottenuti nelle reti di prova.
Il calendario dei fork resta il principale ostacolo al 2028
La possibile accelerazione annunciata da Drake deve confrontarsi con il funzionamento della governance tecnica di Ethereum. Gli aggiornamenti del protocollo vengono introdotti attraverso hard fork, che modificano le regole della rete e richiedono una preparazione coordinata tra gli sviluppatori dei client e gli operatori dell’infrastruttura. Il programma comprende Glamsterdam, previsto per il 2026, e Hegotá, collocato nella roadmap del 2027. Gli aggiornamenti successivi sono indicati attraverso denominazioni provvisorie e sigle utilizzate nella pianificazione tecnica. Non tutti i contenuti sono definitivi: le priorità possono essere modificate quando emergono problemi di compatibilità, risultati insufficienti nei test oppure nuove esigenze di sicurezza.
La documentazione della Ethereum Foundation descrive una successione di interventi destinati a introdurre registri delle chiavi pubbliche post-quantistiche, strumenti nativi per verificare le nuove firme, aggiornamenti delle attestazioni dei validatori e componenti capaci di proteggere i dati della blockchain. Il completamento dell’intero percorso richiede quindi modifiche distribuite su più aggiornamenti, non l’attivazione di un’unica funzione. Il problema è mantenere una cadenza dei fork sufficientemente rapida senza compromettere la stabilità della rete. Anticipare il traguardo dal 2029 al 2028 significa ridurre il tempo disponibile per sviluppare, testare e distribuire componenti crittografiche che devono funzionare insieme. Le difficoltà non sono soltanto teoriche. Nell’ottobre 2026, Ethereum ha rinviato l’attivazione di Glamsterdam sulla testnet Hoodi a causa delle verifiche sugli effetti di EIP-8037. L’episodio non riguarda direttamente una vulnerabilità quantistica, ma dimostra che anche modifiche già programmate possono incontrare problemi che richiedono ulteriori controlli prima dell’attivazione. Per questa ragione, il calendario anticipato deve essere considerato un obiettivo ingegneristico. Ridurre i tempi di sviluppo è utile soltanto se il risultato mantiene le garanzie di sicurezza richieste a una rete sulla quale operano wallet, applicazioni decentralizzate e infrastrutture finanziarie.
Wallet Ethereum ed EIP-8141: la migrazione richiederà nuovi strumenti
La trasformazione post-quantistica non potrà limitarsi al sistema di consenso. Uno degli interventi più delicati riguarda gli account Ethereum, perché milioni di utenti utilizzano wallet basati su schemi di firma che in futuro potrebbero richiedere una sostituzione. La direzione tecnica proposta dalla Ethereum Foundation prevede una maggiore flessibilità nella verifica delle firme, in modo che gli account possano adottare schemi crittografici differenti senza rendere necessaria una modifica completa dell’intero protocollo ogni volta che viene introdotto un nuovo algoritmo. Un ruolo importante è attribuito a EIP-8141, proposta che introduce meccanismi di account abstraction nativi. L’obiettivo è consentire agli account di definire modalità di autorizzazione più flessibili, aprendo anche alla possibilità di adottare firme resistenti ai futuri attacchi quantistici. La proposta viene considerata per Hegotá, ma la sua inclusione definitiva dipende dal processo di valutazione degli sviluppatori. Non sarebbe quindi corretto presentarla come una funzionalità già disponibile su Ethereum o come una modifica certamente destinata a entrare in vigore nel 2027. Per gli utenti, le conseguenze concrete arriveranno quando wallet e applicazioni supporteranno i nuovi meccanismi di firma. La migrazione dovrà preservare la possibilità di utilizzare i fondi, autorizzare transazioni e verificare la proprietà degli account senza introdurre procedure eccessivamente complesse.
Non è richiesto oggi un trasferimento generalizzato degli ETH verso nuovi indirizzi per rispondere alla minaccia quantistica. Le indicazioni ufficiali della rete prevedono che gli sviluppatori dei wallet accompagnino gli utenti quando saranno disponibili strumenti di migrazione adeguati. La difficoltà maggiore riguarderà probabilmente anche gli account inattivi, i fondi non più accessibili attraverso le chiavi originarie e le applicazioni che utilizzano specifiche modalità di verifica. Una migrazione tecnicamente corretta dovrà considerare questi casi senza attribuire automaticamente ai nuovi sistemi la capacità di recuperare chiavi smarrite.
Ethereum, Bitcoin e Zcash affrontano lo stesso rischio con strategie differenti
La sicurezza post-quantistica interessa l’intero ecosistema delle criptovalute, ma le soluzioni non possono essere applicate indistintamente a tutte le blockchain. Ethereum, Bitcoin e Zcash utilizzano architetture, strumenti crittografici e procedure di aggiornamento differenti, che influenzano i tempi e la complessità della migrazione. Ethereum deve modificare contemporaneamente la sicurezza degli account e alcuni componenti del proprio consenso proof-of-stake. Bitcoin affronta soprattutto il problema delle firme digitali utilizzate per autorizzare la spesa delle monete e della gestione degli indirizzi le cui chiavi pubbliche sono esposte. Zcash deve invece considerare anche le conseguenze sulle tecnologie utilizzate per proteggere la riservatezza delle transazioni.
L’importanza di procedere per componenti è già emersa nel progetto di Zcash per introdurre firme post-quantistiche nelle transazioni trasparenti. La prima fase del programma non rende automaticamente resistente l’intera blockchain: i sistemi dedicati alle transazioni schermate richiedono un percorso crittografico separato. Lo stesso principio vale per Ethereum. Rendere resistenti le firme degli account non significa aver completato la protezione dei validatori e della disponibilità dei dati. Per questo la Foundation distingue tra livelli del protocollo e individua obiettivi intermedi. La dimensione del problema interessa anche gli intermediari finanziari. Exchange, custodi istituzionali e operatori che gestiscono grandi quantità di criptovalute dovranno coordinare le eventuali migrazioni dei propri sistemi, considerando i rischi operativi e la protezione delle chiavi.
L’Europa deve preparare la transizione delle infrastrutture crittografiche
La trasformazione di Ethereum si inserisce in una discussione più ampia sulla sicurezza post-quantistica delle infrastrutture digitali. Il problema non riguarda soltanto le criptovalute: sistemi bancari, comunicazioni cifrate, firme digitali e servizi cloud dipendono da meccanismi crittografici che dovranno essere valutati alla luce dell’evoluzione dei computer quantistici. Le autorità europee hanno già richiamato l’attenzione sulla necessità di pianificare questa transizione. Nell’analisi delle indicazioni di Europol sulla protezione dei wallet e dei dati cifrati contro il rischio quantistico emerge l’importanza di avviare tempestivamente attività di inventario crittografico, gestione delle chiavi e valutazione dei sistemi da aggiornare.
Per gli operatori italiani che utilizzano Ethereum, l’attenzione dovrà concentrarsi sulla compatibilità dei wallet, sulla sicurezza dei sistemi di custodia e sugli aggiornamenti delle applicazioni. Le imprese che sviluppano servizi finanziari basati su smart contract dovranno inoltre considerare l’evoluzione dei meccanismi di autorizzazione utilizzati per firmare le transazioni. L’accelerazione della roadmap può rappresentare un vantaggio per l’ecosistema, ma non elimina i costi organizzativi della migrazione. L’introduzione di nuove primitive crittografiche richiede verifiche del software, formazione degli operatori e coordinamento tra servizi che utilizzano componenti differenti della stessa infrastruttura. Il riferimento al 2028 diventa quindi rilevante anche per le aziende europee: non come data certa dalla quale i sistemi attuali diventeranno insicuri, ma come possibile orizzonte entro il quale una parte degli strumenti necessari alla transizione potrà raggiungere una maggiore maturità.
Continua con:
Unione Europea, il rischio quantistico entra nella vigilanza su blockchain e finanza
Il 2028 è una sfida industriale, non una garanzia di sicurezza già raggiunta
L’annuncio di Justin Drake segna una possibile accelerazione della strategia post-quantistica di Ethereum, ma non modifica il dato centrale: la roadmap istituzionale mantiene dicembre 2029 come obiettivo, mentre il ricercatore auspica di completare la transizione entro dicembre 2028. Il progresso di leanVM rappresenta uno degli elementi tecnici che rendono questa prospettiva più concreta. Le verifiche formali, lo sviluppo delle firme basate su hash e gli strumenti per introdurre una maggiore flessibilità negli account costituiscono componenti importanti della futura architettura. Nessuno di questi risultati, considerato isolatamente, significa però che la rete sia già completamente resistente agli attacchi quantistici.
La trasformazione dovrà attraversare execution, consensus e data layer, mantenendo l’interoperabilità tra i client e garantendo agli utenti strumenti utilizzabili per aggiornare le proprie modalità di firma. Il calendario dei fork rimane quindi una variabile decisiva, perché ogni passaggio richiede verifiche e coordinamento. La minaccia quantistica non è oggi un attacco operativo contro Ethereum, ma la preparazione a questa minaccia è già diventata una priorità ingegneristica. La differenza tra il traguardo ufficiale del 2029 e l’ambizione di Drake per il 2028 sarà determinata dai risultati dei prossimi aggiornamenti, non dalla sola anticipazione della data. Per wallet, validatori e intermediari, la conseguenza più importante è che la sicurezza della blockchain non potrà dipendere indefinitamente dagli stessi algoritmi crittografici. Ethereum sta preparando una sostituzione progressiva dei propri meccanismi di fiducia, con l’obiettivo di arrivare prima dei computer quantistici capaci di comprometterli.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.