🛡️ Executive Summary
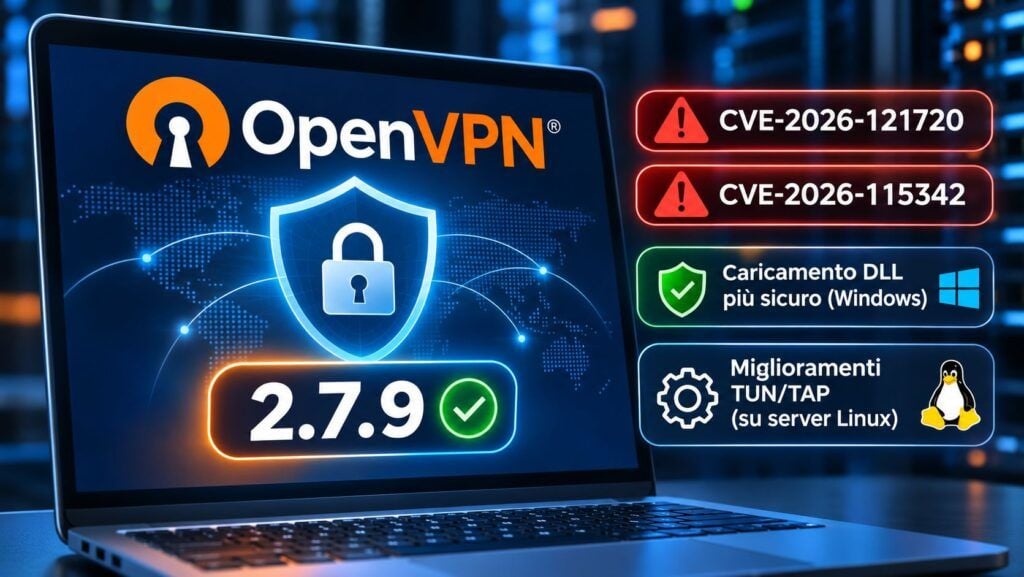
- OpenVPN 2.7.9 corregge due vulnerabilità di sicurezza su Windows. Le CVE-2026-121720 e CVE-2026-115342 interessano il servizio interattivo, il filtraggio delle variabili d’ambiente e la gestione degli argomenti della riga di comando.
- Rafforzate le protezioni contro manipolazioni e caricamento improprio delle DLL. OpenVPN limita le directory utilizzabili dai plugin ed esegue il processo Windows con un livello di integrità elevato.
- Linux migliora la gestione dei pacchetti TUN/TAP. Il supporto a IFF_BACKPRESSURE consente al kernel di applicare le politiche di accodamento quando il processo VPN non riesce a elaborare tempestivamente il traffico.
OpenVPN 2.7.9 è disponibile dal 5 novembre 2026 con un aggiornamento dedicato soprattutto alla sicurezza delle VPN su Windows, dove vengono corrette due vulnerabilità identificate come CVE-2026-121720 e CVE-2026-115342. Il rilascio interviene sul servizio interattivo openvpnserv, rafforzando la validazione delle variabili d’ambiente, l’interpretazione dei comandi e il caricamento delle librerie DLL. Gli sviluppatori introducono inoltre un livello di integrità più elevato per il processo OpenVPN e ulteriori misure di protezione delle chiavi crittografiche. Su Linux, invece, arriva il supporto a IFF_BACKPRESSURE, progettato per migliorare la gestione del traffico attraverso le interfacce virtuali TUN/TAP. La release, pubblicata dal progetto open source, consolida la serie 2.7 dopo i numerosi interventi di sicurezza distribuiti nei mesi precedenti.
Cosa leggere
OpenVPN corregge CVE-2026-121720 e CVE-2026-115342 nel servizio Windows
La prima vulnerabilità, CVE-2026-121720, riguarda il filtraggio delle variabili d’ambiente definite dall’utente prima che vengano trasferite dal servizio interattivo Windows al processo openvpn.exe. La nuova versione applica controlli più rigorosi ai valori accettati, riducendo il rischio che dati non correttamente validati attraversino il confine fra il servizio e il programma eseguito. La seconda vulnerabilità, CVE-2026-115342, interessa invece l’interpretazione degli argomenti della riga di comando: OpenVPN corregge condizioni legate a sequenze di virgolette non valide e uniforma il parsing fra servizio interattivo ed eseguibile principale attraverso la funzione Windows CommandLineToArgvW(). Entrambi i problemi sono stati individuati dal ricercatore Heiko Hund e gestiti attraverso segnalazioni private al progetto. Le note ufficiali non specificano un punteggio CVSS né documentano campagne di sfruttamento attivo, quindi non è possibile attribuire autonomamente una gravità numerica alle due vulnerabilità. Le correzioni interessano soprattutto gli ambienti che utilizzano OpenVPN Community su workstation e sistemi Windows amministrati centralmente.
Leggi anche: OpenVPN 2.7.7 corregge sette CVE mentre Shelly 3.1.3 migliora AppImage e AUR
Windows protegge il caricamento delle DLL e aumenta l’integrità del processo VPN
Oltre alle due vulnerabilità catalogate, OpenVPN 2.7.9 introduce ulteriori misure di rafforzamento della sicurezza. Le dipendenze DLL dei plugin possono essere caricate soltanto dalle directory associate al plugin, all’applicazione e al sistema operativo, riducendo le possibilità di utilizzare percorsi non attendibili per introdurre librerie indesiderate. Il processo openvpn.exe, quando viene avviato dal servizio interattivo, opera inoltre con un livello di integrità elevato, che rafforza la protezione della sua memoria e dei thread contro determinate manipolazioni. Le normali operazioni basate su segnali ed eventi rimangono consentite. Gli sviluppatori correggono anche perdite di memoria nei descrittori di sicurezza, condizioni di double free, controlli insufficienti su alcune strutture Windows e problemi nella gestione dei messaggi relativi alla configurazione DNS. Un ulteriore intervento elimina un errore nell’interpretazione del file --auth-user-pass, che poteva far confluire parte di un nome utente eccessivamente lungo nel campo destinato alla password. L’aggiornamento è quindi particolarmente rilevante per gli amministratori che distribuiscono client VPN Windows attraverso servizi e interfacce di gestione.
Linux introduce IFF_BACKPRESSURE per gestire meglio il traffico TUN/TAP
La principale novità per Linux riguarda il supporto a IFF_BACKPRESSURE, utilizzato quando disponibile nelle interfacce virtuali TUN/TAP. Questa impostazione consente al kernel di applicare correttamente le politiche di accodamento e prioritizzazione del traffico, comprese quelle definite attraverso qdisc, quando il processo OpenVPN nello spazio utente non riesce a elaborare tempestivamente i pacchetti ricevuti. In precedenza, in determinate condizioni, il kernel poteva limitarsi a scartare il traffico. La modifica migliora quindi il comportamento delle code e la gestione della congestione, senza rappresentare una garanzia contro qualsiasi perdita di pacchetti. L’intervento si inserisce nell’evoluzione della serie 2.7, che ha già introdotto aggiornamenti significativi per l’accelerazione del canale dati e la gestione della rete, come documentato nel precedente approfondimento su OpenVPN 2.7 e Data Channel Offload. Sul fronte dell’usabilità, viene inoltre aggiunta la possibilità di comunicare il nome utente già configurato all’interfaccia di gestione, evitando richieste ridondanti quando manca soltanto la password. La funzione richiede un client compatibile con il livello 6 dell’interfaccia management.
Continua con:
OpenVPN si rafforza insieme a PeaZip e coreboot: le novità della serie 2.7
Crittografia e compatibilità OpenSSL: le altre correzioni di OpenVPN 2.7.9
Il changelog comprende ulteriori interventi di hardening crittografico, con la cancellazione esplicita di materiale sensibile dalla memoria attraverso secure_memzero() e nuove precauzioni nella gestione delle chiavi. Viene corretta la pulizia del segreto utilizzato dai token di autenticazione e migliorato il trattamento delle chiavi PEM decodificate. Gli sviluppatori intervengono anche sulla gestione degli errori di OpenSSL, sulle operazioni relative alle liste di revoca dei certificati e sulla compatibilità con OpenSSL 4.1. Un’altra modifica impedisce al componente port-share di scrivere file di journal attraverso collegamenti simbolici o hard link, riducendo il rischio di operazioni su percorsi non previsti. Sono inoltre corretti piccoli problemi di perdita dei descrittori di file e di gestione della memoria durante l’elaborazione delle opzioni inviate dal server. Questi interventi completano una release prevalentemente correttiva, nella quale la priorità è eliminare comportamenti non sicuri e rafforzare la stabilità operativa.
Per gli amministratori Windows, l’aggiornamento alla versione 2.7.9 rappresenta la misura più importante per applicare le correzioni delle due CVE. Sono disponibili pacchetti ufficiali per architetture x86, AMD64 e ARM64, oltre al codice sorgente. Prima della distribuzione su larga scala è opportuno verificare la compatibilità dei plugin, soprattutto quando utilizzano librerie collocate fuori dai percorsi ora consentiti. Su Linux, l’adozione dipende anche dai tempi di aggiornamento dei repository delle distribuzioni. Le note ufficiali di OpenVPN 2.7.9 e gli avvisi di sicurezza del progetto costituiscono i riferimenti per seguire eventuali ulteriori indicazioni. OpenVPN 2.7.9 conferma l’importanza di mantenere aggiornati anche i componenti di gestione delle VPN, non soltanto i protocolli crittografici che proteggono il traffico.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.