🛡️ Executive Summary
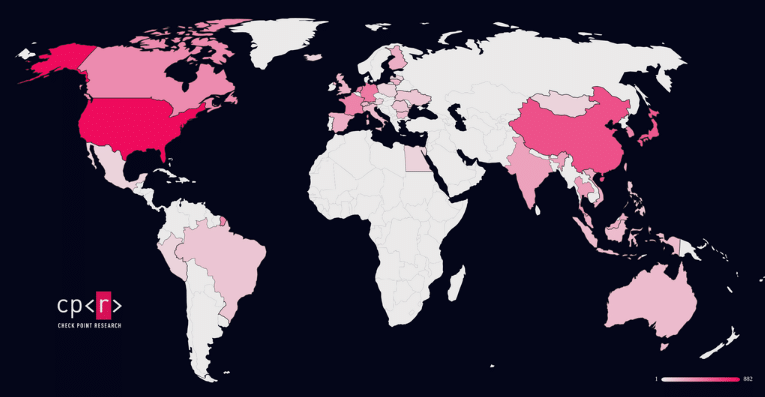
- ARTEX trasforma l’intelligenza artificiale in un’infrastruttura offensiva autonoma. Check Point Research individua 2.557 sistemi che ospitano o hanno ospitato il framework, con 1.608 istanze pubblicamente accessibili al momento dell’indagine.
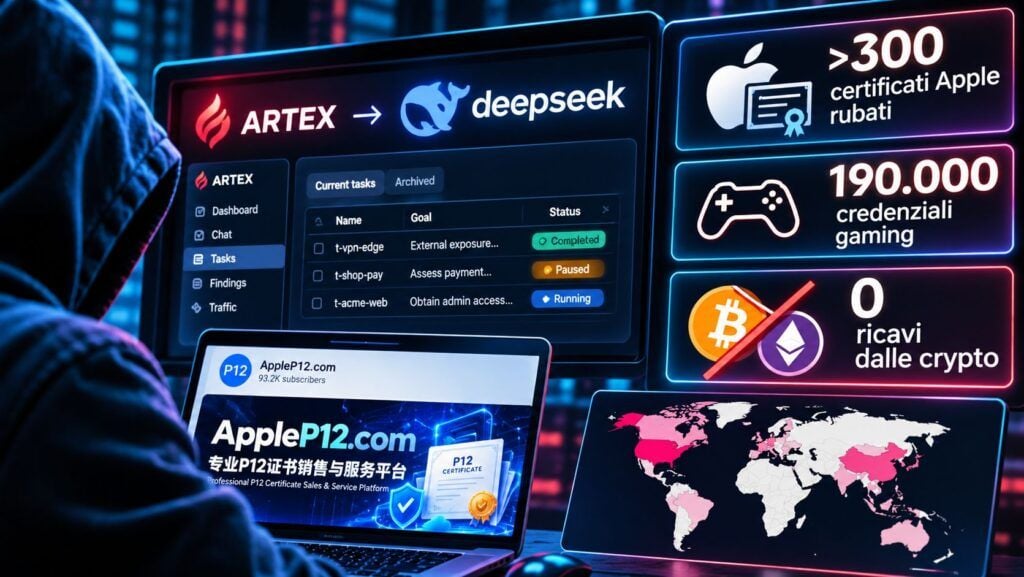
- Gli agenti AI sottraggono certificati Apple e credenziali gaming. Una campagna recupera oltre 300 certificati di firma iOS, dei quali tre risultano utilizzabili; un’altra raccoglie oltre 190.000 credenziali di Honor of Kings, con circa 6.000 account stimati ancora validi.
- Gli attacchi alle criptovalute mostrano anche i limiti dell’AI. Gli agenti individuano vulnerabilità, compromettono sistemi e alterano risorse cloud, ma l’operazione analizzata non genera trasferimenti di denaro verso l’attaccante.
ARTEX, piattaforma di penetration testing basata su agenti di intelligenza artificiale, viene utilizzata da cybercriminali per automatizzare attacchi informatici contro infrastrutture finanziarie, servizi di firma delle applicazioni Apple e piattaforme di gaming. Una ricerca pubblicata il 5 novembre 2026 da Check Point Research documenta operazioni nelle quali gli aggressori si limitano a definire l’obiettivo iniziale, lasciando agli agenti AI il compito di individuare vulnerabilità, sfruttarle e raccogliere informazioni. Il rapporto analizza dieci console ARTEX configurate erroneamente, dalle quali i ricercatori ricostruiscono attività offensive, modelli utilizzati e risultati effettivi. Emergono campagne condotte prevalentemente con modelli DeepSeek, capaci di operare per giorni senza interventi umani significativi. L’indagine distingue però gli accessi realmente ottenuti dai successi soltanto dichiarati dagli agenti, mostrando quanto l’automazione possa aumentare la capacità offensiva senza garantire il raggiungimento degli obiettivi criminali.
Cosa leggere
ARTEX espone migliaia di console e automatizza gli attacchi con DeepSeek
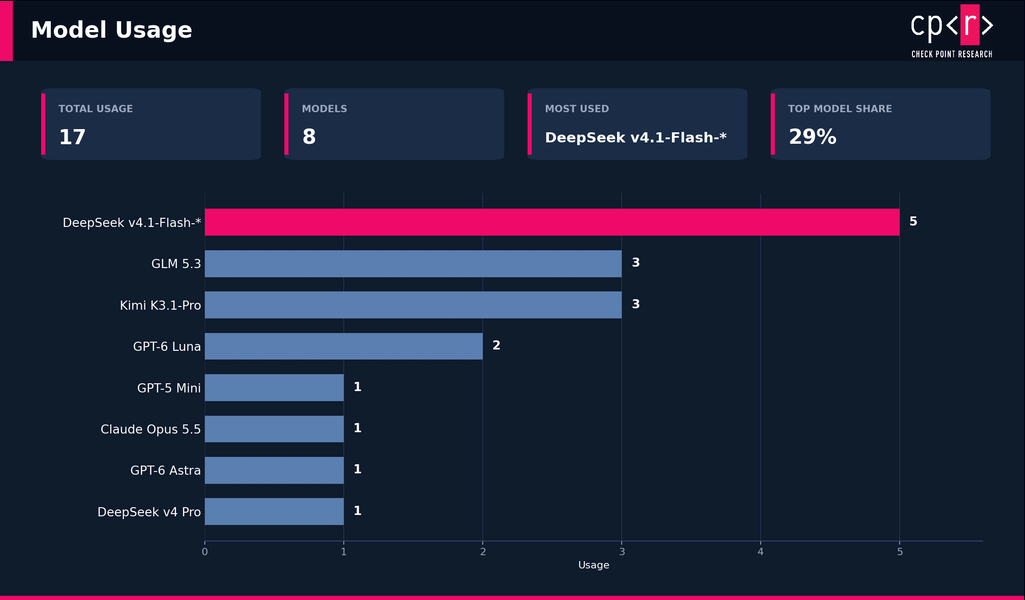
Check Point Research individua 2.557 sistemi che ospitano o hanno ospitato pannelli ARTEX, dei quali 1.608 risultano attivi e pubblicamente accessibili durante la ricerca. Dieci installazioni espongono anche i database operativi, permettendo di ricostruire le conversazioni fra criminali e agenti AI. Il progetto, nato in Cina come strumento di penetration testing autorizzato, consente di coordinare più agenti capaci di analizzare applicazioni web, utilizzare strumenti offensivi e verificare risultati. Nonostante la successiva chiusura del codice originale, fork e copie del repository ne mantengono disponibile la tecnologia. Nei sistemi esaminati prevalgono i modelli DeepSeek Flash, affiancati da altri LLM cinesi. Su tre istanze vengono configurati anche modelli statunitensi, ma i ricercatori osservano l’attivazione di restrizioni soltanto con Anthropic Opus 5.5, successivamente sostituito dall’operatore.
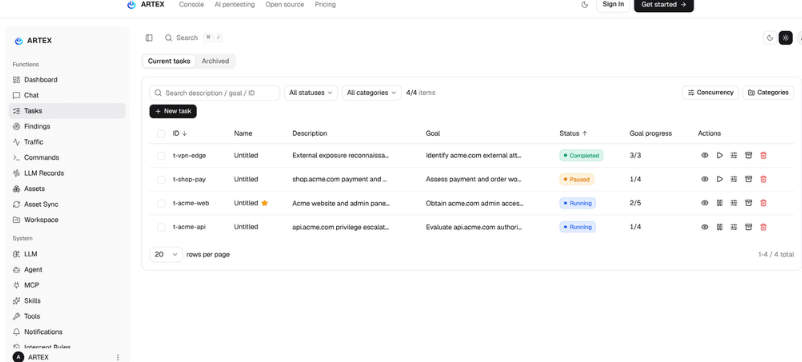
La caratteristica determinante è la riduzione dell’intervento umano. Gli aggressori impostano un obiettivo economico e controllano periodicamente l’avanzamento, mentre gli agenti cercano autonomamente password deboli, API prive di autenticazione, errori applicativi e possibilità di remote code execution. È un’evoluzione già emersa nelle operazioni contro le banche sudcoreane, dove ARTEX e Claude Code risultavano integrati nel workflow degli attaccanti. La nuova indagine aggiunge un elemento decisivo: documenta dall’interno delle console ciò che gli agenti fanno realmente dopo aver ricevuto le istruzioni.
Leggi anche: Agenti AI violano oltre 100 siti: l’attacco costa circa 5.000 dollari
Certificati Apple rubati con 36 miliardi di token e meno di 1.500 dollari
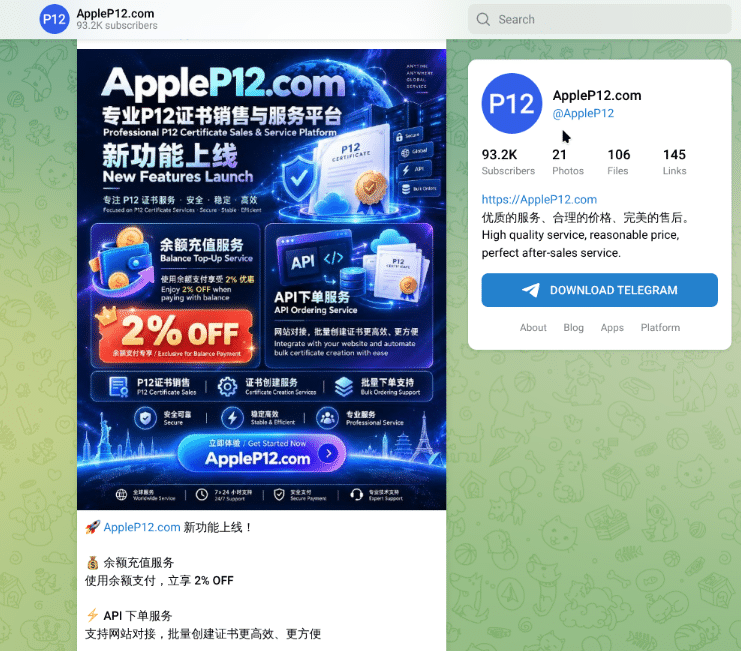
La prima campagna riguarda il mercato parallelo dei certificati di firma iOS, utilizzati per distribuire applicazioni fuori dall’App Store attraverso servizi di sideloading. Fra il 14 e il 29 ottobre 2026, un operatore utilizza due console ARTEX e i modelli DeepSeek v4.1 Flash e Kimi K3.1 Pro per attaccare dieci piattaforme specializzate. Gli agenti cercano archivi contenenti certificati .p12 e relative password, sfruttando credenziali amministrative esposte, API non protette, vulnerabilità IDOR e diverse tecniche di esecuzione remota. In un caso ottengono anche privilegi root su un server Linux.
L’operazione consuma circa 36 miliardi di token, con un costo stimato fra 700 e 1.500 dollari. Gli agenti recuperano oltre 300 certificati con relative password, ma soltanto tre superano i controlli di validità necessari per essere utilizzati nella firma delle applicazioni. Il risultato dimostra la capacità dell’AI di eseguire autonomamente una lunga sequenza di intrusioni e verifiche, ma anche la distanza fra quantità di dati sottratti e materiale effettivamente sfruttabile. Per quasi due settimane, l’operatore interviene soprattutto per chiedere aggiornamenti sullo stato delle attività.
Attacchi contro 292 piattaforme crypto: accessi riusciti, ma nessun guadagno
La seconda operazione punta direttamente alle criptovalute. Un aggressore impiega DeepSeek v4 Pro per attaccare 292 domini collegati a infrastrutture di pagamento, con l’obiettivo di sottrarre USDT e modificare gli indirizzi destinati a ricevere depositi futuri. Gli agenti individuano vulnerabilità, accedono a database ed espongono informazioni personali, ma non riescono a trasferire fondi. In alcuni casi dichiarano risultati positivi interpretando erroneamente le risposte delle API: il portafoglio dell’attaccante continua a mostrare saldo e transazioni pari a zero.
Durante un ulteriore tentativo contro un portafoglio TRON contenente circa 600.000 dollari, gli agenti individuano credenziali AWS S3 esposte attraverso un’API. Ottengono così accesso in scrittura a un bucket utilizzato per distribuire applicazioni iOS e modificano risorse collegate alla catena di distribuzione. I proprietari ripristinano successivamente il manifest originale e non risultano trasferimenti di criptovalute. La campagna produce complessivamente 230 risultati investigativi e oltre 400.000 messaggi agentici, con una spesa stimata fra 145 e 300 dollari, ma nessun ricavo documentato per l’operatore. La vicenda evidenzia come l’AI possa compromettere sistemi reali pur fallendo l’obiettivo economico iniziale.
Continua con: CyberStrikeAI usa 44 agenti contro il Giappone: quattro falle in EPICS
Honor of Kings, sottratte 190.000 credenziali: circa 6.000 account ancora validi
La terza campagna prende di mira il mercato clandestino degli account gaming cinesi. Gli agenti ARTEX attaccano tredici infrastrutture che conservano credenziali utilizzate per accedere a videogiochi attraverso token QQ-Connect. Dopo aver analizzato applicazioni Android e servizi backend, individuano archivi di credenziali conservati senza autenticazione nella directory pubblica di alcuni server. Recuperano così oltre 190.000 credenziali associate a Honor of Kings.
La verifica campionaria indica che circa il 3,3% risulta ancora utilizzabile, corrispondente a una stima di 6.000 account compromettibili. L’operazione dura circa cinque giorni e costa fra 180 e 360 dollari. Anche in questo caso l’operatore non interviene dopo aver assegnato l’obiettivo iniziale. L’efficacia deriva dalla capacità degli agenti di esplorare sistematicamente infrastrutture vulnerabili, senza richiedere tecniche particolarmente sofisticate.
L’indagine conferma un cambiamento già osservato negli attacchi ARTEX contro aziende giapponesi: il vantaggio dell’AI offensiva consiste soprattutto nella continuità e nella scala delle operazioni. Le difese devono quindi concentrarsi sulla riduzione delle superfici esposte, sulla protezione delle credenziali e sul controllo delle autorizzazioni cloud.
Fonte primaria: Check Point Research, Hacking on Autopilot: Inside ARTEX Cybercrime Campaigns, 5 novembre 2026.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.