🛡️ Executive Summary
- Falsi eventi OpenAI, SpaceX e Anthropic diventano esche per il phishing. Push Security individua pagine di registrazione che promettono abbonamenti AI e utilizzano Kali365 e VoidProxy per compromettere account Microsoft 365 e Google.
- Gli attaccanti puntano a superare l’autenticazione multifattore. Il device code phishing e le tecniche adversary-in-the-middle consentono di ottenere token e cookie di sessione sfruttando procedure di accesso apparentemente legittime.
- Doctor Web scopre repository GitHub infetti utilizzati contro sviluppatori ed esperti di cybersecurity. La campagna distribuisce AsyncRAT, un malware che sostituisce indirizzi di criptovalute e un infostealer. Secondo il laboratorio, oltre 2.000 computer risultano compromessi.
OpenAI, SpaceX, Anthropic e GitHub diventano strumenti di richiamo per due distinte campagne informatiche che prendono di mira account aziendali, sviluppatori e professionisti della sicurezza. Il 5 novembre 2026, Push Security documenta una campagna di phishing costruita attorno a falsi eventi dedicati all’intelligenza artificiale, attraverso i quali i criminali tentano di ottenere accesso agli account Microsoft 365 e Google. Le pagine malevole utilizzano due piattaforme specializzate, Kali365 e VoidProxy, capaci di sfruttare i flussi di autenticazione per sottrarre token e sessioni anche in presenza di controlli multifattore. Nella stessa giornata, Doctor Web pubblica una seconda ricerca dedicata a repository GitHub contenenti codice dannoso, inizialmente indirizzati agli appassionati di criptovalute e successivamente adattati per colpire anche gli specialisti di cybersecurity. Il laboratorio segnala oltre 2.000 PC infetti. Le due operazioni non risultano collegate, ma sfruttano un elemento comune: la fiducia riposta in servizi e strumenti utilizzati quotidianamente per lavorare.
Cosa leggere
Falsi eventi OpenAI e SpaceX promettono ChatGPT Pro e Grok per rubare gli account aziendali
La ricerca di Push Security, firmata da Luke Jennings, prende avvio dalle attività malevole intercettate alla fine di ottobre nei browser di clienti aziendali. Gli attaccanti realizzano false pagine di registrazione per eventi associati a OpenAI Academy, SpaceX e Anthropic, presentandoli come appuntamenti dedicati all’intelligenza artificiale, al marketing digitale e alle nuove opportunità professionali. Una delle esche promuove un presunto livestream del 4 novembre intitolato ChatGPT for Social & Digital Marketing Teams, promettendo tre mesi di ChatGPT Pro. Un’altra propone un briefing esclusivo su SpaceX AI for Marketing e Grok, annunciato per il 12 novembre, con la possibilità di ricevere tre mesi di Grok Heavy oppure una presunta ricompensa collegata a SpaceX.
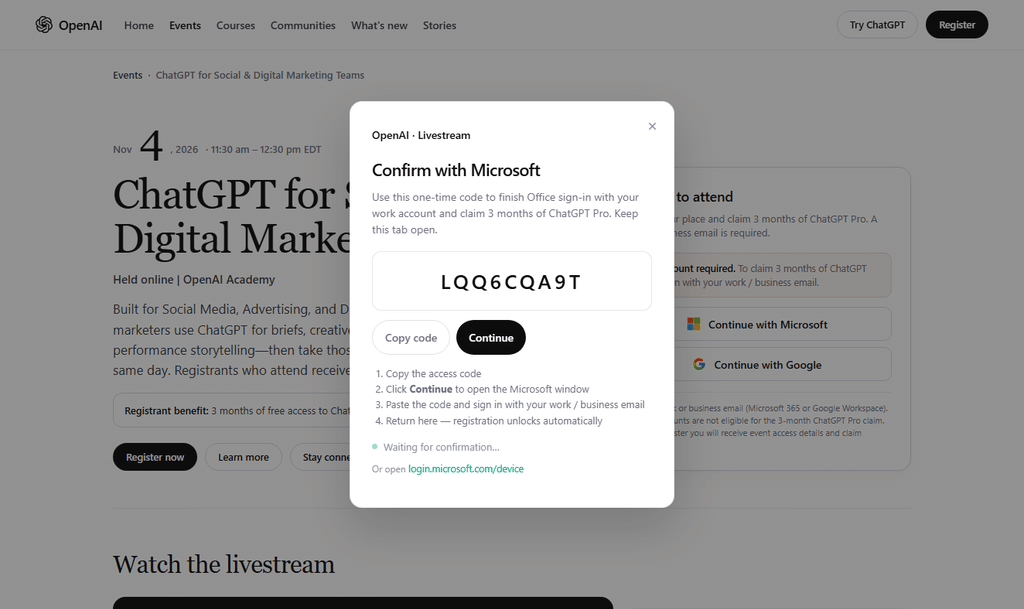
L’elemento centrale è l’obbligo di registrarsi attraverso un account di lavoro. Le pagine presentano due pulsanti, Continue with Microsoft e Continue with Google, che trasformano la normale procedura di iscrizione a un evento in una catena di compromissione dell’identità. Gli inviti vengono distribuiti anche attraverso servizi legittimi, tra cui collegamenti abbreviati di Google e Zapier, mentre campagne precedenti utilizzavano infrastrutture di GoTo Webinar e pagine riconducibili al servizio Zoom.
Un controllo Cloudflare apparentemente destinato a distinguere gli utenti dai bot ostacola inoltre l’analisi automatica delle pagine. I criminali sfruttano quindi servizi realmente esistenti per aumentare la credibilità dei collegamenti e rendere meno immediato il riconoscimento del phishing. È una strategia che presenta analogie con Adception, la campagna individuata da Push Security che sfruttava Bing, Google Ads e un falso sito Claude per guidare gli utenti verso contenuti malevoli attraverso una sequenza di domini apparentemente affidabili.
Kali365 e VoidProxy trasformano il login Microsoft e Google in furto di token
La campagna utilizza due piattaforme Phishing-as-a-Service differenti, integrate all’interno delle pagine malevole. Quando la vittima sceglie Microsoft, viene avviata una procedura di device code phishing attraverso Kali365. Il sito mostra un codice da inserire nella pagina ufficiale Microsoft dedicata all’autorizzazione dei dispositivi. L’utente raggiunge quindi un dominio realmente appartenente a Microsoft, completa l’autenticazione e approva involontariamente l’accesso richiesto dall’attaccante. Il risultato è la concessione di token OAuth alla sessione controllata dai criminali, senza necessariamente sottrarre la password durante questa prima fase.
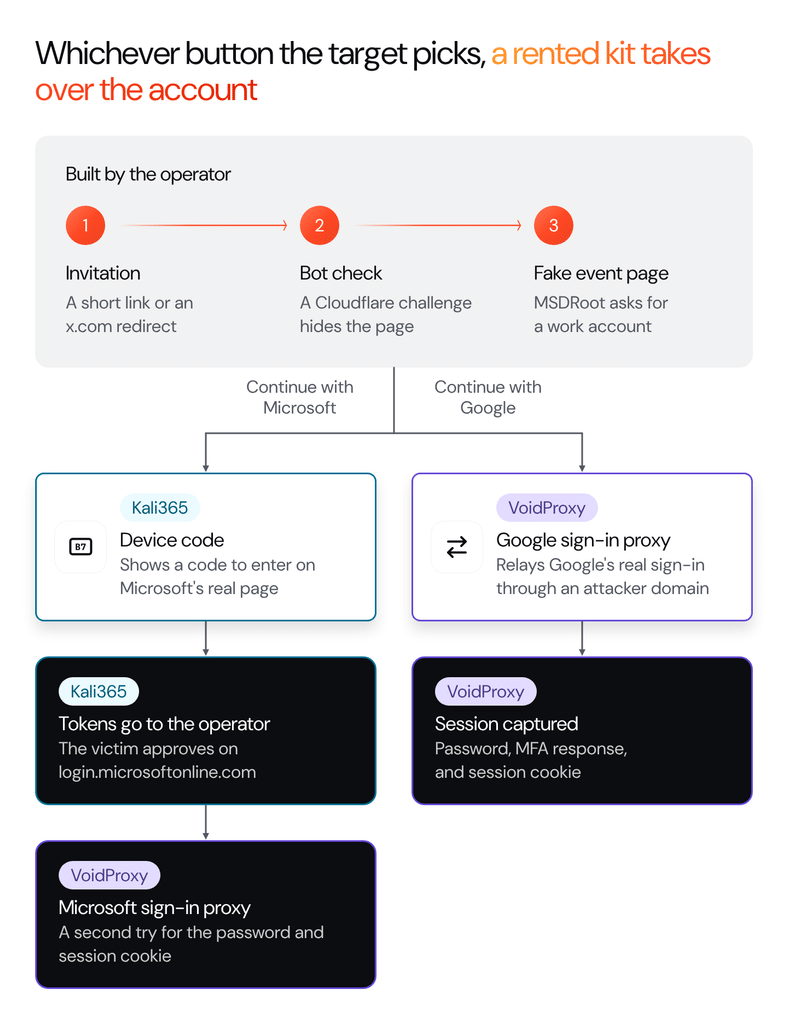
La catena non termina qui. Una volta completato il passaggio, la vittima viene indirizzata verso un’ulteriore pagina Microsoft gestita attraverso VoidProxy, un’infrastruttura adversary-in-the-middle (AiTM) progettata per intercettare credenziali e cookie di sessione. Chi seleziona invece l’accesso con Google viene trasferito direttamente a una pagina di autenticazione intermediata da VoidProxy. L’obiettivo è catturare informazioni sufficienti a riutilizzare una sessione autorizzata, superando di fatto alcuni controlli MFA. Il funzionamento ricorda quanto osservato nella campagna N0va, che sfrutta il Device Code Flow per ottenere token Microsoft 365 senza sottrarre direttamente le password. Le due piattaforme impiegate nella nuova operazione non sono attribuite da Push Security agli stessi sviluppatori: secondo i ricercatori, gli operatori utilizzano probabilmente servizi criminali acquistati separatamente.
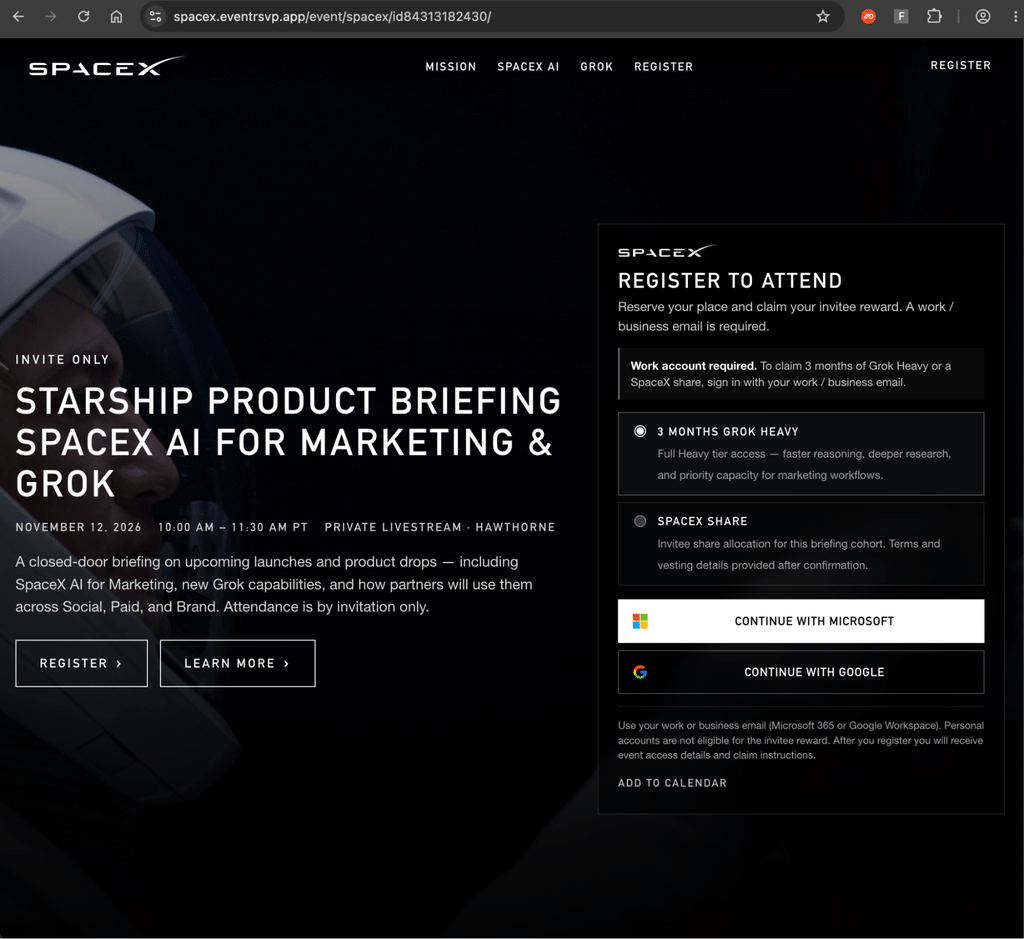
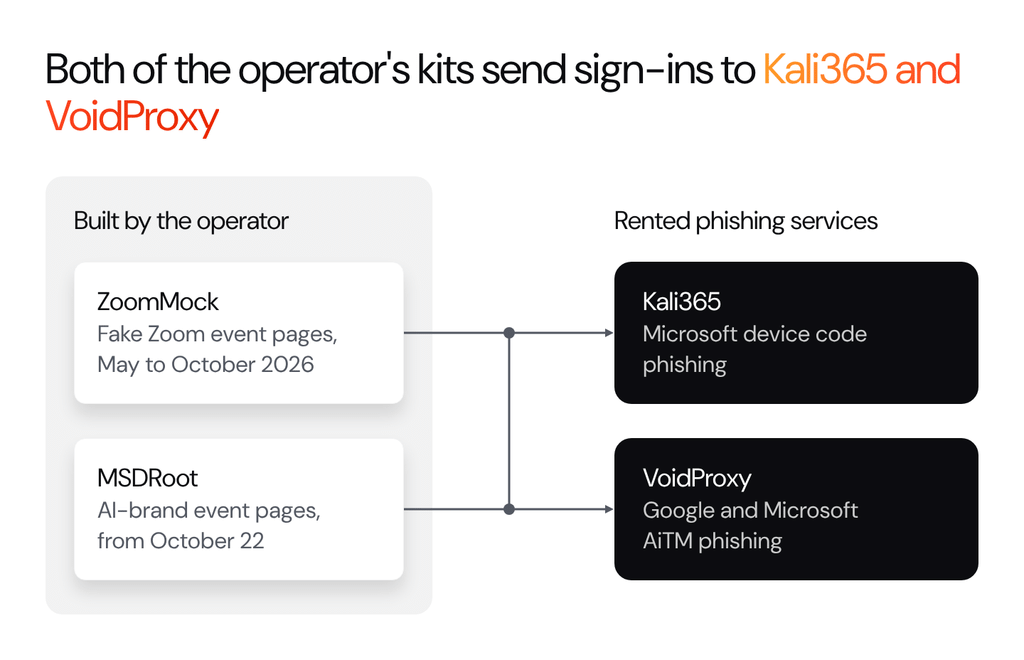
Push identifica due kit impiegati per costruire le pagine di richiamo, denominati ZoomMock e MSDRoot. Il primo compare nelle campagne osservate fra maggio e ottobre, mentre il secondo emerge dal 22 ottobre con nuove pagine dedicate ai marchi AI. Il collegamento fra i due kit viene valutato con un livello di confidenza medio-alto, sulla base di infrastrutture e caratteristiche operative condivise. Gli indicatori pubblicati comprendono il dominio eventrsvp[.]app e diverse pagine contraffatte associate ai nomi OpenAI, Anthropic e SpaceX. La continua rotazione dei domini limita però l’efficacia dei blocchi basati esclusivamente sugli indirizzi. L’integrazione fra kit differenti conferma anche la maturazione commerciale del fenomeno, già documentata attraverso Kali365 e Greatness, piattaforme che industrializzano il furto degli account Microsoft 365 combinando infrastrutture di phishing, acquisizione dei token e strumenti per utilizzare le sessioni compromesse.
Leggi anche: FBI avverte su Kali365, il kit phishing che ruba token Microsoft 365 senza password
GitHub distribuisce malware attraverso progetti Visual Studio, Python e Go contraffatti
La seconda ricerca, pubblicata da Doctor Web, documenta una campagna che sfrutta repository GitHub malevoli per compromettere i computer di chi scarica e utilizza progetti apparentemente legittimi. Le prime versioni dell’operazione risalgono a circa due anni prima e prendono di mira utenti interessati a giochi blockchain, bot e strumenti collegati alle criptovalute. Successivamente gli attaccanti modificano i contenuti per raggiungere professionisti della cybersecurity, pubblicando falsi progetti dedicati all’automazione delle scansioni, ai test di sicurezza e all’analisi dei log.
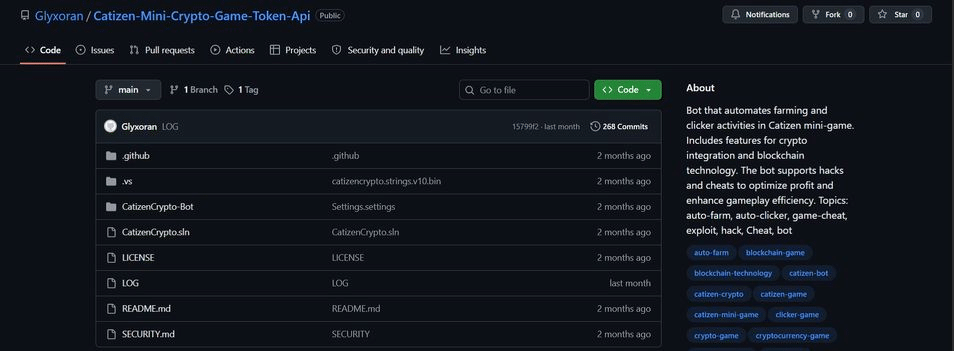
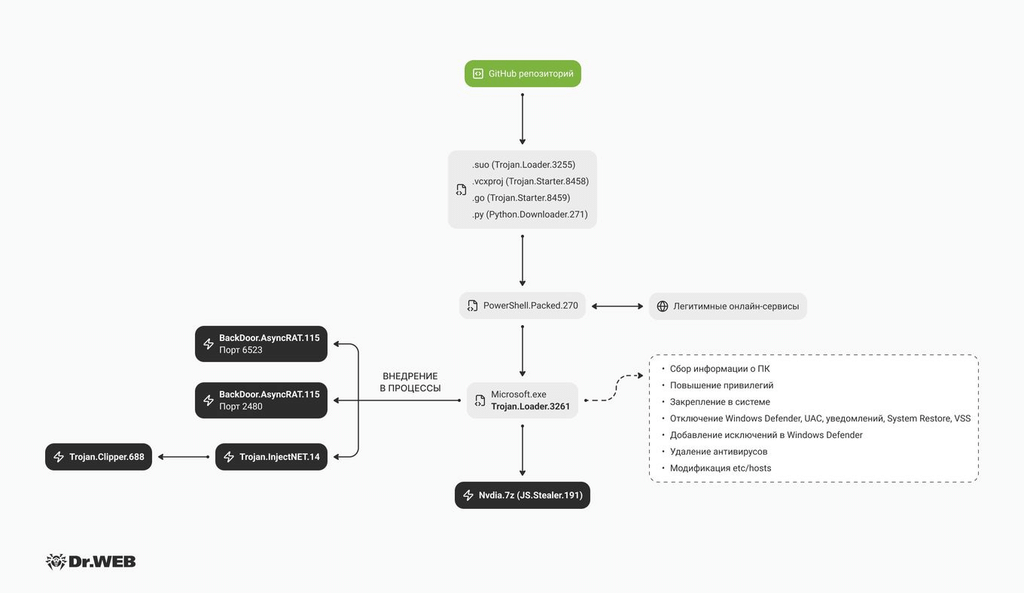
Il codice malevolo viene nascosto in componenti che gli sviluppatori possono eseguire durante attività ordinarie. Nei progetti Microsoft Visual Studio vengono utilizzati file .csproj contenenti istruzioni PreBuildEvent, capaci di avviare comandi prima della compilazione, e file .suo che incorporano istruzioni PowerShell. Altri repository contengono script Python e Go nei quali il codice dannoso viene occultato attraverso un gran numero di spazi, rendendolo meno evidente durante un’ispezione superficiale. Alcuni progetti vengono accompagnati persino da istruzioni per installare Visual Studio e clonare il repository, abbassando la soglia tecnica necessaria per eseguire il contenuto infetto.
Doctor Web identifica diversi domini associati alla campagna, tra cui muckanthropic[.]com, muckcoding[.]com e muckdeveloper[.]com. L’utilizzo di GitHub non dimostra una compromissione della piattaforma stessa: il vettore è costituito dai progetti pubblicati o manipolati dagli attaccanti, che sfruttano la reputazione del servizio per convincere gli utenti a scaricare ed eseguire file pericolosi. Il metodo richiama GitVenom, una precedente operazione basata su repository contraffatti e codice dannoso inserito in progetti apparentemente legittimi. Il laboratorio dichiara che oltre 2.000 computer risultano infettati al momento della ricerca, un dato riferito alle rilevazioni dell’azienda e non a un censimento indipendente delle vittime.
AsyncRAT, clipper e infostealer colpiscono wallet crypto e strumenti degli sviluppatori
Una volta eseguito il codice malevolo, la catena avvia uno script identificato come PowerShell.Packed.270, che recupera informazioni attraverso infrastrutture degli attaccanti e servizi legittimi come Telegram, Pastebin e Google Docs. Una stringa cifrata permette di individuare l’archivio Quixo.7z, successivamente estratto nel sistema compromesso. Il componente principale è un’applicazione costruita con Electron, identificata come Trojan.Loader.3261 e distribuita con il nome Microsoft.exe, denominazione progettata per apparire compatibile con un normale componente Windows. Il loader utilizza più modalità operative per ostacolare i controlli di sicurezza. Doctor Web documenta tecniche di process injection, disattivazione di funzionalità difensive, alterazione delle esclusioni di Windows Defender e interferenze con strumenti di protezione quali AMSI ed ETW. L’obiettivo è installare i payload successivi e mantenerli operativi senza attirare l’attenzione. Fra questi emergono due istanze di BackDoor.AsyncRAT.115, destinate a fornire accesso remoto al computer, e Trojan.InjectNET.14, che introduce Trojan.Clipper.688 all’interno di un processo Windows legittimo.
Il componente clipper controlla gli indirizzi di criptovalute copiati negli appunti e può sostituirli con quelli controllati dagli aggressori, deviando potenzialmente i trasferimenti finanziari. Durante le operazioni raccoglie anche screenshot, informazioni sulla finestra attiva e dati del sistema, inviandoli attraverso Telegram. Un ulteriore payload, JS.Stealer.191, tenta di sottrarre informazioni dai browser, configurazioni di FileZilla e MobaXterm, impostazioni VPN, dati delle piattaforme di gioco e token Discord. La presenza di strumenti tipicamente utilizzati dagli sviluppatori e dagli amministratori fra gli obiettivi del furto conferma che la campagna non è limitata ai portafogli crypto, ma mira anche alle informazioni professionali conservate sui computer compromessi. Il meccanismo si inserisce in un fenomeno più ampio di abuso degli archivi software, nel quale AgentBaiting arriva a costruire falsi repository GitHub destinati a essere scoperti e raccomandati dagli stessi agenti AI, aumentando il rischio di distribuire codice malevolo attraverso strumenti di sviluppo apparentemente affidabili.
Continua con:
Microsoft alza gli scudi contro VoidProxy, il phishing che intercetta le sessioni
Falsi repository GitHub generati con AI diffondono malware
Account aziendali e strumenti di sviluppo diventano due punti di ingresso privilegiati
Le ricerche di Push Security e Doctor Web descrivono due operazioni indipendenti, ma evidenziano una trasformazione comune delle tecniche di intrusione. Nel primo caso, l’attaccante non cerca necessariamente una vulnerabilità del servizio Microsoft o Google: sfrutta procedure di autenticazione legittime e la fiducia suscitata da marchi AI riconoscibili. Nel secondo, non deve compromettere GitHub per ottenere risultati: è sufficiente distribuire un progetto contraffatto convincendo l’utente a eseguirlo. La superficie d’attacco coincide quindi con attività quotidiane e apparentemente normali, dall’iscrizione a un evento professionale alla prova di uno strumento di sicurezza open source. La difesa richiede controlli differenti. Per il device code phishing, le organizzazioni devono monitorare le autorizzazioni OAuth, le sessioni inattese e l’utilizzo di flussi di autenticazione non necessari, mentre il rilevamento delle infrastrutture AiTM deve considerare il comportamento delle pagine e non soltanto la reputazione degli URL. Per i repository GitHub, invece, diventano essenziali la verifica della provenienza del codice, l’ispezione dei file di progetto e l’esecuzione iniziale in ambienti isolati, soprattutto quando un repository sconosciuto promette strumenti di scansione o funzionalità professionali.
Il punto più significativo è che la competenza tecnica della vittima non rappresenta una garanzia di protezione. Gli specialisti della sicurezza possono essere colpiti mentre verificano nuovi strumenti; i dipendenti possono compromettere un account seguendo un flusso di login apparentemente autentico. Le due ricerche mostrano quanto sia diventato importante proteggere non soltanto i sistemi informatici, ma anche i percorsi attraverso i quali gli utenti attribuiscono fiducia a contenuti, applicazioni e richieste di autenticazione. I dettagli tecnici sono disponibili nelle ricerche originali di Push Security e Doctor Web.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.