🛡️ Executive Summary
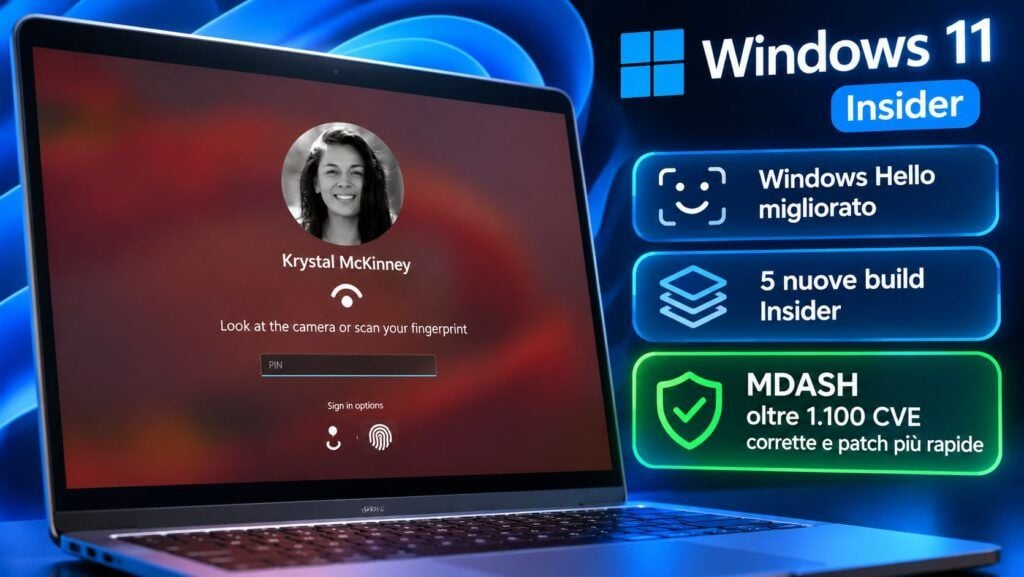
- Windows 11 riceve cinque nuove build Insider. Microsoft aggiorna i canali Beta ed Experimental, migliorando l’accesso con Windows Hello e semplificando il passaggio fra riconoscimento biometrico e PIN.
- Microsoft dichiara oltre 1.100 CVE corrette con gli aggiornamenti Windows di ottobre. L’intelligenza artificiale viene integrata nella ricerca delle vulnerabilità, nella preparazione delle patch e nei controlli di qualità.
- Il problema resta la velocità degli aggiornamenti. In un campione aziendale monitorato ad agosto, meno della metà dei dispositivi Windows risultava aggiornata dopo due settimane e circa un quarto rimaneva senza patch dopo quattro settimane.
Microsoft distribuisce nuove build di Windows 11 Insider e presenta una strategia di sicurezza che punta sull’intelligenza artificiale per accelerare l’individuazione e la correzione delle vulnerabilità. Gli annunci del 5 e 6 novembre 2026 riguardano due fronti distinti: da una parte cinque versioni sperimentali di Windows 11, con miglioramenti per Windows Hello e il sistema di aggiornamento; dall’altra un cambiamento strutturale nella gestione delle falle, affidato anche agli agenti AI della piattaforma MDASH. Microsoft dichiara che gli aggiornamenti di sicurezza di ottobre hanno affrontato oltre 1.100 vulnerabilità CVE di Windows, mentre riconosce che molte organizzazioni continuano a impiegare settimane prima di installare le patch. Il problema diventa particolarmente rilevante nell’era degli agenti AI, capaci di analizzare gli aggiornamenti pubblici e accelerare la ricerca di vulnerabilità ancora sfruttabili nei sistemi non aggiornati.
Cosa leggere
Windows 11 Insider aggiorna cinque build e semplifica l’accesso con Windows Hello
Il 6 novembre, Microsoft pubblica cinque nuove build destinate ai diversi canali di sviluppo di Windows 11. Il canale Beta riceve la Build 26320.9876, mentre Experimental passa alla 26340.9882. Per il ramo Windows 11 26H1 arrivano la 28020.3445 nel canale Beta e la 28120.3454 nel canale Experimental. La quinta versione, 29704.1000, interessa Experimental per le Future Platforms, utilizzato per verificare componenti destinati alle future generazioni hardware e software. Le build non rappresentano aggiornamenti distribuiti automaticamente a tutti gli utenti Windows 11, ma versioni preliminari destinate agli iscritti ai rispettivi canali Insider.
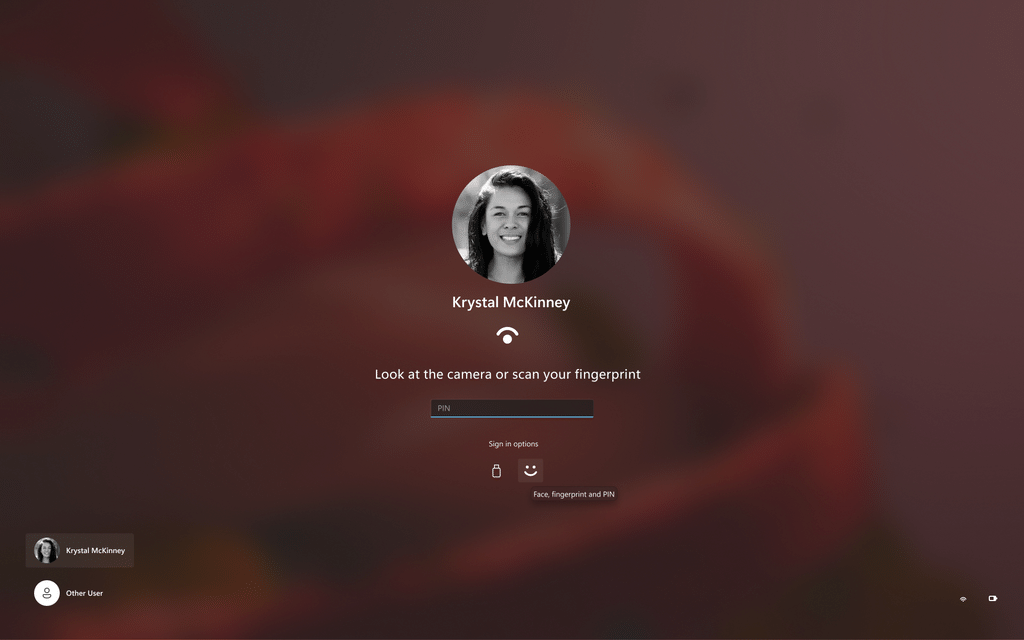
La novità funzionale evidenziata da Microsoft riguarda Windows Hello, che nel canale Experimental rende più coerente il comportamento delle procedure di autenticazione: gli utenti possono digitare il PIN senza attendere il completamento del riconoscimento facciale o dell’impronta digitale, utilizzando il metodo che risponde per primo. Dopo alcune operazioni, come il riavvio, Windows continua comunque a richiedere inizialmente il PIN prima di riabilitare il normale accesso biometrico.
Leggi anche: Windows 11 26H1 divide Beta ed Experimental con nuove build Insider
Microsoft sperimenta aggiornamenti sintetici per le piattaforme future
Un cambiamento riguarda il canale Experimental (Future Platforms), dove Microsoft prevede di pubblicare settimanalmente aggiornamenti cumulativi sintetici, denominati LCU, fra le normali distribuzioni Insider. Questi pacchetti non introducono nuove funzionalità o modifiche sostanziali ai componenti del sistema, ma servono a verificare l’infrastruttura di distribuzione, il funzionamento dei servizi di aggiornamento e la gestione delle versioni. Per questa ragione non saranno accompagnati ogni volta da un nuovo articolo tecnico, mentre le relative numerazioni continueranno a essere registrate nel Flight Hub. La strategia permette di testare più frequentemente i meccanismi che trasportano gli aggiornamenti verso i dispositivi, senza introdurre continuamente modifiche funzionali. Il lavoro completa l’evoluzione del ramo 26H1, già caratterizzato da interventi sull’ambiente di recupero Windows e sulla gestione delle connessioni Wi-Fi.
MDASH utilizza agenti AI per individuare e correggere le vulnerabilità Windows
La seconda comunicazione Microsoft riguarda il nuovo modello di vulnerability management. L’azienda descrive una strategia nella quale l’intelligenza artificiale affianca gli ingegneri lungo l’intero ciclo di gestione delle vulnerabilità: ricerca dei problemi, verifica tecnica, individuazione delle versioni interessate, sviluppo delle correzioni e validazione finale. Al centro compare MDASH, sistema di analisi del codice che utilizza più modelli e agenti specializzati per individuare e verificare possibili falle. Microsoft sottolinea che le decisioni rimangono sotto la responsabilità degli ingegneri, mentre l’automazione accelera attività ripetitive e analisi di grandi quantità di codice. Il sistema viene utilizzato anche per cercare varianti delle vulnerabilità già identificate, preparare strategie di backport e generare test di sicurezza e regressione. Si tratta dell’evoluzione del progetto già descritto durante il lancio di MDASH e delle prime vulnerabilità Windows individuate attraverso agenti AI.
Secondo Microsoft, gli aggiornamenti mensili di ottobre 2026 hanno corretto oltre 1.100 CVE relative a Windows. L’azienda interpreta il numero elevato come conseguenza di una capacità di analisi più estesa, sostenendo che l’aumento delle vulnerabilità individuate non rappresenti necessariamente un peggioramento della sicurezza del sistema operativo. Le informazioni vengono pubblicate attraverso il Microsoft Security Update Guide e rese disponibili anche in formati utilizzabili automaticamente dagli strumenti aziendali, tra cui CSAF, VEX e API. La distinzione operativa riguarda la possibilità di identificare le falle presenti nei singoli dispositivi, assegnare priorità ai sistemi più esposti e verificare quanto tempo trascorre fra pubblicazione e installazione delle correzioni.
Le patch arrivano, ma un dispositivo aziendale su quattro resta indietro dopo un mese
Il problema individuato da Microsoft riguarda il tempo necessario per distribuire gli aggiornamenti. In un campione di dispositivi Windows aziendali monitorato nell’agosto 2026, meno della metà aveva installato l’aggiornamento di sicurezza dopo due settimane, mentre circa un dispositivo su quattro risultava ancora privo della correzione dopo quattro settimane. Il dato non rappresenta necessariamente l’intero parco Windows mondiale, ma evidenzia una criticità concreta nei processi di gestione aziendale. L’azienda richiama anche le ricerche di Anthropic sulla capacità dei modelli linguistici di accelerare lo sviluppo di exploit N-day, costruiti a partire da vulnerabilità già pubbliche ma ancora presenti nei sistemi non aggiornati. Quando viene distribuita una patch, il codice modificato può fornire agli attaccanti elementi utili per ricostruire il difetto originale. Il tempo fra disponibilità della correzione e installazione effettiva diventa quindi una componente misurabile del rischio informatico.
Continua con:
Microsoft sperimenta il futuro di Windows e affida le vulnerabilità all’AI
Microsoft corregge 570 falle nel Patch Tuesday, 622 nel conteggio esteso
Windows Autopatch e hotpatching diventano strumenti per ridurre il rischio
Per ridurre il ritardo nell’installazione, Microsoft punta su Windows Autopatch, integrato con Microsoft Intune, e sul sistema di hotpatching, che permette ai dispositivi compatibili di applicare alcuni aggiornamenti di sicurezza senza riavviare immediatamente il sistema operativo. La stessa tecnologia viene utilizzata in configurazioni idonee di Windows Server 2025, comprese infrastrutture Azure e sistemi collegati attraverso Azure Arc. La strategia comprende inoltre distribuzioni graduali, controllo dei risultati, monitoraggio dei problemi e strumenti come Known Issue Rollback per limitare gli effetti delle regressioni. Microsoft invita le aziende a mantenere versioni supportate di Windows, rafforzare le configurazioni di sicurezza e dare priorità ai sistemi esposti su Internet e alle infrastrutture di identità. Il cambiamento più importante non riguarda soltanto l’AI capace di scoprire migliaia di vulnerabilità, ma la capacità delle organizzazioni di installare le correzioni prima che gli aggressori riescano a sfruttarle. Le indicazioni complete sono disponibili negli annunci ufficiali sulle nuove build Windows Insider e sulla gestione delle vulnerabilità nell’era AI.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.