📌 In sintesi
- Due costruttori automobilistici espongono infrastrutture vulnerabili. Sam Curry e Shubham Shah documentano attacchi ai sistemi di gestione delle identità e alle piattaforme telematiche collegate ai veicoli.
- Credenziali amministrative e controlli aggirabili permettono di compromettere gli account. Le catene di attacco comprendono configurazioni errate, bypass delle protezioni web e, in uno dei casi, autenticazione multifattore eludibile.
- I ricercatori dimostrano lo sblocco e l’avvio remoto delle automobili. Le prove riguardano veicoli posseduti o utilizzati con autorizzazione. I produttori hanno corretto le vulnerabilità dopo la segnalazione.
Due case automobilistiche hanno esposto i propri clienti a vulnerabilità che avrebbero consentito a soggetti non autorizzati di ottenere il controllo remoto di veicoli attraverso infrastrutture web e sistemi di autenticazione compromessi. La scoperta arriva dalle ricerche pubblicate il 7 novembre 2026 da Sam Curry e Shubham Shah, che hanno analizzato le applicazioni per auto connesse, i servizi telematici e le piattaforme ForgeRock OpenIDM utilizzate per gestire le identità dei proprietari. L’aspetto più preoccupante non riguarda una vulnerabilità del sistema elettronico installato sulle automobili, ma la debolezza dei servizi centrali ai quali i veicoli si affidano per ricevere comandi da Internet. I ricercatori hanno dimostrato come informazioni apparentemente ordinarie, credenziali amministrative presenti nel software e protezioni configurate in modo insufficiente potessero essere concatenate fino a raggiungere funzioni riservate agli utenti legittimi. I nomi dei produttori non sono stati divulgati e le dimostrazioni sono avvenute su veicoli autorizzati, senza prove pubbliche di sfruttamento criminale precedente.
Cosa leggere
Una targa può diventare il punto di partenza per compromettere un account
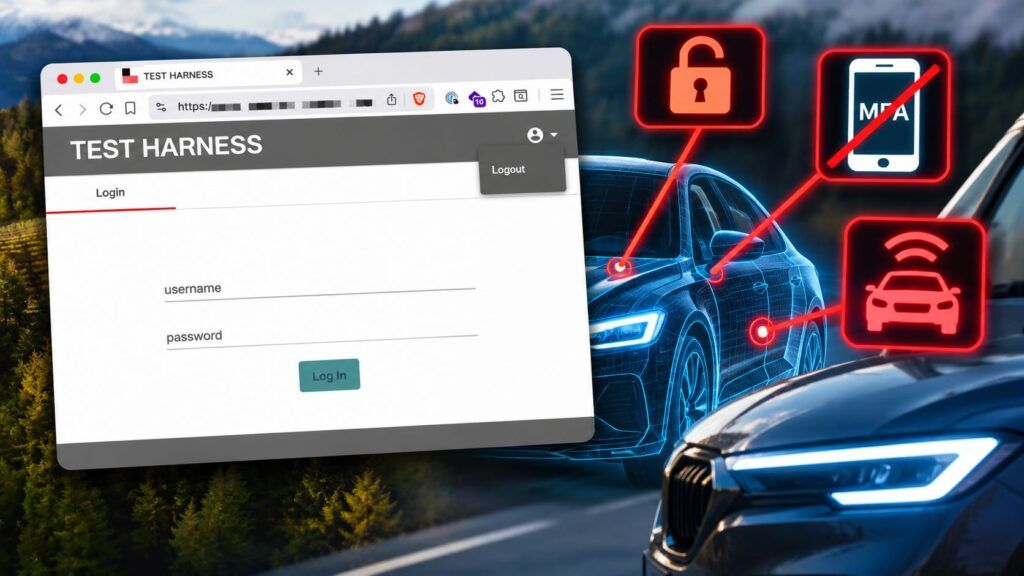
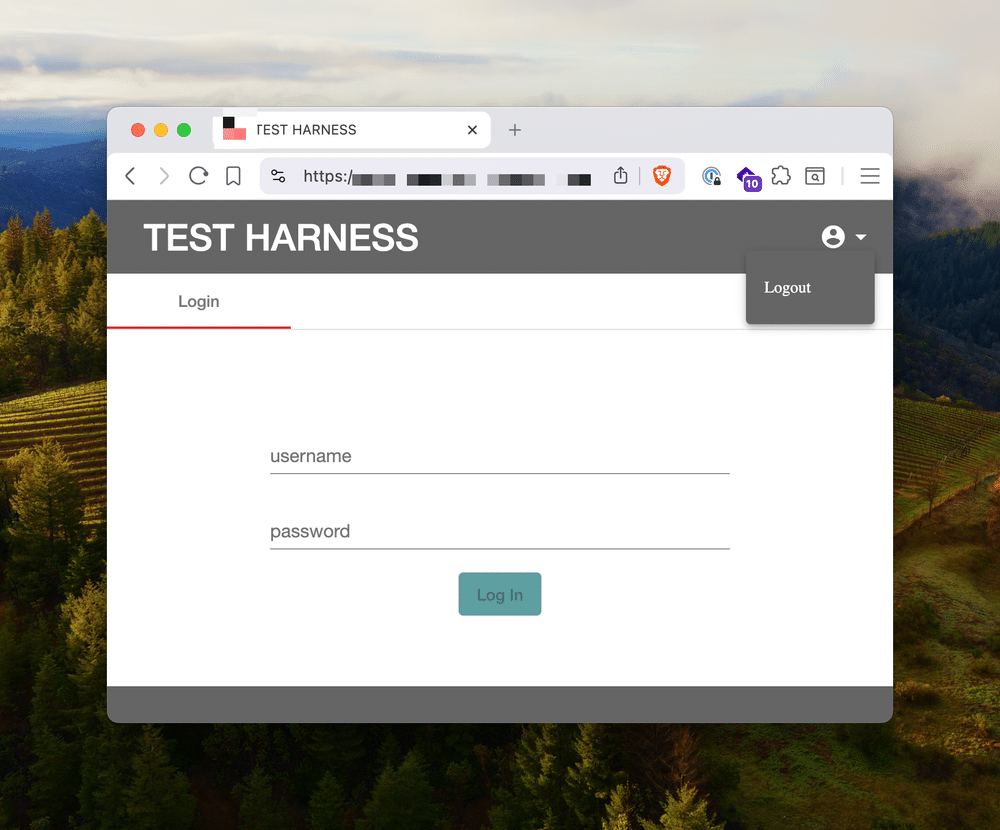
Nella ricostruzione originale pubblicata da Shubham Shah, l’attacco prende avvio dall’analisi dell’applicazione Android di un costruttore presente sul mercato australiano. Attraverso la decompilazione del software, il ricercatore individua servizi telematici pubblicamente raggiungibili e una piattaforma amministrativa denominata TEST HARNESS, destinata alla gestione degli account e dei veicoli. Alcune interfacce espongono funzionalità utilizzabili mediante chiavi API presenti nei file JavaScript distribuiti ai client.
In Australia, inoltre, la possibilità di risalire dal numero di targa al VIN, identificativo del veicolo, permette di collegare informazioni pubblicamente accessibili agli account presenti sulla piattaforma del produttore. La catena individuata consente di associare un’automobile a un identificativo dell’abbonato e successivamente alle informazioni personali del proprietario. Questa fase non equivale ancora al controllo del veicolo, ma permette di individuare l’identità digitale da compromettere. Il problema nasce quando informazioni accessibili e privilegi amministrativi insufficientemente protetti possono essere combinati, trasformando una funzione di gestione interna in un possibile punto di ingresso per un attaccante.
ForgeRock, credenziali esposte e protezioni WAF insufficienti
Il passaggio decisivo riguarda l’infrastruttura di gestione delle identità basata su ForgeRock OpenIDM e OpenAM, utilizzata per autenticare gli utenti delle applicazioni automotive. Shah e Curry individuano credenziali amministrative incorporate in un componente JavaScript, apparentemente destinate a un ambiente di test ma utilizzabili anche sulla piattaforma operativa. I sistemi dispongono di regole Web Application Firewall, progettate per bloccare l’accesso agli endpoint più sensibili, ma l’analisi rivela differenze nel trattamento dei percorsi URL che consentono di raggiungere interfacce normalmente protette. Secondo i ricercatori, una parte del lavoro di individuazione dei percorsi utilizzabili è stata supportata da un modello di intelligenza artificiale impiegato per esaminare il comportamento del software. Una volta ottenuti i privilegi necessari, diventava possibile modificare le credenziali degli account e sfruttare ulteriori configurazioni deboli per superare l’autenticazione multifattore. Non si tratta di una vulnerabilità generale dimostrata per tutte le installazioni ForgeRock, ma di una concatenazione di errori relativi ai sistemi concretamente analizzati. Il caso richiama l’inchiesta sui precedenti attacchi alle applicazioni di Ferrari, Ford e altri produttori, nella quale Sam Curry aveva già documentato l’importanza della sicurezza delle API automotive.
Sblocco delle portiere e avvio del motore attraverso token validi
Una volta compromesso un account, gli investigatori riuscivano a ottenere token di autenticazione riconosciuti dalle applicazioni ufficiali, utilizzandoli per inviare comandi attraverso le API telematiche del produttore. Le funzioni disponibili comprendevano lo sblocco e il blocco delle portiere, l’attivazione del clacson e, sui veicoli compatibili, l’avvio remoto del motore. Il risultato dimostra un problema particolarmente delicato: un comando può essere tecnicamente legittimo per il sistema ricevente anche quando l’identità che lo ha generato è stata compromessa. La ricerca documenta inoltre una seconda catena di attacco più complessa, descritta da Curry nel rapporto dedicato ai due costruttori, che riguarda infrastrutture utilizzate anche negli Stati Uniti, in Canada e in Europa. I ricercatori precisano tuttavia di avere verificato l’intera catena su account e veicoli statunitensi autorizzati, evitando di estendere indebitamente la dimostrazione a ogni automobile circolante. Le funzioni utilizzabili dipendono inoltre dalle caratteristiche del modello e dai servizi remoti effettivamente attivati.
Le vulnerabilità sono state corrette, ma il rischio rimane strutturale
Secondo gli autori, entrambi i produttori hanno corretto i problemi entro circa due ore dalla segnalazione, provvedendo anche alla rotazione delle credenziali interessate. La rapidità della risposta riduce il rischio residuo, ma non cancella le implicazioni architetturali della scoperta. Le automobili moderne dipendono sempre più da infrastrutture cloud, applicazioni mobili, sistemi di identità e servizi amministrativi che devono rimanere accessibili attraverso Internet. La sicurezza del veicolo non coincide quindi con la sicurezza della centralina o della rete interna, ma comprende tutto il percorso necessario a verificare chi impartisce un comando e con quali autorizzazioni. Un’interfaccia amministrativa pubblica, una credenziale incorporata nel software o una protezione WAF aggirabile possono comprometterne l’intera catena di fiducia. Per i costruttori automobilistici la conseguenza è la necessità di isolare gli strumenti interni, eliminare credenziali statiche dai client, controllare gli accessi privilegiati e verificare le funzioni remote attraverso test continui. Il rischio più difficile da gestire non è soltanto l’hacker che raggiunge un’automobile, ma l’hacker che riesce a impersonare il suo proprietario attraverso i servizi ufficiali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.