📌 In sintesi
- La Corea del Nord utilizza memecoin create appositamente per riciclare criptovalute sottratte a Binance. Elliptic ha identificato sei token sulla blockchain NEAR attraverso i quali sono transitati circa 117.000 NEAR, equivalenti a 430.000 dollari.
- Le memecoin vengono utilizzate per interrompere il collegamento diretto fra gli indirizzi. Gli aggressori sfruttano i pool di liquidità degli exchange decentralizzati per far apparire i trasferimenti come normali operazioni di trading.
- Le transazioni restano tracciabili. Il metodo rallenta le indagini, ma non garantisce l’anonimato. Elliptic avverte gli operatori finanziari che la provenienza da un pool DeFi non certifica la legittimità dei fondi.
Gli hacker nordcoreani hanno trovato un nuovo impiego per le memecoin: non attirare investitori attraverso la speculazione, ma riciclare criptovalute sottratte a Binance creando token destinati a scomparire dopo poche ore. La tecnica emerge dall’indagine pubblicata il 9 novembre 2026 da Elliptic, che ha ricostruito il percorso di circa 430.000 dollari in NEAR attraverso sei criptovalute generate appositamente dagli operatori responsabili della movimentazione del bottino. L’operazione riguarda una piccola frazione dei 6,43 miliardi di dollari sottratti a Binance il 29 ottobre, ma mostra come gli aggressori riconducibili alla Corea del Nord stiano trasformando gli strumenti della finanza decentralizzata in infrastrutture di riciclaggio. La novità non riguarda una vulnerabilità del protocollo NEAR né un nuovo attacco contro Binance: il problema è il modo in cui i fondi rubati vengono movimentati per renderne più difficile il tracciamento.
Cosa leggere
Elliptic identifica sei memecoin utilizzate per riciclare 430.000 dollari
Nella ricerca originale, Tom Robinson, fondatore e Chief Scientist di Elliptic, documenta sei token creati fra il 5 e il 7 novembre sulla blockchain NEAR: FUK, OLCCL, MEILI, MMLI, DABI e SINU. Nessuno possiede un’utilità economica autonoma documentata. I token utilizzano nomi e immagini tipiche delle memecoin, dai personaggi animati ai riferimenti alla cultura di Internet, ma vengono scambiati quasi esclusivamente dagli indirizzi riconducibili alla rete di riciclaggio. Secondo Elliptic, circa 117.000 NEAR, provenienti dai wallet associati al furto Binance, sono transitati attraverso i sei pool utilizzati dagli aggressori. L’importo corrisponde a circa 430.000 dollari alle quotazioni considerate nell’analisi.
Il costo di creazione di ciascun token è stato di circa 25 NEAR, equivalenti a 90 dollari, rendendo economicamente sostenibile la moltiplicazione degli strumenti impiegati. Il dato da 430.000 dollari riguarda esclusivamente questa tecnica su NEAR e non l’intero valore delle criptovalute riciclate dopo l’attacco.
Leggi anche: Binance, l’FBI attribuisce il furto alla Corea del Nord e identifica TraderTraitor
Come le memecoin nascondono il collegamento fra i wallet
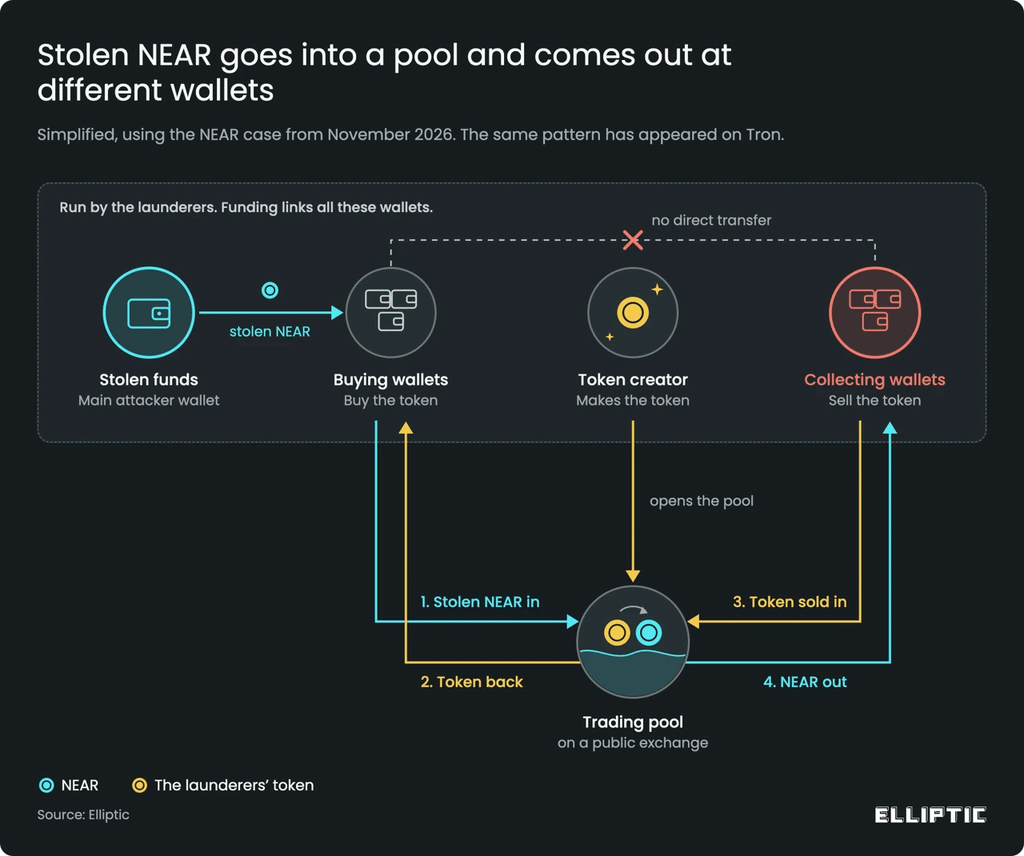
Il principio sfruttato dagli aggressori riguarda il funzionamento dei pool di liquidità degli exchange decentralizzati, che permettono di scambiare criptovalute attraverso contratti intelligenti senza trasferimenti diretti fra compratore e venditore. Nel caso individuato da Elliptic, gli indirizzi contenenti fondi rubati vengono collegati alle operazioni sulle memecoin, mentre altri indirizzi raccolgono successivamente asset di valore effettivo.
La presenza del pool fra le due estremità del trasferimento rende meno immediata l’individuazione del collegamento finanziario, perché un wallet destinatario può apparire come quello di un normale operatore che ha venduto un token. La ricerca non dimostra però una cancellazione delle tracce: ogni operazione resta registrata sulla blockchain e può essere analizzata ricostruendo la provenienza degli asset. Il precedente più importante riguarda il riciclaggio dei fondi sottratti a Bybit dal gruppo Lazarus, quando gli investigatori avevano già individuato strategie di conversione e dispersione degli asset attraverso più infrastrutture.
Dal 5 all’8 novembre le memecoin vengono create, utilizzate e abbandonate
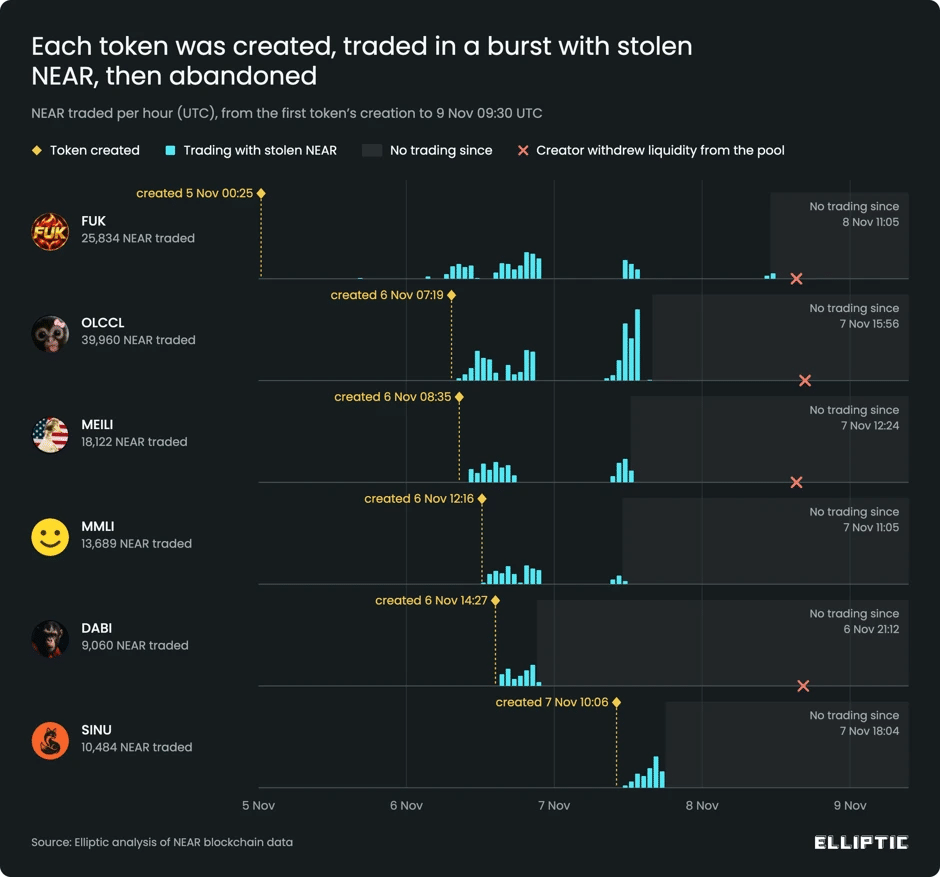
L’analisi temporale mostra un comportamento incompatibile con quello di un normale progetto commerciale. Il primo token, FUK, viene creato alle 00:25 UTC del 5 novembre; quattro altri token compaiono il 6 novembre e l’ultimo, SINU, il 7 novembre. Ciascuno viene utilizzato rapidamente per movimentare NEAR, senza costruire una comunità, sviluppare un prodotto o mantenere scambi significativi nel tempo. Nessuno dei sei token registra ulteriori transazioni dopo l’8 novembre, mentre quattro creatori ritirano nello stesso giorno la liquidità residua.
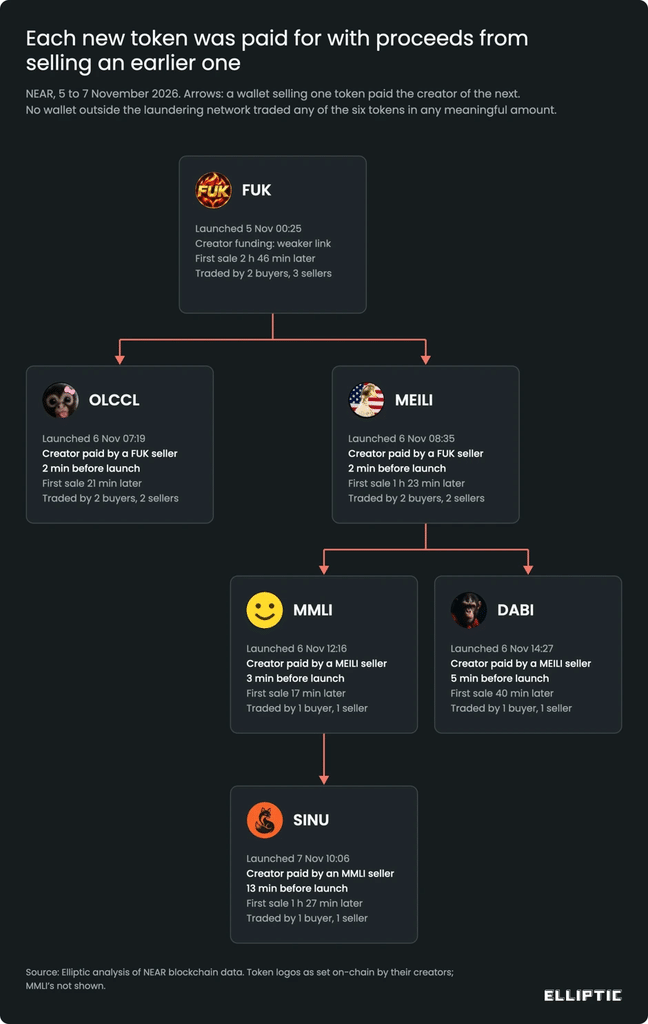
Elliptic rileva inoltre che cinque dei sei indirizzi responsabili della creazione ricevono fondi da wallet già coinvolti nella vendita di una memecoin precedente, con intervalli compresi fra due e tredici minuti. Gli strumenti formano quindi una sequenza operativa collegata finanziariamente. La maggior parte degli scambi avviene esclusivamente fra wallet appartenenti alla rete identificata; soltanto FUK registra alcuni acquisti esterni marginali. Non si tratta di una normale speculazione sulle memecoin, ma di operazioni costruite per movimentare fondi sottratti illegalmente.
Il precedente Bybit e l’espansione del riciclaggio su Tron e Solana
La tecnica non nasce con l’attacco a Binance. Elliptic riferisce di averne osservato una variante nel 2025, dopo il furto da circa 1,5 miliardi di dollari ai danni di Bybit, quando una memecoin creata su Tron sarebbe stata impiegata per movimentare almeno 24 milioni di dollari. Nel caso Binance, gli investigatori identificano il 2 novembre un token analogo sulla stessa blockchain, mentre il giorno successivo rilevano su Solana operazioni con asset poco scambiati e versioni rappresentative di altre criptovalute. Questi ultimi non risultano necessariamente creati dagli aggressori, ma svolgono una funzione simile nella dispersione dei trasferimenti. La tecnica si aggiunge a bridge, conversioni, prestiti decentralizzati e altri strumenti già impiegati in operazioni precedenti. Nel marzo 2025 anche OKX aveva sospeso il proprio aggregatore DEX dopo le segnalazioni sul riciclaggio riconducibile a Lazarus. Non emerge una compromissione degli exchange decentralizzati coinvolti: gli aggressori sfruttano funzionalità disponibili anche agli utenti legittimi.
Restano milioni di NEAR da movimentare e il riciclaggio continua
L’importo passato attraverso le sei memecoin rappresenta una percentuale ridotta del patrimonio ancora controllato dagli aggressori. Secondo Elliptic, al momento della pubblicazione circa 11,8 milioni di NEAR, equivalenti a 43,7 milioni di dollari, risultano ancora non movimentati dagli indirizzi associati al furto. La ricostruzione complessiva dell’attacco mostra un’operazione molto più ampia: oltre 20.000 wallet distribuiti su 16 blockchain, almeno 36 servizi utilizzati e più di 65.000 transazioni nella prima fase successiva alla compromissione. Una parte consistente del bottino è stata congelata, ma il denaro immobilizzato dagli emittenti delle stablecoin non deve essere confuso con quello recuperato attraverso il tracciamento. La ricostituzione delle riserve dell’exchange, il congelamento degli asset e il recupero definitivo dei fondi sono tre risultati differenti, come già evidenziato nell’analisi tecnica dell’attacco Binance attraverso falsi colloqui e strumenti di sviluppo compromessi.
Continua con:
Da Ronin a Binance, l’evoluzione dei furti nordcoreani contro le criptovalute
ZachXBT si infiltra nella rete di riciclaggio collegata a Lazarus e Bybit
Cosa cambia per gli exchange e gli investitori italiani
La nuova tecnica impone una distinzione importante anche per gli operatori europei: ricevere criptovalute da un pool di liquidità non significa che i fondi abbiano un’origine legittima. Elliptic raccomanda alle strutture di conformità di analizzare non soltanto l’indirizzo immediatamente precedente al deposito, ma anche la storia delle operazioni e i collegamenti fra wallet. Tra gli indicatori di rischio figurano token appena creati, scambi concentrati su pochissimi indirizzi e attività senza una reale partecipazione del mercato. Per gli investitori italiani il caso non dimostra una compromissione generalizzata delle memecoin o della rete NEAR e non indica che i possessori legittimi siano stati colpiti da un nuovo furto. La questione riguarda invece la sicurezza delle infrastrutture finanziarie utilizzate per convertire gli asset digitali. La blockchain conserva le prove delle transazioni, ma la moltiplicazione dei passaggi può rallentare gli investigatori quanto basta per permettere agli aggressori di spostare il bottino. È questa la sfida che il riciclaggio nordcoreano pone alla finanza decentralizzata: non cancellare le tracce, ma renderne l’analisi sempre più complessa.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.