📌 In Sintesi
- Everest rivendica il furto di 812 GB di dati relativi alla Galleria di Base del Brennero. BBT SE conferma un’intrusione avvenuta il 17 ottobre 2026, ma non l’identità degli aggressori né il volume dei dati dichiarato dal gruppo criminale.
- Dalla SIAE ad Amalfitana Gas, fino a Stadler Rail, Everest costruisce le proprie estorsioni sul valore delle informazioni. La gang russofona ha sviluppato attività di sottrazione documentale, vendita di accessi e ricatti basati sulla minaccia di pubblicazione.
- Le infrastrutture strategiche sono esposte anche senza la compromissione dei sistemi operativi. Documenti tecnici, rapporti con i fornitori e credenziali possono alimentare nuove operazioni criminali. BBT SE esclude conseguenze sui lavori della galleria, mentre proseguono le indagini.
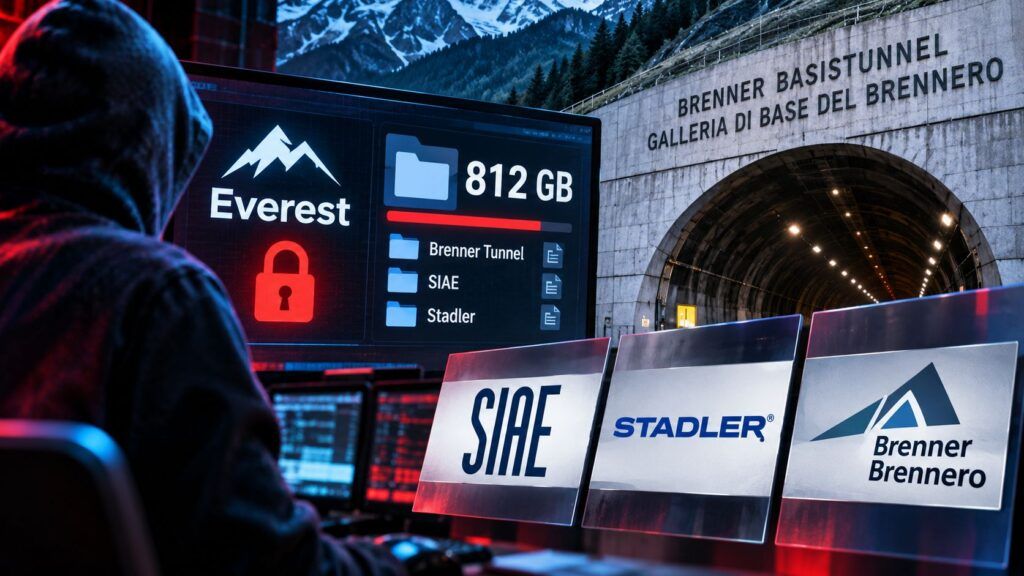
Il gruppo cybercriminale Everest torna al centro dell’attenzione italiana con la rivendicazione di un attacco contro BBT SE, la società incaricata della progettazione e costruzione della Galleria di Base del Brennero, una delle maggiori infrastrutture ferroviarie europee. L’incidente risale al 17 ottobre 2026, ma emerge pubblicamente tra il 6 e il 7 novembre, quando la società conferma un accesso non autorizzato a informazioni aziendali raggiungibili attraverso Internet. Everest inserisce il progetto nella propria piattaforma di estorsione, classificandolo tra gli obiettivi austriaci, e sostiene di aver sottratto 812 GB di dati. La quantità non risulta verificata indipendentemente e la società non conferma l’attribuzione criminale. La notizia riporta però alla luce una storia lunga almeno sei anni, che attraversa anche l’Italia: dagli attacchi alla SIAE e ad Amalfitana Gas fino alla recente estorsione contro il produttore ferroviario svizzero Stadler Rail. Una successione di episodi che permette di comprendere perché Everest rappresenti una minaccia diversa dal ransomware tradizionale: non è necessario fermare un’infrastruttura per ricattare chi la gestisce.
Cosa leggere
Il Brennero entra nel sito di estorsione di Everest: cosa è stato accertato
La prima ricostruzione pubblica dell’attacco arriva dal quotidiano austriaco Tiroler Tageszeitung, il 6 novembre 2026. La notizia viene successivamente confermata dalla società BBT SE, che riferisce di un accesso non autorizzato ad alcuni dati aziendali e dell’immediata attivazione delle procedure di sicurezza. I sistemi coinvolti sono stati isolati, sono intervenuti specialisti esterni per le analisi forensi e le autorità competenti sono state informate. Le indagini italiane sono affidate alla Polizia Postale di Bolzano.
La società precisa che, sulla base delle informazioni disponibili, l’incidente non ha compromesso l’avanzamento dei lavori né determinato conseguenze operative per il progetto ferroviario. Non vengono segnalate alterazioni dei sistemi industriali, dei macchinari di cantiere o delle infrastrutture di controllo. La rivendicazione pubblicata da Everest introduce però un elemento differente: la presunta disponibilità di un archivio da 812 GB, accompagnata dalla prospettiva della pubblicazione dei documenti. La cifra proviene dal gruppo e dai servizi che ne monitorano le pubblicazioni, senza una certificazione esterna del volume effettivamente sottratto.
Tre elementi devono quindi rimanere distinti: l’intrusione è confermata da BBT SE; la rivendicazione appartiene a Everest; la quantità e la natura del materiale sottratto restano da accertare. Non risultano inoltre confermati una richiesta economica specifica, un eventuale pagamento o una trattativa tra la società e gli aggressori. Questa distinzione è indispensabile perché l’estorsione informatica utilizza la comunicazione pubblica come parte dell’attacco. Il dato dichiarato può essere autentico, parziale oppure amplificato per aumentare la pressione sulla vittima.
La Galleria di Base del Brennero costituisce un progetto infrastrutturale transfrontaliero di primaria importanza, destinato a collegare Italia e Austria attraverso il corridoio ferroviario europeo. La società che ne coordina la realizzazione intrattiene necessariamente rapporti tecnici, amministrativi e contrattuali con un numero elevato di soggetti. Proprio questa complessità rende importante conoscere quali informazioni siano state effettivamente esposte. Un eventuale furto di documenti progettuali non equivale al controllo dei sistemi ferroviari, ma può porre problemi di riservatezza industriale, sicurezza dei rapporti contrattuali e protezione delle identità utilizzate dai fornitori.
Everest e la SIAE: l’Italia aveva già conosciuto il mercato dei dati rubati
Il nome Everest non è nuovo nell’archivio della criminalità informatica italiana. Nell’ottobre 2021 la vicenda SIAE porta all’attenzione pubblica un modello criminale nel quale l’accesso non autorizzato ai sistemi viene seguito dalla minaccia di distribuire informazioni appartenenti a terzi. Il caso, ricostruito anche nell’approfondimento sulla decisione di non cedere ai ricatti dopo gli incidenti Ho Mobile e SIAE, evidenzia la natura particolarmente delicata dei dati personali coinvolti.
Nell’aprile 2022 compare una nuova segnalazione relativa a informazioni SIAE messe in vendita da Everest. Il materiale dichiarato raggiunge circa 20 GB, rispetto ai 60 GB attribuiti alla precedente esposizione, e comprende potenzialmente documenti identificativi e informazioni bancarie. Non è possibile stabilire attraverso quelle sole pubblicazioni se tutti i file derivino da una nuova intrusione o da materiale già sottratto e successivamente riproposto. È invece evidente il principio economico utilizzato: un archivio rubato continua ad avere valore anche dopo la conclusione dell’incidente originario.
Una password può essere cambiata. Un documento d’identità, un contratto, un IBAN associato a un soggetto o una corrispondenza riservata possono conservare invece una rilevanza molto più duratura. La disponibilità di informazioni autentiche permette di costruire comunicazioni fraudolente credibili, facilitare attività di impersonificazione e individuare nuovi bersagli. Queste conseguenze vengono approfondite nella guida al valore economico dei data breach e dei data leak, dove il danno informatico non viene considerato concluso al momento del ripristino dei sistemi. Il collegamento con il Brennero è precisamente questo: prima ancora di stabilire il volume dei file eventualmente sottratti, è necessario comprenderne l’utilità per ulteriori operazioni criminali. Documenti di anni precedenti, corrispondenza commerciale e informazioni su fornitori differenti possono avere valori operativi molto diversi.
Amalfitana Gas: i documenti industriali diventano strumenti di pressione
Un secondo precedente italiano arriva nel luglio 2022, quando Everest pubblica circa 17.000 file per un totale di 9 GB attribuiti ad Amalfitana Gas, società con sede a Salerno. La vicenda assume particolare rilievo perché la documentazione analizzata comprende contratti, comunicazioni aziendali, fatture, corrispondenza PEC e rapporti con amministrazioni locali. Nel resoconto dei file sottratti ad Amalfitana Gas emergono riferimenti a progetti di distribuzione del gas e operazioni societarie.
Everest non si limita a minacciare la vittima con l’indisponibilità dei sistemi: rende commerciabile una parte del suo patrimonio informativo. La presenza di documenti amministrativi consente inoltre di comprendere come un incidente informatico possa coinvolgere indirettamente enti pubblici, clienti e imprese che non hanno subito personalmente l’intrusione. Il caso Brennero presenta un’analogia strutturale, pur senza elementi per sostenere che siano stati sottratti gli stessi tipi di documenti. Una grande opera coinvolge appalti, subappalti, consulenti, amministrazioni, società di ingegneria e fornitori tecnologici. Ognuno di questi rapporti genera informazioni potenzialmente utilizzabili per ricostruire il funzionamento dell’organizzazione.
Non significa che Everest sia entrato nei sistemi operativi della galleria. Significa che la sottrazione di dati amministrativi e industriali costituisce già un rischio autonomo, anche quando la componente fisica dell’infrastruttura resta regolarmente funzionante. Questa distinzione è essenziale per evitare che la definizione generica di attacco ransomware venga utilizzata senza avere accertato la presenza di malware, cifratura o interruzioni operative.
Come Everest è passato dalla cifratura alla vendita degli accessi aziendali
Everest è attivo almeno dal 2020 e viene associato all’ecosistema criminale di lingua russa. Nel tempo sviluppa diverse modalità operative, tra cui l’estorsione basata sulla sottrazione dei dati e la vendita di accessi a reti compromesse. Un profilo tecnico pubblicato nell’agosto 2024 dall’Health Sector Cybersecurity Coordination Center del Dipartimento della Salute statunitense descrive il gruppo come un attore capace di combinare ransomware, esfiltrazione e attività di initial access broker.
Quest’ultima espressione indica un intermediario criminale che acquisisce l’accesso non autorizzato a un’organizzazione e lo mette a disposizione di altri soggetti. Il valore commerciale non dipende dall’installazione di un malware specifico, ma dalla possibilità di utilizzare un punto d’ingresso già disponibile. Un account VPN compromesso, un accesso RDP oppure credenziali appartenenti a un fornitore possono quindi diventare merci da rivendere. L’organizzazione criminale che acquisisce l’accesso iniziale non deve necessariamente essere la stessa che esegue la cifratura o pubblica i dati. L’evoluzione trova riscontro anche nella più ampia trasformazione del ransomware tra estorsione, furto di dati e nuovi modelli criminali.
Nel caso delle infrastrutture complesse, questa specializzazione assume un’importanza particolare. Un’azienda può proteggere adeguatamente la propria rete interna e mantenere contemporaneamente piattaforme di scambio dati con partner esterni, strumenti di teleassistenza e servizi accessibili via Internet. La superficie d’attacco non coincide più soltanto con il perimetro aziendale, ma comprende tutte le relazioni digitali che permettono ai fornitori di operare. È un problema tecnico e organizzativo che rende decisiva la gestione delle identità, delle autorizzazioni e degli accessi remoti. Per il Brennero non è stato comunicato il vettore tecnico utilizzato dagli aggressori. Attribuire l’incidente a credenziali rubate, vulnerabilità note o accessi di terzi sarebbe quindi un’ipotesi, non una conclusione investigativa.
Stadler Rail: prima del Brennero, Everest aveva già colpito il settore ferroviario
Il precedente più vicino alla vicenda BBT SE arriva nel luglio 2026, quando Stadler Rail, produttore svizzero di treni e sistemi ferroviari, rende pubblica una richiesta estorsiva attribuita a Everest. Il gruppo criminale chiede 10 milioni di franchi svizzeri dopo la compromissione di una piattaforma condivisa con un fornitore. Stadler dichiara che il proprio sistema informatico centrale non è stato violato, che la produzione e l’attività ferroviaria non sono state compromesse e che il materiale coinvolto non presenta rischi per la sicurezza dei veicoli. La società sceglie di non pagare il riscatto e presenta denuncia. La vicenda viene ricostruita nell’approfondimento sull’estorsione contro Stadler e sugli incidenti attraverso la supply chain.
La continuità produttiva e l’esposizione documentale possono coesistere. Un’impresa può continuare a costruire treni mentre gli aggressori tentano di monetizzare informazioni acquisite attraverso una piattaforma esterna. Il parallelismo con la Galleria di Base del Brennero non dimostra che Everest abbia utilizzato lo stesso vettore tecnico, ma evidenzia una coincidenza di settore e di modello economico: entrambe le vicende riguardano imprese impegnate in attività ferroviarie e una possibile estorsione basata sul possesso di dati. Per BBT SE, gli interrogativi riguardano soprattutto la natura delle informazioni, la loro attualità e gli eventuali rapporti con soggetti terzi. Fino alla pubblicazione di accertamenti più dettagliati, non è possibile stabilire se l’attacco presenti conseguenze ulteriori rispetto alla violazione informativa confermata.
Il sabotaggio del sito Everest nel 2025 non aveva chiuso il gruppo
La continuità delle attività attribuite a Everest merita un’ulteriore considerazione. Nell’aprile 2025 il sito utilizzato dal gruppo nel dark web viene modificato da un attaccante sconosciuto. Al posto della normale piattaforma compare un messaggio contro il crimine informatico, mentre il servizio successivamente diventa irraggiungibile. L’episodio, documentato nell’analisi sul declino di Everest e sulle vulnerabilità delle infrastrutture criminali, dimostra che anche i gruppi ransomware possono subire attacchi e perdere temporaneamente le piattaforme attraverso cui esercitano pressione sulle vittime.
Non equivale però alla cancellazione delle loro capacità operative. Il possesso di dati, le relazioni tra criminali, le credenziali e le infrastrutture alternative possono sopravvivere alla compromissione di un singolo sito. Le rivendicazioni registrate nel 2026 confermano almeno la persistenza del marchio criminale Everest, anche se ogni singolo annuncio richiede una valutazione autonoma. La stessa vicenda permette di distinguere il takedown tecnico di un’infrastruttura criminale dalla sua effettiva disarticolazione giudiziaria. Il primo può impedire temporaneamente una funzione; la seconda richiede di individuare persone, risorse finanziarie e strutture organizzative. Il contrasto internazionale al cybercrime, illustrato nella guida alle attività investigative di Europol, FBI e Polizia Postale, mostra perché l’eliminazione di un sito non sia sufficiente per dichiarare conclusa un’organizzazione.
Il Brennero mostra il valore strategico dei dati, non un sabotaggio ferroviario accertato
La rivendicazione contro BBT SE arriva in un momento nel quale il dibattito europeo associa frequentemente la sicurezza delle infrastrutture alla guerra ibrida e alle operazioni attribuite ad attori russi. Tuttavia, un gruppo criminale russofono non coincide automaticamente con un’organizzazione controllata dallo Stato russo. Il contesto geopolitico, la provenienza linguistica e la scelta di un obiettivo strategico non dimostrano da soli un mandato statale.
La minaccia concreta va analizzata attraverso i comportamenti osservabili: accesso non autorizzato, eventuale sottrazione di informazioni, modalità di estorsione e possibili conseguenze per l’organizzazione. È una distinzione importante anche per valutare la protezione delle infrastrutture critiche, approfondita nella guida sulla sicurezza dei sistemi industriali ICS e OT. Le reti di gestione documentale, le piattaforme amministrative e i sistemi destinati al controllo industriale hanno funzioni e requisiti differenti. La compromissione di una componente non implica automaticamente il controllo delle altre.
Il punto più rilevante della vicenda Everest è quindi la necessità di proteggere il patrimonio informativo delle infrastrutture strategiche lungo tutto il loro ciclo di vita. Una volta sottratti, documenti contrattuali, identità, dati amministrativi e informazioni tecniche possono mantenere un’utilità criminale anche dopo il ripristino dei sistemi. Il valore effettivo dipende però da quali informazioni siano uscite, dalla loro attualità e dalle possibilità di abuso.
Everest non deve fermare una galleria per trasformarla in un bersaglio economico. Gli basta poter utilizzare informazioni realmente sottratte per esercitare un ricatto credibile.
È la ragione per cui la vicenda del Brennero non può essere liquidata soltanto attraverso l’assenza di conseguenze sui lavori, pur essendo questa una rassicurazione importante. Il vero bilancio dell’incidente dipenderà dall’accertamento del materiale compromesso, dal contenimento degli eventuali accessi residui e dalle misure adottate per proteggere i rapporti con i fornitori. La storia che collega SIAE, Amalfitana Gas, Stadler Rail e BBT SE mostra una continuità: le informazioni aziendali possono diventare uno strumento di pressione indipendente dalla cifratura dei sistemi. La risposta alla criminalità informatica deve quindi seguire la stessa evoluzione, abbandonando l’idea che un incidente finisca necessariamente quando computer e servizi tornano a funzionare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.