📌 In sintesi
- worse_query supera l’isolamento delle app su iOS. Il ricercatore forcequitOS dimostra che un’app può accedere a file appartenenti ad altri programmi senza eseguire un jailbreak.
- Binance segnala possibili rischi per i wallet crypto. Seed phrase e chiavi private conservate in file accessibili potrebbero essere esposte. Non risultano furti attribuiti alla vulnerabilità.
- Apple non conferma una patch specifica. I bollettini del 9 novembre 2026 non citano worse_query. Gli utenti dovrebbero aggiornare i dispositivi ed evitare applicazioni non attendibili.
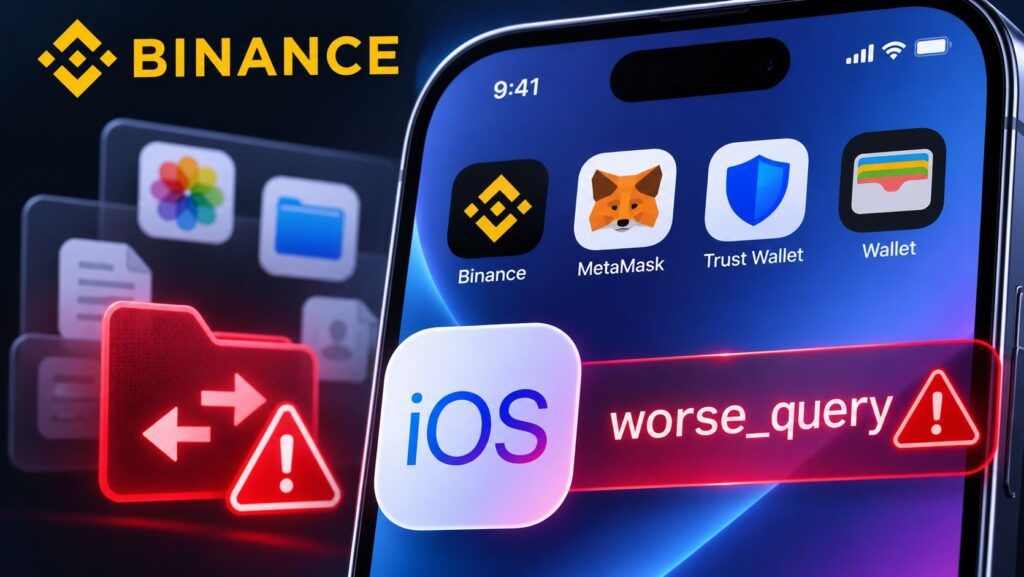
Binance mette in guardia gli utenti iPhone da worse_query, una vulnerabilità che permette di superare la sandbox di iOS e accedere ai file appartenenti ad altre applicazioni. L’allarme del 10 novembre 2026 segue la pubblicazione di un proof of concept da parte del ricercatore forcequitOS, che dimostra come un programma installato sul dispositivo possa leggere informazioni normalmente protette dall’isolamento tra le app. Le conseguenze potrebbero riguardare anche i wallet di criptovalute, soprattutto quando seed phrase e chiavi private vengono conservate in file locali insufficientemente protetti. Il problema non richiede necessariamente un jailbreak, ma nemmeno rappresenta un attacco remoto automatico. Non sono stati documentati furti di criptovalute riconducibili a worse_query, mentre Apple non ha ancora confermato pubblicamente una correzione specifica.
Cosa leggere
worse_query aggira la sandbox di iOS senza jailbreak
La sandbox di iOS impedisce normalmente alle applicazioni di consultare documenti, database e informazioni private appartenenti ad altri programmi. Questo meccanismo costituisce una delle principali difese degli iPhone, perché limita i danni provocati da un’app malevola. Il ricercatore forcequitOS ha pubblicato l’8 novembre il codice di worse_query su GitHub, mostrando come un’app dotata di un contenitore App Group opportunamente configurato possa raggiungere directory normalmente inaccessibili. Secondo la documentazione del progetto, la tecnica interessa diverse versioni di iOS 26 e iOS 27 e permette di accedere ai contenitori delle applicazioni, alle directory condivise e ad alcuni percorsi utilizzati da componenti del sistema operativo. Le verifiche riguardano versioni specifiche: non dimostrano automaticamente che ogni aggiornamento successivo sia vulnerabile. worse_query non concede necessariamente privilegi kernel e non equivale a un jailbreak completo. Il problema consiste nell’aggiramento dei controlli che dovrebbero separare i dati delle applicazioni, una violazione sufficiente a creare rischi concreti per la riservatezza delle informazioni.
Binance teme l’esposizione delle chiavi dei wallet crypto
L’allarme di Binance riguarda le conseguenze che una vulnerabilità di questo tipo potrebbe avere sulle applicazioni finanziarie. Se un wallet conserva seed phrase, chiavi private o altri segreti in file raggiungibili attraverso il bypass, un’app malevola potrebbe acquisire informazioni utilizzabili per compromettere il portafoglio. La distinzione tecnica è essenziale. Accedere ai file di un’app non significa automaticamente poter leggere le chiavi crittografiche, soprattutto quando queste vengono protette con ulteriori meccanismi di cifratura o conservate in componenti hardware dedicati. La minaccia dipende quindi dall’implementazione del singolo wallet e dalle modalità con cui l’utente conserva le proprie credenziali. Una frase di recupero salvata in un documento o in uno screenshot può rappresentare un bersaglio più accessibile rispetto a una chiave gestita attraverso sistemi di protezione aggiuntivi. Il precedente di FomoPeek, applicazione capace di aggirare la sandbox di iOS, dimostra che questa categoria di vulnerabilità può essere utilizzata in operazioni malevole. Anche FakeWallet ha mostrato come le applicazioni fraudolente possano puntare direttamente alle seed phrase.
Nessuno di questi precedenti dimostra però che worse_query sia già stato impiegato per sottrarre fondi.
WQ Files rende concreta la lettura dei dati delle altre app
La ricerca ha già prodotto un’applicazione dimostrativa. Lo sviluppatore Christoph Kolbicz ha pubblicato WQ Files, un file manager che sfrutta worse_query per esplorare i contenitori delle applicazioni senza jailbreak. Il programma consente di consultare ed esportare file e, nei percorsi accessibili, di modificarli o eliminarli. La prima versione pubblicata il 9 novembre documenta test effettuati su un iPhone 17 Pro Max con iOS 27.0.1. WQ Files non viene presentato come malware, ma dimostra che il problema non si limita a una ricerca teorica. Una tecnica capace di leggere e modificare file normalmente isolati può essere riutilizzata in programmi con finalità differenti. Non risulta tuttavia dimostrato che un’app distribuita attraverso l’App Store ufficiale stia sfruttando worse_query per compromettere altri programmi.
Apple non conferma la correzione nei nuovi aggiornamenti iOS
Il 9 novembre 2026 Apple ha distribuito iOS 27.2.1 e iOS 26.7.3, correggendo vulnerabilità relative ad altri componenti del sistema operativo. Nei bollettini di sicurezza Apple non compare una correzione esplicitamente attribuita a worse_query. L’assenza del nome non prova che la falla sia ancora sfruttabile nelle versioni aggiornate: per stabilirlo servono test tecnici specifici o una conferma del produttore. Gli aggiornamenti del 9 novembre, già analizzati nell’articolo sulle vulnerabilità iMessage corrette da Apple, riguardano problemi distinti e non devono essere confusi con la nuova ricerca.
Come proteggere i wallet e i dati personali su iPhone
Binance raccomanda di eliminare le applicazioni provenienti da fonti non attendibili, aggiornare iOS e verificare i programmi installati manualmente attraverso file IPA o sistemi di firma esterni. Per chi utilizza wallet non custodial, la precauzione principale è non conservare seed phrase e chiavi private in screenshot, note non protette o documenti facilmente accessibili. Il rischio legato alle immagini contenenti frasi di recupero era già emerso con SparkKitty, malware progettato per sottrarre fotografie e informazioni sensibili. Qualora esistano indizi concreti di esposizione delle credenziali, è opportuno valutare la creazione di un nuovo wallet su un dispositivo affidabile e il trasferimento degli asset. Non esistono invece elementi per sostenere che tutti i possessori di iPhone debbano trasferire immediatamente le proprie criptovalute. La scoperta di worse_query evidenzia un problema preciso: la sicurezza delle applicazioni finanziarie dipende anche dall’effettivo isolamento garantito dal sistema operativo. Finché Apple non chiarirà lo stato della vulnerabilità, la priorità resta limitare l’installazione di software non attendibile e proteggere le credenziali con strumenti indipendenti dalla sola sandbox di iOS.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.